Points essentiels
- Sécurité immuable : Le hachage agit comme le ciment mathématique de la blockchain, garantissant que toute modification, même minime, d'une transaction invalide complètement les blocs suivants.
- Efficacité de calcul : Grâce à l'utilisation des arbres de Merkle, le système permet de vérifier l'inclusion d'une transaction sans avoir besoin de télécharger l'intégralité de la base de données depuis le réseau.
- Déterminisme absolu : Quel que soit le volume des données d'entrée, l'algorithme SHA-256 renvoie toujours une sortie de longueur fixe, permettant une standardisation totale des informations dans les registres comptables.
- Barrière minière : La difficulté du réseau est ajustée en exigeant que le hachage résultant commence par un nombre spécifique de zéros, ce qui requiert une réelle dépense énergétique (coût d'opportunité) qui protège Bitcoin des attaques de spam.
En matière de cybersécurité, les fonctions de hachage constituent la pierre angulaire de la confiance au sein du réseau. Sans elles, il serait impossible de garantir l'intégrité d'un fichier lors de sa transmission.
Ces outils sont essentiels à la validation des utilisateurs, aux signatures électroniques et au fonctionnement interne des crypto-actifs. Grâce à eux, nous empêchons les attaquants de dupliquer des transactions ou de falsifier des données dans le registre. Pourrions-nous faire confiance à un système financier où n'importe qui pourrait modifier l'historique des soldes ? Certainement pas.
Qu'est-ce qu'une fonction de hachage exactement ?
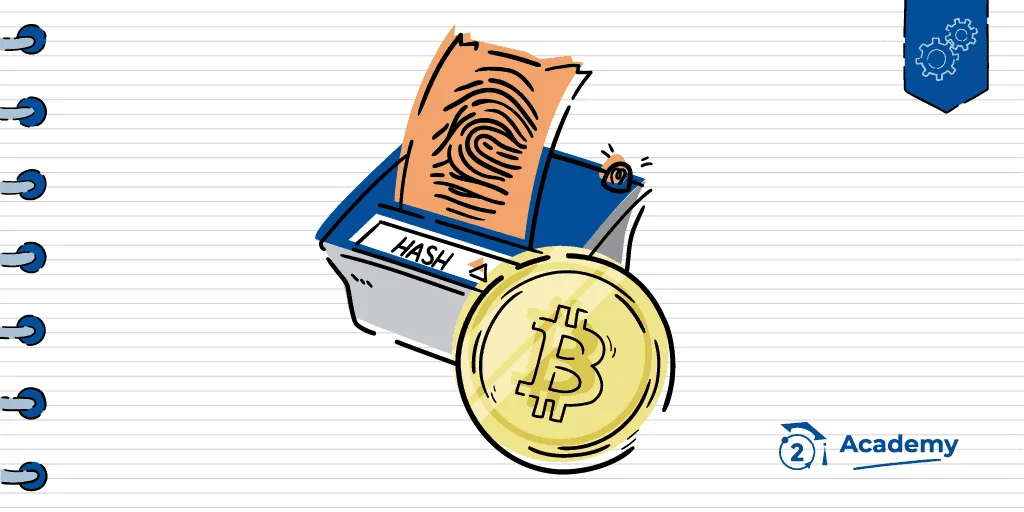
En résumé, il s'agit d'un processus cryptographique qui utilise un algorithme pour transformer n'importe quelle donnée d'entrée (un document texte ou une image, par exemple) en une chaîne alphanumérique unique. La longueur de cette chaîne est fixe, que le fichier d'origine pèse un kilooctet ou plusieurs téraoctets.
Il est essentiel de comprendre qu'un hachage n'est pas un chiffrement. Alors que le chiffrement vise à masquer un message pour une lecture ultérieure, un hachage agit comme un résumé irréversible. Le processus est irréversible par conception. Si vous possédez le code résultant, il est impossible de retrouver le document original ; la seule solution serait d'essayer une infinité de combinaisons jusqu'à en trouver une. Une perte de temps totale pour tout attaquant.
Caractéristiques techniques qui définissent sa robustesse
Au fil du temps, de nombreux algorithmes différents ont vu le jour, mais pour qu'un algorithme soit considéré comme sûr aujourd'hui, il doit répondre aux caractéristiques suivantes :
- Irréversibilité : Si nous possédons un document, nous pouvons facilement générer son empreinte numérique. Cependant, cette empreinte ne nous renseigne absolument pas sur le contenu du message.
- Longueur uniforme : La taille des données fournies à la fonction est sans importance. Le code de sortie aura toujours le même nombre de bits, ce qui simplifie considérablement le stockage et la comparaison des données.
- efficacité de calculLe processus doit être rapide. La génération d'un résumé de fichier ne doit pas consommer une quantité excessive d'énergie ni nécessiter le fonctionnement de votre ordinateur pendant des heures.
- Effet avalanche : Si vous modifiez une seule virgule dans un texte de mille pages, le hachage résultant devrait être totalement différent de l'original. C'est cette extrême sensibilité qui révèle toute tentative de manipulation.
- Résistance aux collisionsIl est mathématiquement impossible de trouver deux documents différents produisant le même hachage. Si deux fichiers différents donnaient le même résultat, le système de sécurité s'effondrerait instantanément.
Ces algorithmes sont-ils infaillibles ? L’histoire nous dit que non, et c’est pourquoi l’ingénierie des protocoles évolue vers des normes de plus en plus complexes pour garder une longueur d’avance sur l’informatique quantique.

Sécurité du hachage : est-elle vraiment impénétrable ?
Il existe un mythe répandu concernant l'invulnérabilité absolue des algorithmes de hachage. Soyons clairs : oui, il est possible de retrouver le texte original à partir d'un hachage, mais la difficulté est telle qu'en pratique, on considère cela comme impossible. Il n'y a pas de solution miracle ; la seule option restante est la force brute, c'est-à-dire essayer inlassablement différentes combinaisons jusqu'à en trouver une qui fonctionne.
Le dilemme des collisions et des statistiques
Lorsqu'on analyse une fonction de 128 bits, on se trouve face à 2^128 combinaisons possibles. Pour vous donner une idée, la probabilité de succès de 50 % correspond à la racine carrée de ce nombre, soit 2^64 cas. C'est là que les statistiques pures entrent en jeu : il sera toujours plus facile de provoquer une collision (trouver deux messages différents générant le même hachage) que de contourner la résistance de l'image précédente (obtenir le message original à partir d'un hachage spécifique).
Cela signifie-t-il que le système est faible ? Absolument pas. Une fonction de hachage sans collision n’existe tout simplement pas, pour des raisons purement mathématiques : l’ensemble des entrées possibles est infini, tandis que l’ensemble des sorties est fini.
Cependant, si la conception de l'algorithme est irréprochable, exploiter cette vulnérabilité nécessiterait une puissance de calcul supérieure à celle de tous les ordinateurs de la planète fonctionnant de concert pendant des millénaires.
Évolution et obsolescence technique
La sécurité n'est pas un état statique, mais une course aux armements. Ce que nous considérions autrefois comme sûr, tel que MD5 ou SHA-1, est désormais obsolète car les progrès matériels et les nouvelles découvertes mathématiques permettent de détecter les collisions dans des délais raisonnables.
Actuellement, la norme privilégie des structures plus robustes qui garantissent la sécurité de vos jetons et signatures numériques malgré les progrès informatiques. Si un protocole présente une défaillance fondamentale, sa taille (en bits) importe peu ; en revanche, si son architecture est fiable, le temps nécessaire pour le corrompre dépasse largement la durée de vie de notre civilisation.
Viendra-t-il un jour où l'informatique quantique permettra de convertir ces milliards d'années en quelques minutes ? C'est une possibilité que nous explorons déjà avec le développement d'algorithmes post-quantiques.

Fonction de hachage dans Bitcoin
L'algorithme SHA-256 s'est imposé comme la référence du secteur, grâce à un équilibre technique quasi parfait entre sécurité renforcée et efficacité énergétique, indispensable au traitement de données à grande échelle. Bien qu'il soit utilisé dans d'innombrables protocoles, c'est son rôle au sein du réseau Bitcoin qui garantit véritablement l'immunité du système face aux attaques externes.
Au sein de cet écosystème, l'efficacité est une arme à double tranchant. Si le hachage était trop simple à calculer, le réseau serait vulnérable ; s'il était excessivement complexe, la vitesse des transactions en pâtirait. C'est pourquoi Bitcoin utilise cet outil dans deux domaines critiques qui sous-tendent l'ensemble de son fonctionnement.
Le processus d'identité : Création de l'adresse
Lorsque vous générez une adresse pour recevoir des crypto-actifs, vous n'utilisez pas simplement votre clé publique. Le protocole soumet cette clé à un processus de transformation impliquant l'algorithme SHA-256, jusqu'à trois fois.
Pourquoi compliquer à ce point une chose aussi simple qu'une adresse ? Principalement pour deux raisons :
- Optimisation de l'espace : L'adresse est beaucoup plus courte et plus facile à gérer que la clé publique d'origine.
- Sécurité et contrôle : Le processus génère des caractères de contrôle. Cela empêche la perte de vos jetons en cas de faute de frappe. Le système détecte toute anomalie dans le hachage et bloque la transmission.
Exploitation minière : le moteur de la preuve de travail
Comme vous le savez peut-être déjà, le minage ne consiste pas à « fabriquer » des cryptomonnaies, mais plutôt à fournir de la puissance de calcul pour valider le registre. Dans ce contexte, les fonctions de hachage sont l'élément principal du célèbre arbre de Merkle, une structure qui permet de condenser des milliers de transactions en une seule empreinte numérique unique.
Pour miner un bloc, l'ordinateur du mineur doit combiner trois éléments : le hachage du bloc précédent, le hachage de l'arbre de Merkle (les transactions en cours) et un nombre aléatoire appelé nonce. L'objectif est que le résultat final suive un schéma précis de zéros non significatifs.
- L'analogie de l'effort : Calculer un hachage une seule fois est trivial pour n'importe quel ordinateur. La difficulté réside dans le fait que les mineurs doivent le répéter des milliards de fois par seconde jusqu'à trouver la solution. C'est comme essayer de faire des squats : tout le monde peut en faire un, mais en faire dix millions d'affilée exige une énergie et une endurance surhumaines.
- Intégrité absolue : Grâce à cette chaîne de hachages, si quelqu'un tentait de modifier une transaction vieille de trois ans, le hachage de ce bloc changerait, ce qui invaliderait toute la chaîne suivante. C'est ce qui confère au réseau son immuabilité.
Actuellement, la résolution de ce casse-tête mathématique rapporte une récompense qui, combinée aux frais de réseau, offre une incitation financière de plusieurs dizaines de milliers d'euros par bloc. Une fois la solution trouvée, les autres nœuds n'ont plus qu'à appliquer la fonction de hachage une seule fois pour vérifier sa validité, permettant ainsi au réseau de progresser de manière synchronisée.
Maîtriser le concept de hachage, c'est comprendre l'ADN des actifs numériques. Grâce à ces bases, vous serez prêt à appréhender des architectures bien plus complexes au sein de l'écosystème blockchain.
FAQ – Fonction de hachage : concept et application dans Bitcoin
 Auteur