


Points essentiels
- Un compte crypto d'entreprise géré sous MiCA implique de travailler avec un prestataire agréé tel qu'un PSC, supervisé par la CNMV en Espagne.
- L'accès nécessite une procédure KYB complète : identification de l'entreprise, bénéficiaires effectifs, pouvoirs de représentation et origine des fonds.
- Il sert aux opérations de trésorerie, de paiement ou de gré à gré, et chaque cas d'utilisation nécessite sa propre analyse de conservation et ses propres contrôles internes.
- Le cadre réglementaire réduit l'incertitude juridique, mais n'élimine pas la volatilité ni le risque opérationnel inhérent aux crypto-actifs.
Un nombre croissant d'entreprises européennes intègrent les crypto-actifs à leurs opérations financières, que ce soit pour diversifier leur trésorerie, faciliter les paiements internationaux ou servir des clients négociant déjà des actifs numériques. Cette évolution coïncide avec la mise en œuvre du règlement (UE) 2023/1114, dit MiCA (Marchés des crypto-actifs), qui, à compter de 2024, établit un cadre harmonisé pour les prestataires de services de crypto-actifs au sein de l'Union européenne. Pour une organisation, cela change la donne : les comptes de crypto-actifs d'entreprise ne dépendent plus uniquement de critères commerciaux, mais d'un cadre réglementaire exigeant des procédures de vérification, de conservation et de contrôle interne équivalentes à celles des autres services financiers réglementés.
Ce guide rassemble les éléments qu'un responsable financier, de trésorerie ou de gestion doit connaître avant d'ouvrir un compte crypto professionnel sous MiCA : le champ d'application de la réglementation, les exigences de connaissance de l'entreprise (KYB), les exigences en matière de conservation et de contrôle interne, ainsi que les cas d'utilisation les plus courants en entreprise. Cet article constitue le point de départ du groupe de contenu B2B de Bit2Me AcademyLes sections suivantes renvoient à des guides spécifiques sur la trésorerie, la conservation de titres, les transactions de gré à gré, les paiements, la comptabilité et les API pour ceux qui souhaitent approfondir chaque domaine.
Que signifie le fait qu'un compte d'entreprise soit réglementé par MiCA ?
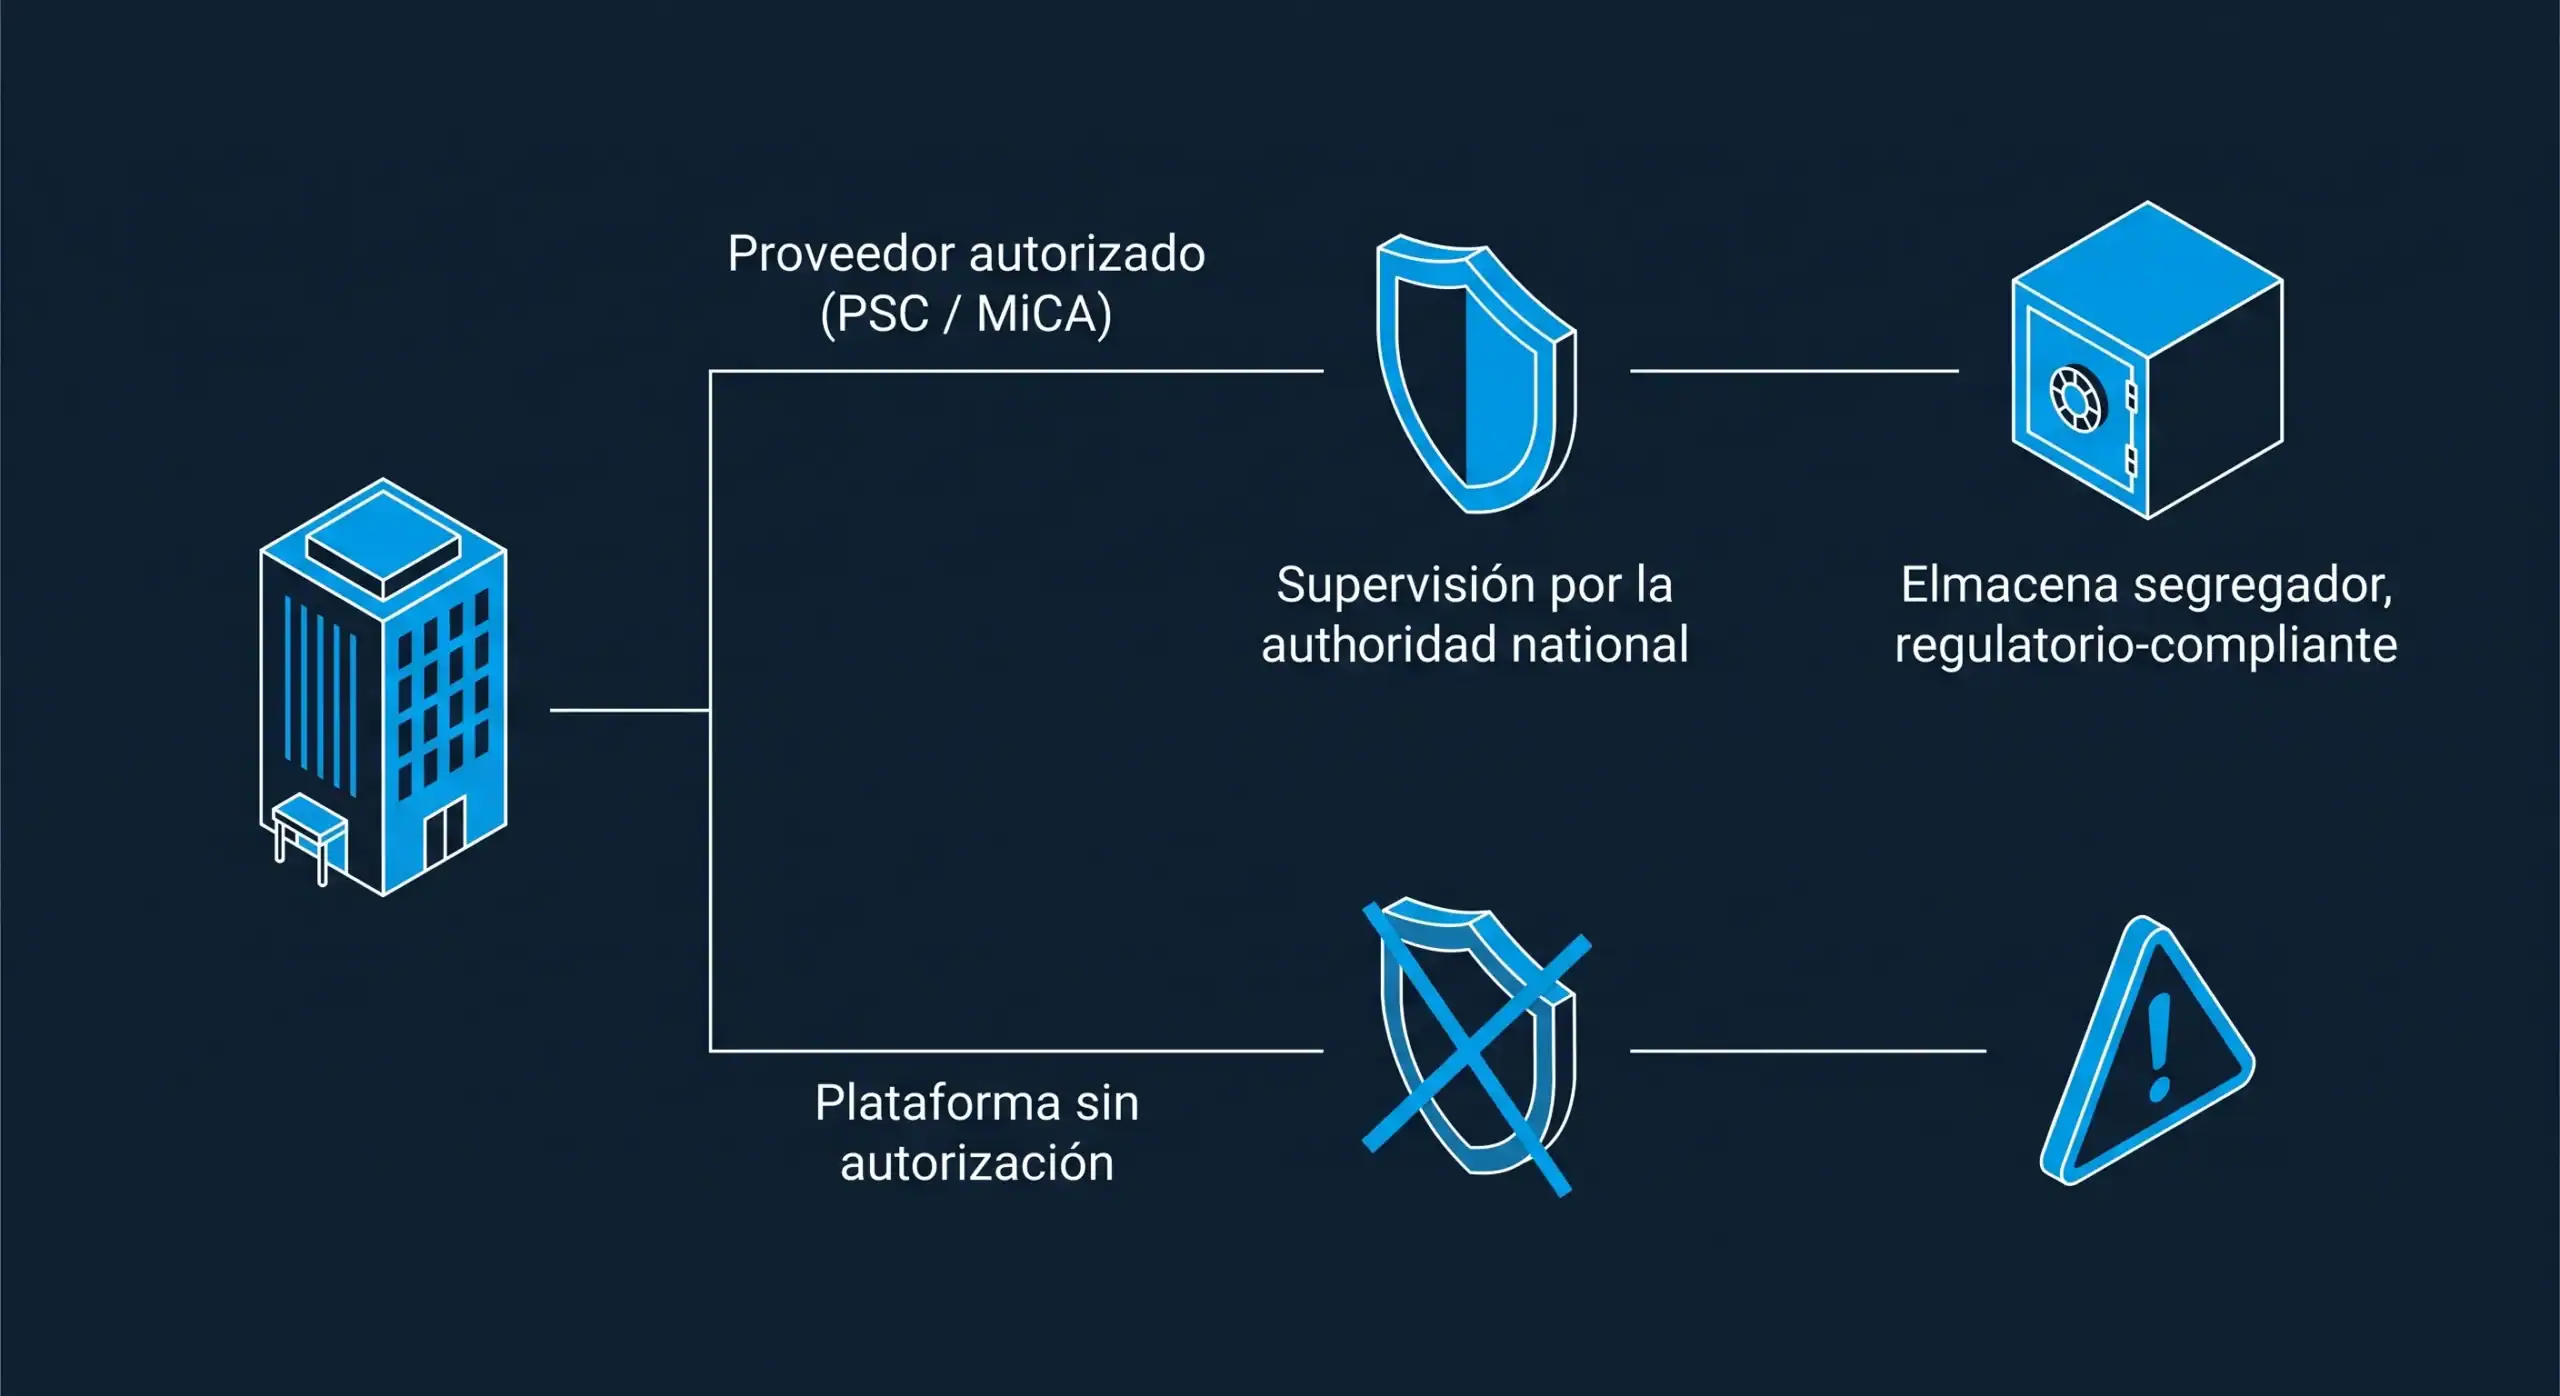
MiCA est le règlement européen qui encadre l'émission et la fourniture de services liés aux crypto-actifs dans les 27 États membres. Dans ce cadre, toute entité proposant des services de conservation, d'échange ou de gestion de crypto-actifs à des tiers doit opérer en tant que prestataire de services de crypto-actifs (CSP) agréé, sous la supervision de l'autorité nationale compétente ; en Espagne, il s'agit de la Commission nationale du marché des valeurs mobilières (CNMV). Pour l'entreprise cliente, cela signifie que l'entité auprès de laquelle elle ouvre son compte professionnel doit être rattachée à un prestataire agréé, et non à une plateforme opérant en dehors de ce cadre réglementaire.
Opérer sous le régime de MiCA implique des obligations spécifiques pour le fournisseur : la séparation des actifs des clients de son propre bilan, des procédures de gestion des sinistres, des politiques de gouvernance d’entreprise et des exigences minimales de capital. Pour l’entreprise utilisatrice, ces obligations se traduisent par une meilleure traçabilité des transactions, des procédures d’intégration plus rigoureuses et une relation contractuelle formalisée avec le fournisseur, et non par une simple inscription. Lors de l’évaluation d’un compte de cryptomonnaie d’entreprise, l’entreprise doit clairement distinguer le cadre réglementaire applicable au fournisseur de ses propres obligations de gouvernance interne.
Il est important de noter que la directive MiCA encadre les sociétés de services professionnels (PSC) ; elle n’exige pas, en soi, que l’entreprise cliente obtienne une licence spécifique pour détenir des crypto-actifs dans son bilan. Toutefois, l’entreprise demeure soumise à ses propres obligations comptables, fiscales et de gouvernance, qui sont abordées dans les sections suivantes de ce guide. Depuis août 2026, la plupart des États membres ont achevé la transition vers le régime d’autorisation prévu par le règlement (UE) 2023/1114, ce qui signifie que le recours à une PSC agréée est devenu la pratique courante pour toute entreprise gérant des crypto-actifs à titre d’entreprise au sein de l’Union européenne.
Documentation KYB et d'entreprise : ce que l'entreprise doit préparer
La vérification de l'entreprise, également appelée KYB (Know Your Business), est le premier filtre appliqué par tout fournisseur agréé avant l'ouverture d'un compte professionnel. Contrairement à la vérification d'un client particulier, la vérification KYB analyse l'ensemble de la structure de l'entreprise : identification de l'entité juridique, des bénéficiaires effectifs (UBO) détenant des participations significatives, des procurations en vigueur et de l'origine des fonds destinés à être utilisés.
En matière de documentation, une entreprise souhaitant ouvrir ce type de compte doit généralement fournir ses statuts, un certificat de propriété effective, l'identification de ses dirigeants et représentants autorisés, et, le cas échéant, un organigramme en présence de sociétés mères ou d'entités intermédiaires. Le prestataire demande également des informations sur l'activité économique de l'entreprise et la finalité du compte : trésorerie, paiements aux fournisseurs ou gestion des actifs numériques reçus des clients.
Ce processus peut varier selon la taille de l'entreprise, son pays d'immatriculation et la complexité de sa structure de propriété. Le KYB étant un sujet vaste aux implications pratiques importantes, cet article n'aborde pas tous les cas de figure : le guide KYB spécifique à ce groupe détaille les documents requis, les délais habituels et les critères appliqués par les équipes de conformité.
La conservation institutionnelle et les contrôles internes que l'entreprise doit exiger
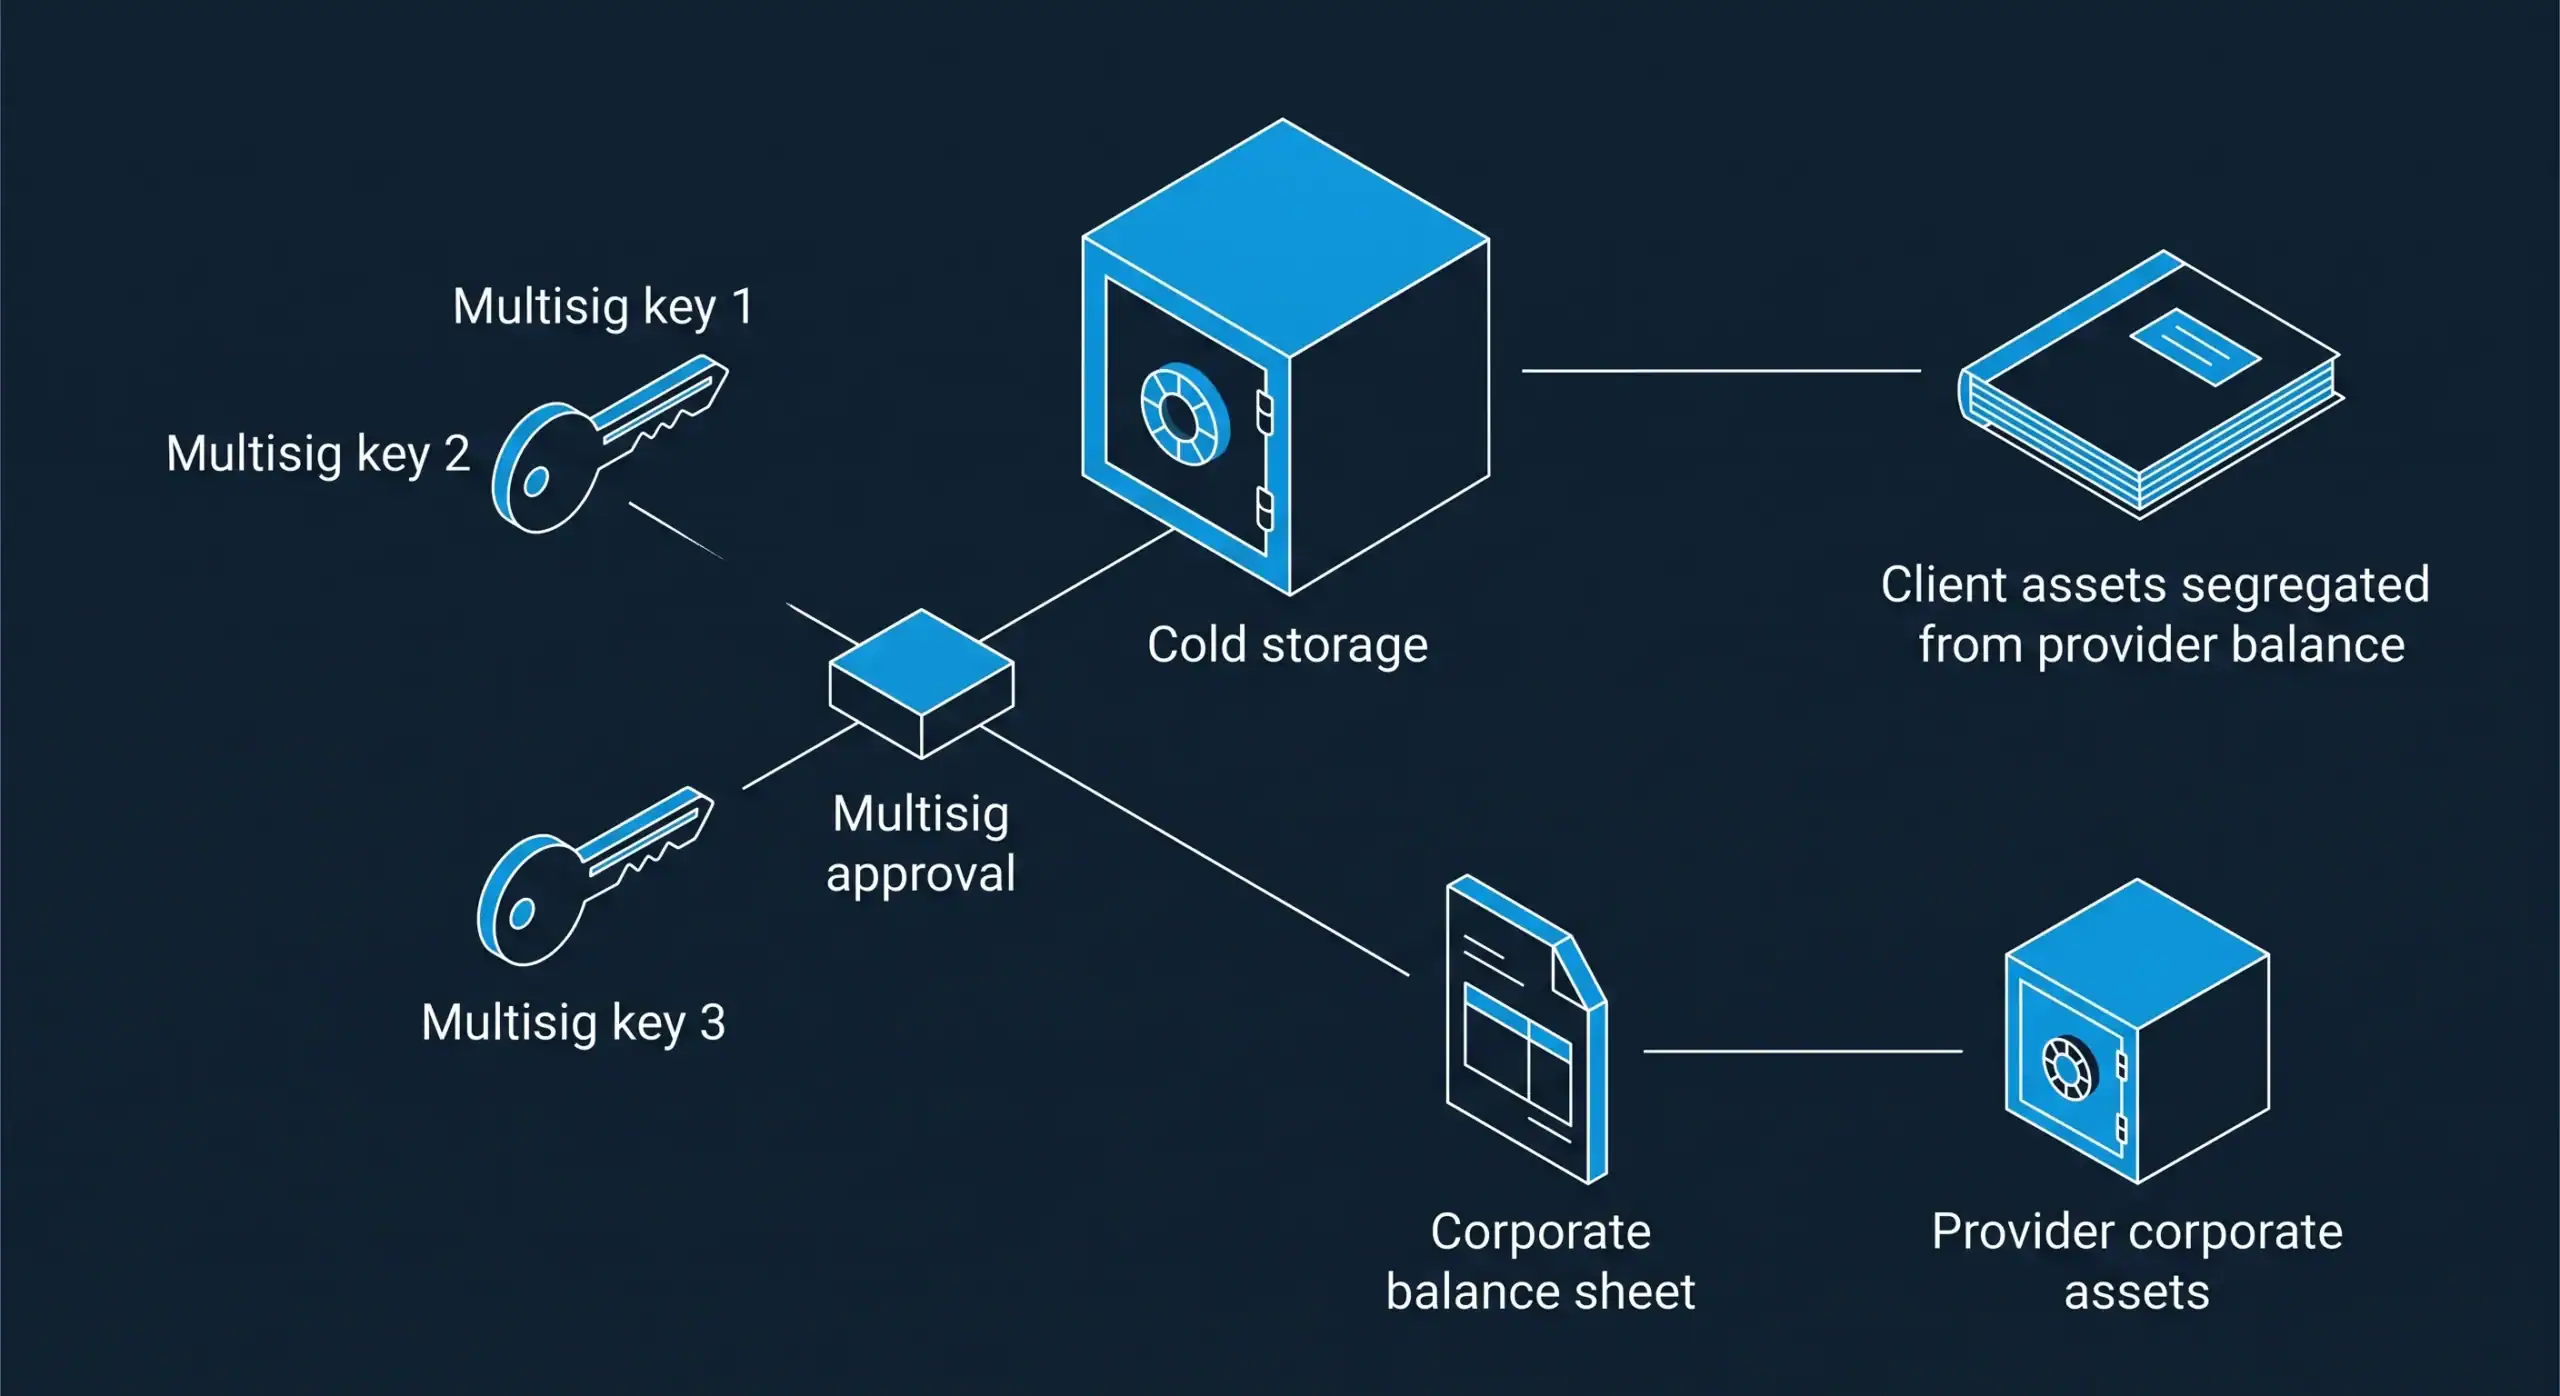
La conservation des actifs est un aspect primordial à prendre en compte par une entreprise avant d'ouvrir son compte bancaire professionnel. Conformément à la loi MiCA, les prestataires agréés sont tenus de séparer les actifs cryptographiques de leurs clients de leur propre bilan, et de mettre en place des politiques de protection documentées ainsi que des plans de continuité d'activité. Ceci réduit le risque de confusion entre les actifs de l'entreprise et ceux du prestataire en cas de difficultés financières de ce dernier.
D'un point de vue technique, la conservation institutionnelle combine différents mécanismes : le stockage hors ligne de la majeure partie des actifs, les systèmes de signatures multiples exigeant l'approbation de plusieurs parties pour autoriser les transactions, et des audits de sécurité réguliers de l'infrastructure protégeant les clés privées. Aucun de ces mécanismes, pris individuellement, n'élimine le risque opérationnel ou de marché associé aux crypto-actifs ; il réduit toutefois le risque d'accès non autorisé ou de perte de clés, qui constitue un risque distinct.
En interne, l'entreprise doit également définir ses propres mécanismes de contrôle avant d'utiliser le compte : séparation des tâches entre les personnes qui initient et approuvent les transactions, limites de transactions par utilisateur ou par transaction, registre vérifiable de chaque transaction et procédure documentée de gestion des incidents. Ces contrôles internes relèvent de la responsabilité de l'entreprise, et non du fournisseur, et sont généralement soumis à un examen par l'audit interne ou le comité des risques avant toute autorisation d'utilisation opérationnelle du compte.
L'association d'une conservation institutionnelle assurée par le fournisseur et de contrôles internes rigoureux mis en place par l'entreprise permet d'intégrer le compte aux processus de gouvernance existants, plutôt que de le faire fonctionner comme une exception en dehors des contrôles standards. Les prochains guides de cette série aborderont plus en détail la conservation institutionnelle des crypto-actifs, en présentant des aspects techniques et opérationnels plus approfondis.
Certains assureurs proposent une couverture supplémentaire sur les actifs qu'ils détiennent, au-delà des exigences minimales de la loi MiCA. Le cas échéant, l'entreprise doit examiner attentivement les conditions, les limites et les exclusions de cette couverture, plutôt que de supposer qu'elle remplace ses propres mécanismes internes d'approbation et de contrôle.
 Certificat
Risques et limitations que l'entreprise doit prendre en compte
Comme toute décision financière d'entreprise, la détention ou la négociation de crypto-actifs comporte des risques que l'entreprise doit évaluer explicitement et ne pas tenir pour acquis. Le premier risque est la volatilité : la valeur des crypto-actifs peut fluctuer considérablement en peu de temps, impactant directement les liquidités investies dans ces actifs. Cet article ne propose aucune projection quant à la performance future des crypto-actifs, et aucune décision d'entreprise ne devrait reposer sur des anticipations d'appréciation.
Un deuxième risque est opérationnel : des erreurs dans la gestion des clés privées, des défaillances dans les processus d’approbation internes ou des incidents de sécurité dans l’infrastructure du prestataire peuvent entraîner une perte d’accès aux fonds. Un troisième risque est le risque de contrepartie, lié à la stabilité financière et réglementaire du prestataire choisi ; par conséquent, la vérification de son agrément en tant que PSC (Private Security Officer) au titre de MiCA n’est pas une simple formalité administrative, mais un véritable filtre de risque. Il existe également un risque de liquidité pour les transactions à volume élevé, notamment sur les marchés de gré à gré, où l’exécution peut exiger des conditions différentes de celles d’un ordre standard.
Aucun de ces risques ne disparaît du simple fait d'opérer dans un cadre réglementaire tel que MiCA. Ce cadre réduit l'incertitude juridique et opérationnelle, mais n'élimine pas la volatilité ni le risque inhérent aux crypto-actifs en tant que classe d'actifs, et l'entreprise doit intégrer cette nuance dans toutes ses politiques internes.
Cas d'utilisation en entreprise : opérations de trésorerie, de paiements et de gré à gré
L'intérêt des entreprises pour les cryptomonnaies est variable : il dépend du secteur d'activité, de la taille de l'organisation et de ses objectifs financiers. Les entreprises qui ouvrent ce type de comptes le font généralement pour répondre à des besoins opérationnels précis, et non à des fins spéculatives. Les trois cas d'utilisation les plus courants dans le secteur des entreprises sont la gestion de trésorerie, le traitement des paiements et les opérations sur le marché de gré à gré (OTC).
En matière de trésorerie d'entreprise, certaines sociétés confient une partie de leurs actifs numériques — générés par leurs activités ou acquis dans le cadre de leur stratégie financière — à des dépositaires professionnels, soumis aux mêmes critères de contrôle que tout autre actif inscrit au bilan. Dans le secteur des paiements, un nombre croissant d'entreprises envisagent d'accepter les paiements en cryptomonnaies de leurs clients ou partenaires commerciaux, ce qui implique l'intégration du compte de l'entreprise à des processus de rapprochement et de conversion conformes à sa comptabilité. Sur le marché de gré à gré, les entreprises qui doivent gérer d'importants volumes de cryptomonnaies privilégient les plateformes de négociation bilatérales aux ordres au marché libre, afin de bénéficier d'une exécution plus maîtrisée.
Chacun de ces cas d'utilisation implique des décisions différentes concernant le choix du fournisseur, le niveau de conservation requis et les intégrations techniques nécessaires. Cet article, au cœur du cluster B2B de Bit2Me AcademyIl ne développe pas chaque scénario en profondeur : les guides consacrés à la trésorerie d’entreprise en cryptomonnaies, à l’acceptation des paiements en cryptomonnaies au sein de l’entreprise et aux transactions de gré à gré en cryptomonnaies abordent chaque cas avec le niveau de détail opérationnel qu’exige une telle décision.
Liste de contrôle citable : Étapes pour ouvrir et gérer un compte crypto professionnel sous MiCA
La liste de contrôle ci-dessous récapitule les étapes objectives qu'une entreprise doit suivre pour ouvrir et gérer ce compte professionnel conformément à la réglementation MiCA. Elle ne remplace pas les conseils des équipes de conformité du prestataire choisi, mais constitue un point de départ vérifiable.
- Vérifiez que le prestataire de services d'actifs crypto est autorisé en tant que PSC par l'autorité compétente (en Espagne, la CNMV) en vertu du règlement MiCA.
- Préparer les documents de la société : acte constitutif, certificat de propriété effective, pouvoirs de représentation en vigueur et structure de l’actionnariat.
- Complétez le processus KYB, notamment en identifiant les bénéficiaires effectifs (UBO) et en décrivant l'objectif prévu du compte.
- Définir en interne la finalité du compte (trésorerie, paiements, gré à gré ou autre) et documenter l'origine des fonds à négocier.
- Examinez les conditions de conservation offertes par le fournisseur : ségrégation des actifs, stockage hors ligne, systèmes multisignatures et polices d’assurance en cas d’imprévu.
- Mettre en place des contrôles internes : séparation des tâches, limites d’approbation par transaction et registre vérifiable des transactions.
- Formaliser le contrat de service avec le prestataire, y compris les conditions de protection des actifs et la procédure de gestion des réclamations.
- Intégrez le compte aux processus comptables et de reporting financier existants de l'entreprise.
- Mettre en place une procédure d'examen et d'audit interne périodique concernant l'utilisation du compte.
L’accomplissement de ces neuf étapes ne garantit pas l’absence de risque, mais il établit une base de conformité réglementaire et de contrôle interne conforme aux exigences du cadre MiCA au niveau du fournisseur et aux exigences internes de l’entreprise.
Considérations réglementaires et fiscales en matière de conformité pour l'entreprise
Outre sa relation avec le fournisseur, l'entreprise doit respecter ses propres obligations réglementaires en matière de transactions en crypto-actifs. Cela inclut la tenue des registres comptables des transactions, les déclarations fiscales correspondantes dans chaque juridiction et la mise à jour de ses politiques internes de lutte contre le blanchiment d'argent lorsque les activités liées aux crypto-actifs font partie intégrante de ses opérations.
Le traitement comptable et fiscal des crypto-actifs varie selon le pays et leur utilisation par l'entreprise, que ce soit pour la tenue du bilan, le paiement des fournisseurs ou le recouvrement des créances clients. Cet article ne constitue pas un avis fiscal ou comptable : la comptabilisation des cryptomonnaies en entreprise est traitée dans un guide spécifique à ce secteur, et toute décision concrète doit être validée par un professionnel qualifié dans la juridiction concernée.
En matière de lutte contre le blanchiment d'argent, les entreprises doivent généralement adapter leurs politiques internes lorsque les transactions en cryptomonnaies se multiplient : renforcement de l'identification des contreparties pour les transactions importantes, définition de critères d'alerte pour les transactions inhabituelles et mise en place d'un canal de signalement interne au responsable de la conformité. Ces politiques sont régulièrement revues, en complément des politiques du fournisseur, mais ne sauraient s'y substituer.
Pour les entreprises qui doivent intégrer le compte à leurs systèmes (ERP, trésorerie centralisée ou plateformes de paiement), la disponibilité d'une API crypto d'entreprise est un critère de conformité opérationnelle aussi important que les aspects purement réglementaires : une intégration mal documentée peut engendrer des erreurs de rapprochement avec des conséquences comptables. Cet aspect, ainsi qu'une analyse plus approfondie de MiCA pour les entreprises et ses implications sectorielles, seront abordés dans les prochains guides thématiques.
Comment évaluer un fournisseur de services de cryptomonnaie pour un compte d'entreprise ?
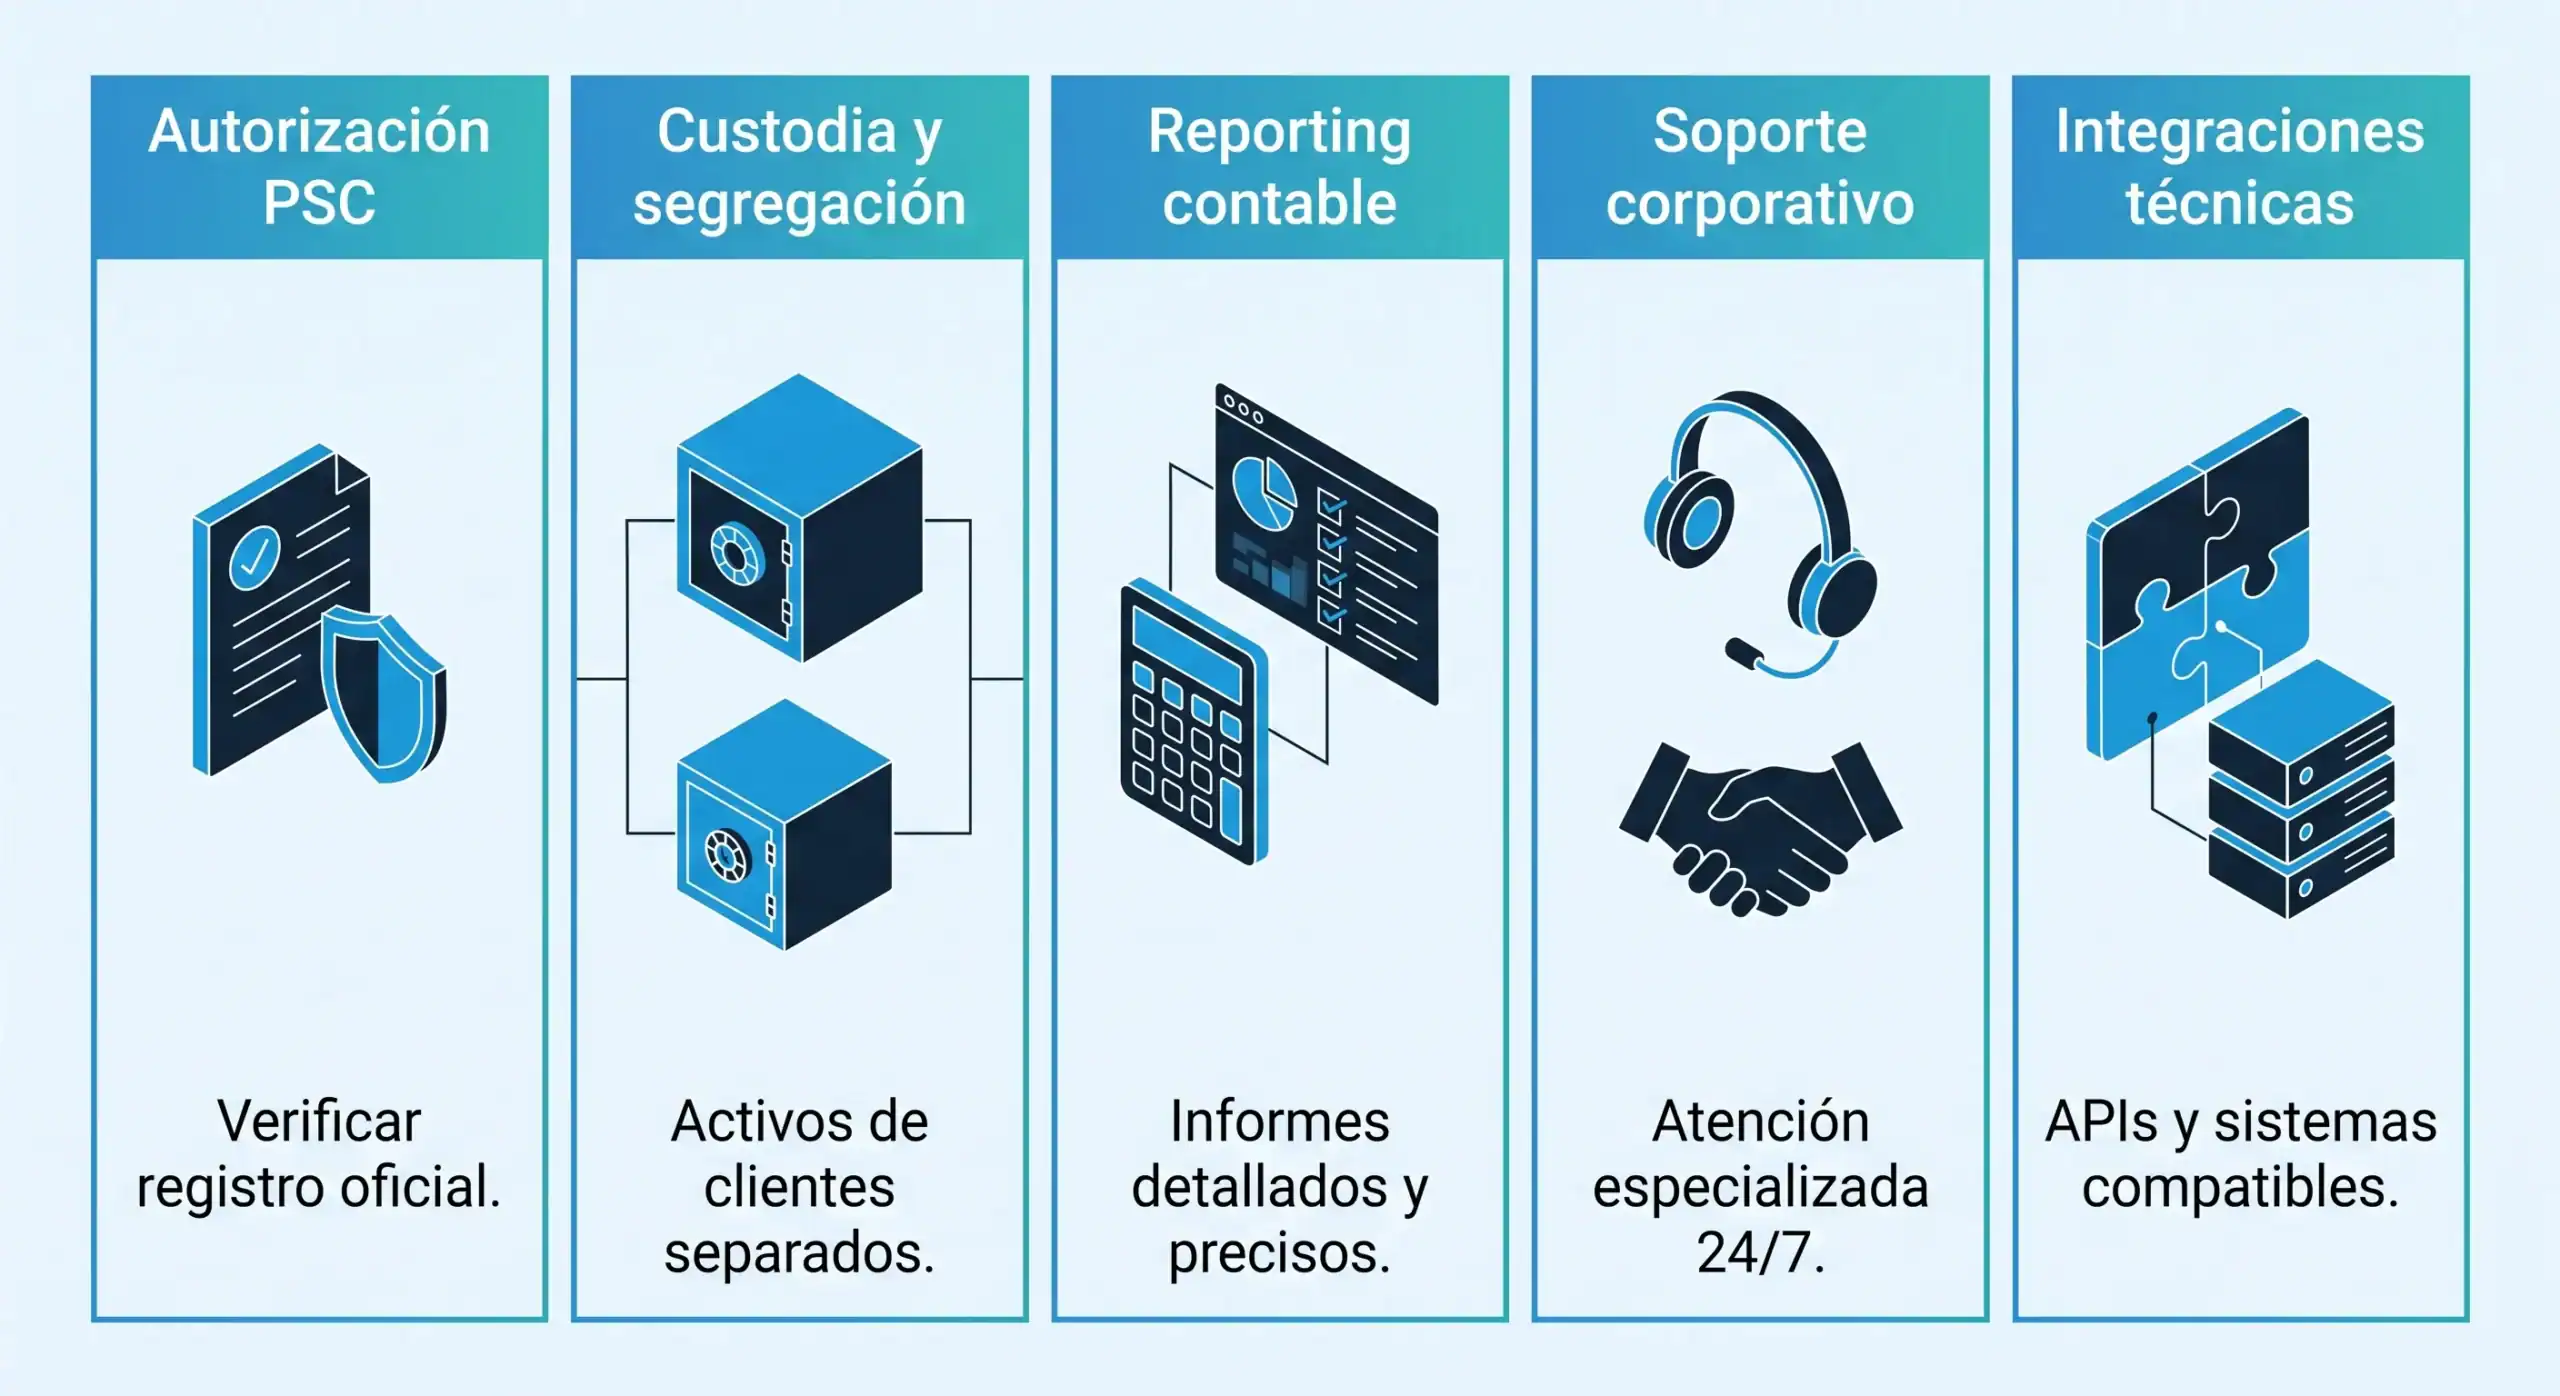
Le choix du bon prestataire est une décision déterminante. Avant de signer un contrat de service, une entreprise doit vérifier objectivement plusieurs éléments : l’agrément du prestataire en tant que fournisseur de services (SPS) au titre de MiCA, le modèle de conservation et de ségrégation des actifs, les outils de reporting disponibles pour le rapprochement comptable et l’existence d’un canal d’assistance dédié aux entreprises clientes, distinct de l’assistance aux utilisateurs individuels.
Il est également conseillé d'examiner les clauses contractuelles relatives à la protection des actifs, la procédure de gestion des incidents et la disponibilité d'intégrations techniques (API, exportation des transactions, rapports périodiques) compatibles avec les systèmes internes de l'entreprise. Aucun de ces critères ne saurait se substituer à l'analyse de conformité légale et réglementaire qui doit être effectuée par le conseiller de l'entreprise avant la signature de tout accord.
Il est également conseillé de vérifier dans quel État membre le fournisseur est autorisé et s'il exerce ses activités dans le reste de l'Union européenne grâce au mécanisme de passeport européen prévu par le règlement MiCA, notamment lorsque l'entreprise est présente dans plusieurs pays. Ces informations permettent de déterminer l'autorité de surveillance compétente en cas de réclamation.
Pour les entreprises qui envisagent ce type de décision, s'entretenir avec l'équipe B2B apporte des réponses concrètes sur le processus KYB, les exigences en matière de documentation d'entreprise et les conditions de conservation applicables à chaque cas, avant de s'engager dans une structure opérationnelle complète.
L'adoption des crypto-actifs par les entreprises continuera d'évoluer à mesure que le cadre MiCA s'ancrera davantage dans les pratiques de surveillance de chaque État membre. Pour une entreprise, le point de départ est le même que pour toute autre décision financière importante : comprendre le cadre réglementaire applicable, vérifier l'agrément du prestataire et définir des contrôles internes proportionnés au volume et au risque des transactions envisagées.
Cet article fait office de point central du cluster B2B de Bit2Me AcademyLes guides que nous publierons sur la trésorerie d'entreprise, la conservation institutionnelle, le marché de gré à gré, les paiements, la comptabilité, les API et la procédure KIB (Know Your Business) approfondissent chacun des sujets abordés ici pour ceux qui évaluent déjà un compte crypto professionnel. Les entreprises souhaitant poursuivre ce processus sont invitées à contacter l'équipe B2B. Bit2Me Il s'agit de la prochaine étape pour traduire ces considérations en une véritable structure opérationnelle.

Questions fréquentes concernant le compte crypto d'entreprise



 Auteur



