Points essentiels
- Contrôle par consensus : L'attaque à 51 % ne permet pas de voler directement des fonds dans les portefeuilles d'autrui, mais plutôt de manipuler l'histoire récente grâce au contrôle majoritaire de la puissance de calcul.
- Viabilité économique : Dans les réseaux massifs comme Bitcoin, le coût du matériel et de l'énergie rend une attaque à 51 % financièrement suicidaire, garantissant la sécurité grâce à des incitations issues de la théorie des jeux.
- Risques liés aux altcoins : Les réseaux à faible puissance de hachage sont les véritables victimes ; les attaques historiques contre Bitcoin Gold ou Ethereum Classic démontrent que le minage centralisé est le principal vecteur de risque.
- Règle de la chaîne la plus longue : L'attaquant exploite le protocole de consensus qui stipule que les nœuds suivront toujours la version de la blockchain ayant accumulé le plus de travail.
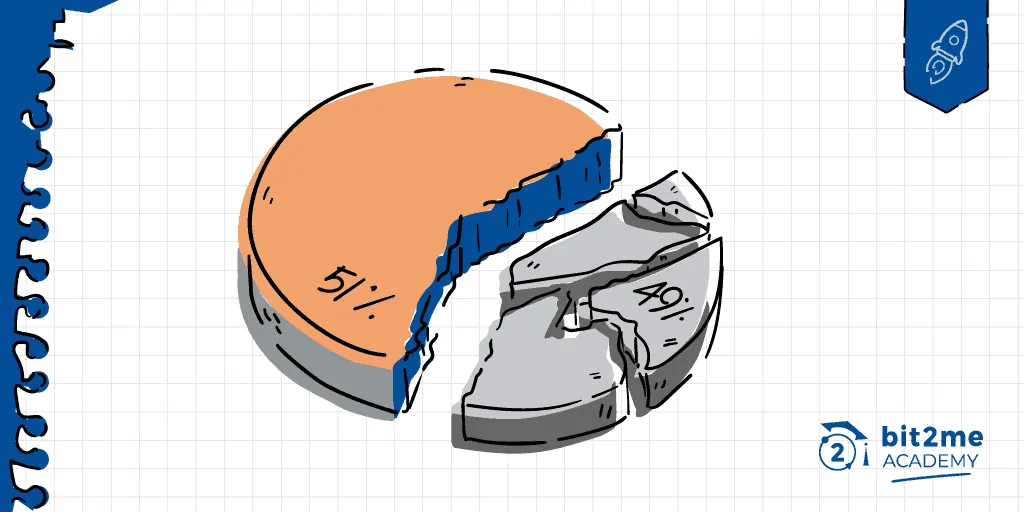
La technologie blockchain présente une faiblesse de conception depuis ses débuts, que ses développeurs tentent d'éviter ; il s'agit de ce qu'on appelle 51% d'attaque. Cette attaque permet à un ou plusieurs agents malveillants qui contrôlent au moins 51% du réseau d'en faire ce qu'ils veulent. Il n'y a pas de limites aux actions que vous pouvez entreprendre sur le la blockchain en terrain de jeu. Ils sont majoritaires et en tant que tels ils peuvent réécrire ou même faire un Attaque DOS sur le réseau.
Cette faiblesse est liée à la manière dont les réseaux blockchain sont structurés. Ce ne sont qu'une série de noeuds distribué. Tous conduisent un protocole de consensus qui est basé sur la confiance et le travail offert par un groupe majoritaire de participants. Ceci afin d'éviter que l'existence d'un faible pourcentage de nœuds malveillants puisse créer le chaos dans le réseau.
Cependant, l'histoire change complètement lorsque des acteurs malveillants détiennent 51% ou plus de la puissance du réseau. À ce stade, comme nous l'avons déjà dit, ils peuvent faire ce qu'ils veulent. D'où le nom de l'attaque dérive, car ce pourcentage de puissance est le minimum nécessaire pour la réaliser.

Anatomie d'une attaque à 51 % : est-il vraiment si facile de percer un filet ?
Réaliser une attaque à 51 % ne nécessite pas d'être un génie de la cryptographie. Techniquement, la recette est simple : Vous déployez un nœud de minage et prenez le contrôle de la majeure partie de la puissance de vote ou de calcul du réseau.Voilà. Sur le papier, cela ressemble à une faille classique, mais la théorie se heurte de plein fouet à la réalité économique dès qu'on aborde le vif du sujet. Le véritable obstacle n'est pas le code, c'est l'argent.
Combien coûte le blocage d'une blockchain ? Cela dépend de la cible. Sur les grands réseaux, une telle action peut coûter des milliards ; sur les petits projets, le prix d'un ordinateur haut de gamme peut suffire.
Le mur d'acier du Bitcoin
Si l'on considère Bitcoin, son protocole de consensus Preuve de travail (PoW) et l'algorithme SHA-256 Ce sont des objectifs clairs. Nous disposons des machines nécessaires. ASIC y FPGA Avec sa puissance brute terrifiante, il faciliterait grandement le minage de blocs à des fins égoïstes. Cependant, tenter de casser Bitcoin revient, à ce jour, à se suicider financièrement.
Quelques ordinateurs ne suffiraient pas ; il faudrait des bâtiments industriels entiers remplis de matériel et une infrastructure électrique capable d'alimenter une petite ville. Qui investirait une fortune pour saboter le réseau où sont stockés ses cryptomonnaies ? C'est absurde. L'attaquant anéantirait la valeur de son propre butin avant même d'avoir pu en profiter.
Le danger pour les écosystèmes plus petits
La donne change lorsqu'on analyse des projets ou des réseaux résiduels peu développés. Prenons l'exemple d'un petit réseau (appelons-le LeaCoin) qui conserve la même structure que Bitcoin, mais sans sa puissance de calcul : la sécurité est alors compromise. Avec une puissance de calcul totale atteignant à peine le téraoctet, tout jeton hébergé sur ce réseau est sans valeur.
Un seul circuit intégré spécifique (ASIC) moderne pourrait détourner tout ce réseau pendant que vous prenez un café.
Si un pirate y voyait une réelle opportunité de profit, LeaCoin s'effondrerait en quelques minutes. Heureusement pour ses trois utilisateurs, personne ne s'attaque à une cryptomonnaie sans valeur. Ces « shitcoins » survivent uniquement parce que les détruire ne vaut pas la peine.
Cette vulnérabilité n'est pas propre au minage traditionnel. Elle se retrouve, avec des nuances différentes, dans les protocoles de preuve d'enjeu (PoS) ou les modèles délégués, où l'attaquant n'achète pas de machines mais accumule l'offre en circulation d'actifs numériques pour manipuler la gouvernance. En définitive, la sécurité d'un réseau repose non seulement sur son algorithme, mais aussi sur le coût de sa compromission.
L’impact réel : que se passe-t-il lorsque le réseau perd le contrôle ?
Contrôler la majorité du réseau n'est pas seulement une démonstration de prouesse technique ; c'est s'emparer des clés du coffre-fort. Lorsqu'un acteur malveillant atteint cette position dominante, la confiance – véritable moteur de tout actif numérique – disparaît. Les répercussions vont bien au-delà d'une simple défaillance technique et affectent tout, de l'intégrité du registre à la viabilité financière de l'écosystème tout entier.
Le monopole des récompenses
Lors d'une attaque, l'attaquant devient le seul juge et jury du processus d'émission. Disposant de la majorité de la puissance de calcul, le système lui attribue quasi systématiquement la validation de chaque nouveau bloc. Il peut ainsi monopoliser toutes les récompenses de minage et les frais de transaction.
Il ne se contente pas de gagner de l'argent malhonnêtement ; il élimine de force les mineurs légitimes. Si les nœuds restants ne peuvent plus rivaliser, ils finissent par arrêter leurs machines, concentrant ainsi davantage le pouvoir entre les mains de l'attaquant. La cryptomonnaie cesse d'être décentralisée et devient le fief privé d'une seule entité.
Le cauchemar des doubles dépenses
La menace la plus grave pour la réputation d'une blockchain est sans aucun doute la double dépense. Imaginez que vous achetiez un bien physique de grande valeur avec des tokens, et qu'une fois le bien en votre possession, un pirate modifie l'historique du réseau pour que le paiement n'ait jamais eu lieu.
- Réorganisation de la chaîne d'approvisionnement : L'attaquant génère une branche privée de la blockchain à une vitesse supérieure à celle du réseau public.
- Inversion de transaction : En publiant sa chaîne la plus longue, le réseau l'accepte comme valide par consensus, effaçant les transactions qui ont eu lieu dans la version précédente.
Qui accepterait un paiement sur un réseau où l'argent peut disparaître du compte du destinataire quelques minutes après l'avoir reçu ? Personne. Une telle attaque entraîne généralement la chute immédiate de la valeur marchande du jeton.
Censure et déni de service (DoS)
Le blocage total représente la menace la plus destructrice. Un attaquant contrôlant 51 % du réseau peut décider quelles transactions sont incluses dans les blocs et lesquelles en sont exclues. Il en résulte une censure sélective ou, dans le pire des cas, une attaque par déni de service (DoS) qui paralyse toute activité sur le réseau.
Si un groupe décide de bloquer toutes les transactions, le réseau devient inutilisable. Pour les entreprises qui utilisent cette infrastructure, les pertes peuvent atteindre des millions en quelques heures. D'ici 2026, avec l'intégration de la logistique et de la finance traditionnelle à la blockchain, une panne de cette ampleur affectera non seulement les spéculateurs, mais aussi l'économie réelle qui repose sur ces protocoles. Pouvons-nous nous permettre des infrastructures aussi fragiles ? En bref, le marché les sanctionne généralement par la négligence.
FAQ – Qu’est-ce que l’attaque des 51 % ?


 Auteur