Points essentiels
- L’investissement institutionnel transforme la participation aux réseaux Proof of Stake en un projet d’infrastructure critique, et non en une simple décision de trésorerie.
- La sécurité des clés — avec des schémas HSM ou MPC — et la haute disponibilité déterminent si une entreprise évite les pénalités réseau.
- Elle permet aux fonds, aux trésoreries d'entreprises et aux petites bourses de choisir entre mettre en place leur propre système d'exploitation de nœuds ou le déléguer à un prestataire spécialisé.
- Aucune récompense de staking n'est garantie : des pénalités en cas d'indisponibilité du service ou de double signature peuvent réduire considérablement le capital délégué si l'opération échoue.
Le staking institutionnel désigne l'infrastructure, les contrôles de sécurité et les processus de conformité permettant à une entreprise de gérer un staking à grande échelle sans passer par un compte de détail. Les fonds d'investissement, les trésoreries d'entreprise détenant des positions importantes en actifs numériques et les plateformes d'échange de taille moyenne considèrent de plus en plus leur participation aux réseaux Proof of Stake (PoS) comme une activité à part entière, assortie de ses propres exigences en matière d'audit, de continuité d'activité et de gouvernance.
Cet article décrit les exigences liées à la mise en place ou à l'externalisation d'une telle infrastructure : haute disponibilité et redondance, sécurité des clés avec des modules HSM ou MPC, gestion des risques liés aux attaques par slashing, conformité en tant que fournisseur de services d'actifs cryptographiques (CASP) selon la réglementation MiCA, et analyse de l'opportunité d'une gestion en interne ou d'une externalisation auprès d'un prestataire spécialisé. L'objectif est de fournir aux gestionnaires de trésorerie ou d'infrastructure un cadre décisionnel, et non de recommander un produit spécifique.
Conseil en gestion des risques (MiCA)L’investissement dans les cryptomonnaies n’est pas entièrement réglementé, peut ne pas convenir aux investisseurs particuliers en raison de sa forte volatilité et comporte un risque de perte totale du capital investi. Il est important de lire et de comprendre les risques liés à cet investissement, qui sont expliqués en détail à l’adresse suivante : https://up.bit2me.com/legalbit2me
Les performances passées ne préjugent pas des performances futures. Les services de génération de rendements comportent des risques spécifiques, notamment un risque de liquidité, un risque de contrepartie, un risque lié aux garanties et des conditions générales propres à chaque produit. Les entreprises doivent les examiner attentivement avant d'investir. Aucun rendement de staking n'est garanti, quel que soit le volume ou le fournisseur.
 Certificat
Qu’est-ce que le staking institutionnel et pourquoi n’est-ce plus une expérience ?
Le staking institutionnel désigne la participation d'une organisation – et non d'un utilisateur individuel – au consensus d'un réseau Proof of Stake, avec des volumes de capitaux et des exigences de gouvernance supérieurs à ceux d'un produit destiné aux particuliers. La différence ne réside pas uniquement dans l'échelle : lorsqu'une entreprise délègue ou gère des actifs numériques pour le compte de tiers, ou engage une partie de son bilan, des obligations d'audit, de traçabilité et de responsabilité fiduciaire s'appliquent, obligations qui n'existent pas dans le cadre du staking de détail.
Cette évolution reflète un changement dans le profil des acheteurs. Les fonds exposés aux actifs numériques, les trésoreries d'entreprise détenant des participations dans les réseaux PoS et les plateformes d'échange de taille moyenne souhaitant proposer le staking à leurs clients partagent tous la même question : comment participer au consensus sans assumer un risque opérationnel disproportionné ?
La solution ne réside pas dans la réplication à plus grande échelle du staking d'un utilisateur particulier sur une plateforme d'échange, mais dans le traitement de la participation aux réseaux PoS comme toute autre infrastructure critique : avec des exigences de disponibilité, une séparation des tâches et des plans de contingence documentés. Quant au mécanisme de récompense et de validation de base qui sous-tend tout ce qui précède, Guide général du staking de Bit2Me Academy Il explique en détail comment cela fonctionne. Preuve de consensus de l'enjeu avant d'aborder l'échelle institutionnelle dont traite cet article.
Exigences en matière d'infrastructure : haute disponibilité et redondance
Un validateur institutionnel ne peut se permettre la même marge d'erreur qu'un nœud local. La principale exigence est la haute disponibilité : l'infrastructure doit rester synchronisée et opérationnelle 24 h/24 et 7 j/7, car chaque fenêtre d'attestation de proposition ou de bloc a une marge réduite, et les interruptions entraînent directement des pénalités ou des pertes de récompenses.
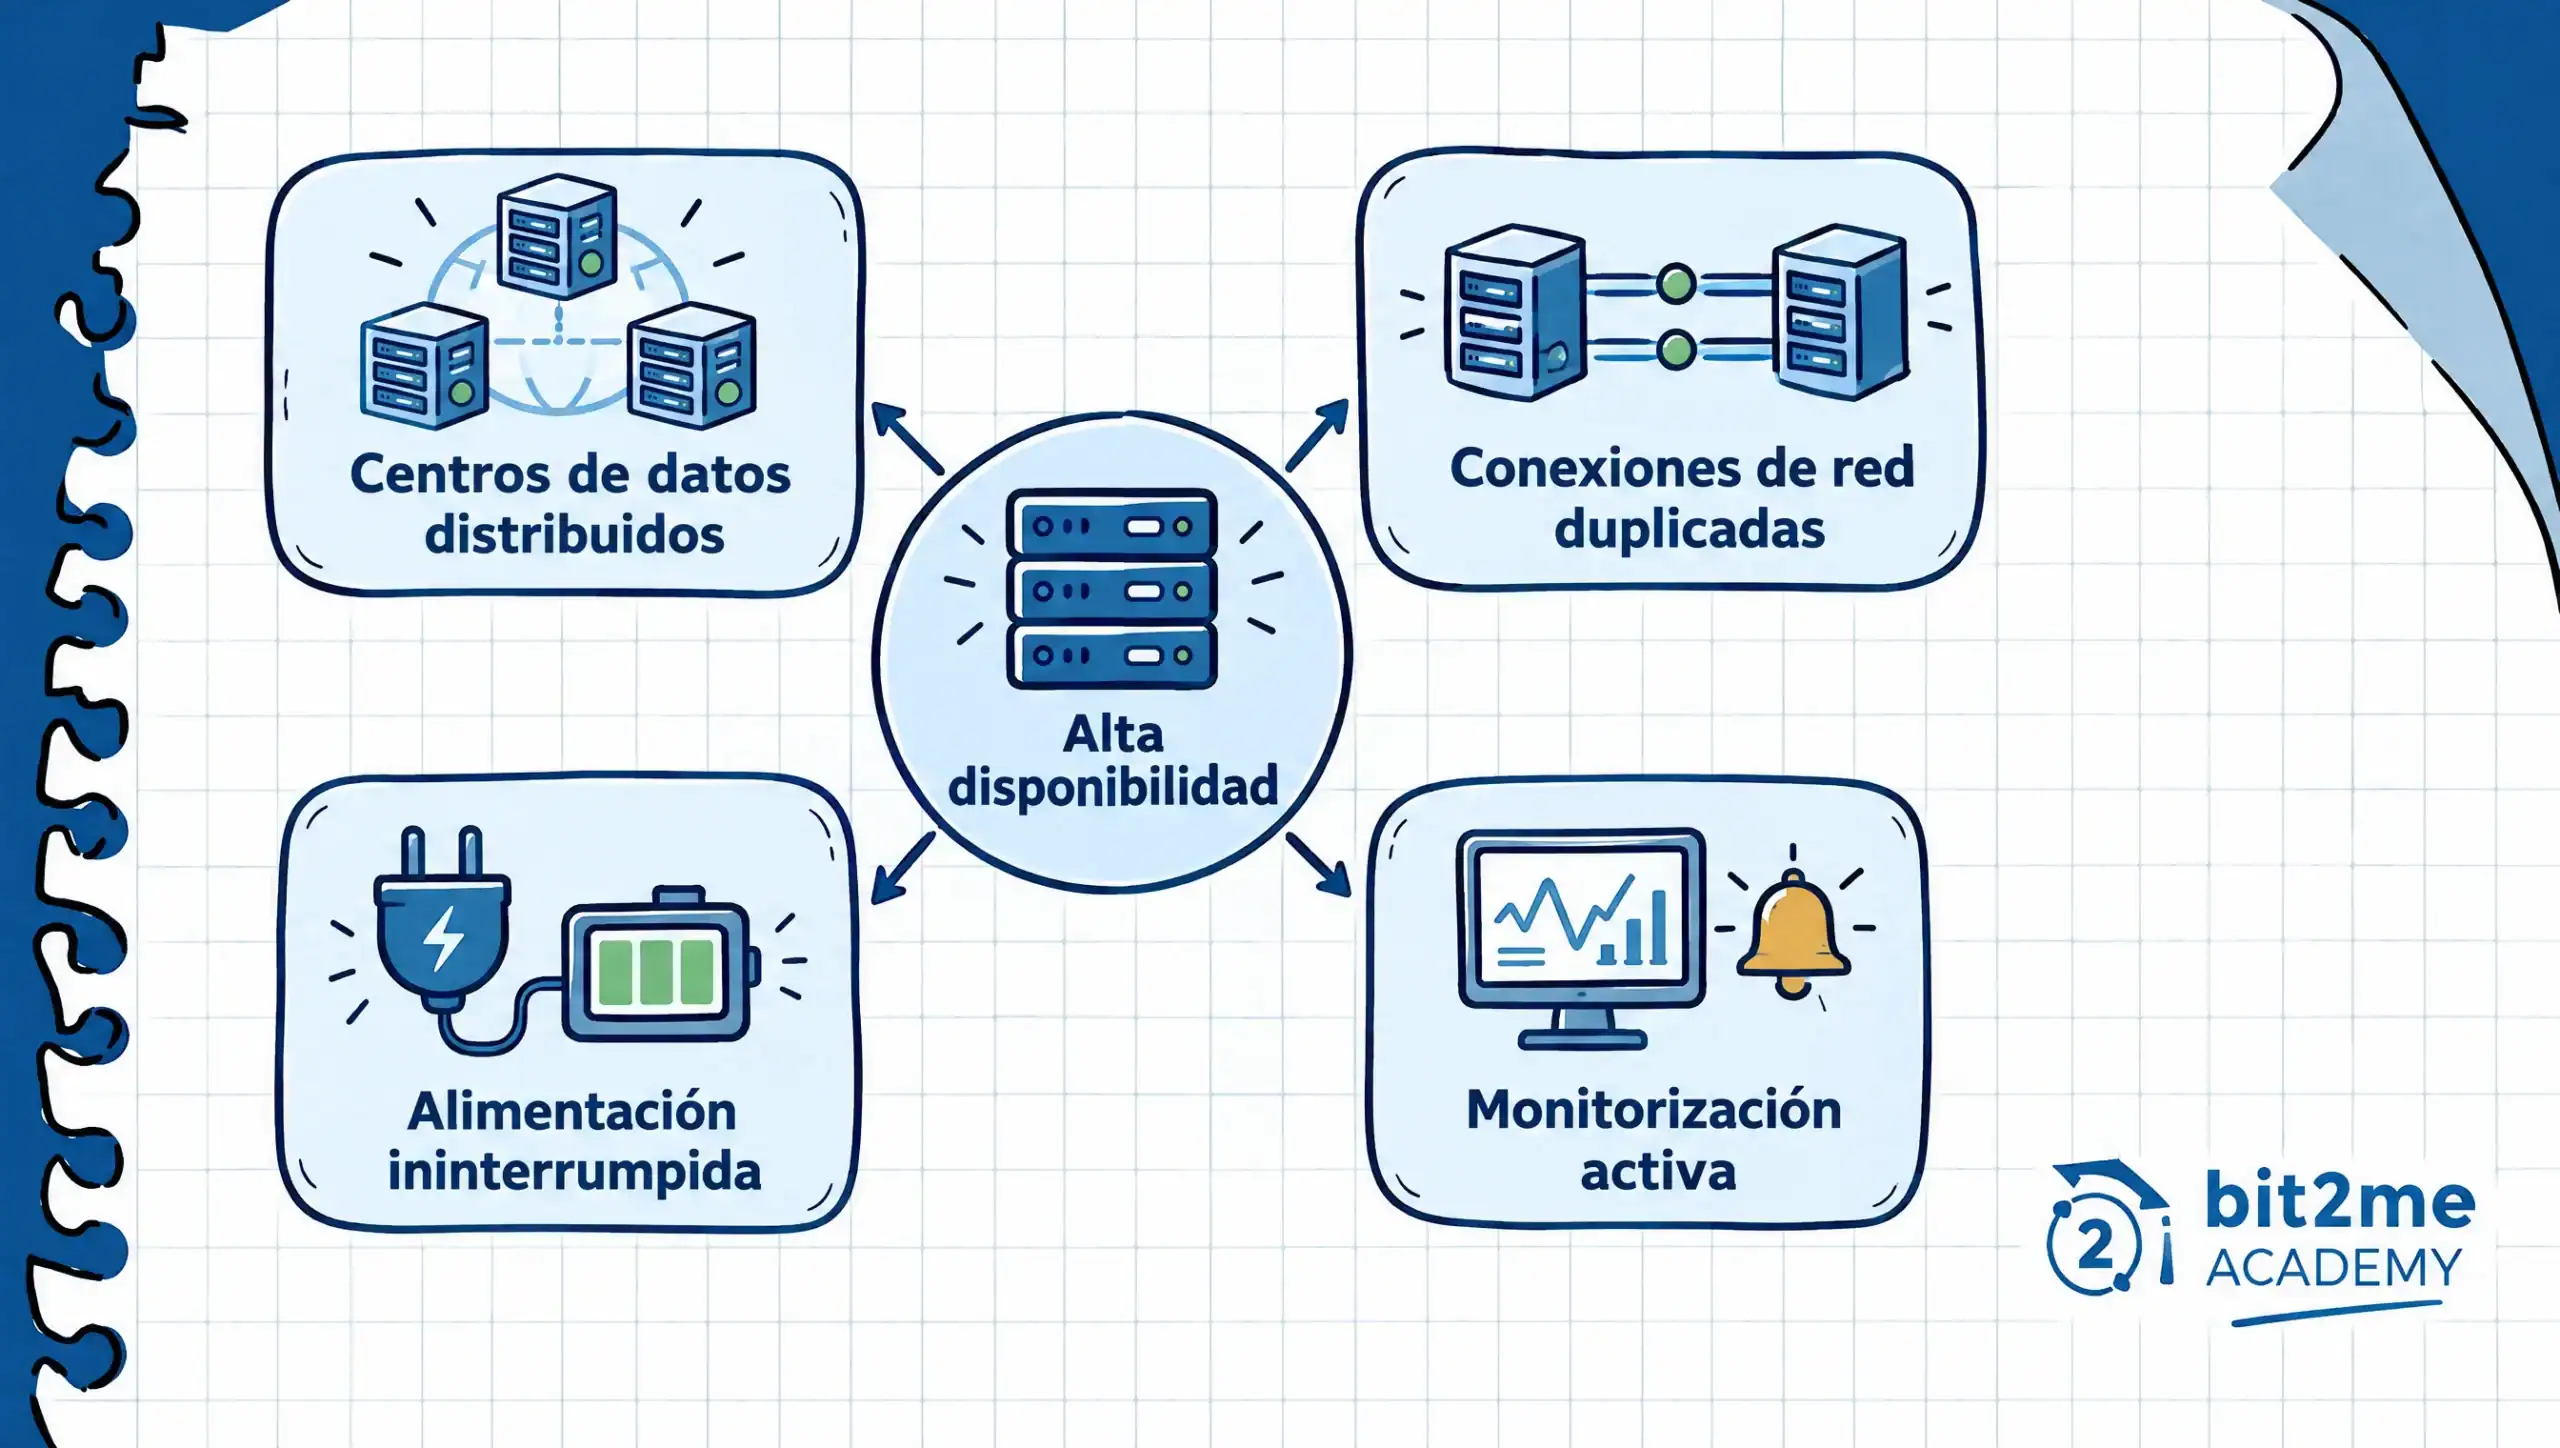
Pour garantir cette disponibilité, une infrastructure institutionnelle nécessite une redondance à plusieurs niveaux simultanément : centres de données ou fournisseurs de cloud répartis géographiquement, connexions réseau redondantes avec basculement automatique, alimentation électrique sans interruption et système de surveillance alertant avant qu’une panne n’entraîne une interruption prolongée. Aucun composant ne doit constituer un point de défaillance unique susceptible de paralyser l’ensemble du système.
La redondance, cependant, comporte ses propres risques si elle n'est pas soigneusement conçue : l'exécution simultanée de deux instances du même validateur suite à une erreur de configuration est l'une des causes les plus fréquentes de sanctions sévères dans les réseaux de points d'accès. Concevoir une redondance sans dupliquer accidentellement le processus de signature représente précisément le défi technique qui distingue une opération institutionnelle mature d'une opération improvisée.
- Synchronisation continue des clients d'exécution et de consensus, avec surveillance active des retards et des déconnexions.
- Connectivité redondante avec commutation automatique en cas de panne du fournisseur de réseau.
- Alimentation électrique sans interruption et plans de reprise après sinistre documentés et testés périodiquement.
Sécurité clé : HSM et MPC dans les opérations de staking à grande échelle
Si la disponibilité protège le fonctionnement contre les interruptions de service, la sécurité des clés protège le capital contre les compromissions directes. Dans le cadre du staking institutionnel, la clé de signature du validateur doit être constamment disponible, ce qui la rend plus vulnérable qu'une clé de sécurité classique. Clé privée qui n'est utilisée qu'occasionnellement pour autoriser une transaction.
Un module de sécurité matériel (HSM) est un dispositif physique certifié qui génère et protège les clés cryptographiques, en effectuant le processus de signature dans un environnement isolé qui ne dévoile pas la clé au système d'exploitation du serveur. Norme établie de longue date dans le secteur bancaire et les infrastructures financières critiques, son application au staking institutionnel étend cette rigueur à la gestion des clés des validateurs.
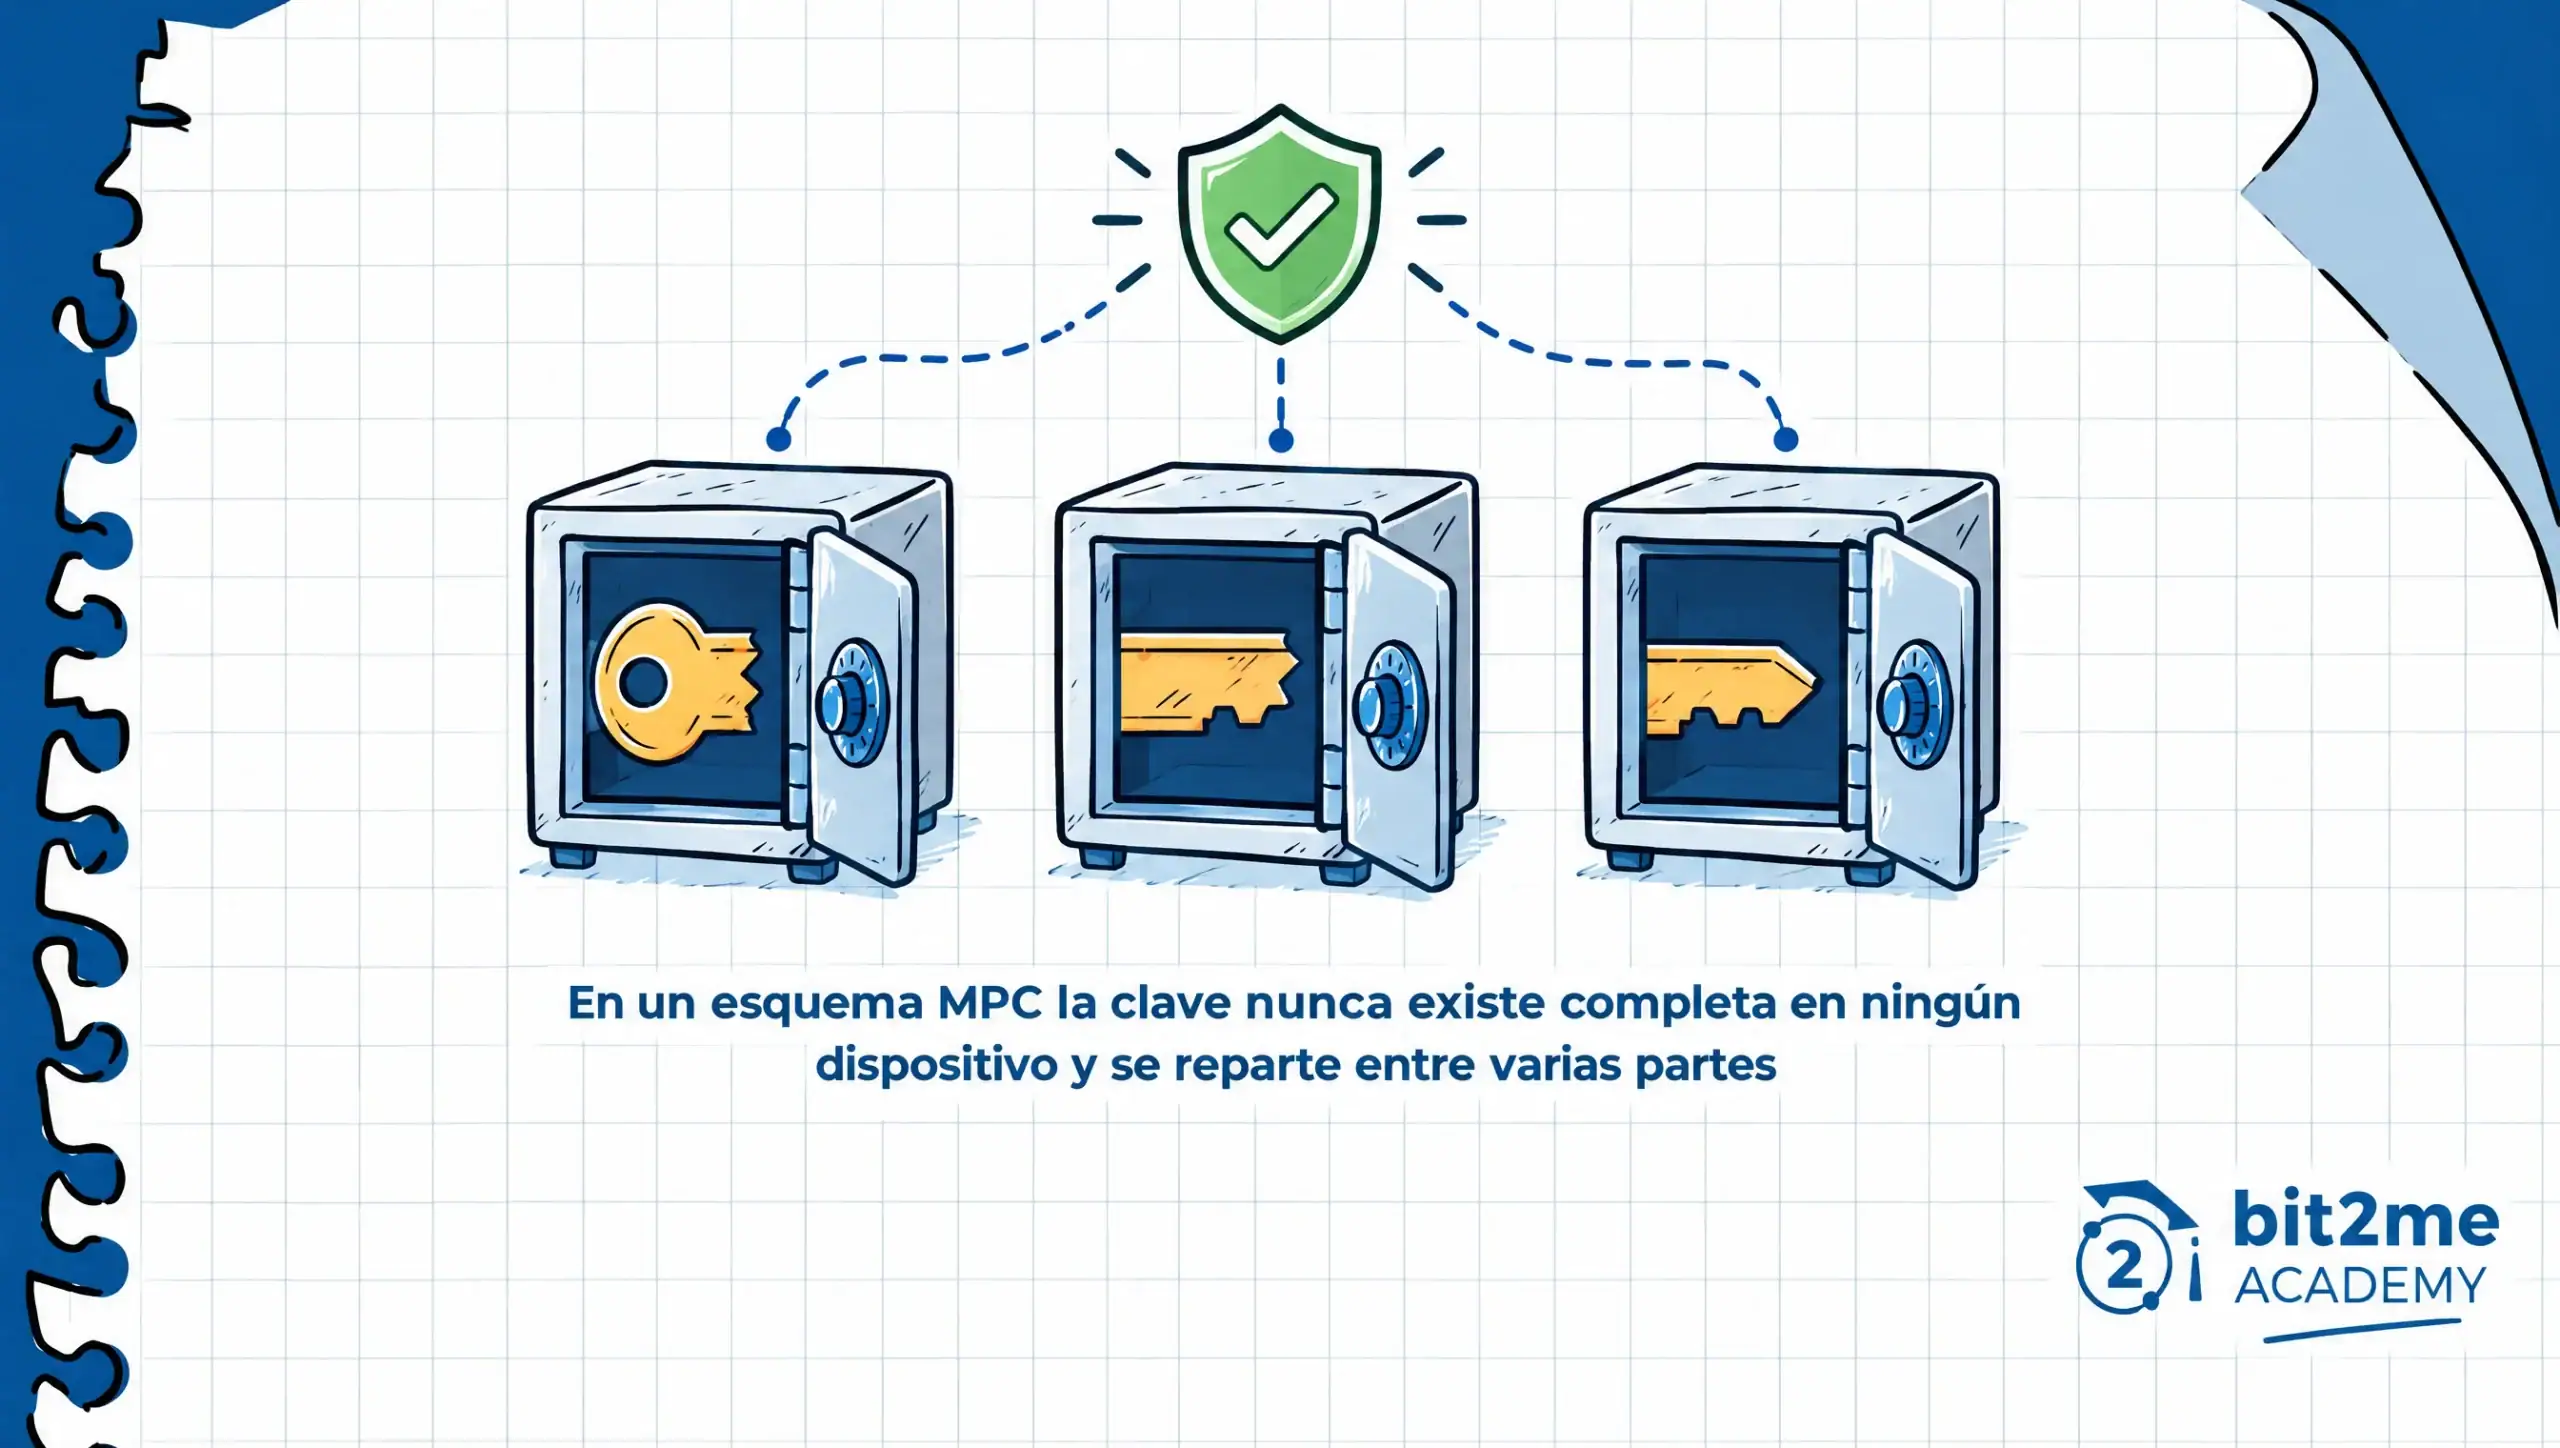
La calcul multipartite Le protocole MPC (Multiple Prediction Computer) suit une logique différente, mais poursuit le même objectif. Dans un système MPC, la clé n'est jamais complète sur aucun dispositif : elle est divisée en fragments répartis entre plusieurs parties indépendantes, et une signature n'est validée que lorsqu'un nombre minimal de ces fragments coopèrent cryptographiquement, sans qu'il soit nécessaire de reconstituer la clé. Cela réduit le risque qu'une compromission d'un seul système expose l'intégralité des capacités de signature.
Aucune des deux solutions n'est intrinsèquement supérieure : un HSM offre une norme certifiée et largement auditée, tandis qu'un système MPC facilite la distribution géographique et organisationnelle du contrôle sans nécessiter de matériel spécifique sur chaque site. Dans toute opération de staking institutionnelle, il est essentiel que la gestion des clés soit documentée, auditée par un tiers indépendant et soumise à un processus formel et multipartite avant toute modification de configuration critique.
Gestion des risques opérationnels : réduction des temps d’arrêt et double signature
La plupart des protocoles de preuve d'enjeu (PoS) intègrent un mécanisme de pénalité, appelé « slashing », conçu pour sanctionner les comportements qui mettent en péril la sécurité du réseau. Dans le cadre d'une opération institutionnelle, il est aussi important de comprendre ce qui déclenche ce mécanisme que de comprendre les exigences en matière d'infrastructure, car le slashing réduit directement le capital engagé, et pas seulement les gains futurs.
Le premier déclencheur courant est une interruption de service prolongée. Lorsqu'un validateur reste hors ligne ou désynchronisé pendant une période prolongée, de nombreux réseaux activent une pénalité progressive, appelée Fuite d'inactivité dans Ethereum— ce qui réduit progressivement la mise pendant toute la durée de la déconnexion. Il ne s'agit pas d'une sanction pour une attaque malveillante, mais pour une négligence opérationnelle — soit précisément le scénario que les exigences de haute disponibilité visent à prévenir.
Le second déclencheur, plus sévère, est la double signature : proposer deux blocs différents au cours du même tour ou attester des votes incompatibles avec les mêmes clés. Ceci entraîne des sanctions beaucoup plus lourdes car le protocole interprète cela comme un signe que les clés d'un même validateur sont exécutées simultanément sur plusieurs machines, généralement suite à un échec de migration ou à une configuration de redondance mal conçue. Par conséquent, la redondance doit être mise en œuvre avec des mécanismes anti-double signature explicites, et non par une simple duplication du processus de signature sans coordination.
Aucune entreprise ne peut éliminer complètement le risque opérationnel lié à la participation au consensus d'un réseau de points de vente, mais elle peut en contrôler la probabilité : procédures de changement documentées, alertes en cas de désynchronisation et politique claire sur les personnes autorisées à modifier la configuration d'un validateur en production.
Conformité réglementaire : autorisation CASP dans le cadre du programme MiCA
Dans le cadre réglementaire de l'Union européenne, Règlement MiCA (Marchés des crypto-actifs) La réglementation exige que toute entité fournissant des services liés aux crypto-actifs pour le compte de tiers — y compris le staking pour le compte d'un client — soit agréée en tant que fournisseur de services de crypto-actifs (CASP). Pour une entreprise envisageant d'externaliser ses activités de staking institutionnel, la vérification de cet agrément constitue le minimum requis pour considérer un prestataire comme viable au sein de l'Union européenne.
BITCOINFORME, PSC, SL, qui opère sous le nom commercial de Bit2Me, est un fournisseur de services d'actifs crypto autorisé et réglementé par la Commission nationale de la Bourse (CNMV) en Espagne, conformément à l'article 59 du règlement MiCA. Ce cadre d'autorisation encadre juridiquement tout service de staking institutionnel ou d'infrastructure de nœuds proposé aux entreprises et oblige le fournisseur à informer clairement ses clients sur la gestion de leurs clés et sur les mesures prises en cas d'incident opérationnel.
Une entreprise qui fait appel à un fournisseur de services de staking institutionnel doit demander son numéro d'autorisation CASP, l'autorité émettrice et l'étendue précise des services proposés, au même titre que pour tout autre prestataire financier important. Il est également conseillé de s'enquérir de la documentation relative à la séparation des actifs des clients et du fournisseur.
L’exploitation interne de l’infrastructure n’élimine pas l’exposition réglementaire : une entreprise qui gère le staking pour son propre bilan reste soumise à ses obligations d’audit et de comptabilité, mais la responsabilité de démontrer cette conformité repose entièrement sur son équipe, sans prestataire agréé pour partager cette charge.
Nœuds blockchain pour les entreprises : exploitez votre propre infrastructure
Lorsqu'une entreprise décide de ne pas déléguer et de gérer elle-même ses opérations nœuds blockchain propresCela soulève des responsabilités techniques plus vastes. L'exploitation de nœuds blockchain pour des entreprises de cette envergure implique la gestion de l'exécution synchronisée et des clients de consensus, la mise à jour de l'infrastructure à chaque nouvelle version du protocole et le maintien d'une équipe spécialisée dans les systèmes distribués, et non pas seulement dans le développement ou la finance.
Cette approche se justifie lorsque le volume de capital géré justifie le coût de la constitution d'une équipe interne et lorsque le contrôle direct des clés et de la configuration est une exigence non négociable, par exemple en raison de la politique de risque de la société mère. Une plateforme d'échange de taille moyenne souhaitant proposer le staking à ses clients, ou un fonds structurellement exposé à plusieurs réseaux PoS, sont les profils qui justifient le plus souvent ce niveau d'investissement.
L'inconvénient majeur est que l'exploitation de nœuds blockchain pour les entreprises implique d'assumer directement toutes les responsabilités décrites précédemment : garantir une haute disponibilité, gérer les clés avec un HSM ou un MPC et être seul responsable en cas de forte augmentation de la valeur du réseau. En l'absence d'intermédiaire pour absorber une partie de ce risque, cette option est la plus exigeante en termes de ressources techniques, mais aussi celle qui offre le plus grand contrôle direct sur chaque décision de configuration.
Externalisation auprès d'un prestataire spécialisé versus gestion en interne
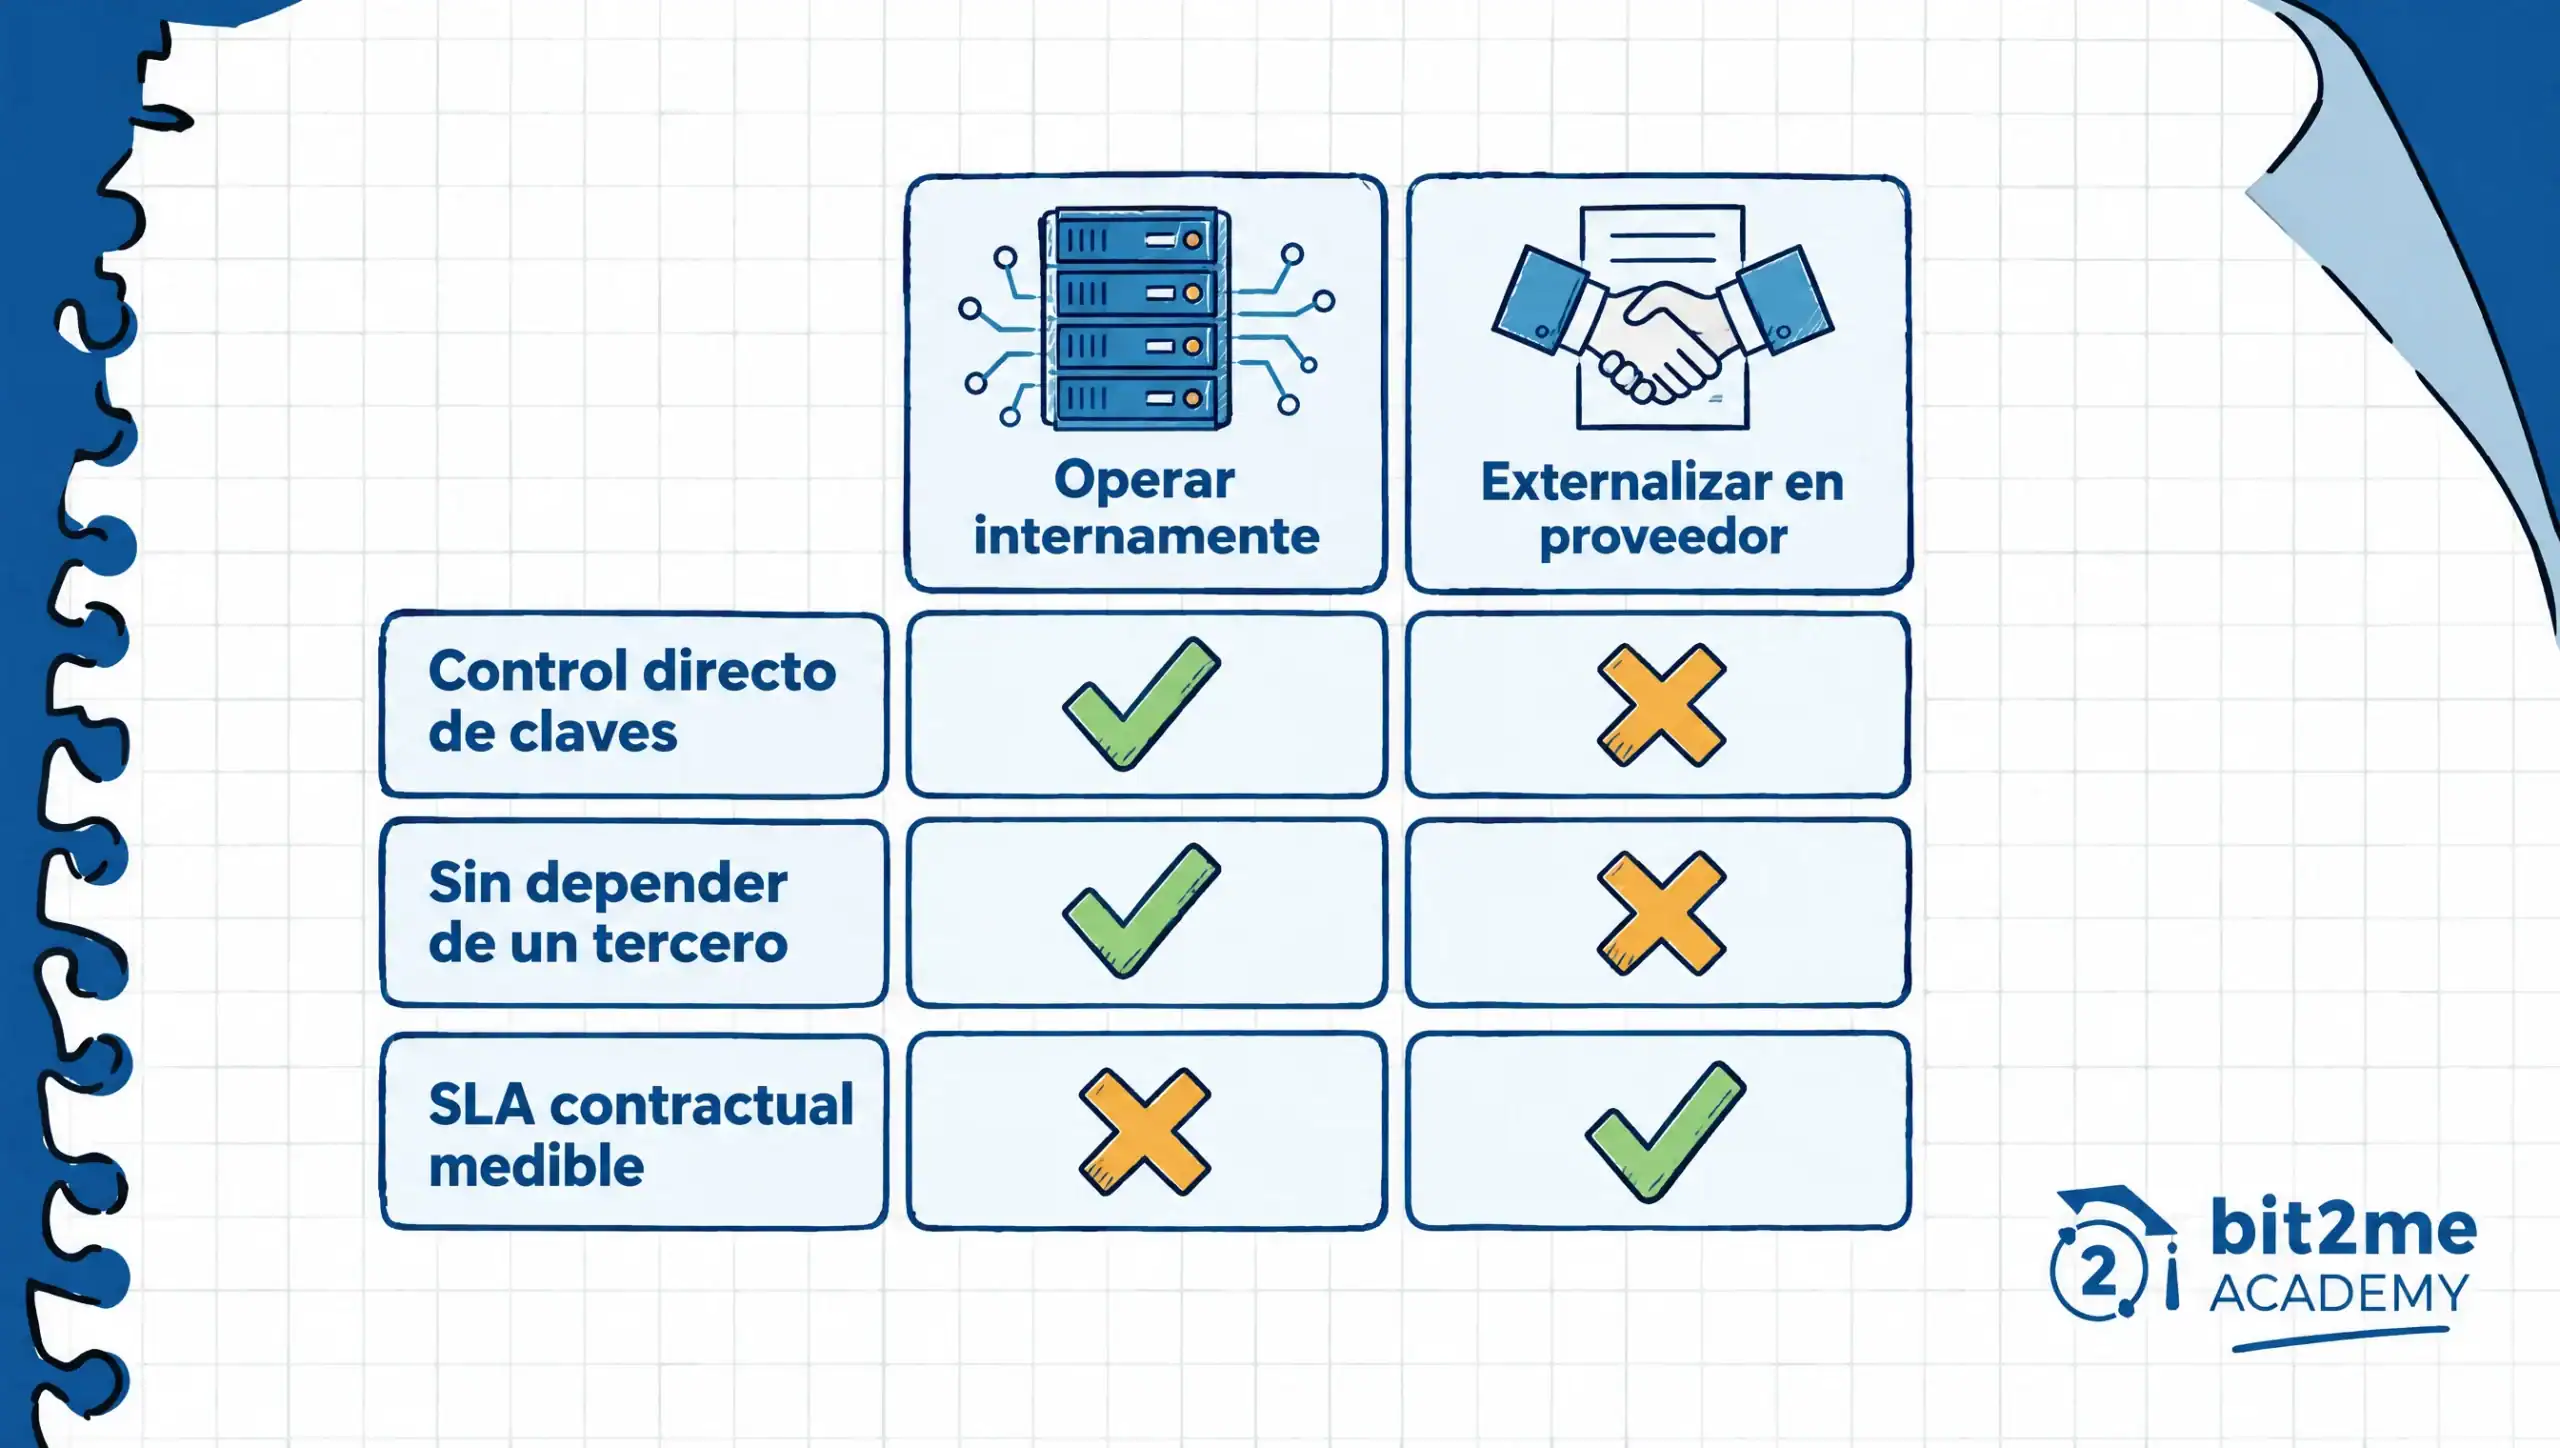
L'alternative à la création d'une infrastructure interne consiste à externaliser le staking institutionnel auprès d'un prestataire spécialisé qui exploite déjà des validateurs sur plusieurs réseaux dans le cadre d'un accord contractuel aux conditions de service définies. Cette approche transfère la responsabilité de la haute disponibilité, de la gestion des clés et de la réponse aux incidents au prestataire, tandis que l'entreprise conserve la propriété des actifs numériques et la relation contractuelle comme mécanisme de contrôle.
Le principal avantage de cette option est qu'elle transforme un projet d'infrastructure critique en un service assorti d'accords de niveau de service (SLA) mesurables : disponibilité garantie, délais de réponse aux incidents et audits périodiques, le tout documenté dans le contrat. Cette solution évite de s'appuyer sur une équipe interne qui n'a peut-être jamais exploité de validateur en production à cette échelle. Pour un fonds ou une trésorerie qui n'aspire pas à devenir un opérateur d'infrastructure blockchain, cela réduit considérablement la surface de risque opérationnel décrite dans la section relative aux réductions.
Le compromis réside dans la dépendance à l'égard d'un tiers et la nécessité de vérifier, avec la même rigueur que celle décrite dans la section sur la conformité, que ce fournisseur possède une autorisation CASP valide. ségrégation des actifs vérifiable et un historique d'exploitation vérifiable. Bit2Me B2B propose des services d'infrastructure de nœuds pour les entreprises qui ont besoin d'exploiter des validateurs sur différents réseaux Proof of Stake dans des conditions de disponibilité et de support technique définies contractuellement, conçus pour les organisations qui préfèrent ne pas assumer l'intégralité de la charge opérationnelle décrite dans la section précédente.
Aucune de ces approches n'est intrinsèquement supérieure à une autre. La décision repose sur la question de savoir si le capital et la stratégie de l'entreprise justifient la mise en place de capacités internes qui ne seront probablement utilisées à aucune autre fin, ou s'il vaut mieux externaliser cette infrastructure auprès d'un prestataire dont l'activité principale consiste à gérer des opérations de staking institutionnelles avec la rigueur requise par un environnement de production critique.
Comment évaluer la décision : questions à se poser avant d’engager des capitaux
Les critères ci-dessus sont résumés dans une liste de contrôle qu'un gestionnaire de trésorerie ou d'infrastructure peut utiliser dans le processus de prise de décision, quel que soit le résultat final.
- Le volume de capitaux alloués au staking institutionnel justifie-t-il la création et le maintien d'une équipe interne chargée des opérations sur les nœuds ?
- Quel système de gestion des clés sera utilisé (HSM, MPC ou les deux) et qui en assurera l'audit indépendant ?
- Quels accords de niveau de service (SLA) relatifs à la disponibilité et à la notification des incidents peuvent être compromis, en interne ou par un fournisseur externe ?
- Quelle autorisation CASP soutient le fournisseur évalué, et quelle est l'étendue des services qu'elle couvre ?
- Comment la procédure de réponse à un incident de piratage est-elle documentée et testée ?
Cette liste ne remplace pas une analyse approfondie, mais elle sert de filtre initial pour éliminer les options qui ne fournissent pas de preuves documentées permettant de répondre aux questions fondamentales. Aucune réponse ne doit inclure de promesses de rendements fixes : un fournisseur ou une équipe interne proposant une récompense de staking garantie communique une promesse qu’aucun protocole PoS ne peut, par conception, garantir.
Si votre organisation évalue ces critères ou souhaite les comparer à un cas d'infrastructure de nœuds spécifique, contactez l'équipe B2B à l'adresse suivante : Bit2Me Cela peut aider à structurer la décision avant d'engager des capitaux auprès d'un fournisseur.
État actuel : Staking institutionnel et réglementation MiCA à compter de décembre 2026
À compter de décembre 2026, le cadre MiCA continuera de consolider l'autorisation CASP comme critère obligatoire pour toute entité de l'Union européenne fournissant des services de staking institutionnel pour le compte de tiers, y compris l'exploitation déléguée de nœuds d'entreprise. De plus en plus, les fonds et les trésoreries exigent contractuellement la preuve de la ségrégation des actifs et des audits récents avant la signature d'accords – un niveau de contrôle auparavant réservé aux banques institutionnelles.
Sur le plan technique, l'adoption des systèmes MPC continue de progresser parmi les fournisseurs spécialisés, parallèlement à l'utilisation plus traditionnelle des modules HSM certifiés, bien qu'aucun ne soit devenu la norme unique du secteur. Les entreprises doivent vérifier régulièrement l'agrément et les certifications de tout fournisseur, et pas seulement lors de la signature du contrat.
Le choix entre l'exploitation en interne ou l'externalisation des nœuds blockchain d'entreprise n'est pas définitif. Les capitaux disponibles et l'expertise technique évoluent avec le temps, et l'infrastructure de staking institutionnelle doit être examinée avec la même rigueur que tout autre prestataire financier essentiel à l'activité.
Questions fréquentes sur le staking institutionnel


 Auteur