Punti essenziali
- SHA-256 converte qualsiasi dato in un'impronta digitale a 256 bit, scritta come 64 caratteri esadecimali, e gli stessi dati producono sempre lo stesso hash.
- Il calcolo di un hash è immediato, ma annullarlo non è fattibile con le attuali capacità di calcolo, e la modifica di un singolo carattere altera l'intero risultato.
- Bitcoin applica un doppio SHA-256 all'intestazione di ogni blocco e nell'agosto 2026 la rete stava calcolando circa 900 EH/s.
- SHA-256 è utile per verificare l'integrità e le firme, ma non per memorizzare le password da solo: OWASP raccomanda Argon2id.
Ogni volta che un miner di Bitcoin tenta di chiudere un blocco, ripete lo stesso calcolo: applica due volte l'algoritmo SHA-256 all'intestazione del blocco e verifica se il risultato corrisponde all'obiettivo della rete. Nell'agosto del 2026, l'intera rete elaborava circa 900 exahash al secondo (EH/s), ovvero circa 900 trilioni di hash al secondo, una velocità che nessun computer domestico potrebbe eguagliare.
Un hash è un'impronta digitale di un dato e l'hash SHA-256 occupa sempre 256 bit, che vengono scritti come 64 caratteri esadecimali. Il NIST lo include nello standard federale. FIP 180-4A differenza della crittografia, un hash non può essere decifrato con nessuna chiave. Bitcoin lo utilizza per collegare i blocchi e misurare lo sforzo di mining.
Capire come funziona aiuta a distinguere cosa protegge realmente questa funzione e cosa dipende da altre sue componenti. Bitcoincome il consenso dei nodi e la potenza di calcolo della rete. Consente inoltre di individuare affermazioni esagerate, ad esempio che un semplice hash sia sufficiente per memorizzare le password, cosa che la stessa guida OWASP sconsiglia. Chiarire questi limiti è il modo più rapido per evitare di confondere una funzione matematica con un sistema di sicurezza completo.
 Certificato
Cos'è l'algoritmo SHA-256?
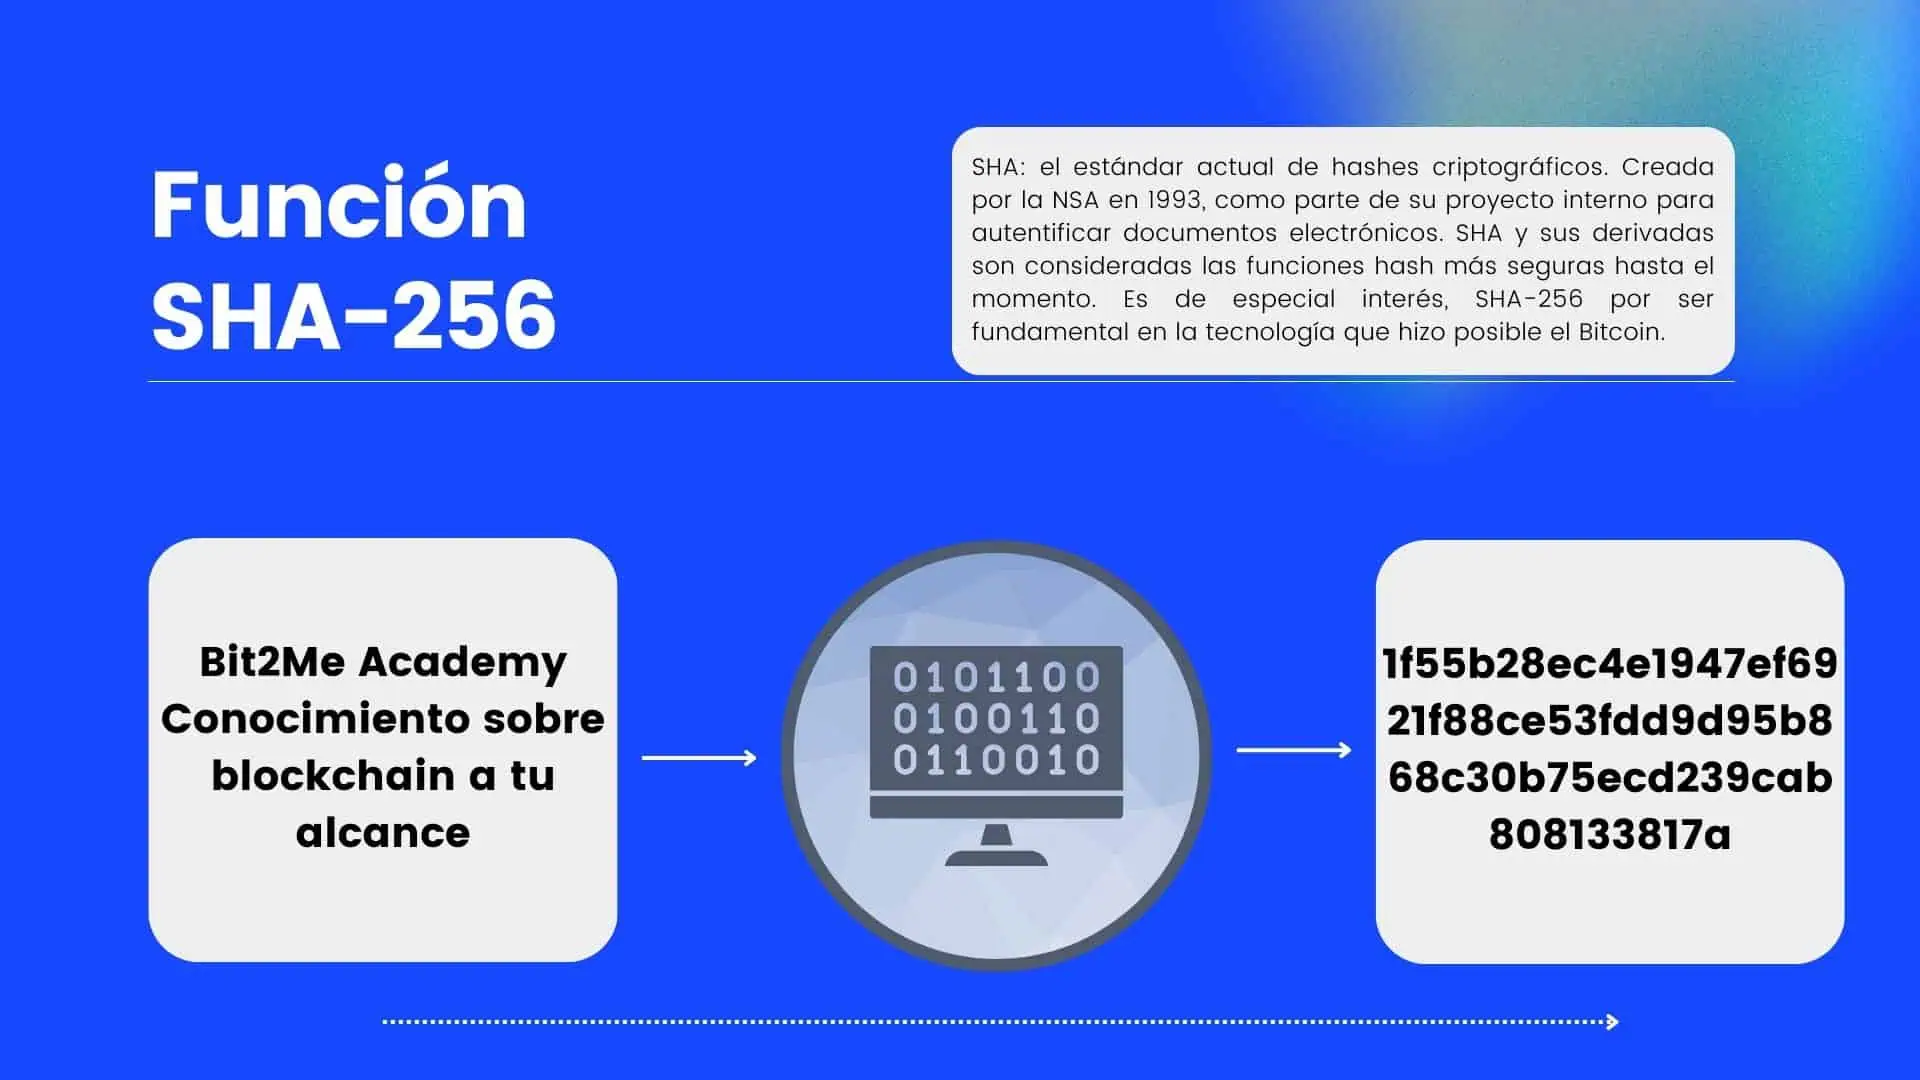
SHA-256 sta per Secure Hash Algorithm 256-bit, una delle funzioni della famiglia SHA-2 specificata dal NIST in FIPS 180-4. Una funzione hash prende un input di qualsiasi dimensione, che si tratti di una frase, un file o un'intestazione di blocco, e lo riassume in una stringa di lunghezza fissa che funge da impronta digitale del contenuto originale. Se vuoi rivedere il concetto generale, come funziona una funzione hash Lo spiega da zero.
La funzione è deterministica, ovvero lo stesso input produce sempre lo stesso output, ed è unidirezionale: il calcolo dell'hash di un dato è immediato, ma il recupero dei dati dall'hash è possibile solo testando gli input uno per uno. Inoltre, l'output è sempre a 256 bit, sia che si inserisca una singola lettera o un file di diversi gigabyte.
Esistono infiniti input possibili e solo 2 elevato alla potenza di 256 output, quindi in teoria due input diversi possono produrre lo stesso hash, un fenomeno chiamato collisione. In pratica, trovarne uno intenzionalmente richiederebbe circa 2 elevato alla potenza di 128 operazioni utilizzando l'attacco del compleanno, un numero al di là delle capacità di calcolo attuali.
Che cos'è un algoritmo SHA?
La prima versione della famiglia, nota come SHA-0, fu pubblicata nel maggio 1993 come standard federale FIPS 180 del NIST, che la ritirò nell'aprile 1995, sostituendola con SHA-1. Questa seconda versione rimase in uso fino all'emergere di attacchi di collisione pratici, e il NIST la dichiarò obsoleta nel 2011.
Secondo la tempistica attuale del NIST, i moduli convalidati FIPS 140 che supportano ancora SHA-1 saranno relegati all'elenco storico entro il 31 dicembre 2030. A partire da tale data, si raccomanda di utilizzare SHA-2 o SHA-3 in tutte le applicazioni.
SHA-2 è una famiglia di sei funzioni, tra cui SHA-256 e SHA-512, tutte elencate nello standard FIPS 180-4. SHA-3, definito nello standard FIPS 202, utilizza una struttura diversa basata su Keccak e non è stato creato per sostituire SHA-2, poiché lo stesso NIST afferma che non vi è alcuna necessità di migrare da uno all'altro.
Come funziona SHA-256?
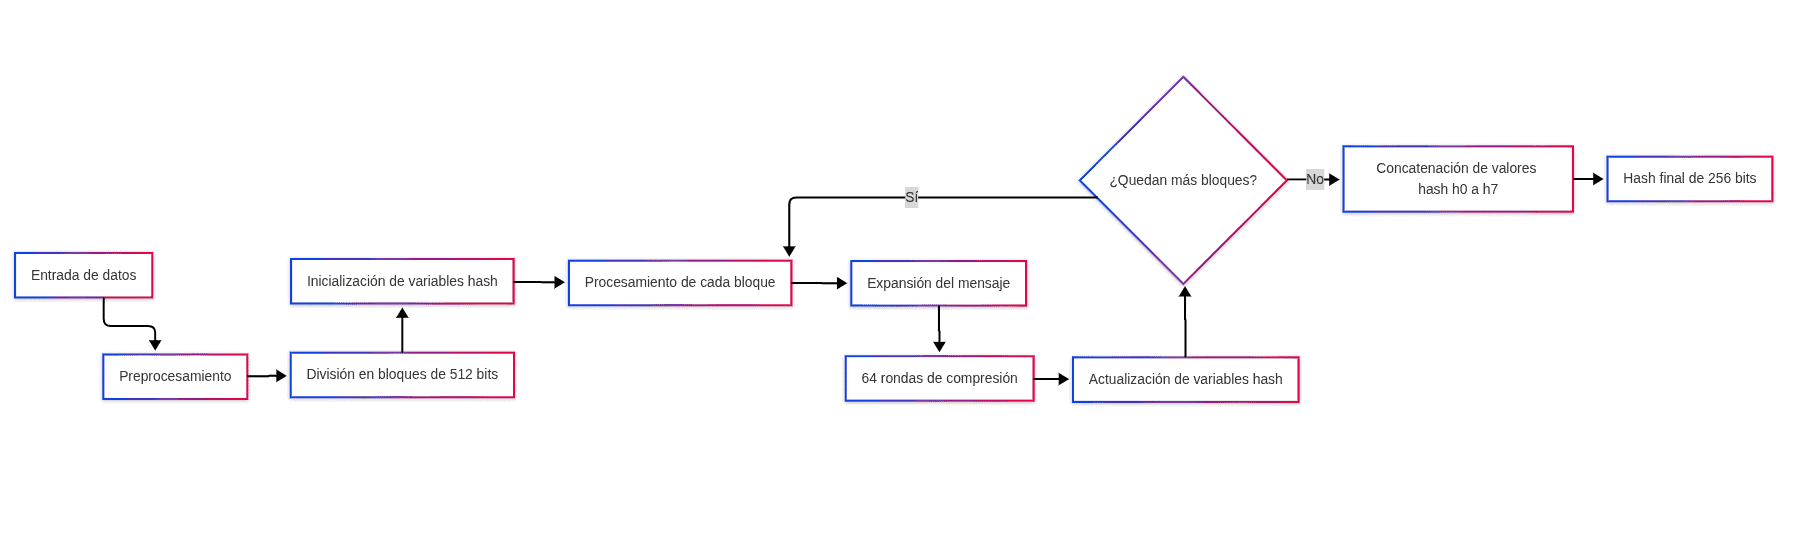
SHA-256 elabora il messaggio in blocchi da 512 bit e ripete gli stessi passaggi per ciascuno di essi fino a ottenere un digest a 256 bit. Sebbene le operazioni interne siano addizioni e shift di bit, lo schema generale è facilmente comprensibile in cinque fasi che seguono lo standard FIPS 180-4.
- Pre-elaborazione: il messaggio viene completato con il riempimento e la sua lunghezza viene regolata per formare blocchi da 512 bit.
- Inizializzazione: l'algoritmo parte da otto valori a 32 bit, da h0 a h7, come stabilito dallo standard.
- Espansione: ogni blocco si espande in una rubrica di indirizzi a 64 parole e 32 bit.
- Compressione: 64 round mescolano queste parole con costanti standard utilizzando addizioni e operazioni bit a bit.
- Risultato: Dopo l'ultimo blocco, gli otto valori da h0 a h7 vengono concatenati e formano i 256 bit dell'hash.
Questo progetto spiega perché la dimensione dell'input non modifica la dimensione dell'output e perché qualsiasi alterazione del messaggio si propaga attraverso tutti i round. Per approfondire, consultare il PDF. Crittografia: Funzione SHA-256L'algoritmo, sviluppato da Javier Domínguez Gómez e ospitato su Academy, approfondisce l'argomento con maggiori dettagli tecnici.
Che cos'è l'effetto valanga?
Una funzione hash ben progettata reagisce anche alla più piccola modifica con un risultato che non ha alcuna somiglianza con l'originale: alterare anche una sola lettera dell'input può cambiare quasi completamente l'output. Per via di questa proprietà, l'input non può essere dedotto confrontando hash simili, poiché non esistono hash simili che rivelino input simili.
La tabella sottostante mostra due voci che differiscono solo per una lettera maiuscola. Gli hash sono stati calcolati utilizzando la libreria hashlib di Python il 30 ottobre 2026, codificando il testo in UTF-8 e senza interruzione di riga finale.
| Ingresso | Hash SHA-256 |
|---|---|
| Bit2Me Academy | b35937a6ee578fa550000f9fd122f89182b5f4697fccefdbf26c8778c4880da4 |
| Bit2Me accademia | b0beaada4e84b9089a0de57a369988aa6ca08de4226ff602bdd86e3f9e57f7fd |
Dei 256 bit presenti in ciascun risultato, 145 differiscono tra i due input, poco più della metà. Questa proporzione è prevedibile in una buona funzione hash, poiché ogni bit di output dovrebbe comportarsi come se dipendesse in egual misura da tutti i bit di input.
È possibile ripetere il test sul computer con printf 'Bit2Me Academy' | sha256sum e poi con una "a" minuscola, e otterrai gli stessi hash della tabella. Usa printf e non echo per evitare di aggiungere un'interruzione di riga, perché anche quel carattere aggiuntivo modificherebbe il risultato.
Per Bitcoin, questa proprietà è alla base del lavoro dei minatori. Poiché non esiste una scorciatoia per avvicinarsi a un hash specifico, l'unica strategia è provare diversi input e verificare il risultato, e la rete può regolare la quantità di sforzo richiesta per la ricerca.
In che modo Bitcoin utilizza il doppio SHA-256 in ogni blocco?
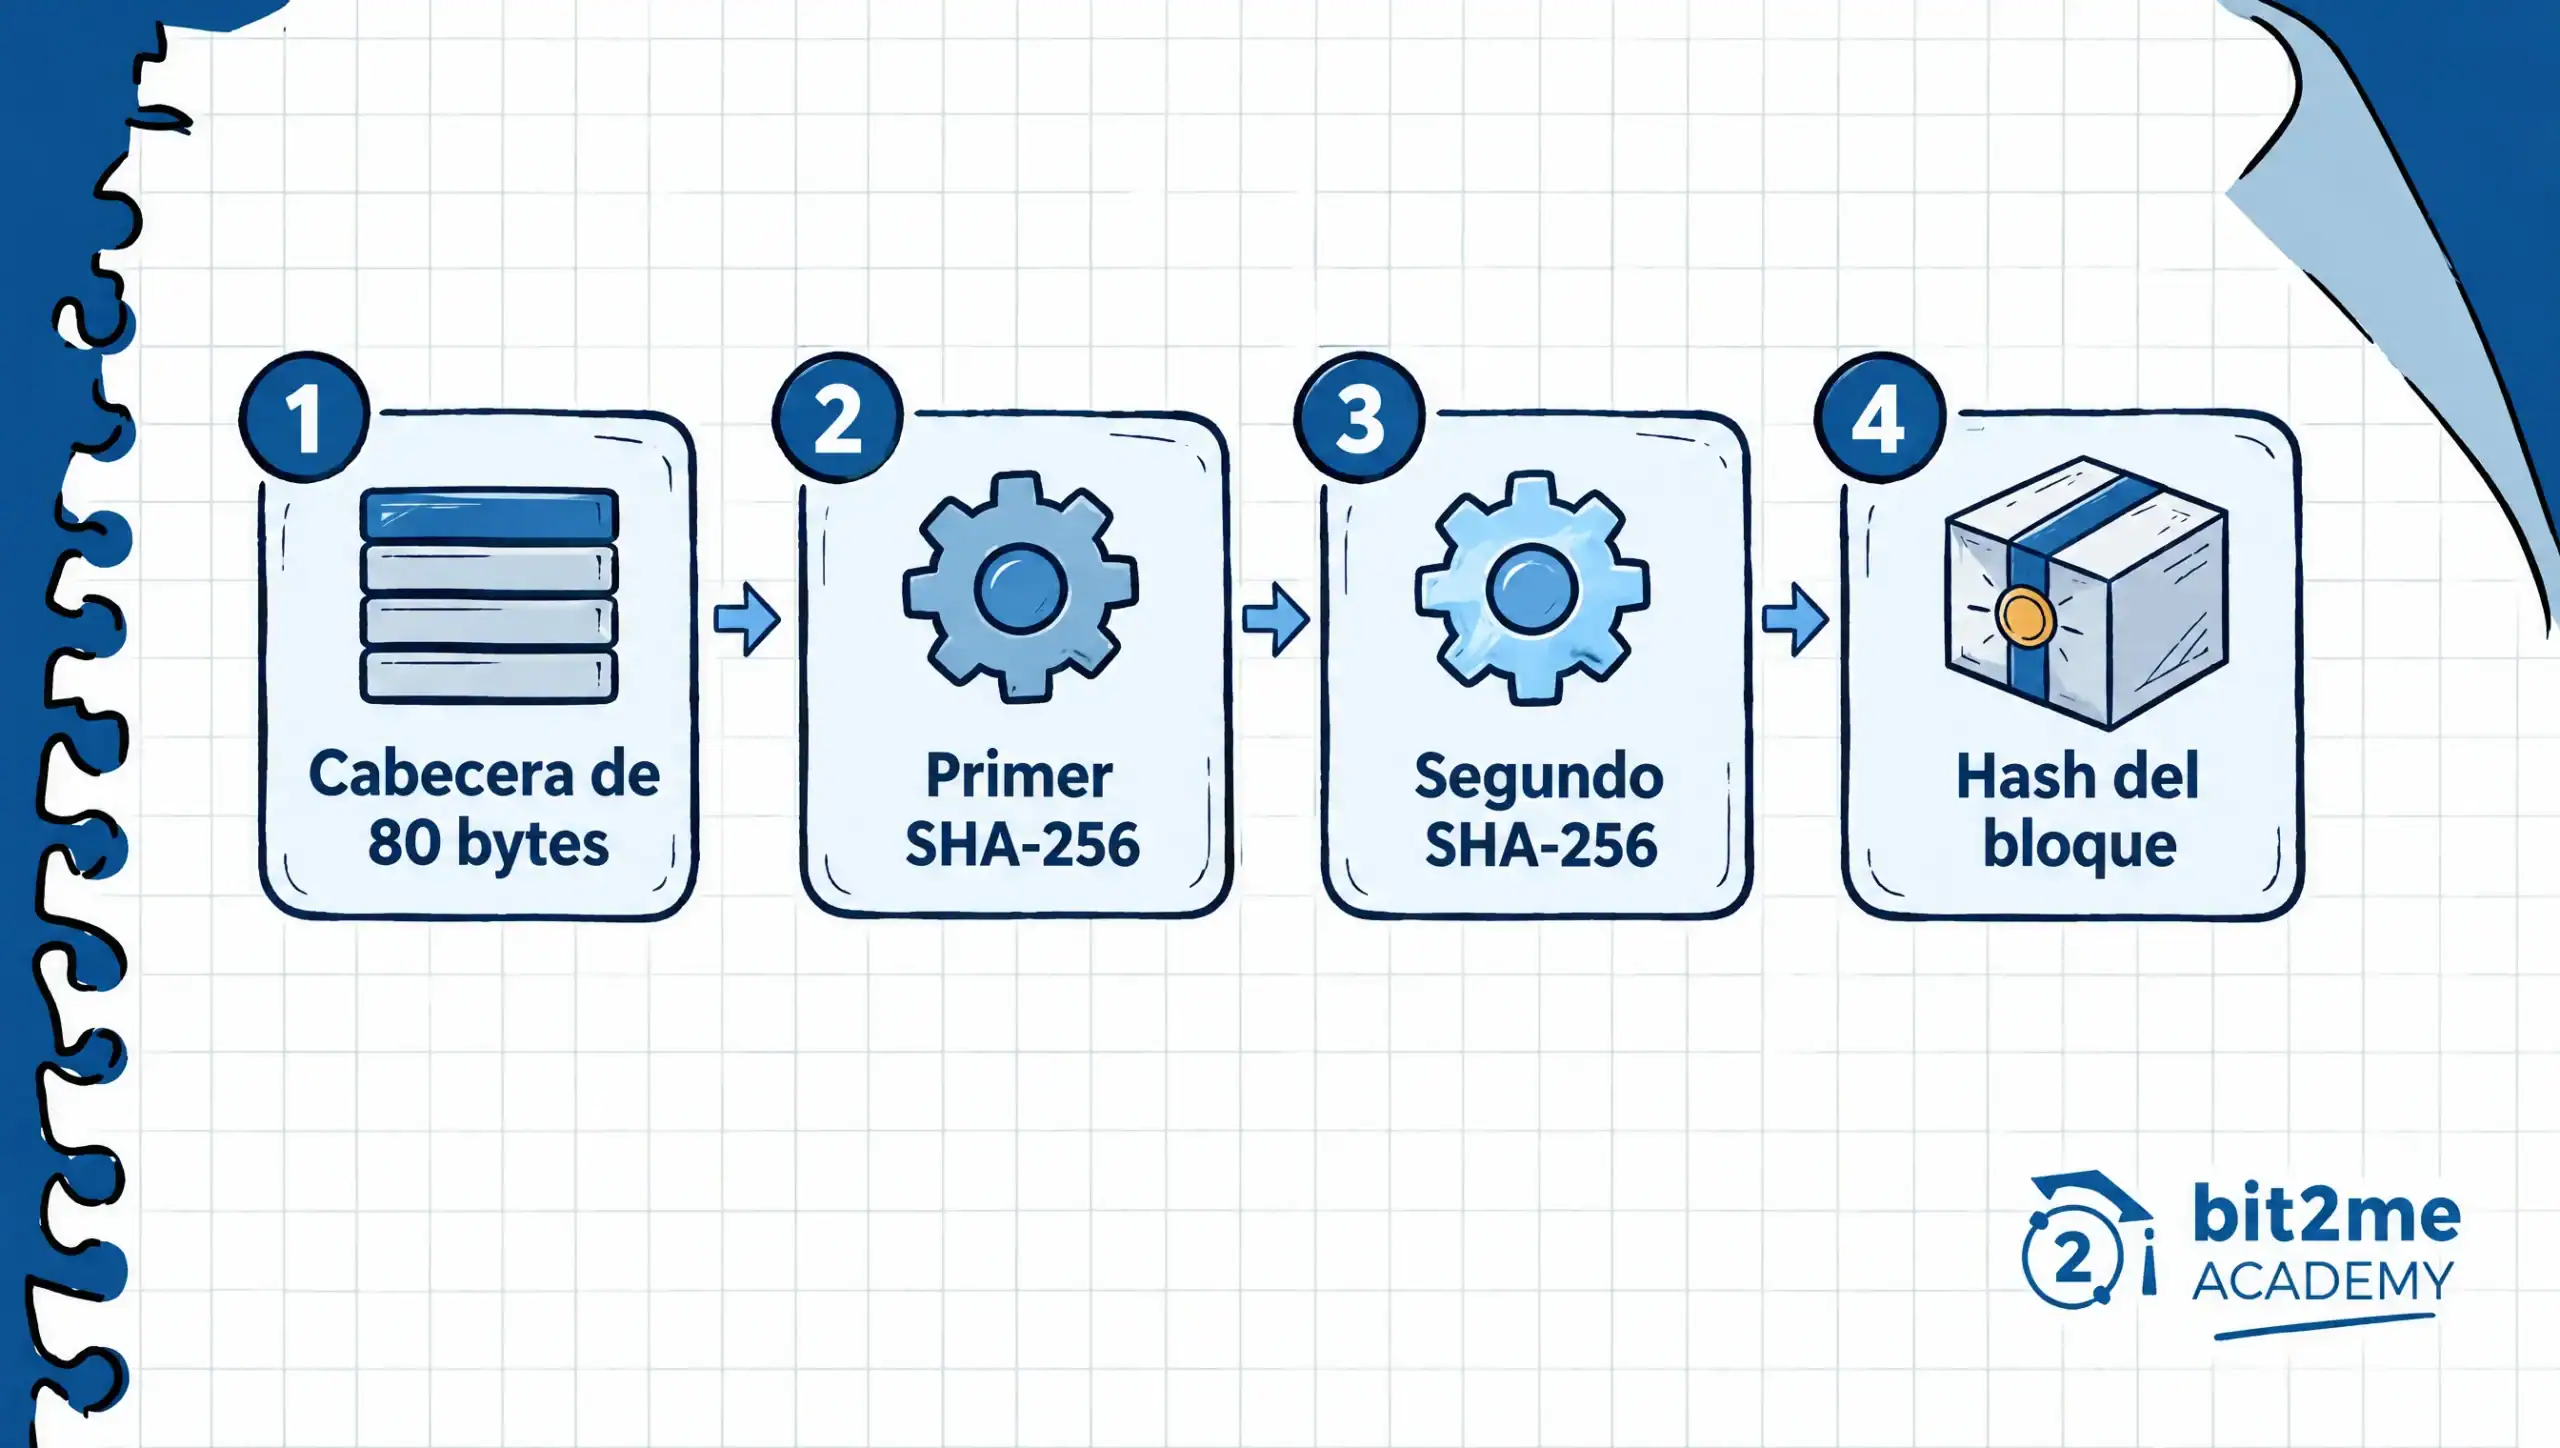
Due passaggi consecutivi della stessa funzione, scritta SHA256(SHA256()), producono l'hash dell'intestazione di ogni blocco e quelli di ogni coppia nell'albero di Merkle, secondo l' Documentazione per sviluppatori BitcoinIl risultato del primo passaggio costituisce l'input per il secondo.
Ogni blocco riassume le proprie transazioni in un albero di Merkle. Gli identificativi delle transazioni vengono presi a coppie, concatenati e viene applicato un doppio algoritmo SHA-256 per formare la riga successiva, e così via fino a quando non rimane un singolo hash, la radice dell'albero di Merkle. Se una riga ha un numero dispari di hash, l'ultimo viene duplicato.
La radice viaggia all'interno dell'intestazione del blocco, che è lunga 80 byte. Al suo interno si trovano l'hash del blocco precedente e la radice di Merkle, insieme al timestamp, al target di difficoltà e al nonce. L'hash in quell'intestazione identifica il blocco e solo quegli 80 byte vengono elaborati per la prova di lavoro.
È da qui che deriva l'immutabilità della blockchain. Se qualcuno modificasse una vecchia transazione, cambierebbe la radice di Merkle, poi l'intestazione e infine l'hash che memorizza il blocco successivo, in modo che tutti i blocchi successivi non siano più compatibili tra loro.
Quando un nodo riceve un blocco, ricalcola l'hash SHA-256 doppio dell'intestazione e verifica che non superi l'attuale target di difficoltà; se qualcosa sembra fuori posto, scarta il blocco. Puoi vedere come assemblarne uno nella guida per configurare un nodo Bitcoin e come è strutturata ogni transazione Completa la tabella.
Che relazione c'è tra SHA-256 e la difficoltà di mining?
Il mining consiste nel modificare il nonce dell'intestazione e ricalcolare il suo doppio hash SHA-256 fino a quando non viene trovato un hash che non superi un valore massimo, ovvero l'obiettivo della rete, come spiegato nella guida ai blocchi. developer.bitcoin.orgPiù basso è il valore target, minore è il numero di hash che lo soddisfano e maggiore è il numero di tentativi necessari in media. Ogni bit aggiuntivo di zeri all'inizio dell'hash richiesto dimezza il numero di hash validi e quindi raddoppia il numero medio di tentativi.
La rete ricalcola la difficoltà ogni 2.016 blocchi, misurando il tempo impiegato per completare gli ultimi blocchi utilizzando i timestamp. La difficoltà aumenta quando i blocchi vengono completati troppo velocemente e diminuisce quando impiegano troppo tempo. Considerando un intervallo di tempo ideale di due settimane per questi 2.016 blocchi, il ritmo obiettivo è di un blocco ogni dieci minuti.
Questa connessione spiega perché l'hashrate, ovvero il numero di hash che la rete calcola al secondo, viene misurato oggi in exahash. Un EH/s equivale a un trilione, o 10 elevato alla potenza di 18 hash al secondo, quindi i 900 EH/s di agosto 2026 corrispondono a circa 9 volte 10 elevato alla potenza di 20 calcoli SHA-256 al secondo. Se vuoi vedere il lato pratico, Cos'è il mining di criptovalute? Descrivi il processo dal punto di vista del minatore e puoi consultare il Prezzo del Bitcoin oggi en Bit2Me.
Caratteristiche dell'algoritmo SHA-256
SHA-256 possiede quattro proprietà che ne spiegano l'ampia diffusione: è deterministico, producendo sempre un hash a 256 bit; è unidirezionale; ed è resistente alle collisioni con l'attuale potenza di calcolo. Inoltre, è efficiente, bilanciando sicurezza e costo computazionale, e può essere implementato su qualsiasi dispositivo, da un server a una macchina di fascia media, senza sacrificare la velocità di elaborazione.
La tabella seguente mette a confronto SHA-256 con altre funzioni con la stessa storia. I dati relativi a dimensioni e stato provengono dal NIST (FIPS 180-4, FIPS 202 e la relativa normativa sulle funzioni hash), consultati il 30 ottobre 2026.
| Algoritmo | Familia | Dimensione hash | Situazione secondo il NIST |
|---|---|---|---|
| SHA-1 | SHA-1 | 160 bit, | Sconsigliato dal 2011; i moduli convalidati lo perderanno dopo il 31-12-2030 |
| SHA-256 | SHA-2 | 256 bit, | Approvato secondo lo standard FIPS 180-4 |
| SHA-512 | SHA-2 | 512 bit, | Approvato secondo lo standard FIPS 180-4 |
| SHA3-256 | SHA-3 | 256 bit, | Approvato secondo lo standard FIPS 202 |
Gli standard distinguono tre tipi di resistenza. La resistenza alla preimmagine richiede che, dato un hash, non sia possibile trovare alcun input che lo produca. La resistenza alla seconda preimmagine impedisce di trovare un altro input con lo stesso hash di uno noto, e la resistenza alle collisioni impedisce di trovare qualsiasi coppia di input corrispondenti.
La differenza tra SHA-256 e SHA-512 va oltre la dimensione dell'output. SHA-512 funziona con blocchi da 1.024 bit e parole da 64 bit, mentre SHA-256 utilizza blocchi da 512 bit e parole da 32 bit. Questo è il motivo per cui Bitcoin utilizza SHA-256, e la scelta tra i due dipende dal sistema, non da una maggiore sicurezza complessiva di uno dei due.
Applicazioni di SHA-256 oltre Bitcoin
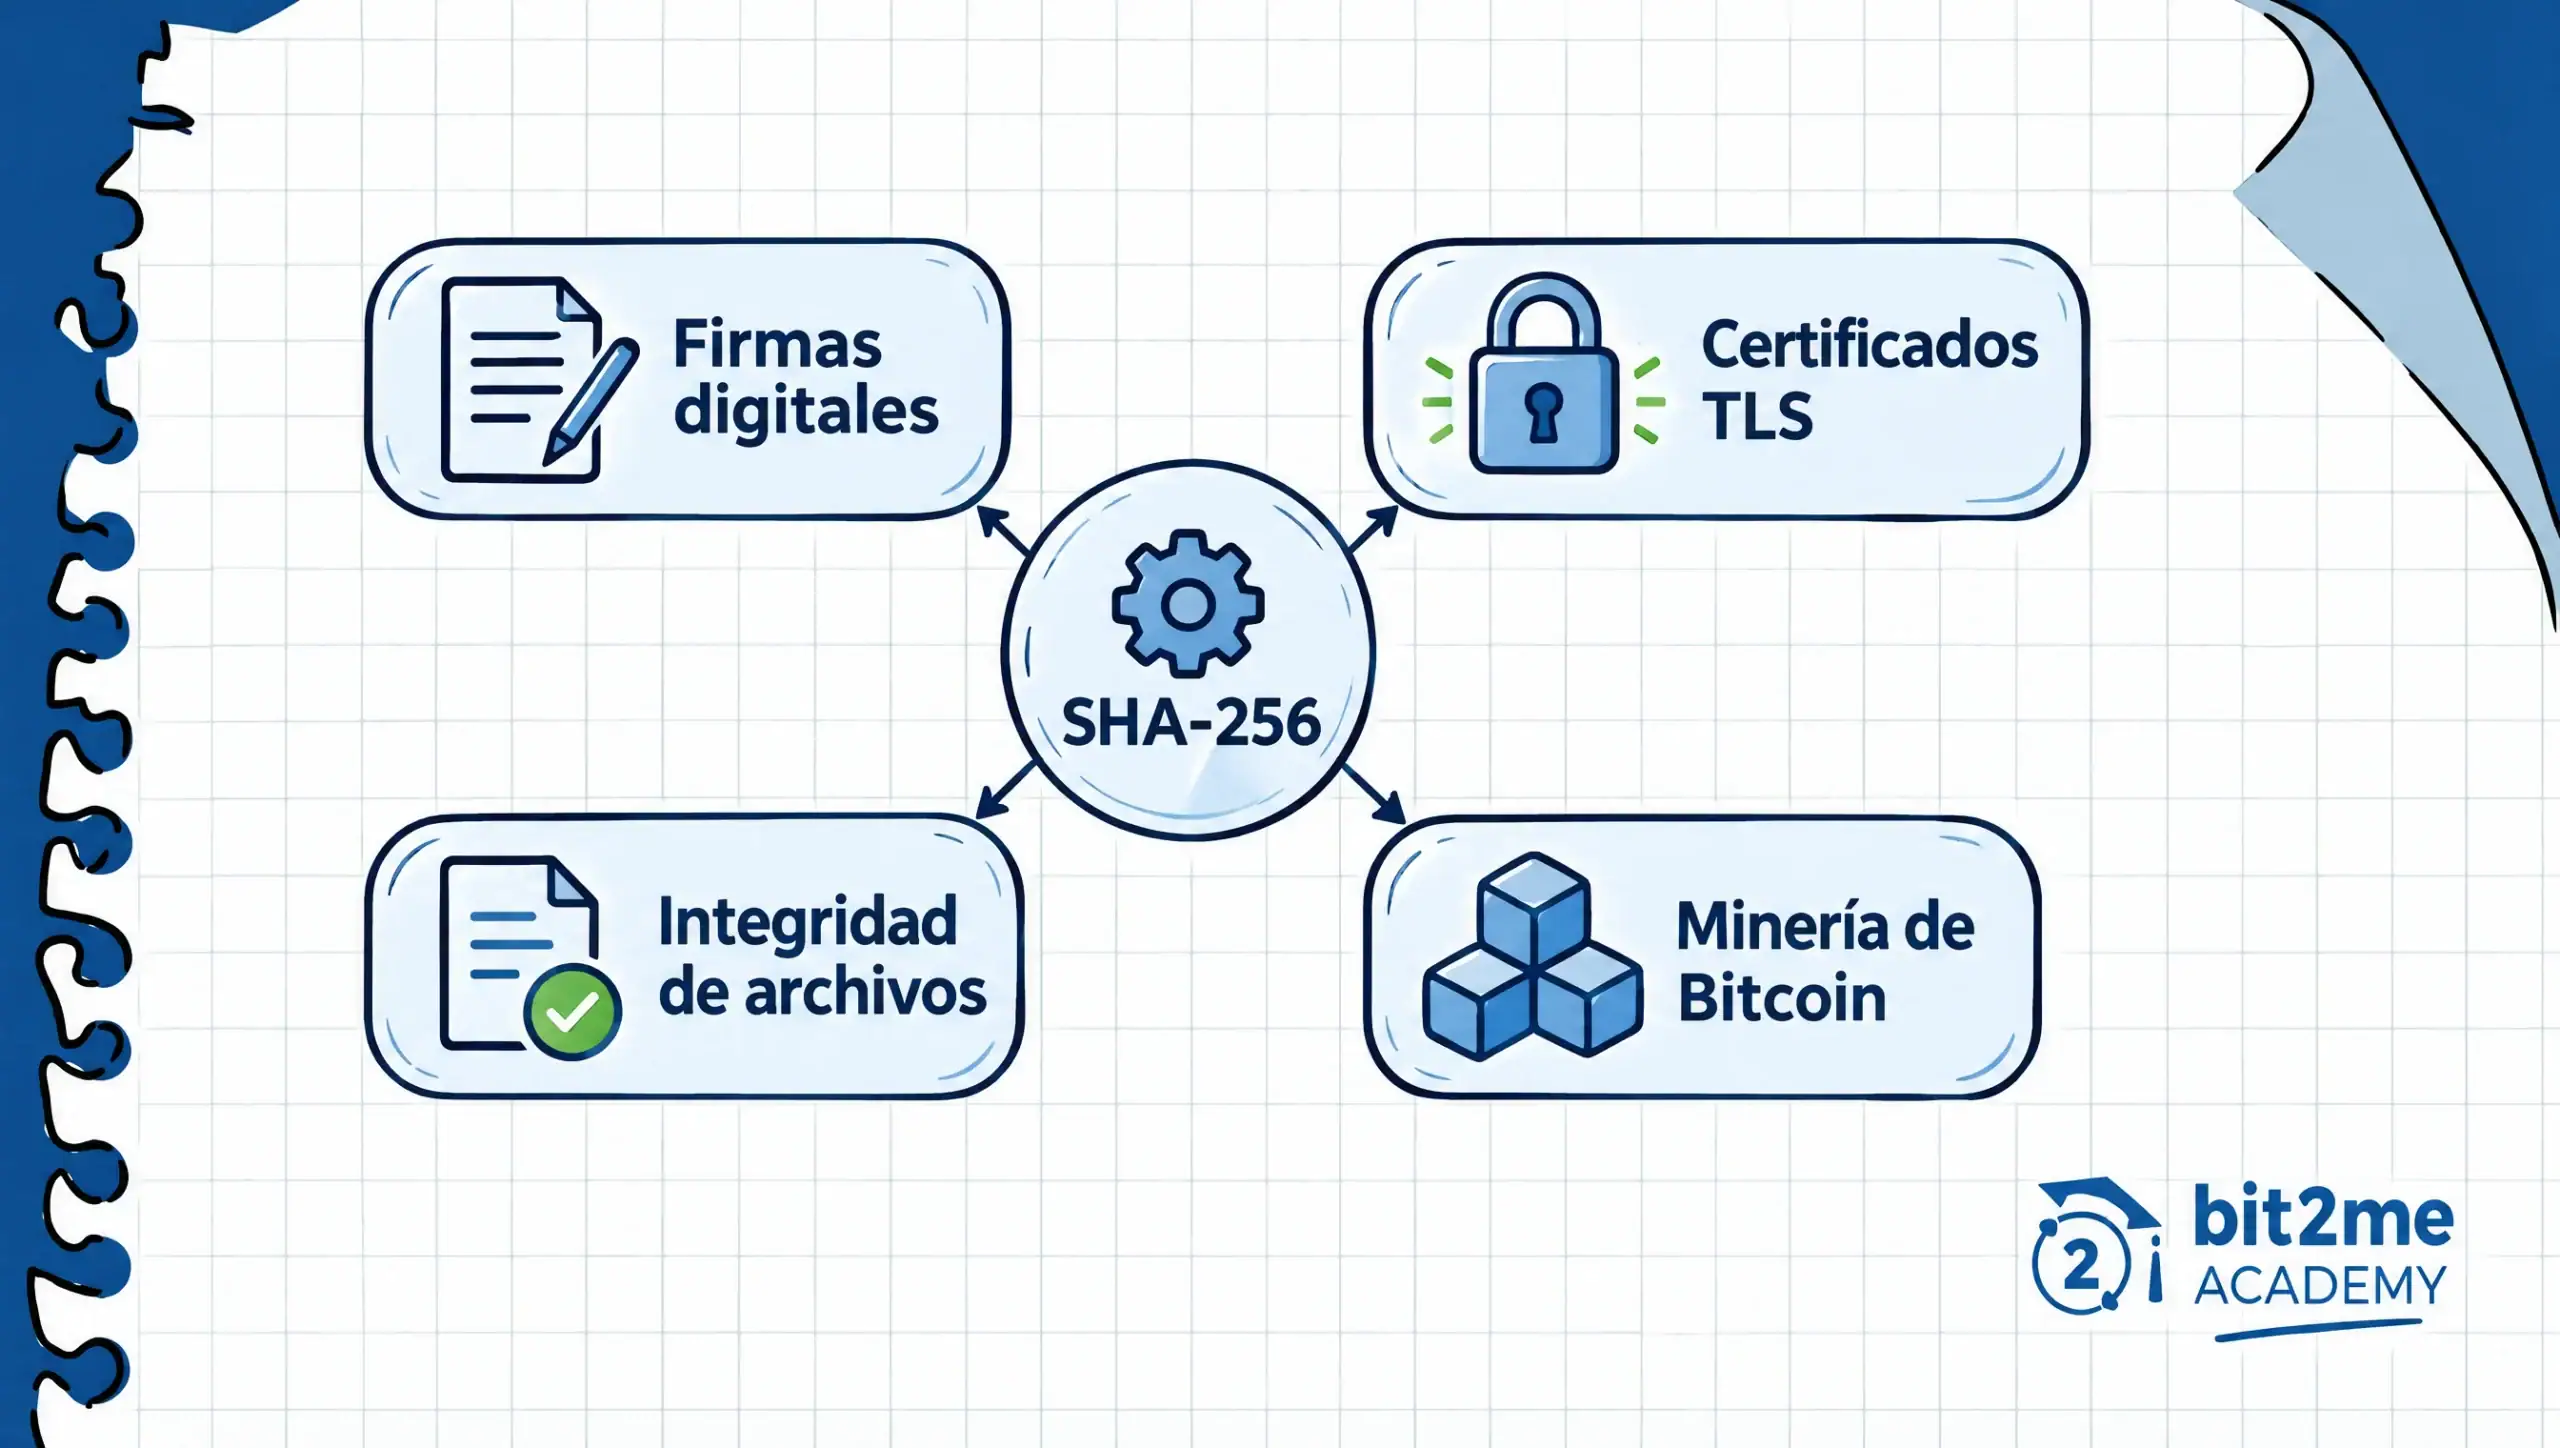
SHA-256 è presente in molti sistemi che non hanno nulla a che fare con le criptovalute. I certificati digitali e le firme elettroniche vengono calcolati in base all'hash del contenuto, pertanto qualsiasi modifica successiva invalida la firma. In una connessione TLS, SHA-256 verifica l'integrità e protegge le firme, ma la crittografia del traffico è gestita da altri algoritmi.
L'applicazione più comune è la verifica del download. Molti progetti pubblicano il loro hash SHA-256 insieme al programma, e puoi calcolare l'hash del file scaricato con... sha256sum archivo su Linux, shasum -a 256 archivo su macOS o Get-FileHash archivo In PowerShell. Se entrambi gli hash corrispondono, il file è quello pubblicato dallo sviluppatore, senza corruzione o manipolazione.
Git è un altro caso in cui è necessario un chiarimento. Per impostazione predefinita, Git identifica ogni commit con SHA-1 e offre SHA-256 come formato di repository opzionale. La sua documentazione sulle modifiche incompatibili (Modifiche improvviseSi prevede che SHA-256 diventerà l'algoritmo di hash predefinito in Git 3.0, senza una data confermata fino a ottobre 2026.
Quando si parla di password, l'errore più comune è pensare che sia sufficiente applicare semplicemente SHA-256. Guida OWASP Il documento afferma che algoritmi veloci come SHA-256 non sono adatti per la memorizzazione delle password perché consentono di testare un numero enorme di combinazioni al secondo. Raccomanda Argon2id come prima scelta e scrypt come alternativa, riservando bcrypt ai sistemi legacy e PBKDF2 con HMAC-SHA-256 e 600.000 iterazioni a coloro che devono conformarsi allo standard FIPS-140.
Stato attuale di SHA-256
La sicurezza di SHA-256 viene valutata confrontandola con la fonte ufficiale, e la verifica diretta su csrc.nist.gov è più affidabile di qualsiasi articolo, incluso questo. La tabella riflette lo stato dei dati che cambiano più frequentemente al 30 ottobre 2026.
| dato | Situazione | Fonte e data |
|---|---|---|
| FIP 180-4 | In vigore dall'agosto 2015; la revisione è stata annunciata nel marzo 2023 e senza la pubblicazione del FIPS 180-5. | NIST, 30-10-2026 |
| SHA-2 contro SHA-3 | Senza bisogno di migrare da uno all'altro | NIST, politica sulle funzioni hash |
| SHA-1 | I moduli convalidati perderanno la loro validità dopo il 31-12-2030. | NIST, dicembre 2022 |
| Idiota | SHA-1 per impostazione predefinita; SHA-256 per impostazione predefinita come previsto in Git 3.0, nessuna data | Git, BreakingChanges, 30-10-2026 |
| Hashrate di Bitcoin | Circa 900 EH/s, rispetto a un precedente massimo di 1,14 ZH/s | 18-08-2026 |
L'hashrate è la metrica che cambia più rapidamente, quindi è meglio consultare i dati più recenti prima di citarla. Il calo a 900 EH/s registrato nell'agosto 2026 si è verificato perché i miner meno redditizi hanno spento le loro apparecchiature, non perché la funzione di hash stessa sia cambiata.
Il prossimo halving di Bitcoin è previsto per il 2028. Questo evento dimezza la ricompensa per blocco, ma non modifica la funzione di hash della rete, che rimane SHA-256 a doppia precisione fino a quando gli sviluppatori non decideranno diversamente.
Perché SHA-256 rimane il fondamento di Bitcoin
Dopo aver esaminato l'algoritmo SHA-256 dall'interno, diventa chiaro che non è l'unico elemento a sostenere la rete. Questa funzione fornisce l'impronta digitale di ogni blocco e dimostra il lavoro necessario per aggiungerlo, ma la sicurezza di Bitcoin dipende anche dal consenso tra migliaia di nodi e dalla potenza di calcolo totale fornita dai miner.
Questa combinazione spiega perché la funzione è in uso da oltre quindici anni senza un modo pratico per violarla e perché qualsiasi modifica futura richiederebbe un ampio consenso da parte dell'intera comunità. Se vuoi sapere quale risorsa protegge SHA-256, puoi acquista Bitcoin su Bit2Me e verifica tu stesso come ogni transazione viene registrata in un blocco.

Domande frequenti su SHA-256


 Autore