Punti essenziali
- Controllo del consenso: L'attacco del 51% non permette di rubare fondi direttamente dai portafogli altrui, bensì di manipolare la storia recente attraverso il controllo maggioritario della potenza di calcolo.
- Fattibilità economica: Nelle reti di grandi dimensioni come Bitcoin, il costo dell'hardware e dell'energia rende un attacco del 51% finanziariamente suicida, garantendo la sicurezza attraverso incentivi basati sulla teoria dei giochi.
- Rischi legati alle altcoin: Le reti con un basso hashrate sono le vere vittime; gli attacchi storici a Bitcoin Gold o Ethereum Classic dimostrano che il mining centralizzato è il principale vettore di rischio.
- Regola della catena più lunga: L'attaccante sfrutta il protocollo di consenso che impone ai nodi di seguire sempre la versione della blockchain con il maggior numero di transazioni accumulate.
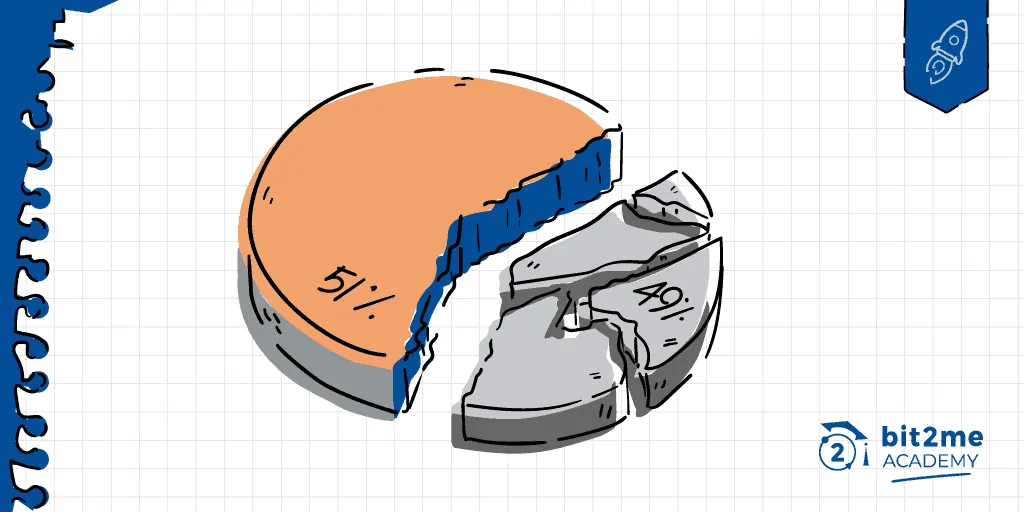
La tecnologia blockchain ha avuto fin dalla sua nascita una debolezza di progettazione che i suoi sviluppatori stanno cercando di evitare; si chiama 51% d'accesso. Questo attacco consente a uno o più agenti dannosi che controllano almeno il 51% della rete di fare ciò che vogliono con esso. Non ci sono limiti alle azioni che puoi intraprendere su blockchain. Sono la maggioranza e come tali possono riscrivere o addirittura fare un file Attacco DOS sulla rete.
Questa debolezza è correlata al modo in cui sono strutturate le reti blockchain. Questi sono solo una serie di nodi distribuito. Tutti guidano un protocollo di consenso che si basa sulla fiducia e sul lavoro offerto da un gruppo maggioritario di partecipanti. Questo per evitare che l'esistenza di una bassa percentuale di nodi dannosi possa creare caos nella rete.
Tuttavia, la storia cambia completamente quando gli attori malintenzionati hanno il 51% o più della potenza della rete. A questo punto, come abbiamo detto prima, possono fare quello che vogliono. Da qui deriva il nome dell'attacco, perché quella percentuale di potenza è il minimo necessario per eseguirlo.

Anatomia di un attacco al 51%: è davvero così facile abbattere una rete?
Per eseguire un attacco del 51% non serve essere un genio della crittografia. Tecnicamente, la ricetta è semplice: Installando un nodo di mining, si ottiene il controllo della maggior parte della potenza di voto o di calcolo della rete.Ecco fatto. Sulla carta, sembra una vulnerabilità da manuale, ma la teoria si scontra frontalmente con la realtà economica non appena si scende al sodo. Il vero ostacolo non è il codice, è il denaro.
Quanto costa mettere a tacere una blockchain? Dipende da chi si vuole colpire. Nelle reti di grandi dimensioni, l'operazione potrebbe costare miliardi; nei progetti di piccole dimensioni, potrebbe costare solo il prezzo di un computer di fascia alta.
Il muro d'acciaio di Bitcoin
Se guardiamo a Bitcoin, il suo protocollo di consenso Proof of Work (PoW) e l'algoritmo SHA-256 Questi sono obiettivi chiari. Abbiamo a disposizione le macchine necessarie. ASIC y FPGA Con la sua spaventosa potenza bruta, renderebbe molto più facile minare blocchi in modo egoistico. Tuttavia, tentare di rompere Bitcoin è, allo stato attuale, un suicidio finanziario.
Non basterebbero pochi computer; servirebbero interi capannoni industriali pieni di hardware e un'infrastruttura elettrica in grado di alimentare una piccola città. Qualcuno investirebbe davvero una fortuna per smantellare la rete in cui custodisce le proprie criptovalute? Non ha senso. L'attaccante distruggerebbe il valore del proprio bottino prima ancora di poterselo godere.
Il pericolo per gli ecosistemi più piccoli
Le cose cambiano quando analizziamo progetti residuali o reti con scarsa diffusione. Prendiamo ad esempio una piccola rete (chiamiamola LeaCoin) che mantiene la stessa struttura di Bitcoin ma senza la sua potenza di calcolo, e la sicurezza viene meno. Con una potenza di calcolo totale che raggiunge a malapena il tera-hash, qualsiasi token ospitato su di essa è privo di valore.
Un singolo ASIC moderno potrebbe prendere il controllo dell'intera rete mentre ti stai prendendo un caffè.
Se un malintenzionato intravedesse una reale opportunità di profitto, LeaCoin crollerebbe in pochi minuti. Fortunatamente per i suoi tre utenti, nessuno si prende la briga di attaccare qualcosa che non vale nulla. Queste "shitcoin" sopravvivono solo perché distruggerle non vale la pena.
Questa vulnerabilità non è esclusiva del mining tradizionale. Si replica, con diverse sfumature, nei protocolli Proof of Stake (PoS) o nei modelli delegati, dove l'attaccante non acquista macchine ma accumula la fornitura circolante di asset digitali per manipolare la governance. In definitiva, la sicurezza di una rete non risiede solo nel suo algoritmo, ma anche nel costo che comporta comprometterla.
L'impatto reale: cosa succede quando la rete perde il controllo?
Il controllo della maggior parte di una rete non è solo una dimostrazione di abilità tecnica; significa ottenere le chiavi della cassaforte. Quando un malintenzionato raggiunge questa posizione dominante, la fiducia – la vera forza trainante di qualsiasi risorsa digitale – svanisce. Le ripercussioni vanno ben oltre un semplice guasto tecnico, influenzando ogni aspetto, dall'integrità del registro alla sostenibilità finanziaria dell'intero ecosistema.
Il monopolio sulle ricompense
In uno scenario di attacco, l'attaccante diventa l'unico giudice e giuria del processo di emissione. Possedendo la maggior parte della potenza di calcolo, il sistema gli assegna quasi sistematicamente la validazione di ogni nuovo blocco. Ciò gli consente di monopolizzare tutte le ricompense di mining e le commissioni di transazione.
Non si tratta solo del fatto che stia guadagnando denaro in modo disonesto; sta anche estromettendo con la forza i minatori legittimi. Se i nodi rimanenti non riescono a competere, finiscono per spegnere le loro macchine, concentrando ulteriormente il controllo nelle mani dell'attaccante. La criptovaluta cessa di essere decentralizzata e diventa il feudo privato di un'unica entità.
L'incubo della doppia spesa
La minaccia più dannosa per la reputazione di una blockchain è senza dubbio la doppia spesa. Immaginate di acquistare un bene fisico di alto valore utilizzando token e, una volta che avete il prodotto in vostro possesso, un malintenzionato riscrive la cronologia della rete in modo che il pagamento non sia mai avvenuto.
- Riorganizzazione della catena di approvvigionamento: L'attaccante genera un ramo privato della blockchain a una velocità superiore a quella della rete pubblica.
- Annullamento della transazione: Pubblicando la sua catena più lunga, la rete la accetta come valida per consenso, cancellando le transazioni avvenute nella versione precedente.
Chi accetterebbe un pagamento su una rete in cui il denaro può sparire dalle tasche del destinatario pochi minuti dopo averlo ricevuto? Nessuno. Un attacco di questo tipo solitamente significa la morte immediata del valore di mercato del token.
Censura e negazione del servizio (DoS)
All'estremo più distruttivo si colloca il blocco totale della rete. Un aggressore con il 51% del controllo può decidere quali transazioni includere nei blocchi e quali no. Ciò si traduce in una censura selettiva o, nel peggiore dei casi, in un attacco Denial-of-Service (DoS) che paralizza ogni attività sulla rete.
Se un gruppo decide di bloccare tutte le transazioni, la rete diventa inutilizzabile. Per le aziende che operano su questa infrastruttura, le perdite possono raggiungere milioni di euro in poche ore. Entro il 2026, con l'integrazione della logistica e della finanza tradizionale nella blockchain, un blocco di questa portata non colpirà solo gli speculatori, ma anche l'economia reale che si basa su questi protocolli. Possiamo permetterci infrastrutture così fragili? La risposta breve è che il mercato, in genere, le punisce con l'abbandono.
Domande frequenti – Cos'è l'attacco del 51%?


 Autore