Punti essenziali
- Bitcoin Script è un linguaggio a pila che legge da sinistra a destra e decide se un output Bitcoin può essere speso.
- La scriptPubKey definisce le condizioni di spesa, mentre la scriptSig o il witness forniscono i dati che le soddisfano.
- Non presenta cicli e non è Turing completo, e i limiti di consenso restringono il costo di validazione di ogni script.
- P2SH, SegWit e Taproot hanno modificato la posizione di questi dati, mentre Tapscript ha aggiunto OP_CHECKSIGADD e rimosso due limiti.
Bitcoin Script è un linguaggio di programmazione basato su stack in cui l'output di ogni transazione determina chi può spenderlo e cosa deve fornire per farlo. Nessun server centrale decide se un pagamento è valido: ogni nodo esegue lo script e verifica che termini con un risultato vero. Secondo il Codice Bitcoin CoreUno script precedente a Taproot non può superare i 10.000 byte o 201 operazioni non di invio dati, quindi il suo costo di validazione è limitato in anticipo.
Il design è volutamente austero. Lo script legge da sinistra a destra, non presenta cicli e non salva lo stato tra un'esecuzione e l'altra, in modo che nessun programma possa bloccarsi o interrogare dati provenienti da altre transazioni. Con regole così rigide, sono possibili pagamenti a una singola chiave, firme multiple, blocchi fino a una certa data e condizioni che vengono rivelate solo al momento della spesa, e tutto ha funzionato sulla stessa rete fin dalle prime versioni del software.
Comprendere i suoi componenti permette di aprire una transazione in un block explorer e di capire perché la rete l'ha accettata. Spiega anche perché Script è cambiato così tanto dalla sua nascita, con la scomparsa degli opcode nel 2010 e le firme che ora viaggiano in un campo separato chiamato witness.
 Certificato
Cos'è Bitcoin Script e come funziona lo stack?
Uno script è un breve elenco di dati e istruzioni che ogni nodo attraversa da sinistra a destra. Ogni elemento contribuisce con dati allo stack o trasforma ciò che è già presente su di esso e alla fine la transazione è valida se nulla è fallito e un valore vero e diverso da zero rimane in cima, secondo lo script. Wiki di Bitcoin.
Lo stack funziona come una pila di piatti: l'ultimo elemento inserito è il primo a essere rimosso, secondo la regola LIFO (Last In, First Out, ultimo entrato, primo uscito). Se si inserisce una firma e poi una chiave pubblica, l'operazione successiva troverà la chiave pubblica in cima. Esiste anche uno stack alternativo per i risultati intermedi, simile alla memoria di una calcolatrice.
Lo script non ha cicli o chiamate di funzione, ed è per questo che non è Piena turaSupporta solo sequenze che progrediscono e terminano. Ha istruzioni condizionali con OP_IF e OP_ELSE, che scelgono tra due percorsi senza backtracking. Uno script infinito consentirebbe di bloccare i nodi con un attacco denial of serviceE poiché ogni istruzione viene eseguita una sola volta, un nodo calcola il lavoro massimo prima di iniziare.
Cosa sono scriptPubKey e scriptSig?
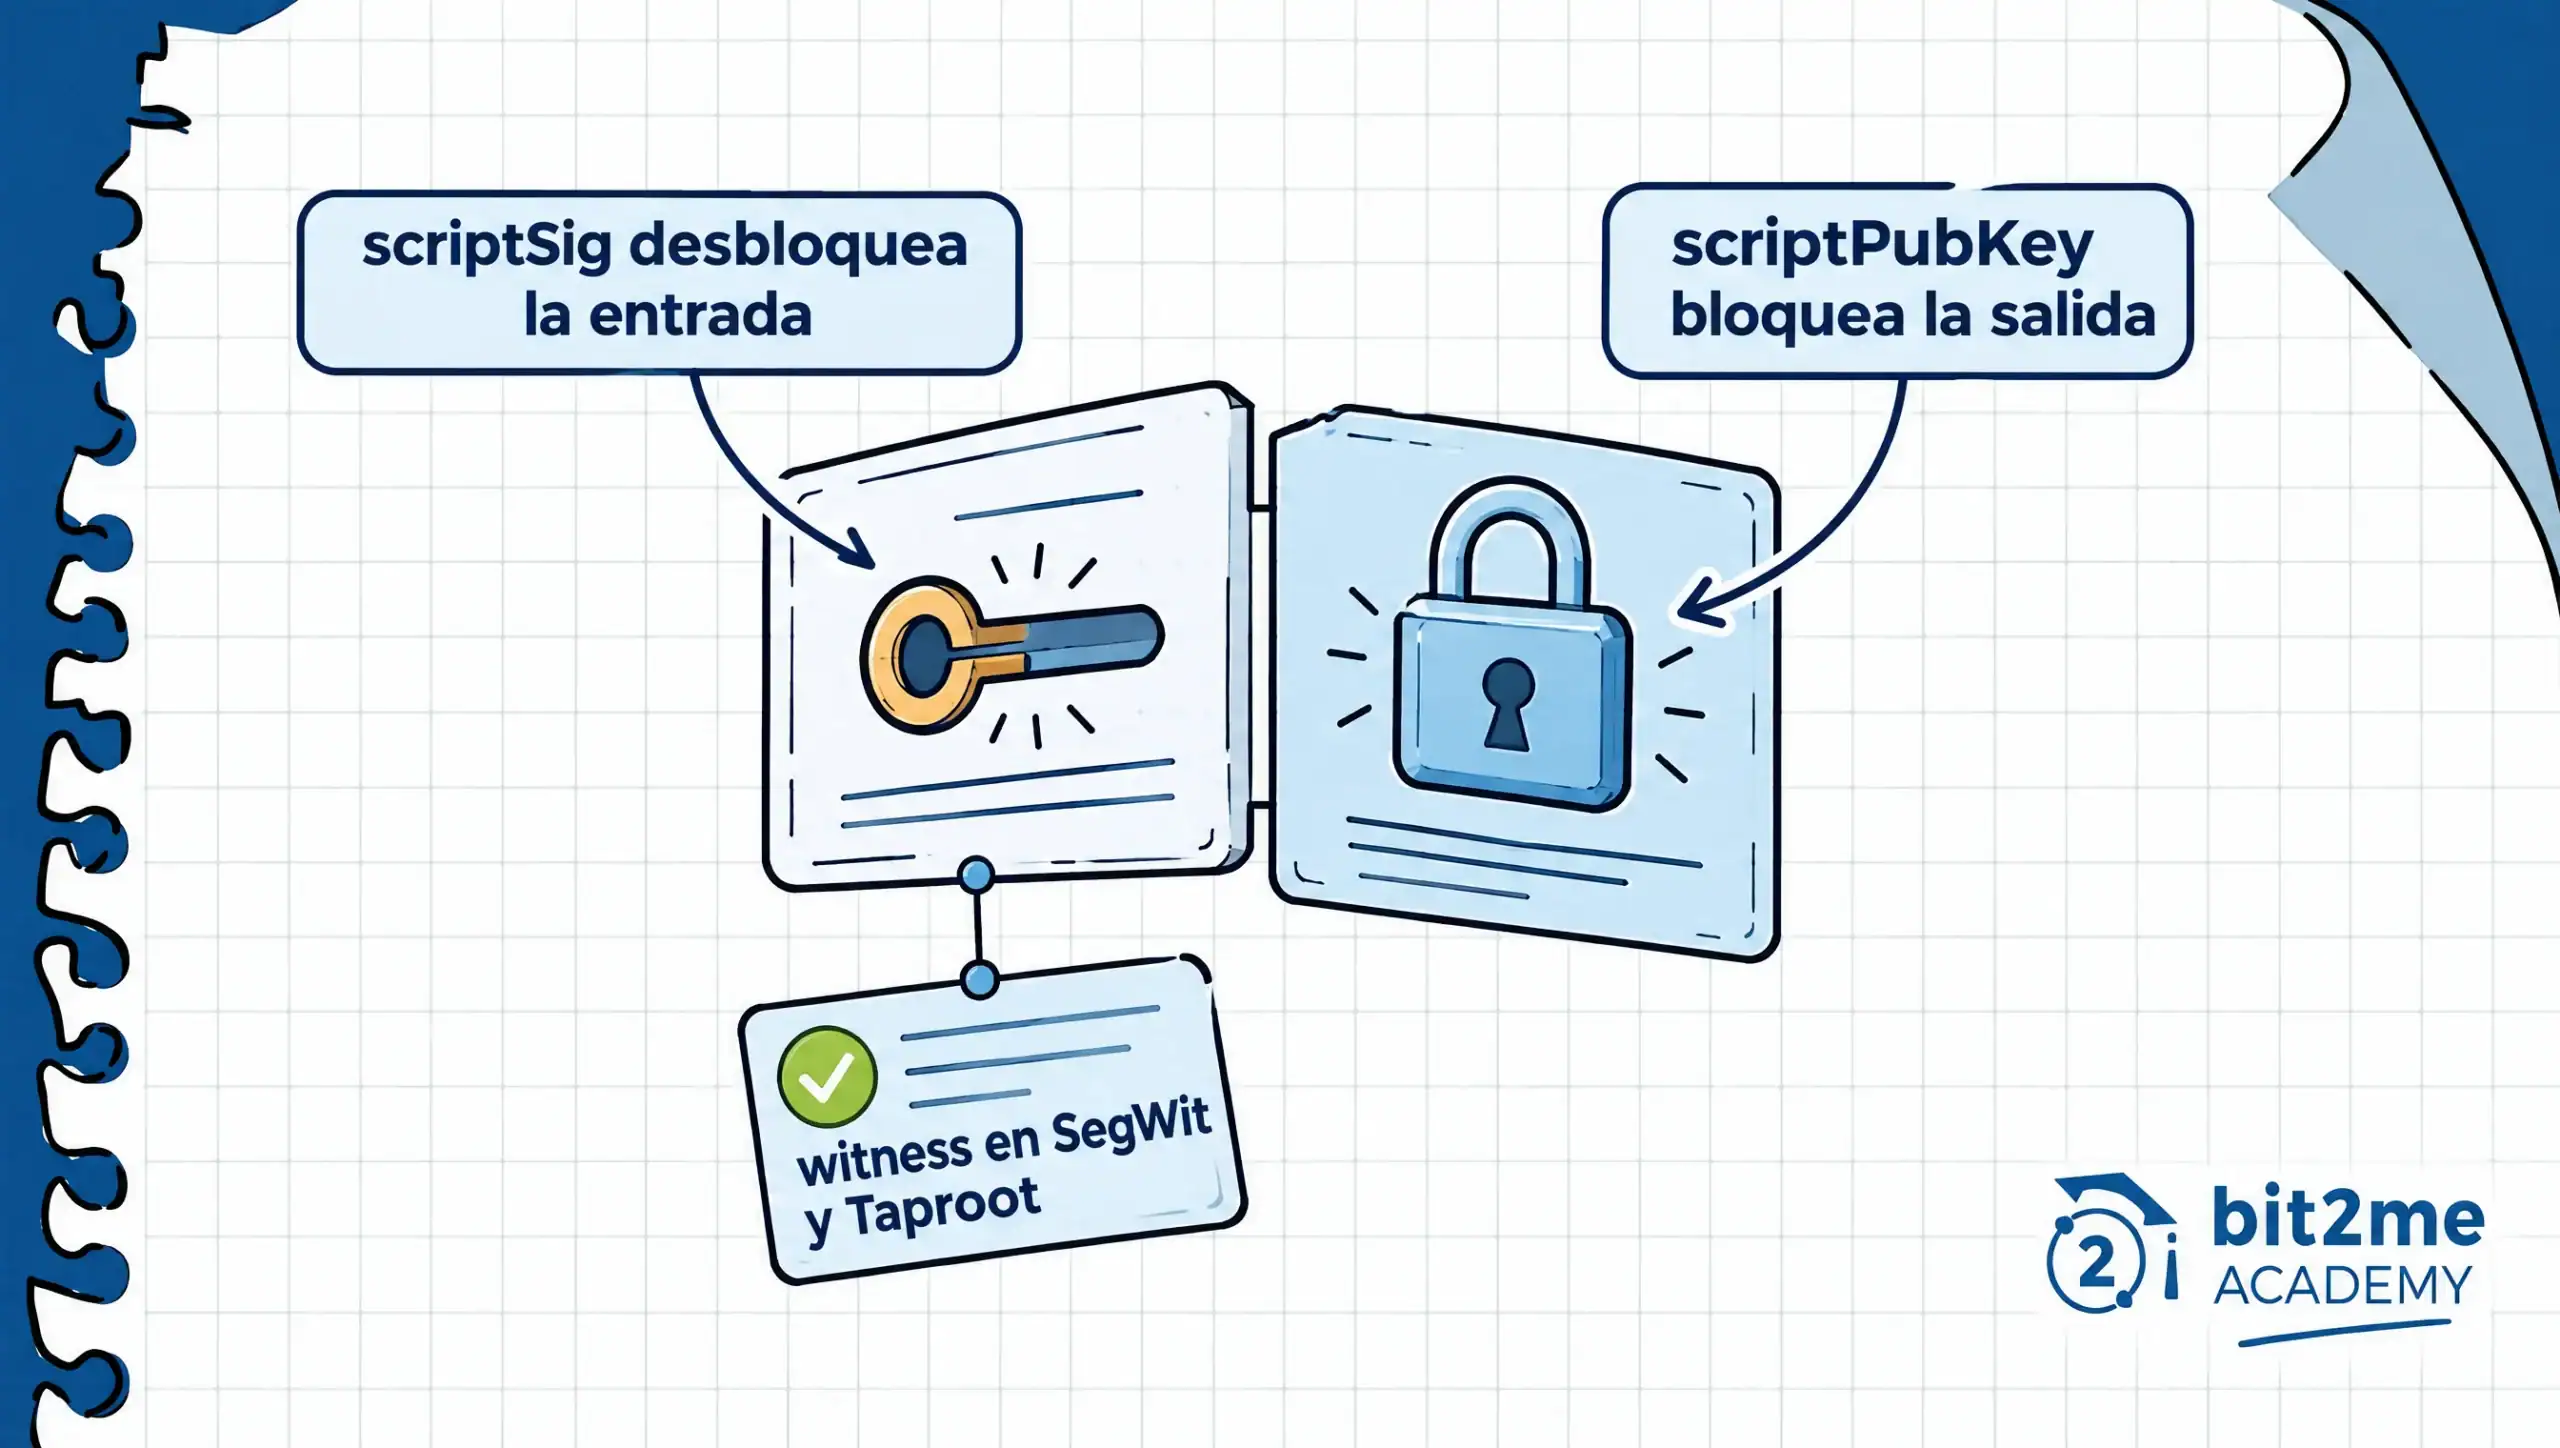
Ogni output di transazione contiene uno script di blocco e ogni input che lo spende contiene dati che lo sbloccano. Lo scriptPubKey è lo script di blocco: risiede nell'output e imposta le condizioni per spenderlo. Lo scriptSig è lo script di sblocco: risiede nell'input che spende un UTXOOvvero, un'uscita senza spese, che fornisca i dati necessari a soddisfare tali condizioni, come ad esempio una firma.
I due script non vengono eseguiti simultaneamente: il nodo elabora prima i dati dallo scriptSig e poi esegue lo scriptPubKey sullo stack risultante. Lo scriptPubKey non contiene sempre un hash della chiave pubblica, perché questo avviene solo in P2PKH, mentre altri tipi richiedono un hash dello script, una chiave diretta o firme multiple. Pertanto, è meglio definirli in modo generale: lo scriptPubKey stabilisce le regole e lo scriptSig, o il witness in SegWit e Taproot, fornisce i dati che le soddisfano.
Con SegWit, i dati di sblocco per i nuovi output vengono trasferiti in un campo dedicato chiamato witness e lo scriptSig viene lasciato vuoto negli output nativi di SegWit, secondo il BIP-141Radice principale, definita nel BIP-341Mantiene tale distribuzione e aggiunge due percorsi di spesa che vengono illustrati di seguito.
Cos'è un OP_CODE e quali operazioni consente?
Un OP_CODE è un byte che Script interpreta come un comando che opera sullo stack, ad esempio duplicando l'elemento in cima o confrontando gli ultimi due. La definizione generale di opcode, comune a qualsiasi processore, si trova nella guida su... Cos'è un OP_CODE?In Bitcoin, ciò che conta è quali ordini esistono e quali la rete non accetta più.
Un byte contiene 256 valori, ma non tutti sono istruzioni nominate: da 0x01 a 0x4b indicano quanti byte di dati vengono inseriti nello stack e il file Script Bitcoin Core.h Al 31 ottobre 2026, definisce circa 113 valori denominati. Di questi, 15 sono disabilitati: negli script precedenti a Tapscript, uno script che ne contiene uno fallisce anche se l'opcode si trova in un ramo non eseguito, e i valori non assegnati causano il fallimento dello script durante l'esecuzione.
La tabella raggruppa gli opcode per famiglie, utilizzando i nomi impiegati nel codice Bitcoin Core, e i suoi esempi non intendono esaurire ogni famiglia né sostituire la documentazione completa di Bitcoin Wiki.
| Familia | Esempi | Cosa fanno |
|---|---|---|
| Costanti e dati | Da OP_0, da OP_1 a OP_16, OP_PUSHDATA1 | Inseriscono numeri o dati nella pila |
| Controllo del flusso | OP_IF, OP_ELSE, OP_ENDIF, OP_VERIFY, OP_RETURN | Scelgono un percorso o causano il fallimento dello script. |
| batteria | OP_DUP, OP_DROP, OP_SWAP, OP_TOALTSTACK | Copiano, eliminano e riorganizzano gli elementi |
| confronto | OP_EQUAL, OP_EQUALVERIFY | Confrontano i due elementi superiori |
| aritmetica | OP_ADD, OP_SUB, OP_NUMEQUAL, OP_ENTRO | Operano con numeri interi fino a 4 byte |
| Crittografia | OP_SHA256, OP_HASH160, OP_CHECKSIG, OP_CHECKMULTISIG | Calcolano gli hash e verificano le firme |
| blocco orario | OP_CHECKLOCKTIMEVERIFY, OP_CHECKSEQUENCEVERIFY | Impediscono la spesa prima di un certo orario |
| Disabili (15) | OP_CAT, OP_MUL, OP_LSHIFT e altri 12 | Fanno sì che lo script fallisca se appaiono |
| Riservato e non utilizzato | OP_RESERVED, OP_VER, OP_NOP1, OP_NOP4 a OP_NOP10 | Non hanno alcun effetto o sono invalidi se eseguiti |
Quei 15 opcode non erano stati disabilitati fin dall'inizio. Nel 2010, dopo la scoperta di diversi bug, le operazioni che quasi nessuno utilizzava, come OP_MUL, OP_CAT e OP_LSHIFT, sono state disattivate. Wiki di Bitcoin La vulnerabilità OP_LSHIFT è registrata come CVE-2010-5137: il 28 luglio 2010 è stato dimostrato che l'elaborazione di questa operazione poteva bloccare un nodo; è stata corretta nella versione 0.3.5 e non è mai stata sfruttata sulla rete principale.
I due opcode di blocco temporale occupano i codici che in precedenza erano OP_NOP2 e OP_NOP3 e sono arrivati tramite un soft fork con il BIP-65 e il BIP-112I primi blocchi fino a una certa data o altezza di blocco, e i secondi fino a quando non è trascorso un periodo di tempo relativo, in base al campo nSequenceLa guida su blocco temporale Spiega il concetto.
Come si esegue uno script P2PKH passo dopo passo?
I pagamenti agli indirizzi classici, quelli che iniziano con 1, utilizzano uno script standard chiamato P2PKH, acronimo di Pay to Public Key Hash. Secondo il Wiki di BitcoinLa sua scriptPubKey è OP_DUP OP_HASH160 seguita dall'hash della chiave pubblica, OP_EQUALVERIFY e OP_CHECKSIG, e la sua scriptSig contiene una firma e la chiave pubblica. Indirizzo Bitcoin Contiene quell'hash, ed è per questo che lo script non ha bisogno di nominare nessuno.
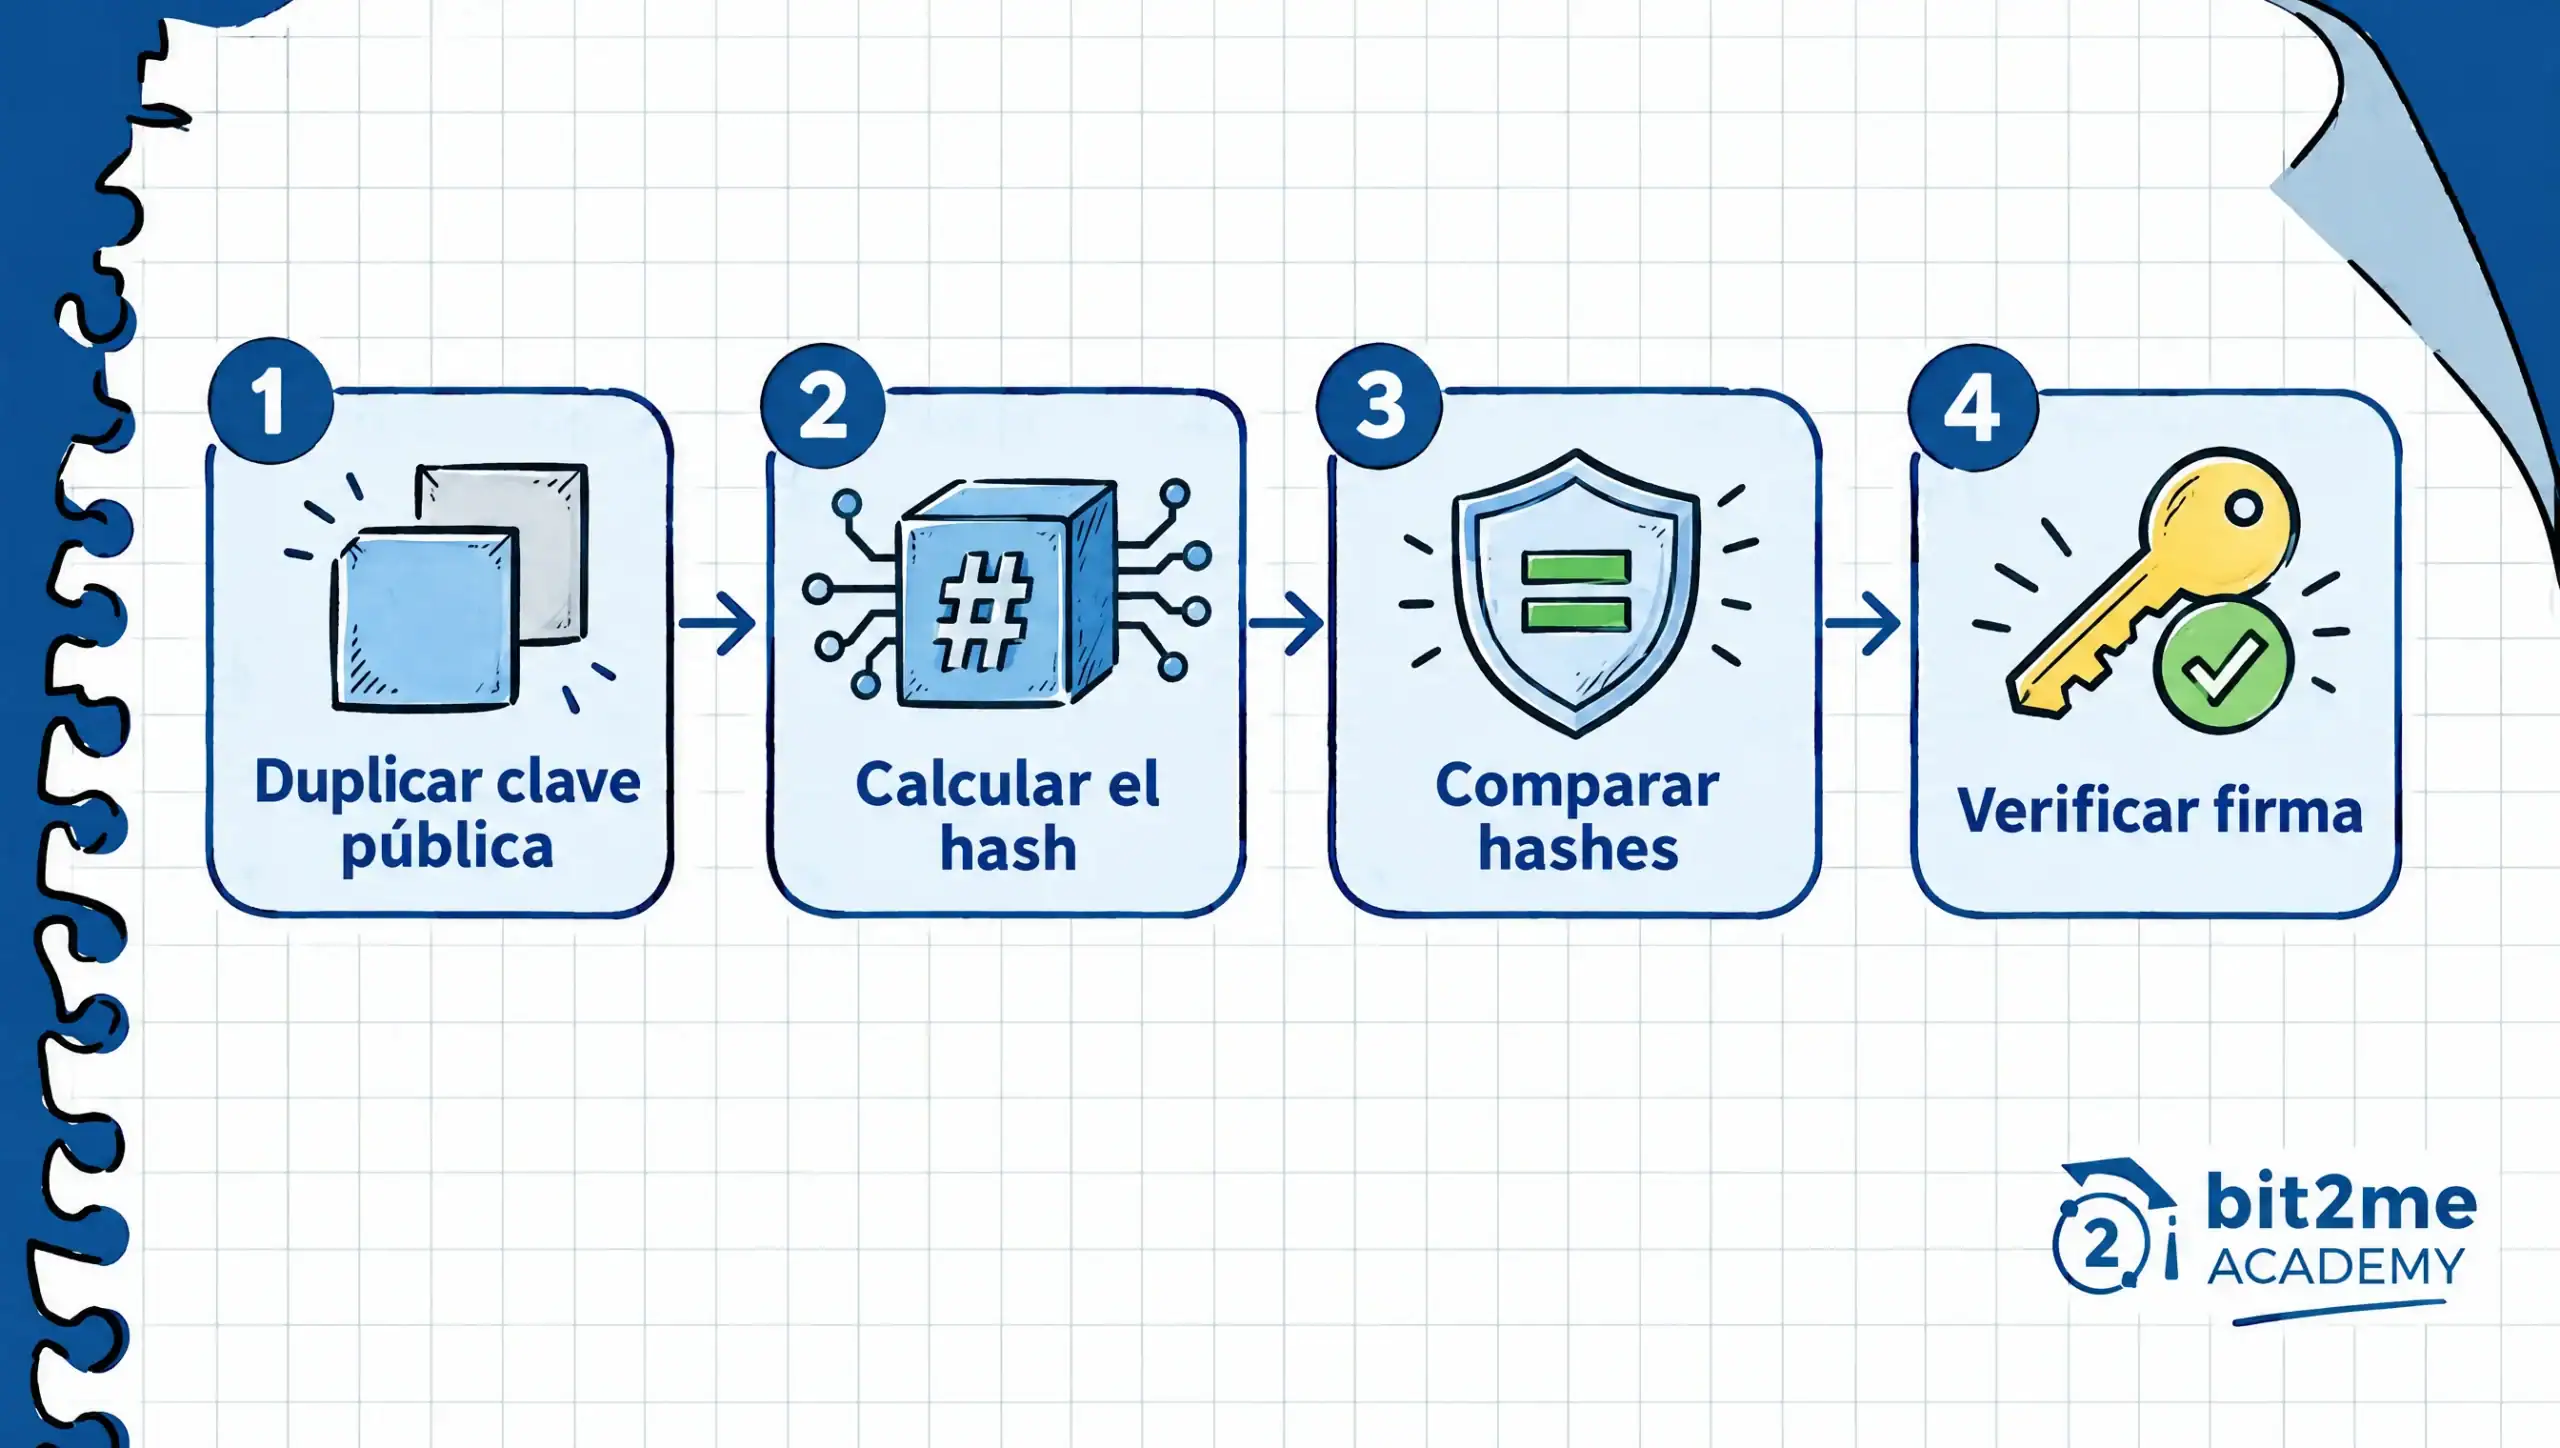
In questo script, l'intero lavoro è svolto da quattro opcode, ognuno dei quali ha una funzione specifica che si comprende meglio ragionando in termini di stack piuttosto che di testo dello script. Dopo il caricamento dei dati di scriptSig, l'ordine di esecuzione è il seguente:
- OP_DUP copia l'elemento in cima allo stack, la chiave pubblica, per avere due copie.
- OP_HASH160 si applica SHA-256 e poi RIPEMD-160 alla copia sopra. È un hashnon è un codice che può essere annullato.
- OP_EQUALVERIFY confronta quell'hash con quello previsto, che si trova in scriptPubKey, e fa sì che lo script fallisca se non sono uguali.
- OP_CHECKSIG verifica che la firma sia valida per un riepilogo della transazione e per la chiave pubblica, e restituisce true o false.
La tabella mostra lo stato dello stack dopo ogni elemento, con la parte inferiore a sinistra e la parte superiore a destra. I valori sono a scopo illustrativo, poiché una firma e una chiave reali occupano decine di byte e non contribuiscono in alcun modo al ragionamento.
| Passo | Elemento lavorato | Stack dopo |
|---|---|---|
| 1 | azienda | azienda |
| 2 | chiave pubblica | firma, chiave pubblica |
| 3 | OP_DUP | firma, chiave pubblica, chiave pubblica |
| 4 | OP_HASH160 | firma, chiave pubblica, hash calcolato |
| 5 | hash previsto | firma, chiave pubblica, hash calcolato, hash previsto |
| 6 | OP_EQUALVERIFY | firma, chiave pubblica |
| 7 | OP_CHECKSIG | verdadero |
Finché non si spende l'output, la chiave pubblica non compare nella blockchain perché l'indirizzo contiene solo il suo hash. Senza la chiave privata, non c'è modo pratico di produrre una firma valida, ed è per questo che il passaggio finale protegge i fondi.
Che tipi di script esistono in Bitcoin?
Nel corso degli anni, Bitcoin ha aggiunto metodi standard per bloccare i fondi, e ognuno di essi modifica ciò che lo scriptPubKey memorizza e dove viene conservata la prova di sblocco. La tabella riassume sei di questi metodi, secondo Bitcoin Wiki e BIP-16, 141 e 341.
| Modello | Schema scriptPubKey | Qual è il contributo di chi effettua la spesa? | Dove sta andando? |
|---|---|---|---|
| P2PK | chiave pubblica, OP_CHECKSIG | Un segno | copione Sig |
| P2PKH | OP_DUP OP_HASH160 hash della chiave, OP_EQUALVERIFY OP_CHECKSIG | Firma e chiave pubblica | copione Sig |
| P2SH | Hash dello script OP_HASH160, OP_EQUAL | Dati e script completo | copione Sig |
| P2WPKH | OP_0 e hash a 20 byte della chiave | Firma e chiave pubblica | testimoniare |
| P2WSH | OP_0 e hash a 32 byte dello script | Dati e script completo | testimoniare |
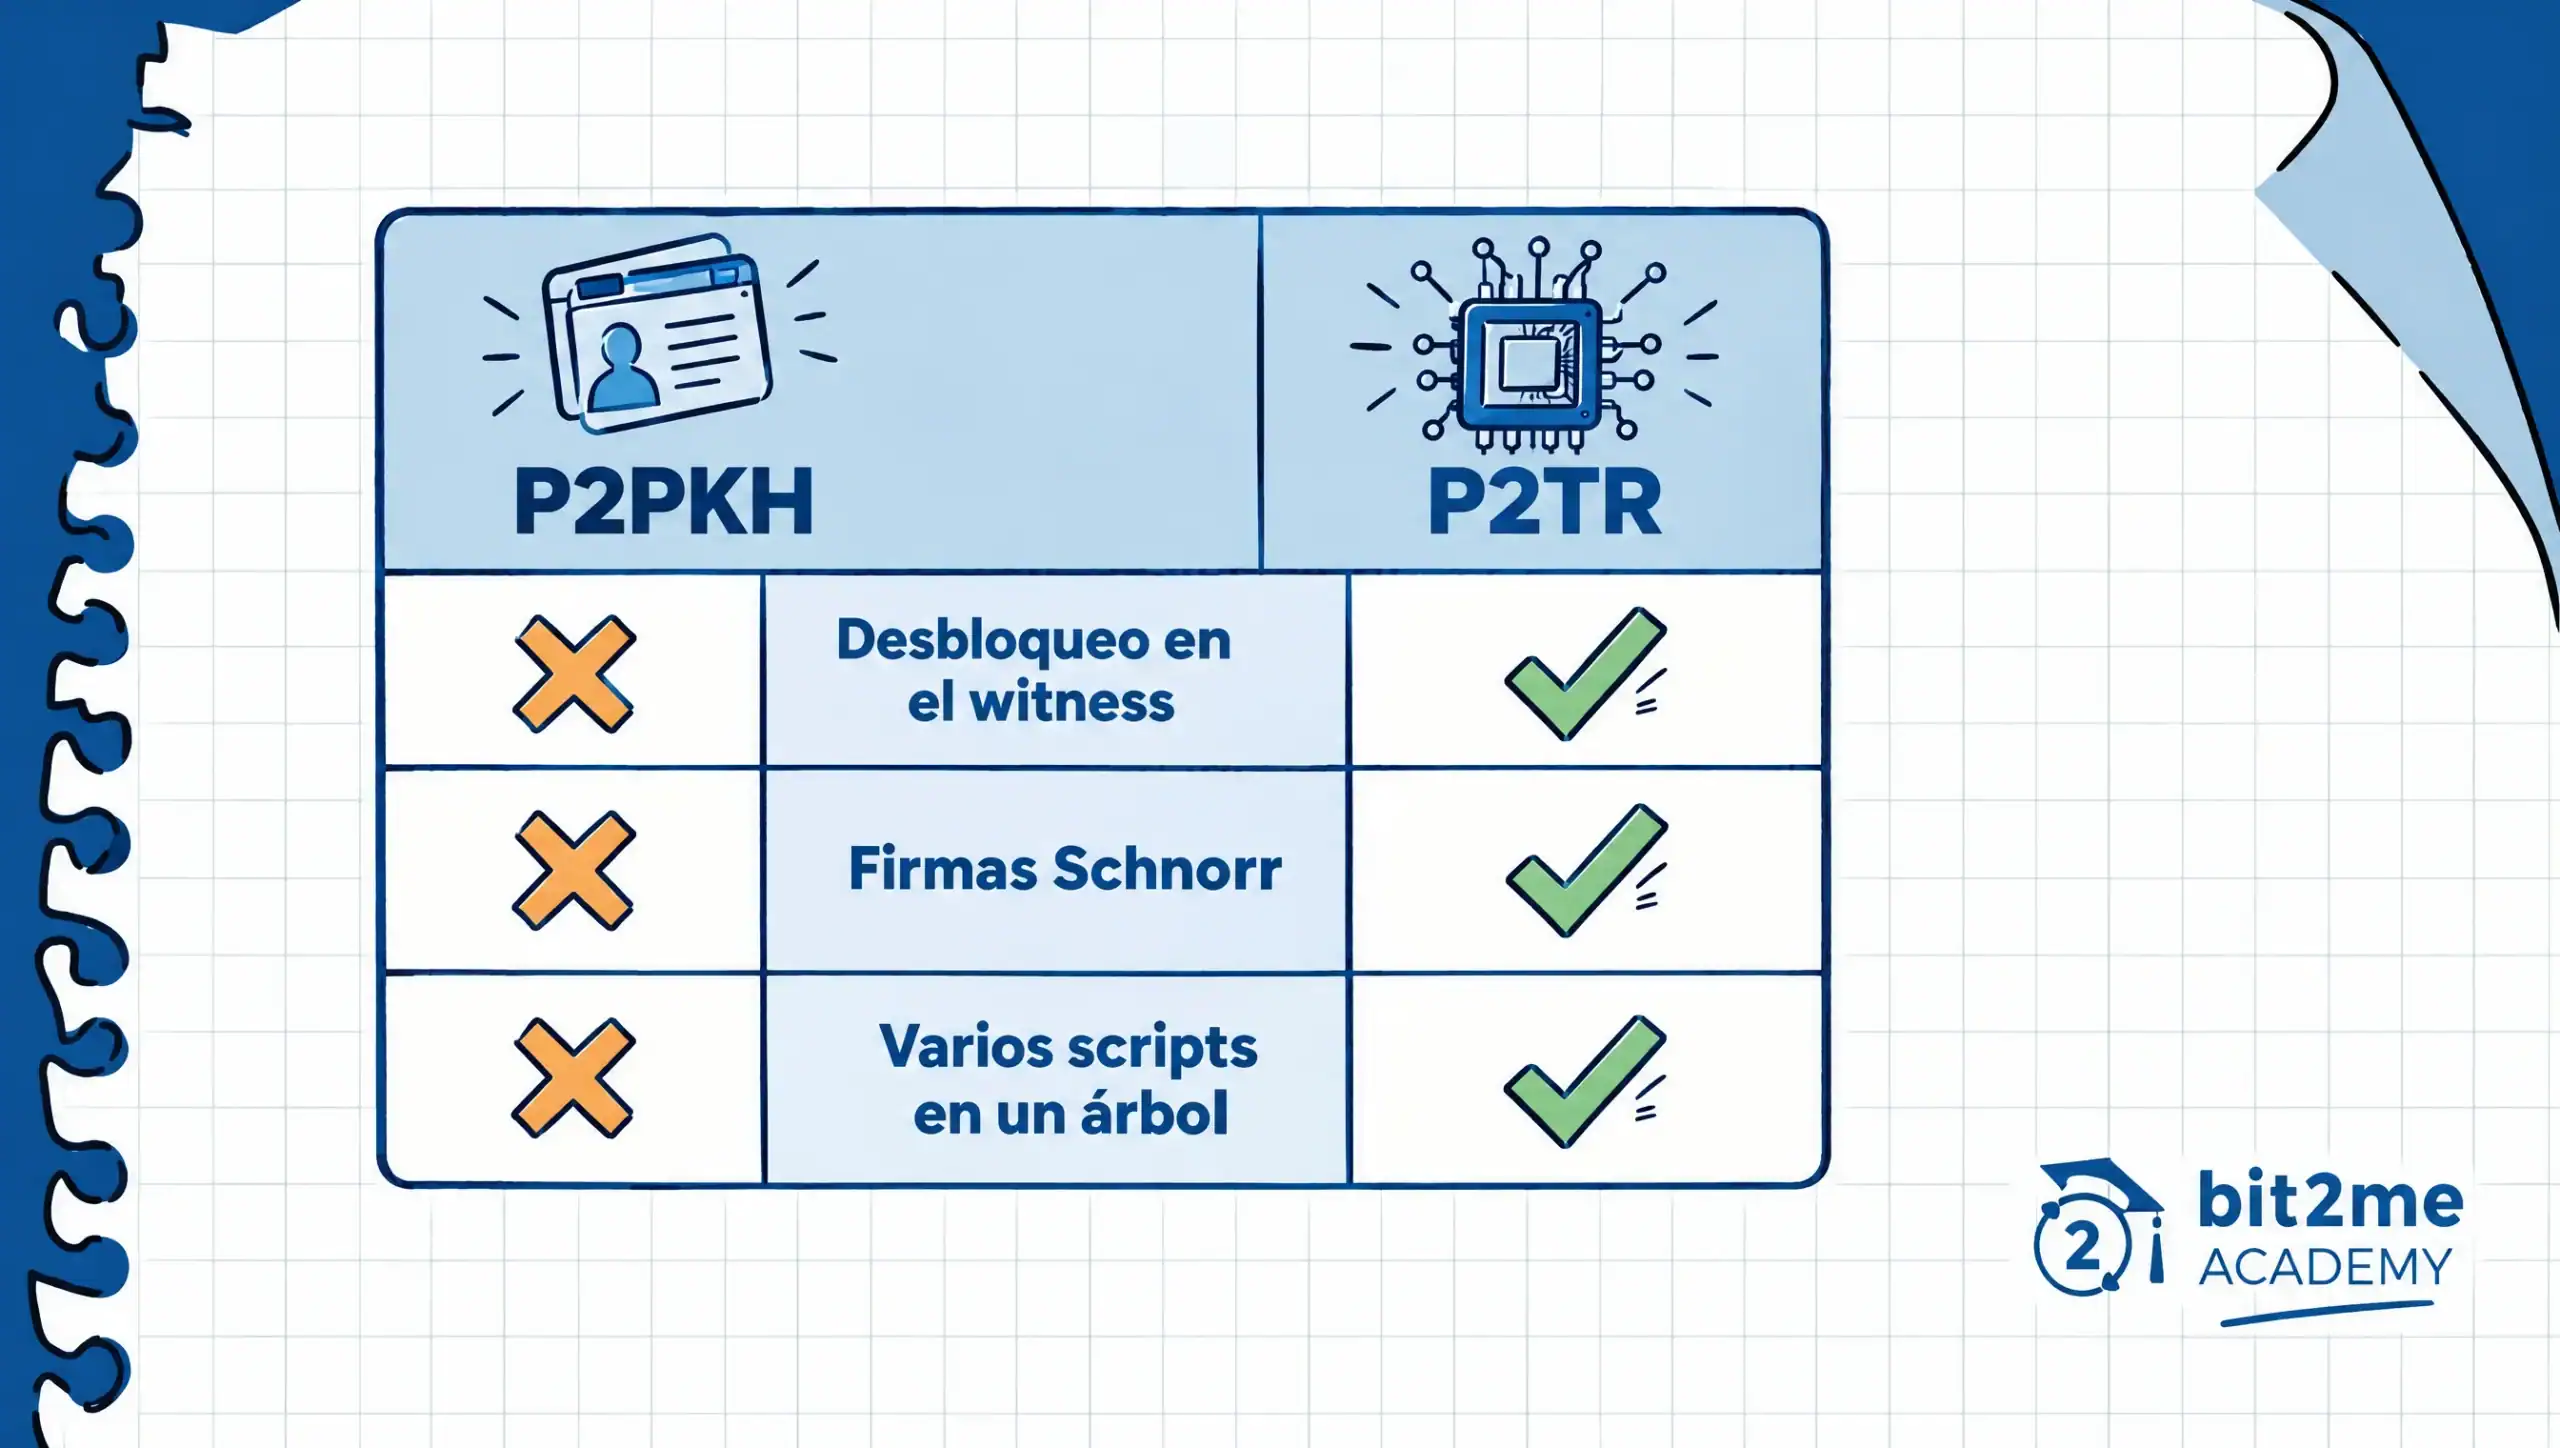
| P2TR | OP_1 e chiave pubblica da 32 byte | Una firma Schnorr, oppure una sceneggiatura con la relativa bozza. | testimoniare |
P2SH, definito nel BIP-16 E applicato dal 1 aprile 2012, sposta la responsabilità delle condizioni allo spender: l'output contiene solo l'hash di uno script e, quando viene speso, viene consegnato lo script completo, chiamato script di riscatto, contenente i dati che lo soddisfano. In questo modo, un mittente può pagare una condizione complessa con un hash fisso di 20 byte, come spiegato nella guida su P2SH.
La crittografia multi-firma classica utilizza OP_CHECKMULTISIG, che supporta fino a 20 chiavi e, a causa di un bug storico, rimuove un elemento extra dallo stack, quindi lo sblocco inizia con un valore di riempimento. Questo è il meccanismo del indirizzi con più firmeche di solito sono avvolti in P2SH o P2WSH.
Cosa offrono SegWit, Taproot e Tapscript?
SegWitIntrodotto come soft fork con BIP-141, ha separato le firme dal resto della transazione e ha aperto la strada a nuove versioni di script. Un output è un programma witness se il suo scriptPubKey è un push di versione seguito da un push di dimensioni comprese tra 2 e 40 byte. La versione 0 copre P2WPKH e P2WSH, mentre le versioni da 1 a 16 sono state riservate a futuri miglioramenti.
Taproot Utilizza la versione 1 ed è attivo dal blocco 709.632, secondo BIP-341 e le note di Bitcoin Core 0.21.1. Un output P2TR contiene una chiave pubblica di 32 byte e viene speso in due modi: tramite il percorso della chiave, con una singola firma Schnorr (BIP-340), oppure tramite il percorso dello script, rivelando uno degli script in un albero Merkle insieme alla prova della sua origine. Se tutti collaborano, la spesa appare come un pagamento con firma singola e non rivela altre condizioni.
Tapscript, descritto nel BIP-342Questo regola il percorso dello script. Mantiene il modello dello stack, ma OP_CHECKSIG controlla le firme di Schnorr, OP_CHECKMULTISIG è disabilitato e sostituito da OP_CHECKSIGADD, e i limiti di 10.000 byte e 201 opcode non sono più applicati. Gli opcode disabilitati e non assegnati vengono rinominati OP_SUCCESSx e convalidano lo script, un meccanismo riservato ai futuri soft fork, quindi il loro utilizzo oggi non è sicuro.
Quali sono i limiti di consenso di Bitcoin Script?
Il fatto che Script non abbia cicli non è sufficiente a limitare il costo di convalida di una transazione, ed è per questo che il protocollo aggiunge limiti di consenso: un blocco che li viola non è valido, a differenza delle politiche di relay, che ogni nodo regola. La tabella mostra i quattro dal codice di Bitcoin Core al 31 ottobre 2026.
| limite | valore | A cosa serve | A quali script si applica? |
|---|---|---|---|
| dimensione del carattere | 10.000 byte | Evitate script enormi che impongono l'elaborazione indiscriminata dei dati. | Legacy e SegWit versione 0, non Tapscript |
| Codici operativi non push | 201 per ricetta | Limitare il numero di operazioni per ogni convalida | Legacy e SegWit versione 0, non Tapscript |
| Dimensione di un elemento | 520 byte | Evitate di inserire grandi quantità di dati in un'unica posizione nello stack. | tutto |
| Elementi nelle pile | 1.000 tra il principale e l'alternativo | Limita la memoria utilizzata dall'esecuzione | tutto |
Questi limiti risalgono al 2010. Il 31 luglio di quell'anno, la versione 0.3.7 includeva un commettere, firmato da Satoshi Nakamoto e caricato da Gavin Andresen, il cui titolo parla di "ulteriori limiti di sicurezza": ha ridotto la dimensione massima di uno script da 20.000 a 10.000 byte e ha limitato le operazioni non push, un limite che ora è 201.
È possibile creare smart contract in Bitcoin?
Sì, a patto che per smart contract si intenda una condizione di spesa che la rete convalida senza intermediari, e non un programma generico. Esempi tipici sono un contratto multi-firma che richiede due chiavi su tre, o un output che può essere speso solo dopo un certo blocco. smart contract in quel senso ristretto.
Ethereum sta prendendo una strada diversa. Secondo ethereum.org, EVM esegue codice arbitrario su uno stato globale condiviso e il gas Misura lo sforzo di ogni operazione per prevenire cicli accidentali o dannosi, mentre Script è senza stato tra le esecuzioni e controlla il costo con limiti di consenso.
| Aspetto | Bitcoin Script | EVM di Ethereum |
|---|---|---|
| Loop | ci | Esistono, e il gas limita la quantità di calcoli possibili |
| Stato tra le esecuzioni | Nessuno | Stato globale condiviso |
| Come viene limitato il costo? | limiti di consenso della sceneggiatura | Gas per operazione, con un limite per transazione |
| Uso normale | Condizioni di spesa: firme, blocchi temporali e hash | Programmi con una propria logica che memorizzano i dati |
Nessuno dei due approcci è intrinsecamente migliore, perché servono a scopi diversi, come spiega la guida. EthereumUn linguaggio semplificato riduce la superficie di attacco, ma non elimina i difetti di implementazione, come dimostrato dalla vulnerabilità CVE-2010-5137.
Stato attuale di Bitcoin Script
Tapscript e OP_CHECKSIGADD sono attivi sin da Taproot, e i quattro limiti di consenso nella tabella sopra rimangono invariati nel codice Bitcoin Core al 31 ottobre 2026. Le proposte per estendere Script sono discusse come BIP, e nessuna delle due citate di seguito è attiva.
Bitcoin Core 30.0, rilasciato il 10 ottobre 2025, ha aumentato il valore predefinito di datacarriersize a 100.000 byte, eliminando di fatto il precedente limite di 83 byte, e ha consentito più uscite OP_RETURN per transazione, secondo il Note sulla versione 30.0Si tratta di una politica di relay e mining, non di una regola di consenso: ogni nodo imposta il proprio valore, ad esempio, datacarriersize=83 per tornare al limite precedente. La guida su Bitcoin Core e Bitcoin Knots Confronta il modo in cui due programmi gestiscono questi filtri.
El BIP-347 Si propone di restituire OP_CAT a Tapscript e risulta completato dal 1° marzo 2026, ma tale stato descrive la specifica e non un'attivazione. BIP-119 È stato proposto OP_CHECKTEMPLATEVERIFY, che modifica il significato di OP_NOP4, ed è elencato come bozza. Nessuna fonte primaria stabilisce date di attivazione e qualsiasi programma in circolazione è speculativo. Inoltre, secondo docs.ordinals.com, le iscrizioni di Ordinali Bitcoin Memorizzano i loro contenuti negli script di Taproot.
Un piccolo linguaggio che puoi leggere in qualsiasi transazione
Tutto quanto sopra può essere verificato senza installare nulla: apri una transazione in un block explorer, cerca scriptPubKey nei suoi output e scriptSig o witness nei suoi input e riconoscerai il suo tipo di script. Se vuoi ripetere il test con una piccola transazione tua, puoi consultare il prezzo bitcoin Prima di trasferire fondi, ricorda che il valore delle criptovalute cambia rapidamente e che un trasferimento confermato non può essere annullato.
La sceneggiatura rimarrà volutamente di dimensioni ridotte. Le proposte attuali, come OP_CAT o CTV, dovranno seguire lo stesso iter. processo BIP e tramite attivazione attraverso soft fork, come è accaduto con P2SH, SegWit e Taproot.

Domande frequenti su Bitcoin Script


 Autore