Il protocollo nonce blinding è un protocollo progettato per migliorare la sicurezza dei nostri portafogli hardware o portafogli multi-dispositivo, aggiungendo un meccanismo crittografico in grado di ridurre al minimo l'impatto delle vulnerabilità come attacchi di canale laterale o attacchi alla catena di fornitura.
- Protezione contro le "casualità imperfette": Questo protocollo funge da polizza assicurativa sulla vita per le tue chiavi private, impedendone il furto nel caso in cui il generatore di numeri casuali del tuo dispositivo (Hardware Wallet) presenti un difetto di fabbrica o sia stato manomesso.
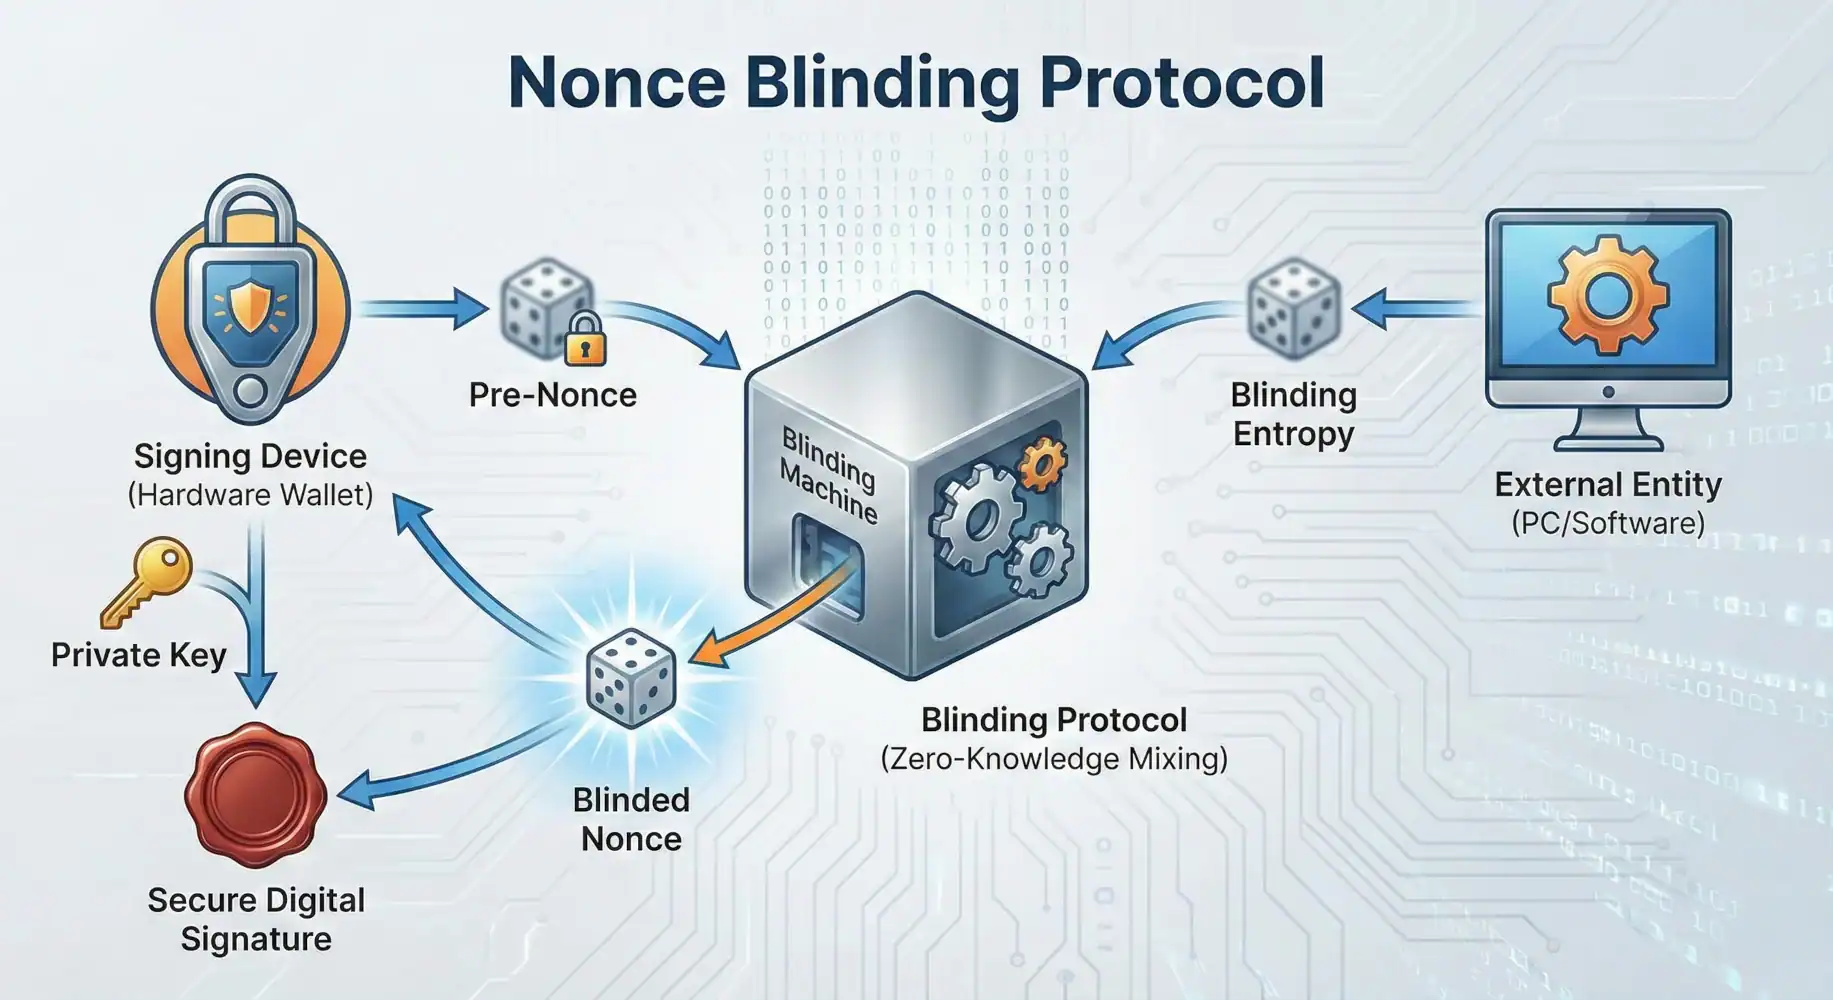
- Il concetto di "Cecità": Il suo nome deriva da un processo crittografico in cui un'entità esterna aggiunge un ulteriore livello di sicurezza alla firma senza mai conoscere la chiave privata o il numero segreto originale, mantenendo così l'operazione completamente privata.
- Collaborazione senza fiducia: Consente a due dispositivi (ad esempio, il tuo portafoglio fisico e il tuo computer) di collaborare per creare una firma digitale ultra sicura, in cui nessuno dei due dispone di informazioni sufficienti per compromettere i tuoi fondi.
- Pilastro del Bitcoin moderno: Si tratta di una tecnologia essenziale per l'implementazione sicura delle firme Schnorr e dei protocolli multi-firma avanzati, che garantisce che le nuove funzionalità di privacy e scalabilità di rete non introducano debolezze tecniche.
Lalla sicurezza nel mondo di blockchain è sempre avanzato e una prova di ciò è la creazione del file Protocollo in cieco Nonce. Questo è un protocollo creato dalla comunità del progetto Bitcoin, dove sembra che nulla sia abbastanza per garantire la totale sicurezza della blockchain e quella dei portafogli degli utenti.
Il Nonce Blinding Protocol è stato Presentado È stato finalmente rilasciato alla comunità il 28 febbraio 2020, sulla mailing list di sviluppo di Bitcoin. Infatti, il suo primo test pull (codice sorgente inviato al progetto) è stato eseguito il 15 di febbraio 2019. È stato presentato come un miglioramento dello schema di firma e della sua applicazione in hardware wallet e altri dispositivi secondari. L'idea di base del protocollo è; creare uno scudo che prevenga le violazioni dei dati e gli attacchi ai canali laterali su Bitcoin e altri schemi di firma di criptovaluta.
Tutto questo è partito da un'idea che Satoshi Nakamoto stesso ha condiviso nel 2010 sul forum Bitcointalk, in cui ha detto:
Le criptovalute possono offrire un modo per eseguire il "key blinding". Ho fatto delle ricerche ed era oscuro, ma potrebbe esserci qualcosa lì. le "firme di gruppo" possono essere correlate.
Le criptovalute possono offrire un modo per eseguire il "key blinding". Ho scavato un po' e non era chiaro, ma potrebbe esserci qualcosa lì. Le "firme di gruppo" possono essere correlate.
Ma cos'è un attacco di canale laterale e perché rappresenta una minaccia per la nostra sicurezza? Cosa fa esattamente Nonce Blinding Protocol? Impariamo un po 'di più su questi e altri argomenti.
Attacchi side-channel, l'incubo della sicurezza blockchain
Un attacco laterale o attacco a canale laterale, è un tipo di attacco informatico che Permette di aggirare tutti i meccanismi di sicurezza di un software o di un hardware, utilizzando le stesse funzioni di detto hardware o software. È anche possibile utilizzare funzioni di terze parti correlate per eseguire un'analisi forense e ottenere le informazioni desiderate.
Per dirla più semplicemente, un attacco di canale laterale utilizza lo stesso software, hardware o altri mezzi correlati per trovare i difetti in quel software o hardware e sfruttarli. Sorprendente, no? Sembra uscito da un film di fantascienza, ma è reale. In effetti, è qualcosa che ci accompagna da molti anni e ci ha permesso di creare cose davvero folli.
Ad esempio, uno sniffer di suoni per la tastiera che consente a una persona in un'altra stanza di sapere che stai digitando sul tuo computer. E se questo non ti allarma, cosa pensi sia un cookie (del tipo utilizzato dai siti web) capace di caricare un programma nella memoria del tuo PC, e da lì estrarre dati dalle tue chiavi private Bitcoin, o quant'altro. usa la crittografia. Anche un'analisi elettrica o elettromagnetica può compromettere la tua sicurezza, utilizzando attacchi di canali laterali.
Potresti pensare che questi attacchi siano molto elaborati, costosi da eseguire e possibili solo in condizioni molto specifiche. Ma la verità è che in questo preciso momento il tuo computer potrebbe essere vulnerabile a questi attacchi senza che tu lo sappia. Ad esempio, la maggior parte dei processori per computer Intel, AMD e ARM (che sono per smartphone) sono vulnerabili agli attacchi di canale laterale (come Spectre o Meltdown) e quei problemi di sicurezza non sono completamente corretti e altri non possono essere corretti.
Sicuramente ti starai chiedendo, questo genere di cose è stato premeditato? Le aziende hanno creato questi difetti per violare la sicurezza dei nostri sistemi nel caso ne avessero bisogno? Non lo sappiamo con certezza, ma è possibile, soprattutto considerando il track record di molte aziende per generare questi problemi e venderli a prezzi elevati ai governi e alle loro organizzazioni di spionaggio.
In tal caso, poiché dipendiamo da quella tecnologia per il nostro quotidiano, dobbiamo creare meccanismi che ci aiutino a rendere più difficile o impossibile per loro ottenere le informazioni che desiderano. È qui che entra in gioco il Nonce Blinding Protocol e ora spiegheremo come riesce a proteggere la nostra sicurezza da questo tipo di attacchi.
Come funziona il Nonce Blinding Protocol?
L'obiettivo del Nonce Blinding Protocol è prevenire o rendere più difficili gli attacchi side-channel sui wallet di criptovalute, in particolare quelli hardware. Per raggiungere questo obiettivo, il protocollo crea una serie di condizioni che impediscono la fuga di informazioni sulle chiavi dei wallet.
Innanzitutto, viene generata una maggiore casualità all'interno del dispositivo di firma, che fornisce un livello di sicurezza più elevato al software del portafoglio. Tuttavia, affinché tale casualità sia davvero imprevedibile, l'host (portafoglio hardware) e il client (un computer o un altro dispositivo connesso all'host) devono garantire un canale di comunicazione sicuro (il protocollo di divulgazione della conferma) che funzioni come segue modo:
- L'host genera un pool di casualità, ne calcola un hash e invia tale hash al client (generalmente viene utilizzato SHA-256) insieme a un impegno crittografico che questa sia la casualità che verrà utilizzata per il processo di firma.
- Il client riceve le informazioni dall'host e accetta di utilizzare questa impostazione per la creazione del sistema di firma. Inoltre, il client dispone anche di un pool casuale che utilizzerà per la firma digitale. Tutte queste informazioni vengono inviate all'host per sua conoscenza.
- L'host risponde con la casualità generata nel passaggio 1, confermando la ricezione delle informazioni.
- Successivamente, il client crea una firma utilizzando la casualità fornita dall'host. Una volta fatto ciò, il client invia le informazioni sulla firma all'host.
- L'host riceve le informazioni e le verifica. Se le informazioni ricevute sono corrette, l'host prenderà in considerazione la casualità generata da entrambe le parti e creerà una firma valida per la transazione. Se, invece, la verifica fallisce, il protocollo segnala l'errore.
Questo semplice protocollo consente quanto segue:
- Stabilire un ambiente di generazione e convalida della firma sicuro.
- Genera una firma valida per una transazione utilizzando due diversi pool casuali. In questo modo, le informazioni sulla firma non possono essere elaborate da una singola parte che può o meno essere compromessa.
In breve, questo metodo divide la generazione delle firme in due parti distinte, che vengono poi unite insieme per generare finalmente la firma valida della transazione. L'unico modo per corrompere un tale sistema è che entrambe le parti vengano colpite contemporaneamente. Inoltre, il meccanismo è estensibile, ovvero è possibile utilizzare uno schema a cui partecipano più di due parti, il che aumenta ulteriormente la sicurezza del protocollo.
Quanto sai, Cryptonuta?
L'implementazione del protocollo Nonce Blinding sarà una grande aggiunta alla sicurezza del portafoglio?Certo!
Una delle funzioni del Nonce Blinding Protocol è quella di offrirci un ulteriore livello di sicurezza contro gli attacchi esterni che cercano di prendere il controllo delle nostre valute. Detto questo, la sua implementazione nei portafogli hardware (e il supporto del portafoglio software) sarà una grande aggiunta alla sicurezza delle nostre criptovalute.
Vantaggi e svantaggi del protocollo Nonce Blinding
Il principale vantaggio del protocollo Nonce Blinding è che migliora significativamente la sicurezza delle nostre transazioni in criptovaluta. Questo risultato è ottenuto utilizzando vari meccanismi di entropia che contribuiscono a ridurre il rischio di attacchi ai canali laterali o alla supply chain. In altre parole, è possibile avere un dispositivo parzialmente o completamente compromesso e comunque utilizzarlo in sicurezza per le transazioni Bitcoin, poiché la generazione di chiavi e firme si basa su altri dispositivi.
Il prossimo vantaggio del protocollo è che non interrompe la compatibilità dell'attuale schema di firma Bitcoin. In effetti, l'implementazione iniziale supporta ECDSA, Schnorr e PSBT senza la necessità di modificare nulla. Ciò consente di implementare il protocollo come funzione aggiuntiva ai wallet, senza comportare modifiche significative agli stessi.
D'altro canto, lo svantaggio del protocollo Nonce Blinding è che richiede un processo più intenso di invio e ricezione dei dati, il che può rallentare le operazioni quando si lavora con dispositivi remoti.
Attuali implementazioni del Nonce Blinding Protocol
Oggi Nonce Blinding è una caratteristica del design. Tuttavia, è già stato testato con successo su testnet all'interno di Bitcoin. Questo ci dà una chiara idea che la tecnologia funziona e può essere applicata al progetto senza grossi problemi.
Ma oltre ai test, il protocollo è ancora in fase di sviluppo e gli sviluppatori hanno prestato attenzione alla standardizzazione di questa funzionalità di sicurezza. In realtà, in Trezor ci sono già discussioni per implementare questa funzionalità nei propri portafogli. Lo stesso in Ledger, dove hanno anche scelto di implementare funzioni con questa capacità sotto il proprio concetto.
Tutto ciò dimostra l'ampio interesse degli sviluppatori Bitcoin nell'applicazione di tali funzionalità sul protocollo e degli sviluppatori di wallet, il loro interesse nel supportare tali funzionalità. Tutto questo per la sicurezza e la privacy dei suoi utenti.
 Autore