Algorytm wydobywczy CryptoNight został zaprojektowany tak, aby był szczególnie wydajny pod względem wykorzystania procesora i odporny na układy ASIC. Ma to na celu umożliwienie większej decentralizacji wydobycia kryptowalut dla tych kryptowalut, które go używają, a jednocześnie umożliwienie im oferowania zaawansowanych opcji prywatności i anonimowości.
UJednym z najbardziej znanych algorytmów wydobywczych jest Kryptowa nocTen algorytm wydobywczy jest częścią znanego protokołu konsensusu. CryptoNoteCryptoNight wykorzystuje schemat wydobywczy Dowód pracy (PoW) dla jego funkcjonowania i dąży do zapewnienia wysokiego poziomu zależności od CPUstawiając opór ASIC, FPGA y GPU.
Jego główną cechą jest to, że jest algorytmem haszysz Jest bardzo szybki. Zapewnia również dobrą skalowalność i przeprowadza serię testów kryptograficznych, które są niezwykle zależne od pamięci podręcznej procesora. Ale to nie wszystko; jego rdzeń kryptograficzny działa w oparciu o algorytm szyfrowania AES, bardzo bezpieczny algorytm, w niektórych wersjach uważany nawet za szyfrowanie klasy wojskowej.
Wszystko to sprawia, że CryptoNight to algorytm wydobywczy silnie skoncentrowany na bezpieczeństwie, co było głównym motorem jego sukcesu w świecie kryptowalut. W rzeczywistości fakt, że kryptowaluta Monero Wybór go jako algorytmu skrótu dla konsensusu proof-of-work swojego blockchaina zwiększył widoczność CryptoNight i otworzył dla niego miejsce w świecie kryptowalut.
Jaka jest historia CryptoNight? Jak działa ten intrygujący algorytm? Jak zawsze, odpowiedzi na te i inne pytania znajdziesz poniżej.
Geneza algorytmu CryptoNight
Początków rozwoju CryptoNight można doszukiwać się w 12 grudnia 2012 r, kiedy deweloper Nicolasa van Saberhagena Przedstawił światu protokół konsensusu CryptoNoteNicolas van Saberhagen to imię fikcyjne, a tożsamość dewelopera jest kompletną zagadką, porównywalną nawet z Satoshi Nakamoto. W rzeczywistości, Wielu ekspertów uważa, że Nicolas van Saberhagen i Satoshi Nakamoto to ta sama osoba.Stąd wzięło się nazwisko Satoshi van Saberhagen, nawiązujące do tego prawdopodobnego faktu.
Ale CryptoNote to nie tylko spekulacja, ale rzeczywistość. Uruchomienie tego protokołu w tak wyjątkowym dniu (a dokładniej 12.12.2012) przykuło uwagę społeczności kryptowalut. Stało się tak, ponieważ CryptoNote oferował zaawansowane funkcje, które obiecywały takie rzeczy jak: poufne transakcjeOprócz transakcji niemożliwych do powiązania, podpisów pierścieniowych, mniejszych rozmiarów transakcji i zwiększonego bezpieczeństwa.
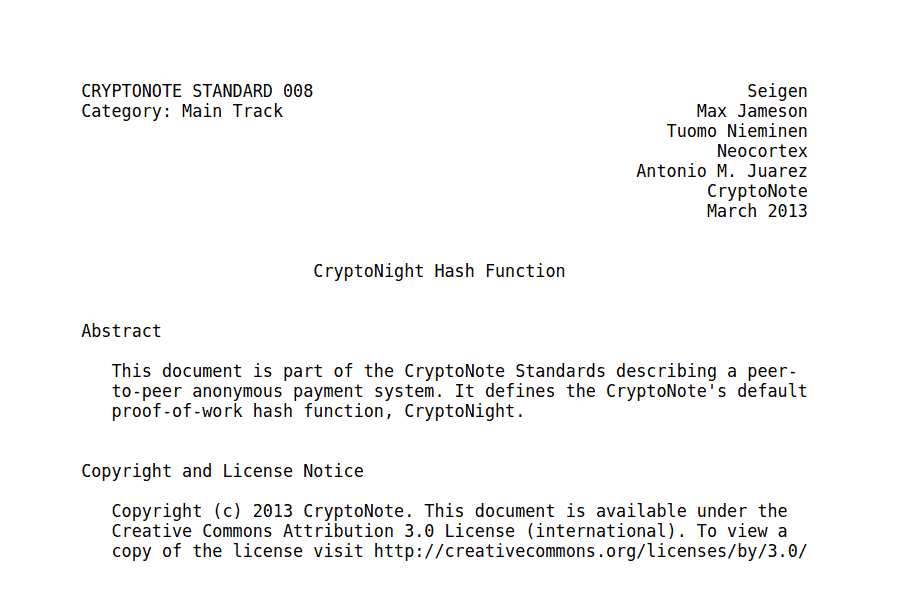
Później w marcu 2013 r. Pełna specyfikacja CryptoNightAlgorytm wydobywczy, który sprawi, że CryptoNote stanie się rzeczywistością. Za tym rozwojem stoją programiści: Seigen, Max Jameson, Tuomo Nieminen, Neocortex i Antonio M. Juarez.
Projekt CryptoNote i jego algorytm wydobywczy zostały pierwotnie zaadaptowane przez Bytecoin (BCN), który wdrożył je na swoim blockchainie. Jednak dopiero powstanie Monero (XMR) przyniosło projektowi szerokie uznanie w świecie kryptowalut.
Jak działa CryptoNight
Działanie CryptoNight opiera się na szeregu właściwości, które czynią go bardzo przyjaznym dla GPU do kopania kryptowalut. Właściwości te to:
- Wykorzystuje natywne szyfrowanie AES. Procesory z możliwością sprzętowego przyspieszenia obliczeń AES mogą na tym znacznie skorzystać i mają większy potencjał w zakresie wydobywania kryptowalut.
- Zastosowanie bezpiecznych funkcji skrótu, takich jak Keccak i Blake-256.
- Wykorzystuje zestaw szybkich 64-bitowych mnożników. Z tego powodu czyste architektury 64-bitowe procesorów są bardzo wydajne. Można je również stosować na procesorach typu VLIW od 128 do 512 bitów, gdzie algorytm mógł wykorzystać zalety równoległych pul wydobywczych, zwiększając wydajność.
- Intensywne wykorzystanie pamięci podręcznej procesora. Algorytm CryptoNight optymalizuje wykorzystanie pamięci podręcznej, aby zmaksymalizować wydajność. W rzeczywistości im więcej pamięci podręcznej ma procesor, tym lepsza będzie jego wydajność.
Patrząc na te cztery filary, widzimy, że wszystkie są silnie zorientowane na procesor. W rzeczywistości niektóre z tych funkcji działają znacznie wydajniej na procesorze niż na jakiejkolwiek innej architekturze obliczeniowej, w tym na układach ASIC. To właśnie sprawia, że CryptoNight jest na nie odporny.
Ale to oczywiście tylko podstawy, a nie sposób działania algorytmu; wyjaśnimy to później.
Uruchomienie systemu haszującego
Praca CryptoNight rozpoczyna się od inicjalizacji przestrzeni roboczej. W tym celu CryptoNight wykorzystuje szereg prymitywów kryptograficznych, którymi są:
- Szyfrowanie AES
- Funkcja skrótu Keccak, która jest używana jako główny mechanizm generowania skrótu w algorytmie.
- Funkcja skrótu SHA-3. SHA-3 to funkcja skrótu pochodząca z Keccak i jest używana w połączeniu z BLAKE-256, Groestl-256, JH-256 i Madeja-256 w celu usprawnienia generowania skrótów dla kryptograficznego środowiska roboczego CryptoNight.
Tworzenie klucza AES i szyfrowanie skrótem Keccak
Najważniejszą częścią procesu jest utworzenie klucza AES. Jest to możliwe podczas pierwszego uruchomienia funkcji skrótu. Najpierw CryptoNight pobiera dane wejściowe i przekazuje je do funkcji Keccak. W tym celu przygotowuje funkcję Keccak-1600 o szerokości 1600 bitów. Dla porównania, Bitcoin i jego funkcja skrótu SHA-256 używają słów 256-bitowych, czyli 64 znaków. Keccak-1600 z kolei generuje znacznie większe skróty, składające się z 1600 bitów, czyli łącznie 400 znaków, o rozmiarze 200 bajtów.
Następnie pobiera pierwsze 31 bajtów skrótu Keccak-1600 i przekształca je w klucz szyfrujący dla algorytmu AES-256, o najwyższej wartości w rodzinie AES. Ten niewielki fragment danych jest szyfrowany w dziesięciu rundach. Pozostała część skrótu jest szyfrowana za pomocą AES-256 i również poddawana rundzie 10 cykli szyfrowania.
Pozostałe informacje z hasha Keccak są następnie pobierane i szyfrowane algorytmem AES-256. Ten proces generuje ogromną ilość danych, które są następnie przesyłane do obszaru roboczego CryptoNight lub do notatnika. Po zakończeniu tego procesu obszar roboczy CryptoNight jest gotowy i rozpoczyna się cykl generowania hasha.
Ostateczne generowanie skrótu
Dane zebrane przez te działania zasilają rdzeń funkcji skrótu. Jak wspomniano, główną z nich jest Keccak, obok BLAKE-256, Groestl-256, JH-256 i Madeja-256.
CryptoNight bierze cały zbiór danych utworzony w poprzednim kroku za pomocą funkcji AES-256 i Keccak i poddaje go działaniu pozostałych funkcji skrótu. Uzyskuje się końcowy skrót, który jest wynikiem dowodu pracy CryptoNight. Ten skrót ma długość 256 bitów, czyli łącznie 64 znaki.
Zalety i wady algorytmu
ZALETY
- Wysoce konfigurowalny. Dane takie jak cel wydobycia i trudność można dostosowywać między blokami, nie narażając bezpieczeństwa sieci.
- Koncentruje się na procesorze. To sprawia, że wydobywanie kryptowalut przy użyciu układów ASIC jest skomplikowane i kosztowne.
- Jest niezwykle bezpieczny na poziomie kryptograficznymZastosowanie algorytmu AES-256 oraz połączenie technik szyfrowania i funkcji skrótu w specjalny sposób gwarantują wysoki poziom bezpieczeństwa.
- Jest energooszczędny i wydajny obliczeniowo.
- Biorąc pod uwagę poziom bezpieczeństwa, rozmiar wyników testów kryptograficznych CryptoNight jest niewielki.Pozwala to zmaksymalizować liczbę transakcji w ramach bloków.
- Biorąc pod uwagę sposób, w jaki CryptoNight przetwarza informacje przy wydobywaniu bloków, istnieje możliwość tworzenia niemożliwych do wyśledzenia transakcji w sposób natywny.a. W rzeczywistości Monero było w stanie umożliwić te transakcje dzięki CryptoNight.
Contras
- Odporność na układy ASIC nie jest już możliwaStało się tak, ponieważ układy ASIC były w stanie dostosować się do tego algorytmu z dużą wydajnością.
- CryptoNight to wyjątkowo skomplikowany i trudny do zweryfikowania algorytm.Z tego powodu programiści mają trudności ze zrozumieniem potencjalnych błędów tego algorytmu.
- Użycie określonych instrukcji procesora, np. AES, może spowodować atak boczny na algorytm. Istnieje możliwość wykorzystania luk w zabezpieczeniach procesora (takich jak TSX lub błędów typu Spectre/Meltdown), które mogą złamać zabezpieczenia algorytmu, a tym samym podważyć bezpieczeństwo blockchaina, który wykorzystuje ten algorytm wydobywania kryptowalut.
Ile wiesz, kryptonauto?
Czy zaniechanie rozwoju CryptoNight oznacza, że algorytm ten nie będzie już bezpieczny?PRAWDA!
Porzucenie CryptoNight przez Monero (główną społeczność deweloperską) na rzecz RandomX stopniowo sprawi, że CryptoNight stanie się niebezpiecznym algorytmem. Jeśli zostaną odkryte jakiekolwiek luki lub błędy, prawdopodobnie nie zostaną one załatane, a zamiast tego niektóre projekty korzystające z CryptoNight prawdopodobnie przejdą na inne, bezpieczniejsze protokoły z aktywnym wsparciem technicznym.
Ewolucja CryptoNight
CryptoNight to jeden z niewielu algorytmów kryptograficznych, który przeszedł znaczące modyfikacje w swojej historii. Od czasu pojawienia się wersji 1, zademonstrowanej w jego oficjalny dokumentaż do powstania CryptoNight-R, najnowszej wersji CryptoNight opracowanej przez Monero.
Mimo to, zmiany i nowe wersje CryptoNight mają na celu uniemożliwienie układom ASIC podważania wysiłków algorytmu w zakresie zapewnienia odporności. Jednak każda nowa zmiana strukturalna wprowadzana w tym celu zwiększa złożoność i liczbę punktów podatnych na awarie. To był główny powód wstrzymania rozwoju CryptoNight (przynajmniej przez Monero, najważniejszego członka społeczności).
Na chwilę obecną możemy stwierdzić, że CryptoNight to algorytm, który osiągnął szczyt swojego rozwoju i uniemożliwia układom ASIC otwarte wykorzystywanie tego algorytmu.
Blockchainy wykorzystujące algorytm
Bytecoin (BTN) był pierwszym blockchainem wykorzystującym CryptoNight. Kolejnym blockchainem, który go wykorzystał, był Monero i to właśnie tam algorytm ten rozwinął się najbardziej. Jednak Monero porzuciło ten algorytm na rzecz LosowoX, kompletna ewolucja CryptoNight, która jest wysoce odporna na układy ASIC i taka pozostanie przynajmniej przez jakiś czas.
Innym blockchainem wykorzystywanym przez CryptoNight jest Electroneum (ETN), który został zaprojektowany tak, aby urządzenia mobilne mogły służyć jako pełne węzły i węzły wydobywcze.
 Autor