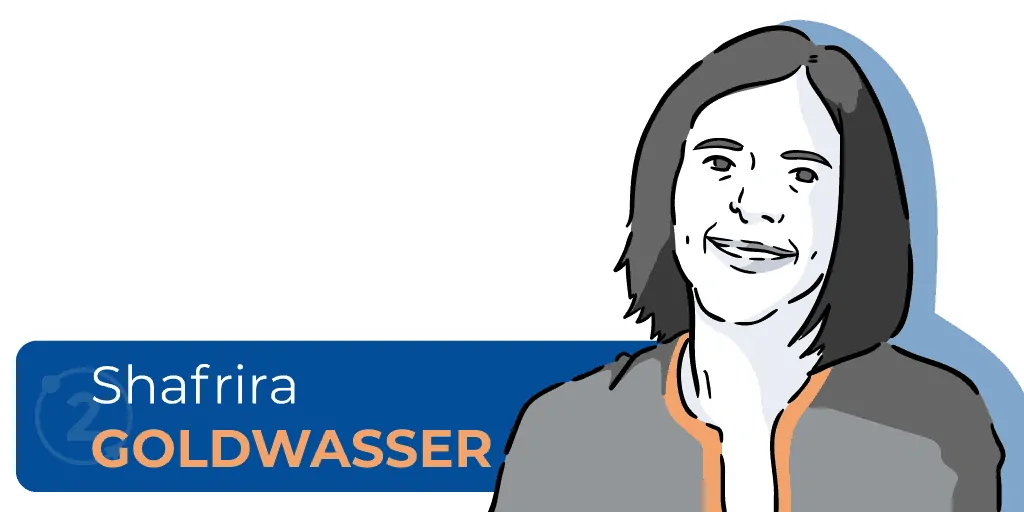
Shafi Goldwasser jest jedną z najwybitniejszych postaci kobiecych w świecie kryptografii. Jej prace obejmują budowę i stosowanie generatorów liczb losowych, kryptografię probabilistyczną, teorię obliczeń i systemy rozproszone.
SHafi Goldwasser urodził się w 1958 roku w Nowym Jorku w izraelskiej rodzinie, stąd jego podwójne obywatelstwo – izraelsko-amerykańskie. Wkrótce po jego narodzinach rodzice postanowili wrócić do Tel Awiwu w Izraelu.
Shafi Goldwasser spędziła większość dzieciństwa i młodości w Izraelu, uczęszczając tam do szkoły podstawowej i średniej. W tym czasie wykazywała duże zainteresowanie matematyką i fizyką. Po ukończeniu szkoły średniej wróciła do Stanów Zjednoczonych, aby studiować na… Uniwersytet Carnegie Mellon w Pittsburghu. Zainteresowana matematyką i informatyką, Shafi Goldwasser ukończyła studia z wyróżnieniem.
Po ukończeniu studiów rozpoczął naukę na Uniwersytet KalifornijskiTam rozpoczął studia podyplomowe na Wydział Elektrotechniki i InformatykiUkoronowaniem jego studiów była praca magisterska na temat kryptografii probabilistycznej. Od tego momentu kariera Shafiego nabrała rozpędu, a jego wkład w teoretyczną informatykę i kryptografię zyskał szerokie uznanie.
Wczesne prace Shafiego Goldwassera
W 1984 roku Shafi rozpoczęła karierę jako aktywna badaczka. Jako pracownica i badaczka w Instytut Technologii Massachusetts (MIT), poświęcił się tej dziedzinie kryptografiaJednym z jego głównych projektów badawczych na MIT było sprawdzenie, czy generator liczb pseudolosowych można uogólnić tak, aby generował wiele bitów wykładniczo w sposób pseudolosowy.
Dzięki tej pracy Shafi utorował drogę do generowania wysoce bezpiecznych liczb losowych. Wpływ tych badań jest widoczny do dziś, stanowiąc podstawę dla skuteczności systemów takich jak szyfrowanie. AES lub podpis kryptograficzny ECDSAInne badanie, wspierane przez Shafiego, pokazało, jak w sposób weryfikowalny przekształcić generator liczb pseudolosowych w generator funkcji pseudolosowych. Pomysły te znalazły zastosowanie w teorii uczenia się, dostarczając przykładów rzeczy, których nie da się nauczyć.
Później Shafi Goldwasser wraz z Silvio mikali y Charlesa Rackoffa Rozpoczęli nowy projekt badawczy w dziedzinie kryptografii. Ich wysiłki doprowadziły do powstania dowodów interaktywnych, które później dały początek... interaktywne testy zerowej wiedzyDzięki tej pracy Shafi, Micali i Rackoff wygrali pierwszy Nagroda ACM SIGACT Gödel.
Po wykonaniu tej pracy Shafi został odpowiedzialny za Grupa Teorii Obliczeń, oprócz bycia współdyrektorem Grupa Kryptografii MITPóźniej w 1993 roku Shafi dołączył do wydziału Instytut Weizmanna.
Powrót do matematyki
Po pracy z dowodami interaktywnymi Shafi powrócił do teorii liczb. Współpracował z René Schoofem i Joe Killianem, aby policzyć punkty na krzywych eliptycznych. W ten sposób Shafi i Killian wykazali, że dla większości liczb pierwszych krzywe eliptyczne można wykorzystać do skonstruowania standardowego, nieinteraktywnego dowodu na to, że dana liczba jest rzeczywiście liczbą pierwszą. Oznacza to, że wybierając „liczbę pierwszą” dla algorytmu kryptograficznego, takiego jak RSA, można mieć absolutną pewność, że dana liczba jest rzeczywiście liczbą pierwszą. Model ten został wykorzystany do udoskonalenia systemu generowania kluczy RSA.
Jego prace z zakresu matematyki probabilistycznej stały się podstawą rozwoju innych idei w dziedzinie kryptografii. W tym sensie, Szafi pracował i rozwój różne systemy kryptograficzne, takie jak Kryptografia oparta na opóźnieniach, Wieloczęściowe obliczenia i zaciemnianie oprogramowania w sposób zwięzły i oparty na sprzęcie.
W każdym z tych przypadków Shafi położył podwaliny pod wysoce bezpieczne osiągnięcia kryptograficzne. Jednym z przykładów jest jego jednorazowy system zaciemnianiaZastosowana w tym celu funkcja kryptograficzna pozwalała na zmianę kodu programu w każdym momencie działania.
Inne prace
Innym obszarem, który badał Shafi Goldwasser, jest ochrona przed... atak bocznym kanałemJest to rodzaj ataku, w którym atakujący może uzyskać informacje za pomocą procesu, który nie jest częścią strumienia bitów określonego przez protokół. Jest to niebezpieczny cyberatak, który może ominąć różne istniejące zabezpieczenia, w tym kryptografię.
Jego praca obok Adi Akavia y Vinod VaikuntanathanUzyskał pierwsze wyniki pokazujące, jak przeprowadzić szyfrowanie kluczem publicznym w sposób, który pozostaje bezpieczny, nawet jeśli pamięć tajna zawierająca klucz tajny ulegnie częściowemu wyciekowi. Był to początek intensywnych badań społeczności kryptograficznej, mających na celu zdefiniowanie i osiągnięcie odporności na wycieki w prymitywach i protokołach kryptograficznych.


 Autor