Bezpieczeństwo, prywatność i anonimowość to cele, które... cypherpunks Od początku istnienia ruchu w latach 80. XX wieku dążą oni do realizacji szeregu celów, które nie są łatwe do osiągnięcia ze względu na złożoność systemów zdolnych zapewnić wszystkie te możliwości.
Jednak wspólny, często oparty na społeczności, rozwój tych narzędzi pozwolił nam stworzyć technologię oferującą wszystkie te funkcje. A co najważniejsze, elastyczność i łatwość obsługi nigdy nie są zagrożone. Mówimy tu o Protokół Zerowej Wiedzy (ZKP) lub testy.
Dzięki istnieniu tego protokołu możemy dziś korzystać z niezwykle bezpiecznych i anonimowych systemów rozproszonych.
Metoda protokołu zerowej wiedzy
Dowód ZKP służy jako metoda uwierzytelniania, w której Nie jest konieczne ujawnianie tajemnic, aby osiągnąć cel wykazania, że jest się w posiadaniu pewnych tajnych informacji. To ważne, ponieważ nieujawnianie sekretów oznacza, że nie można ich ukraść. Niewątpliwie jest to ciekawa funkcja, która pozwala nam tworzyć bardzo bezpieczne kanały komunikacji.
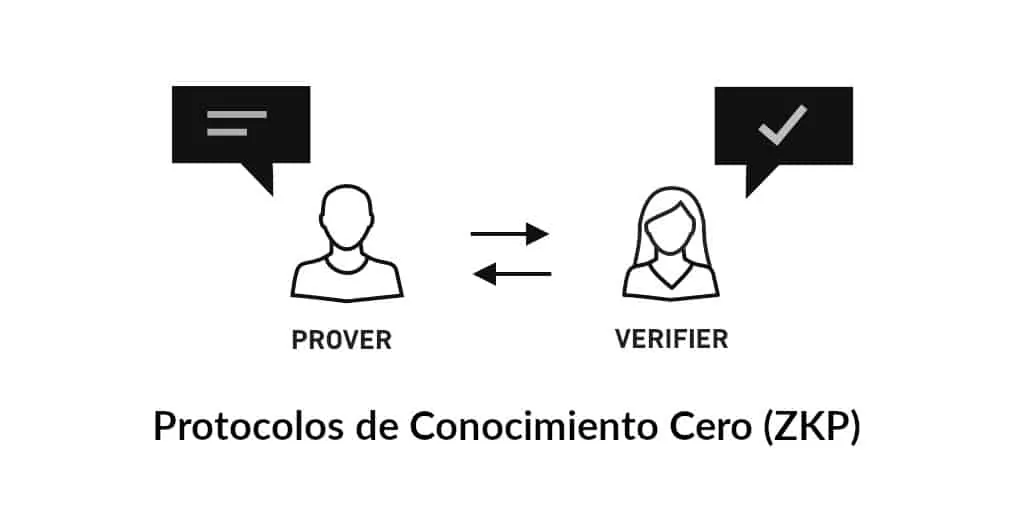
El cel tego typu protokołu jest Aby udowodnić, że znasz jeden lub więcej sekretów danej osoby, bez konieczności ich ujawniania. Samo określenie „zero wiedzy” Wynika to z faktu, że nie ujawnia się żadnych informacji. W procesie tym biorą udział dwie strony: "Przymierzalnia" argumentu i "Szachownica" tego
Podstawową ideą tego protokołu jest jednoznacznie udowodnić, że „Tester” zna sekret, nie ujawniając goTo zadanie należy do „Weryfikatora”. Najlepsze jest to, że weryfikacja tych informacji nie wymaga konsultacji z osobą trzecią; wystarczy po prostu pobrać informacje od „Testera” i zastosować protokół. W ten sposób „Weryfikator” może w dowolnym momencie sprawdzić ich dokładność.
W skrócie:
Dowód zerowej wiedzy to metoda kryptograficzna, dzięki której jedna strona może udowodnić prawdziwość informacji drugiej stronie bez ujawniania poufnych danych na temat tych informacji.
Opracowanie tej technologii kryptograficznej wymagało mozolnej pracy wielu kryptografów i współpracowników. Jednak rezultat pozwolił nam na modelowanie i tworzenie wysoce bezpiecznych systemów, które wcześniej były nie do pomyślenia.
Trochę historii przed ZKP
Powstanie ZKP nie było dziełem przypadku, lecz ukoronowaniem ponad 50 lat badań.
Pojawienie się kryptografii asymetrycznej
Rozwój kryptografii zawsze był powiązany z faktem, że aby zapewnić bezpieczeństwo i prywatność informacji. Wszystko to ma na celu uniemożliwienie dostępu do niego nieautoryzowanym lub nieuczciwym osobom trzecim. Zasadniczo systemy kryptograficzne osiągały to za pomocą dość prostych środków. Ale Historia zmieniła się radykalnie wraz z pojawieniem się komputerów.
Dzięki komputerom udało nam się stworzyć systemy szyfrowania wykorzystujące bardzo złożoną matematykę, co z kolei przełożyło się na burmistrz bezpieczeństwoCały ten postęp technologiczny doprowadził do dalszego rozwoju technologii kryptograficznej. Jednak największym skokiem jakościowym było pojawienie się... kryptografia asymetryczna.
To narzędzie szybko stało się światowym standardem kryptograficznym ze względu na wysoki poziom bezpieczeństwa. Powód? Projektowanie asymetrycznych systemów kryptograficznych otworzyło zupełnie nowe możliwości. Pierwszą propozycję w tym zakresie przedstawili badacze. Whitfield Diffie y Martina HellmanaTo oni w 1976 roku zaprojektowali algorytm Difie-Hellman obecny menedżer ds. bezpieczeństwa wielu systemów komputerowych, w tym Internetu.
Tworzenie ślepych podpisów
Rozwój kryptografii prowadzi nas do jednego z najbardziej znanych systemów kryptografii asymetrycznej; Podpisy ślepeTo zostało zaprojektowane przez David Chaum, w 1982 roku. Dzięki temu systemowi Chaum Zmieniło to radykalnie sposób, w jaki można było podpisywać cyfrowo dokumenty, pliki i wiadomościWszystko to osiągnięto bez ujawniania informacji stronom zaangażowanym w wymianę podpisów. Pozwoliło to na poprawę prywatności i rozwiązało poważne problemy bezpieczeństwa w niektórych istniejących systemach.
Pero Kryta strzechąJako oddany badacz udoskonalił technologię do tego stopnia, że stworzył powszechnie znaną Grupowe podpisy w ciemnoDzięki temu ulepszeniu możliwe stało się podpisywanie wiadomości od grupy osób, co potwierdzało, że wiadomość pochodzi od tej grupy, ale bez wiedzy, kto ją faktycznie podpisał. Dzięki tym ulepszeniom Chaum był jednym z pionierów badań nad protokołami zerowej wiedzy.Wszystko to miało miejsce jeszcze przed powstaniem tego terminu. W ten sposób Położyło podwaliny pod to, co miało stać się niezwykłym postępem w technologii kryptograficznej.
Minimalne testy ujawniania informacji
David Chaum położył podwaliny pod tę technologię, nie tylko w sferze akademickiej, ale także praktycznej. Termin ten wszedł jednak do użytku dopiero po raz pierwszy w 1985 roku. W tym samym roku został opublikowany. „Złożoność wiedzy o interaktywnych systemach testowych”To był artykuł stworzony przez Shafiego Goldwassera i jego współautorzy Silvio mikali y Charlesa RackoffaTo właśnie w tym artykule termin ten został użyty po raz pierwszy „Test zerowej wiedzy”.
Później w 1987 roku David Chaum wraz z Gillesa Brassarda y Claude CrépeauOpublikowali pracę „Testy ujawniające minimalną wiedzę”Dzięki tej nowej pracy ostatecznie zdefiniowano podstawy protokołu zerowej wiedzy:
„Protokół zerowej wiedzy umożliwia…”przymierzalniaprzekonaćszachownica„że ten pierwszy ma weryfikowalne tajne informacje. Wszystko to bez pozwolenia że Weryfikator ma pewną wiedzę na temat tych informacji.Tajne informacje można zweryfikować statystycznie lub deterministycznie. Tylko jedna z tych osób – weryfikator lub tester – musi dysponować ograniczonymi zasobami.
 certyfikat
Protokół zerowej wiedzy i Jaskinia Ali Baby
Została opublikowana w 1992 roku; Jak wyjaśnić dzieciom Protokół Zerowej Wiedzy?Ten prosty artykuł został napisany przez Louis Guillou, Jean-Jacques’a Quisquatera y Thomas BersonUdało im się wyjaśnić działanie tego protokołu w całkowicie prosty sposób. W tym celu opracowali prosty przykład o nazwie «Jaskinia Ali Baby«.
Przykład jaskini Ali Baby
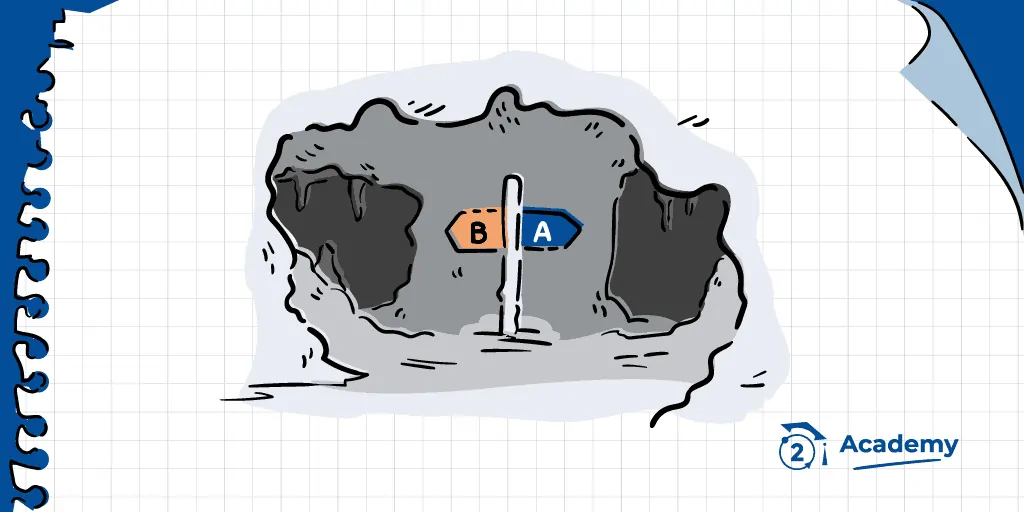
María chce pokaż mu a Roberto kto zna magiczne słowo, które otwiera drzwi do jaskini Ali BabaAle ona nie chce wyjawić sekretu. Roberto i Maria idą więc do jaskini. Maria zgadza się wybrać ścieżkę A lub ścieżkę B.
Obie ścieżki łączą się tylko przez magiczne drzwi. Poniżej tego punktu Roberto czeka, aż Maria pójdzie drogą A lub B, a sam czeka na nią przy wejściu do jaskini.
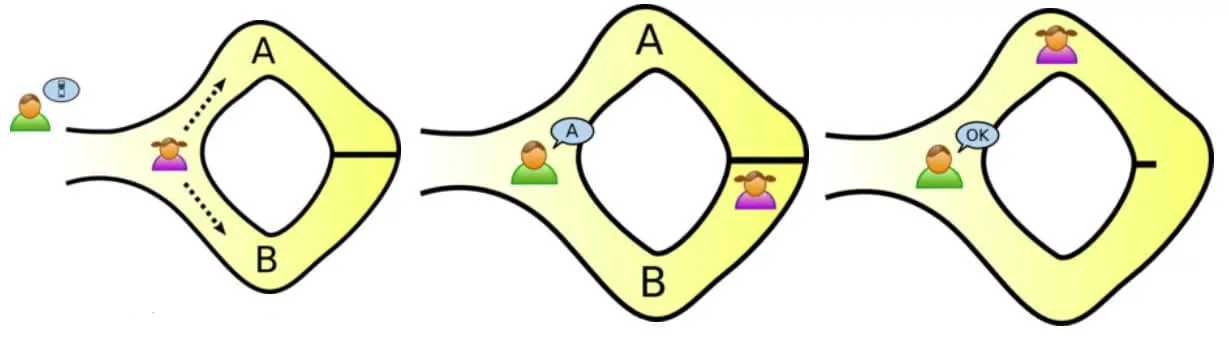
- W pewnym momencie Roberto prosi Marię, aby wyszła przez A lub B.
- Gdyby Maria nie znała magicznych słów, nie byłaby w stanie otworzyć magicznych drzwi. A to oznacza, że nie może odejść ścieżką, którą wybrał Roberto.
- Dzięki temu prawdopodobieństwo, że wybrał on właściwą ścieżkę za pierwszym razem, tę samą, którą później wybrał Roberto, zmniejsza się do 50%.
- Wielokrotne powtórzenie tego schematu dowodzi, że Maria naprawdę zna magiczne słowa otwierające drzwi, ale nigdy nie powiedziała ich Robertowi.
Charakterystyka metody protokołu zerowej wiedzy
Protokół nazywa się dowodem zerowej wiedzy (ZKP), jeżeli spełnia następujące trzy wymagania:
- Uczciwość i dokładność. Zakłada się, że obie strony (tester i weryfikator) są uczciwe i będą przestrzegać protokołu. Oznacza to, że jeśli tester złoży oświadczenie, weryfikator będzie nim skutecznie przekonany.
- Solidność i wytrzymałość. Protokół musi zakładać, że uczciwość jest rzadkością lub nie istnieje. Dlatego, aby udowodnić, że tester rzeczywiście ma tajemnicę, tester musi być przekonany. Wszystko to należy zrobić, minimalizując jednocześnie szanse na skuteczne oszukanie testera.
- Zero wiedzy. Oznacza to, że jeśli stwierdzenie jest prawdziwe, żaden nieuczciwy weryfikator nie może wiedzieć nic więcej.
Spełnienie tych trzech wymagań jest podstawą, aby protokół mógł spełnić «zerowa wiedza«Jeśli nie jest to możliwe, protokołu nie można tak nazywać, ponieważ nie gwarantuje on anonimowości.
Oprócz tego Protokół musi gwarantować niezawodne źródło losowości. Uzasadnienie podano, ponieważ Kolejnym warunkiem koniecznym jest generowanie liczb losowych dla jego prawidłowego funkcjonowania.
Przykłady zastosowań technologii ZKP
Dzięki ogromnemu potencjałowi anonimowości, prywatności i bezpieczeństwa oferowanemu przez te protokoły, ich głównym zastosowaniem są bezpieczne systemy komunikacyjne. Na przykład wojsko i służby wywiadowcze wykorzystują tę technologię do zabezpieczania komunikacji. Pozwala to na wdrażanie wysoce bezpiecznych systemów komunikacyjnych w terenie. Są one również szeroko stosowane w systemach uwierzytelniania, w tym internetowych.
Technologia ta ma również szerokie zastosowanie w bezpiecznych systemach głosowania. Dzięki ZKP wyborcy mogą oddać swój głos i udowodnić, że go oddali, ale nikt nie może dowiedzieć się, którą opcję wybrali. W ten sposób ZKP mogą pomóc systemom głosowania zachować tajność głosowania i zapewnić im transparentność.
Innym powszechnym przypadkiem użycia są obecnie kryptowaluty, na przykład w przypadku Zcash y Monero. Obie kryptowaluty wdrażają protokół Zero Knowledge Protocol. Zgodnie z oczekiwaniami, jego celem jest zagwarantowanie prywatności i anonimowości użytkowników.
W przypadku Zcash, jego system testowy zk-SNARKs Bazuje na działaniu ZKP. Istnieje ewolucja pod nazwą zk-STARK co oni przedstawiają ulepszone funkcje pod względem bezpieczeństwa i wydajnościszczególnie odporny na obliczenia kwantowe. Z kolei Monero i jego Kuloodporny Są one również adaptacją ZKP i Poufne transakcjeco zapewnia również wysoki poziom bezpieczeństwa.
Zalety i wady systemów ZKP
Zaleta
- System z wdrożonym ZKP zapewnia wysoki poziom bezpieczeństwo, Prywatność y Anonimowośćponieważ nie wymaga ujawniania żadnej tajemnicy.
- La logika del system es prosty i nie wymaga tworzenia nowych systemów kryptograficznych dla swojej przydatności.
Wady
- System z implementacją ZKP to ograniczona używać Valores numeryczny.
- Wynik obliczeniowo kosztowne w porównaniu do innych systemów szyfrowania.
- Nie rozwiązać Problem transmisja bezpieczny informacji. Dzieje się tak, ponieważ jest podatne frente do trzeci które mogą przechwycić transmisję, modyfikując lub niszcząc wiadomość.
- Wdrożenie i przegląd algorytmiczny tych systemów jest złożonyCo więcej, jest to obszar zdominowany przez bardzo małą liczbę osób na całym świecie. Głównym problemem jest ograniczenie możliwości ulepszania systemu i jego debugowania.


 Autor