Bitcoin i komputery kwantowe niewątpliwie reprezentują dwie z najbardziej przełomowych technologii naszych czasów. Podczas gdy Bitcoin zrewolucjonizował koncepcję pieniądza cyfrowego i zdecentralizowanego, komputery kwantowe obiecują transformację sposobu, w jaki przetwarzamy informacje, co będzie miało głębokie implikacje dla kryptografii i bezpieczeństwa systemów cyfrowych. Dlatego tak ważne jest zrozumienie, jak te dwie technologie oddziałują na siebie i zmieniają nasz świat, a przede wszystkim zrozumienie kluczowej roli komputerów kwantowych dla przyszłości Bitcoina, przyszłości kryptografii w ogóle i przyszłości naszego bezpieczeństwa cyfrowego.
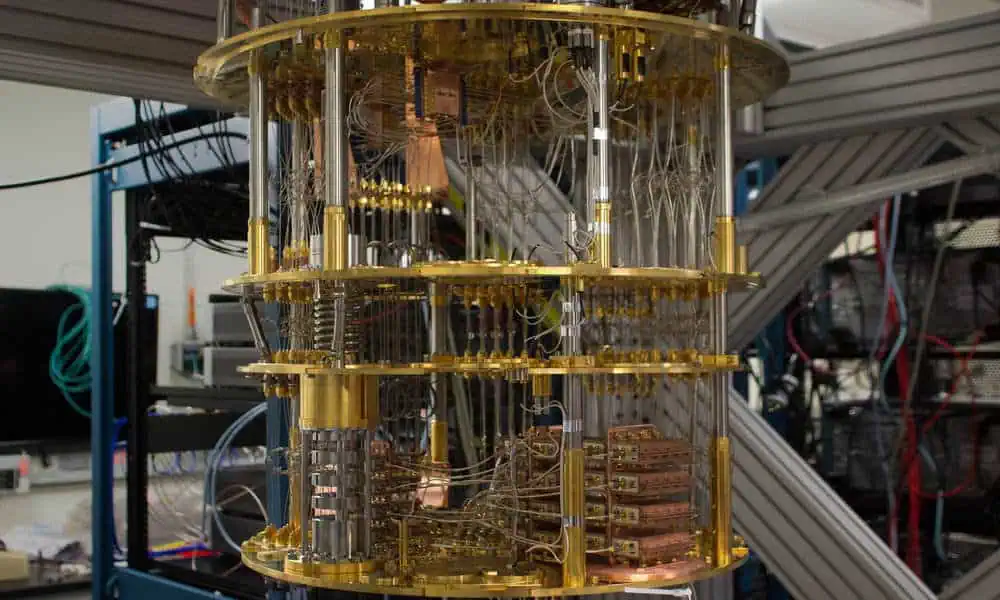
Komputery kwantowe, czyli gałąź informatyki wykorzystująca mechanikę kwantową (rozwijaną od początku XX wieku) w celu przyspieszenia przetwarzania danych do niespotykanych dotąd poziomów, dzięki zastosowaniu kubitów (formy reprezentacji danych modelowanej w układach mechaniki kwantowej) zamiast tradycyjnych bitów, mają potencjał rozwiązywania złożonych problemów znacznie szybciej niż komputery klasyczne.
Ta sytuacja stwarza zarówno szanse, jak i wyzwania dla Bitcoina i całego naszego cyfrowego świata. Z jednej strony, komputery kwantowe mogą pogłębić naszą wiedzę o wszechświecie i dynamice rzeczy, w tym systemów kryptograficznych. Z drugiej strony, kryją one również klucz do zniszczenia wszystkiego, co do tej pory zbudowaliśmy. Mówiąc wprost: komputery kwantowe mogą doprowadzić do rewolucji obliczeniowej, jakiej nigdy dotąd nie widzieliśmy, ale jednocześnie stanowią poważne zagrożenie dla informatyki, jaką znamy dzisiaj – zagrożenie, które może zniszczyć cały nasz cyfrowy świat, w tym samego Bitcoina.
Ale jak to możliwe? Dlaczego komputery kwantowe stanowią tak duże zagrożenie dla Bitcoina? Czy istnieje sposób, aby temu zapobiec? Na te i inne pytania odpowie ten artykuł, w którym dowiesz się, jak komputery kwantowe wpływają na Bitcoina.
Bitcoin i kryptografia: podstawa jego bezpieczeństwa
Zanim odpowiemy na poprzednie pytania, wyjaśnijmy sobie kilka kwestii. Po pierwsze, pamiętajmy, że Bitcoin wykorzystuje kombinację algorytmów kryptograficznych, aby zapewnić integralność i bezpieczeństwo transakcji. W tym kontekście dwa najważniejsze algorytmy to: SHA-256 y ECDSASporo mówiliśmy tutaj o obu algorytmach. Bit2Me AcademyZachęcamy do zapoznania się z opracowanymi przez nas artykułami objaśniającymi oba te zagadnienia, aby mogli Państwo lepiej i głębiej je zrozumieć.
Jednakże najprostsze wyjaśnienie obu koncepcji jest następujące:
SHA-256 lub bezpieczny algorytm skrótu 256-bitowy
To algorytm haszujący, używany do wydobywania bloków i generowania adresów Bitcoin. Jego podstawowym zadaniem jest konwersja dowolnych danych wejściowych na 256-bitowy ciąg alfanumeryczny, co zapewnia, że każda transakcja i blok w blockchainie Bitcoin są unikatowe i nie można ich zmienić bez zmiany uzyskanego hasha. Hashe działają w bardzo unikalny sposób: po zahaszowaniu zawartości nie da się poznać oryginalnego tekstu. Na przykład, spójrz na poniższy ciąg i spróbuj odkryć zahaszowaną oryginalną wiadomość:
39cdd9aeaf7888b295a46f2d151ba800f02e22a310444dc22801bb9b4ea05a49
Trudne, prawda? Cóż, o to właśnie chodzi: zaszyfrowanych danych nie da się łatwo „odszyfrować” do punktu, w którym moglibyśmy dotrzeć do oryginalnej wiadomości. Dlatego używamy haszy do jednoznacznej identyfikacji danych, ponieważ inną cechą haszy jest to, że zawsze generują ten sam hasz, o ile dane wejściowe są takie same.
Jest to istotne, ponieważ algorytm SHA-256 jest powszechnie stosowany w celu zapewnienia bezpieczeństwa komputerowego. Na przykład certyfikat SSL witryny internetowej zawsze ma skrót SHA-256 (lub wyższy, np. SHA-512), dzięki czemu osoba odczytująca dane certyfikatu może zweryfikować jego poprawność, a tym samym, czy jest to oryginalny, niezmanipulowany certyfikat. Jest to skuteczna metoda weryfikacji danych, która może być również wykorzystywana do innych celów, w zależności od zastosowanych algorytmów. Na przykład w Bitcoinie służy ona do jednoznacznej identyfikacji bloków, co pozwala nam jednoznacznie je zidentyfikować i wykryć, czy blok jest oryginalny, czy zmanipulowany.
A teraz, czy chcesz wiedzieć, co zawiera poprzednia wiadomość hash? Czytaj dalej; „tajną” wiadomość ujawnimy później.
 certyfikat
ECDSA (Algorytm podpisu cyfrowego krzywej eliptycznej)
Drugim algorytmem stanowiącym element bezpieczeństwa Bitcoina jest algorytm podpisu ECDSA. Służy on do generowania i weryfikacji podpisów cyfrowych. Innymi słowy, jest to algorytm, który pozwala użytkownikom Bitcoina bezpiecznie podpisywać transakcje, gwarantując, że tylko właściciel odpowiedniego klucza prywatnego może autoryzować transakcję.
Na przykład w Bitcoinie każdy adres Bitcoin (np. 31s2uanwVDXWkHxpgzhBMKUcQetchTUFzL) pochodzi z prywatnego klucza ECDSA. Nazywa się go kluczem prywatnym, ponieważ jest on znany (i powinien być znany tylko) właścicielowi i twórcy danego adresu. Ten klucz prywatny umożliwia korzystanie z BTC w ramach danego adresu, więc znajomość lub kontrola nad kluczem prywatnym pozwala każdemu na wydanie BTC przypisanych do tego adresu.
Ale ECDSA nie ma tylko klucza prywatnego; ma również klucz publiczny. To klucz, którym możemy bezpiecznie dzielić się z innymi, aby mogli przesyłać nam zaszyfrowane dane (używając dostarczonego przez nas klucza publicznego). Wyobraź sobie ten klucz publiczny jako kopertę, do której wkładasz dane. Po jej zaklejeniu dane w niej umieszczone są szyfrowane, aby nikt inny nie mógł ich odczytać. W ten sposób tylko Ty znasz wprowadzone dane i wiadomości, a właściciel/autor tego klucza publicznego może odblokować wiadomość, podając odpowiedni klucz prywatny. Niezależnie od tego, co zrobią inni, nigdy nie zobaczą wiadomości.
Dokładnie tak dzieje się z adresem Bitcoin i portfelem, który go kontroluje. Portfel to oprogramowanie, które pozwala nam generować klucz prywatny ECDSA oraz (nieograniczoną liczbę) kluczy publicznych uzyskanych z tego klucza prywatnego. W ten sposób możesz bez obaw udostępniać swoje klucze prywatne lub adresy Bitcoin (haszowane algorytmem SHA-256); nikt nie może ukraść Twoich BTC, ponieważ tylko Ty masz klucz prywatny w swoim portfelu. Teraz rozumiesz, jak ważna jest ochrona portfeli kryptowalutowych, a także jak ECDSA i SHA-256 pomagają nam zabezpieczyć Bitcoiny.
Bezpieczeństwo nigdy nie jest idealne
Jednak bezpieczeństwo tego podwójnego systemu ma słaby punkt. ECDSA działa, ponieważ jego konstrukcja wykorzystuje bardzo zaawansowaną matematykę z krzywymi eliptycznymi powiązanymi z problemem logarytmu dyskretnego.
Mówiąc prościej, ECDSA jest bezpieczna, ponieważ problem matematyczny jest bardzo złożony. Jeśli rozwiążemy problem przy użyciu znanych danych, możemy bardzo szybko wygenerować odpowiedź. Jednak dekompozycja odpowiedzi w celu znalezienia danych początkowych jest „niemożliwa”. Mówimy „niemożliwa”, ponieważ nawet przy użyciu wszystkich komputerów i superkomputerów na świecie znalezienie poprawnej odpowiedzi zajęłoby nam tysiące, a nawet miliony lat. Krótko mówiąc, moc obliczeniowa, z której korzystamy dzisiaj, nie jest w stanie dostarczyć odpowiedzi w czasie możliwym do osiągnięcia przez człowieka.
Jest jednak pewien haczyk: obecne obliczenia binarne tego nie potrafią, ale obliczenia kwantowe tak. A jest to możliwe dzięki: Atak Shora, Jeden z najbardziej znanych algorytmów kwantowych, który potencjalnie mógłby zagrozić bezpieczeństwu Bitcoina. Opracowany przez matematyka Petera Shora w 1994 roku, algorytm ten potrafi rozkładać duże liczby na czynniki i rozwiązywać problem logarytmu dyskretnego w czasie wielomianowym, co czyni go zdolnym do złamania algorytmów kryptograficznych, takich jak ECDSA. Oznacza to, że odpowiednio zaawansowany komputer kwantowy mógłby wyprowadzić klucze prywatne z kluczy publicznych, narażając na szwank bezpieczeństwo transakcji Bitcoina.
Jak szybko? Cóż, najnowsze dane na ten temat wskazują, że Komputer kwantowy z 13 milionami kubitów może złamać publiczny adres Bitcoin (typu P2PK) w ciągu 24 godzinMoże się to wydawać dużo, ale pamiętajmy, że przeszliśmy od milionów lat z obliczeniami binarnymi do zaledwie 24 godzin z obliczeniami kwantowymi. Od nieosiągalnego do osiągalnego w ciągu jednego dnia – to bezprecedensowa zmiana.
Bitcoin nie jest jedynym, który jest w niebezpieczeństwie
Jednak problem Bitcoina wydawałby się dziecinnie prosty, gdybyśmy zrozumieli go w całości. Dlaczego? Ponieważ ECDSA nie jest wykorzystywane wyłącznie przez Bitcoina; praktycznie cała obecna komunikacja internetowa wykorzystuje ECDSA jako podstawę do stworzenia bezpiecznego kanału komunikacji. Na przykład, łącząc się z bankiem online, używasz certyfikatu SSL, który szyfruje połączenie między Twoim komputerem a bankiem. W ten sposób nikt nie może odczytać danych przesyłanych przez bank ze swoich serwerów; możesz być pewien, że Twoje dane są całkowicie prywatne między bankiem a Twoim komputerem.
Jednak dzięki komputerowi kwantowemu haker potrzebowałby zaledwie 24 godzin (lub mniej), aby złamać certyfikat banku i od tego momentu mógłby podsłuchiwać całą komunikację banku z klientami przez internet. Twoje dane bankowe byłyby na łasce hakerów i nikt by ich nie zauważył, dopóki nie byłoby za późno. Gdyby to nie było wystarczająco poważne, pomyśl o tym: cała komunikacja cyfrowa zostałaby naruszona; nic nie byłoby bezpieczne. Teraz rozumiesz prawdziwe i realne zagrożenie, jakie niesie ze sobą komputer kwantowy, nie tylko dla Bitcoina, ale dla całego naszego cyfrowego życia.
Na jakim etapie rozwoju komputerów kwantowych jesteśmy obecnie?
Wiedząc to wszystko, możesz się teraz zastanawiać Jak wygląda nasza sytuacja w kontekście komputerów kwantowych i zagrożenia, jakie stanowią dla Bitcoina? Pewnie już sporo słyszałeś o nowym chipie kwantowym Google’a: Wierzba.
Google Willow to niewątpliwie duży krok naprzód, ale nie z powodów sugerowanych przez wiele mediów, które relacjonowały tę historię. A to dlatego, że Prawdziwy przełom w Google Willow wiąże się z obsługą kwantowej korekcji błędów (QEC) wewnątrz układu scalonego.
Komputery kwantowe (QC) to złożony problem, nad którego rozwiązaniem badacze pracują od dawna. Błędy w obliczeniach binarnych są problematyczne, ale możliwe do naprawienia; w rzeczywistości jesteśmy w tym bardzo dobrzy. Jednak w komputerach kwantowych błąd to prawdziwy ból głowy. Pojedynczy błąd w komputerze kwantowym może wywołać kaskadę błędów, które rosną logarytmicznie, unieważniając wszelkie kolejne obliczenia.
W rzeczywistości dopiero w 1996 roku zaprojektowano jeden z pierwszych systemów QEC wystarczająco dobrych, aby umożliwić funkcjonalne obliczenia kwantowe. Prace te zostały przeprowadzone przez Roberta Calderbanka, Petera Shora i Andrew Steane'a i nazwane CSS (od inicjałów twórców). CSS i jego późniejsze ewolucje stały się podstawą wielu współczesnych komputerów kwantowych, ale stopa błędu sięgająca 30%, z potencjałem wzrostu wraz z wydłużaniem się czasu pracy komputera lub zwiększaniem liczby kubitów, jest niedopuszczalna i ogranicza ewolucję systemu.
Prace Google nad Willow radykalnie to zmieniają, zmniejszając marginesy błędu. Co więcej, wraz z dodawaniem kolejnych kubitów do systemu, poprawia się korekcja błędów, a wskaźnik awaryjności spada jeszcze bardziej. Rezultat? Willow, ze swoimi 105 kubitami, ma margines błędu na poziomie 0,143% na cykl obliczeniowy. Dzięki temu Google może utrzymać Willow w działaniu przez prawie godzinę bez przerwy bez poważnych awarii. Dla porównania, Willow może działać nieprzerwanie przez godzinę, podczas gdy Jawor (wersja poprzedzająca Willow) mogła działać maksymalnie 10 minut bez przerwy bez awarii.
To jest obecny stan komputerów kwantowych, nie licząc oczywiście innych powiązanych problemów technicznych i wyzwań. Nawet z Willow, wciąż daleko im do realnego zagrożenia dla Bitcoina i naszego cyfrowego świata.
Potencjalny wpływ komputerów kwantowych na Bitcoina
Mimo to, jest już jasne, że realna możliwość złamania kluczy prywatnych Bitcoina przez komputer kwantowy stanowi poważne zagrożenie dla bezpieczeństwa kryptowaluty i jej użytkowników. W przypadku naruszenia bezpieczeństwa kluczy prywatnych, środki z nimi powiązane mogą zostać skradzione, co potencjalnie może doprowadzić do znacznej utraty zaufania do systemu. Bezpieczeństwo Bitcoina opiera się wszak na zaufaniu użytkowników do nienaruszalności ich transakcji. Jeśli użytkownicy zaczną wątpić w bezpieczeństwo swoich środków z powodu zagrożenia kwantowego, może to doprowadzić do spadku ceny Bitcoina i spadku jego popularności.
Jednak nie wszystko stracone. Przypomnijmy sobie wstęp do tego artykułu, w którym wspomnieliśmy, że Bitcoin ma dwa algorytmy, które stanowią podstawę jego bezpieczeństwa: SHA-256 i ECDSA. Wiemy, że ECDSA jest podatny na ataki komputerów kwantowych, ale czy SHA-256 jest podatny na ataki? Krótka odpowiedź brzmi: komputery kwantowe mają potencjał złamania SHA-256, ale problem jest znacznie bardziej złożony niż ECDSA.
W komputerach kwantowych istnieje algorytm zwany algorytmem Grovera, stworzony w 1996 roku przez Lova Grovera. Algorytm ten umożliwia złamanie algorytmu SHA-256 za pomocą komputerów kwantowych, ale jego zastosowanie jest o wiele bardziej złożone niż algorytm Shora, do tego stopnia, że komputer z 13 milionami kubitów (ten sam, który mógłby złamać adres Bitcoin w 24 godziny) mógłby potrzebować lat, aby znaleźć prawidłową odpowiedź.
Zatem znalezienie odpowiedzi na hash 39cdd9aeaf7888b295a46f2d151ba800f02e22a310444dc22801bb9b4ea05a49 mogłoby zająć komputerowi kwantowemu bardzo dużo czasu – wystarczająco dużo, aby podjąć środki skuteczniej chroniące Bitcoina i jego użytkowników. Nawiasem mówiąc, wiadomość w hashu brzmi: «Cogito ergo sum – Rene Descartes„Możesz to wypróbować na witryna internetowa do haszowania online i sprawdź, czy jest to rzeczywiście oryginalna fraza.
Jednak największą nadzieją dla Bitcoina i jego użytkowników jest rzeczywistość, którą widzimy cały czas: W przypadku Bitcoina od dłuższego czasu nie używaliśmy czystych kluczy publicznych ECDSA do przesyłania między sobą transakcji. Zamiast tego adresy Bitcoin (np. 31s2uanwVDXWkHxpgzhBMKUcQetchTUFzL) wykorzystują klucz publiczny ECDSA, a następnie poddają go procesowi transformacji, który wykorzystuje algorytmy takie jak SHA-256 i Base58 do syntezy i ochrony rzeczywistego klucza publicznego. Innymi słowy, przykładowy adres 31s2uanwVDXWkHxpgzhBMKUcQetchTUFzL jest zabezpieczoną uproszczoną wersją rzeczywistego klucza publicznego ECDSA, a część tej ochrony zapewnia algorytm SHA-256, który skutecznie chroni adres przed atakami z wykorzystaniem komputerów kwantowych, a przynajmniej znacznie utrudnia ich przeprowadzenie.
Inne możliwe reakcje na zagrożenie
Powyższe pozwala nam odetchnąć z ulgą: komputery kwantowe nie oznaczają końca Bitcoina, przynajmniej nie na długo. Jednak pomimo jego pojawienia się i ewolucji, istnieją inne sposoby ochrony. Na przykład Bitcoin może zostać zaktualizowany, aby wykorzystywać algorytmy szyfrowania i podpisu cyfrowego odporne na komputery kwantowe. Na przykład, może zostać zaktualizowany, aby wykorzystywać systemy zk-SNARK lub zk-STARK, które są bardziej odporne. Może również wykorzystywać technologie oparte na sieciach, takie jak algorytm podpisu cyfrowego opartego na module (ML-DSA), który jest odporny na komputery kwantowe. Innym przykładem jest Dilithium, system oparty na sieciach, uważany za pierwszy bezpieczny system postkwantowy, do tego stopnia, że jest częścią amerykańskich standardów bezpieczeństwa (NIST).
Podsumowując, komputery kwantowe stanowią zarówno szansę, jak i wyzwanie dla Bitcoina. Chociaż zagrożenie kwantowe stwarza poważne ryzyko dla bezpieczeństwa systemu, społeczność Bitcoina podejmuje kroki w celu jego ograniczenia poprzez badania i wdrażanie nowych algorytmów kryptograficznych. Zdolność Bitcoina do adaptacji do zagrożenia kwantowego będzie kluczowa dla jego przyszłości i dalszego istnienia jako zdecentralizowanej waluty cyfrowej. Odporność i zdolność adaptacji ekosystemu Bitcoina w obliczu postępu technologicznego dowodzą jego potencjału, by pozostać siłą napędową w świecie finansów i technologii.
To zaczyna się na Bit2Me Wkrocz do świata kryptowalut z przytupem. Zarejestruj się łatwo i otrzymaj 15 € GRATIS przy pierwszym zakupie za pomocą tego linku. Nie czekaj dłużej, dołącz do rewolucji kryptowalut! Zarejestruj się
 Autor