Istotne punkty
- RandomX to algorytm proof-of-work firmy Monero, który funkcjonuje od 30 listopada 2019 r. i jest zoptymalizowany pod kątem procesorów ogólnego przeznaczenia.
- Każdy hash uruchamia losowe programy na maszynie wirtualnej i odczytuje zestaw danych o rozmiarze 2080 MiB, co sprawia, że produkcja określonych układów scalonych staje się droższa.
- Odporność na układy ASIC jest celem projektowym, a nie gwarancją: sam projekt nadal ją udoskonala w RandomX v2.
- Wersja 2 została wydana w marcu 2026 r., ale 1 listopada 2026 r. jej aktywacja w Monero wciąż nie ma oficjalnej daty.
Algorytm wydobywania kryptowaluty RandomX został stworzony po to, aby wydobywanie Monero było możliwe również za pomocą zwykłych komputerów. oficjalne repozytorium Stwierdza, że został aktywowany w sieci Monero 30 listopada 2019 roku i że jego tryb szybki wymaga 2080 MiB pamięci współdzielonej, co ma umożliwić procesorowi konsumenckiemu (CPU) konkurowanie ze znacznie droższym sprzętem. Pamięć to tylko połowa projektu: druga połowa polega na tym, że każdy hash wykonuje różne losowe programy, co byłoby trudne do powtórzenia dla układu zaprojektowanego do pojedynczego zadania.
Przed RandomX Monero zmodyfikowało swój poprzedni algorytm, CryptoNight, w kwietniu 2018 r., październiku 2018 r. i marcu 2019 r., aby wykluczyć układy ASIC, które są układami zbudowanymi do kopania pojedynczego algorytmu, zgodnie z oficjalna mapa drogowa projektu. Dokumentacja Monero przyznaje, że cel ten ostatecznie nie powiódł się i dlatego zespół wolał zmienić strategię, zamiast kontynuować łatanie dziury.
Projekt wciąż żyje: RandomX v2 został wydany w 2026 roku, a jego integracja z główną siecią Monero była wciąż w trakcie weryfikacji, nawet 1 listopada 2026 roku. Ten przewodnik pomoże Ci zrozumieć, jak RandomX działa wewnętrznie, jakiego sprzętu wymaga, jakie ograniczenia uwzględnia jego własna dokumentacja i na jakim etapie jest jego aktualizacja.
 certyfikat
Dlaczego Monero porzuciło CryptoNight?
ASIC to układ scalony zaprojektowany w celu powtarzania pojedynczego obliczenia. W górnictwie jest on w stanie tak bardzo przewyższyć komputer ogólnego przeznaczenia, że w końcu go zastąpi. Monero FAQ Wyjaśnia to ryzyko: jeśli kilku operatorów z układami ASIC kontroluje większość mocy sieci, mogą oni odrzucać transakcje według własnego uznania, podobnie jak opisano w 51% ataku.
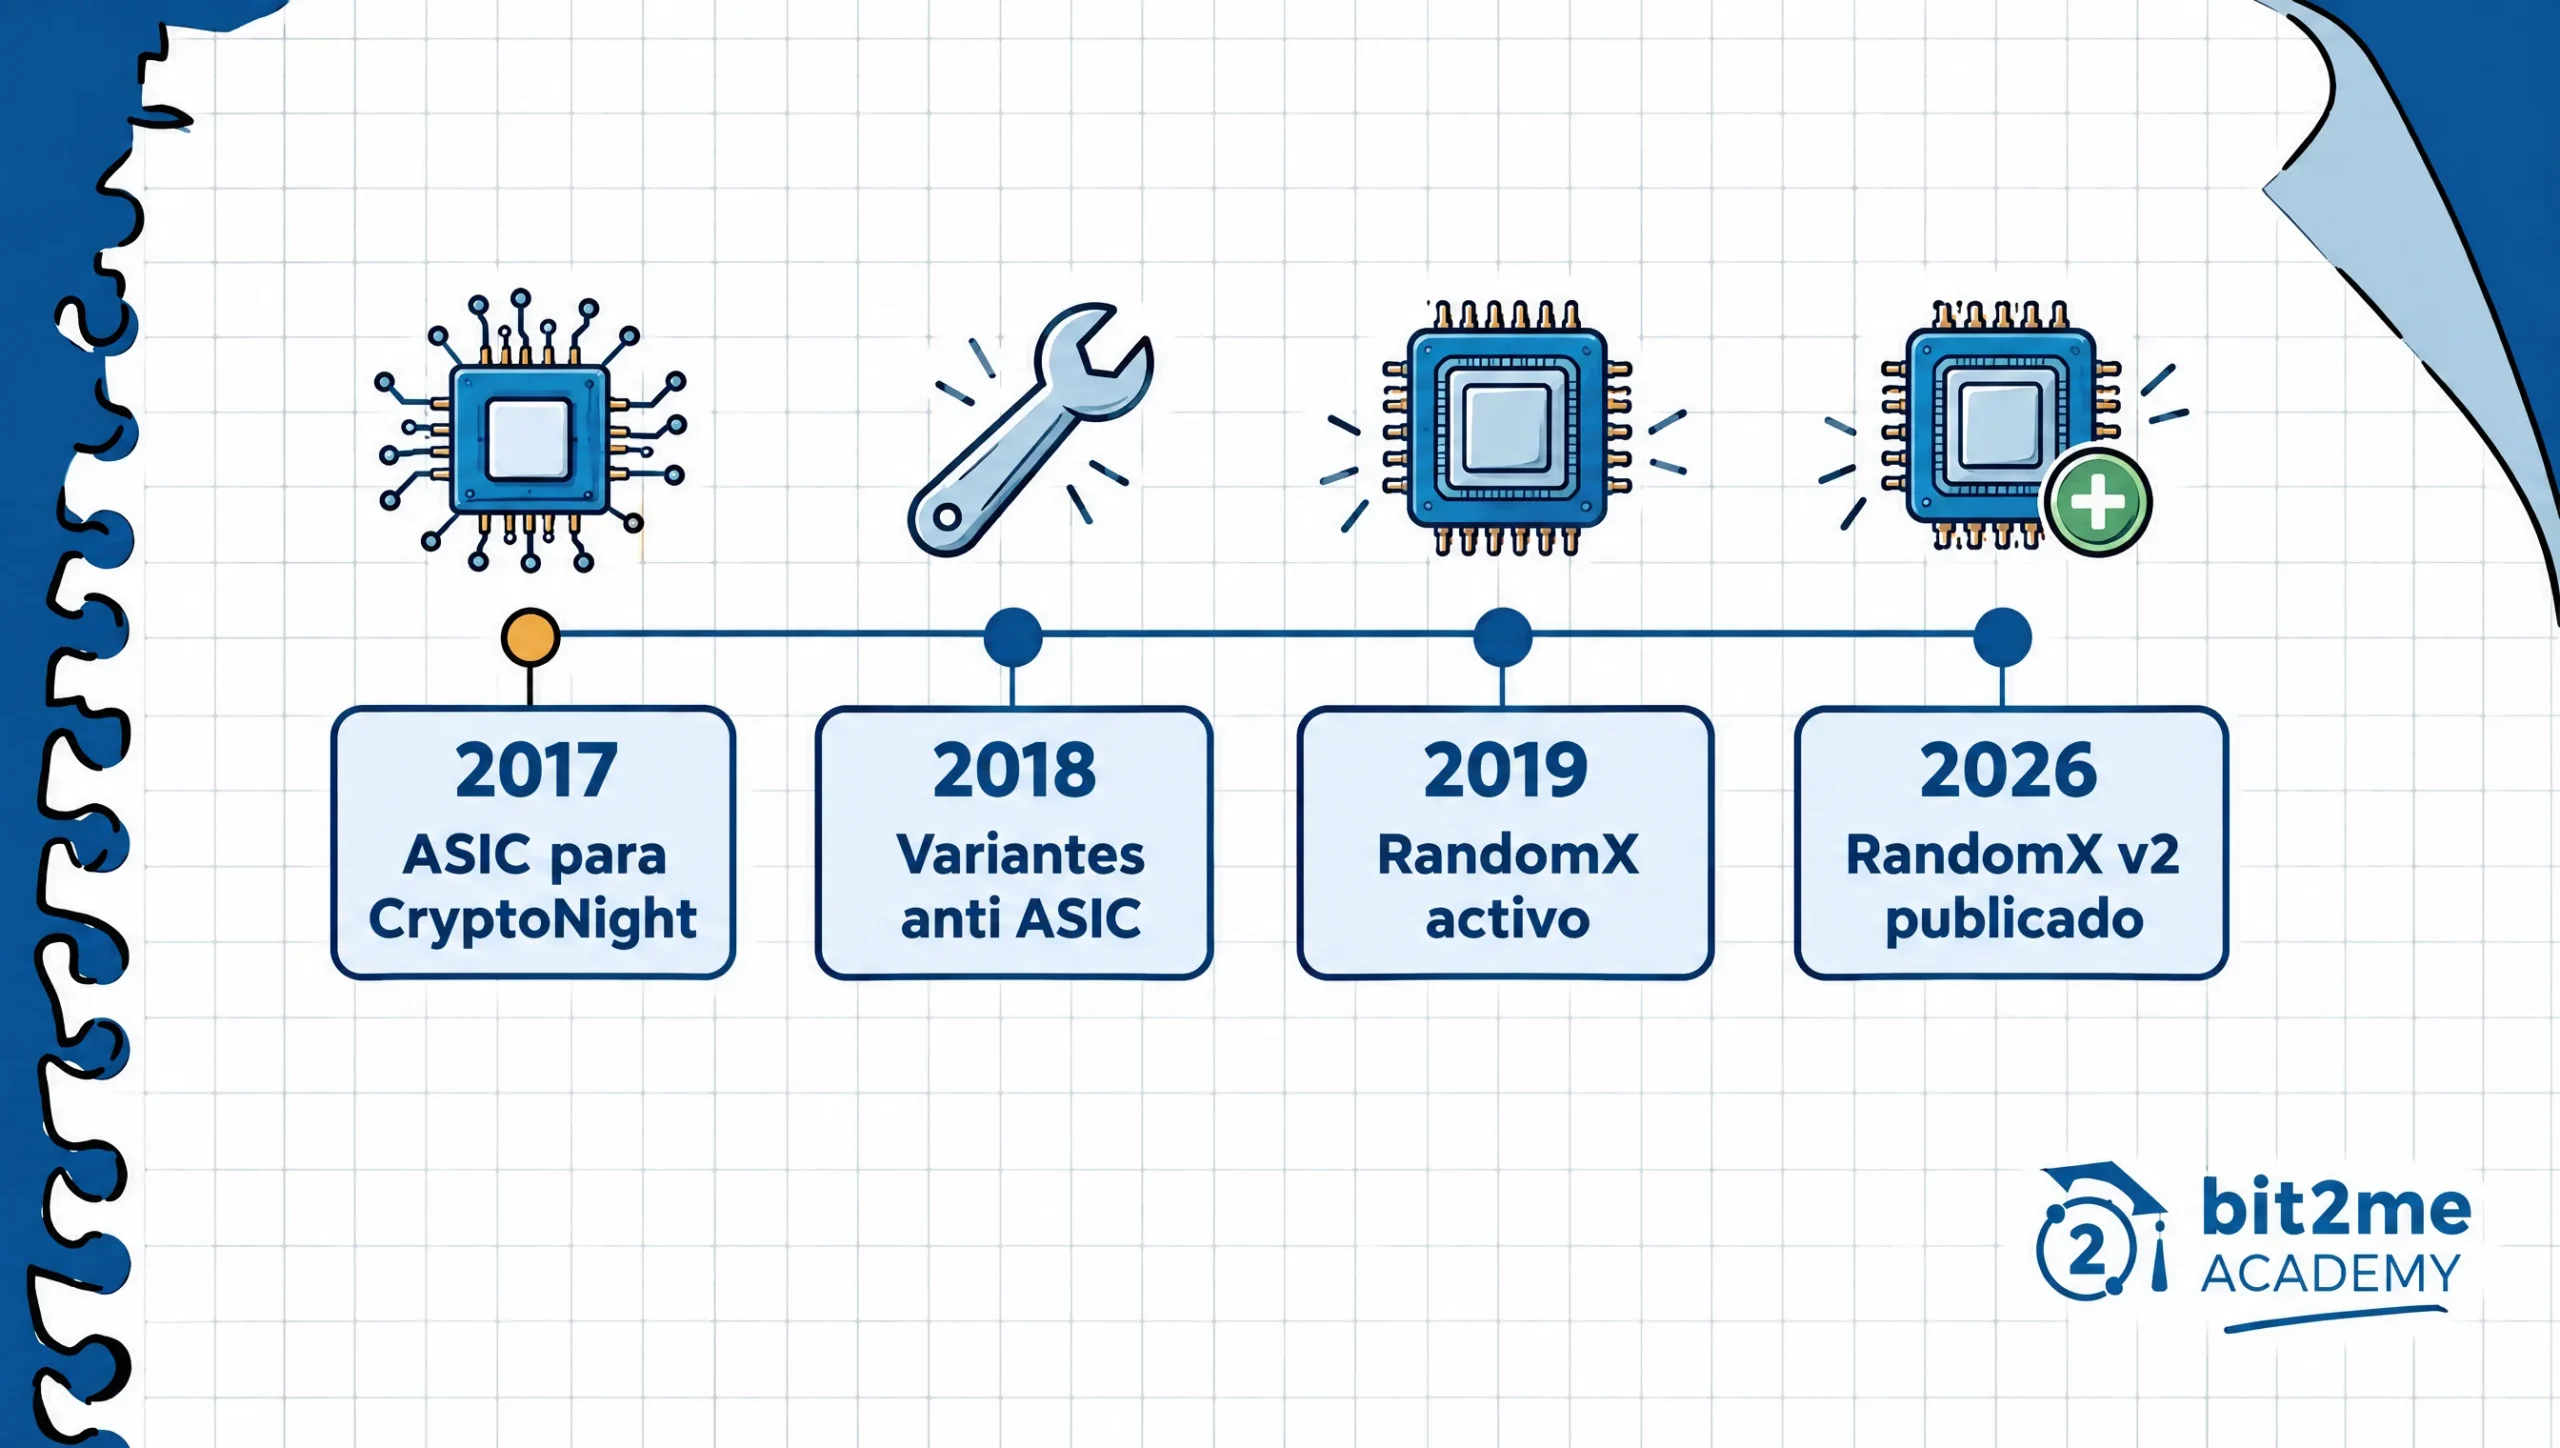
CryptoNight został zaprojektowany tak, aby wytrzymać ten sprzęt, ale według Dokumentacja Monero Bitmain opracował wydajny układ ASIC dla tego układu w 2017 roku, ale ostatecznie projekt zakończył się fiaskiem. Monero zareagowało, zmieniając algorytm, aby uniemożliwić kompatybilność z istniejącym sprzętem. Poprawka została powtórzona trzykrotnie między kwietniem 2018 a marcem 2019 roku, ostatnio w przypadku wariantu CryptoNight-R.
Alternatywą było stworzenie nowego algorytmu, zamiast ciągłego modyfikowania starego. Pierwszy tag testowy RandomX w repozytorium pochodzi z 14 listopada 2018 roku, wersja 1.0.0 pojawiła się 5 maja 2019 roku, a algorytm został aktywowany w Monero 30 listopada 2019 roku.
Tego dnia weszła w życie wersja 0.15 oprogramowania Monero wraz z 12. rozwidleniem sieci w bloku 1 978 433 zgodnie z tabelą rozwidleń Kod Monero.
W pliku README autorstwo przypisuje się Tevadorowi, Schernykhowi za wkład w projekt, a Hycowi za oryginalny pomysł losowego kodu. W FAQ Monero dodano, że okresowe zmiany algorytmu nie są już konieczne.
Jak działa algorytm wydobywczy RandomX?
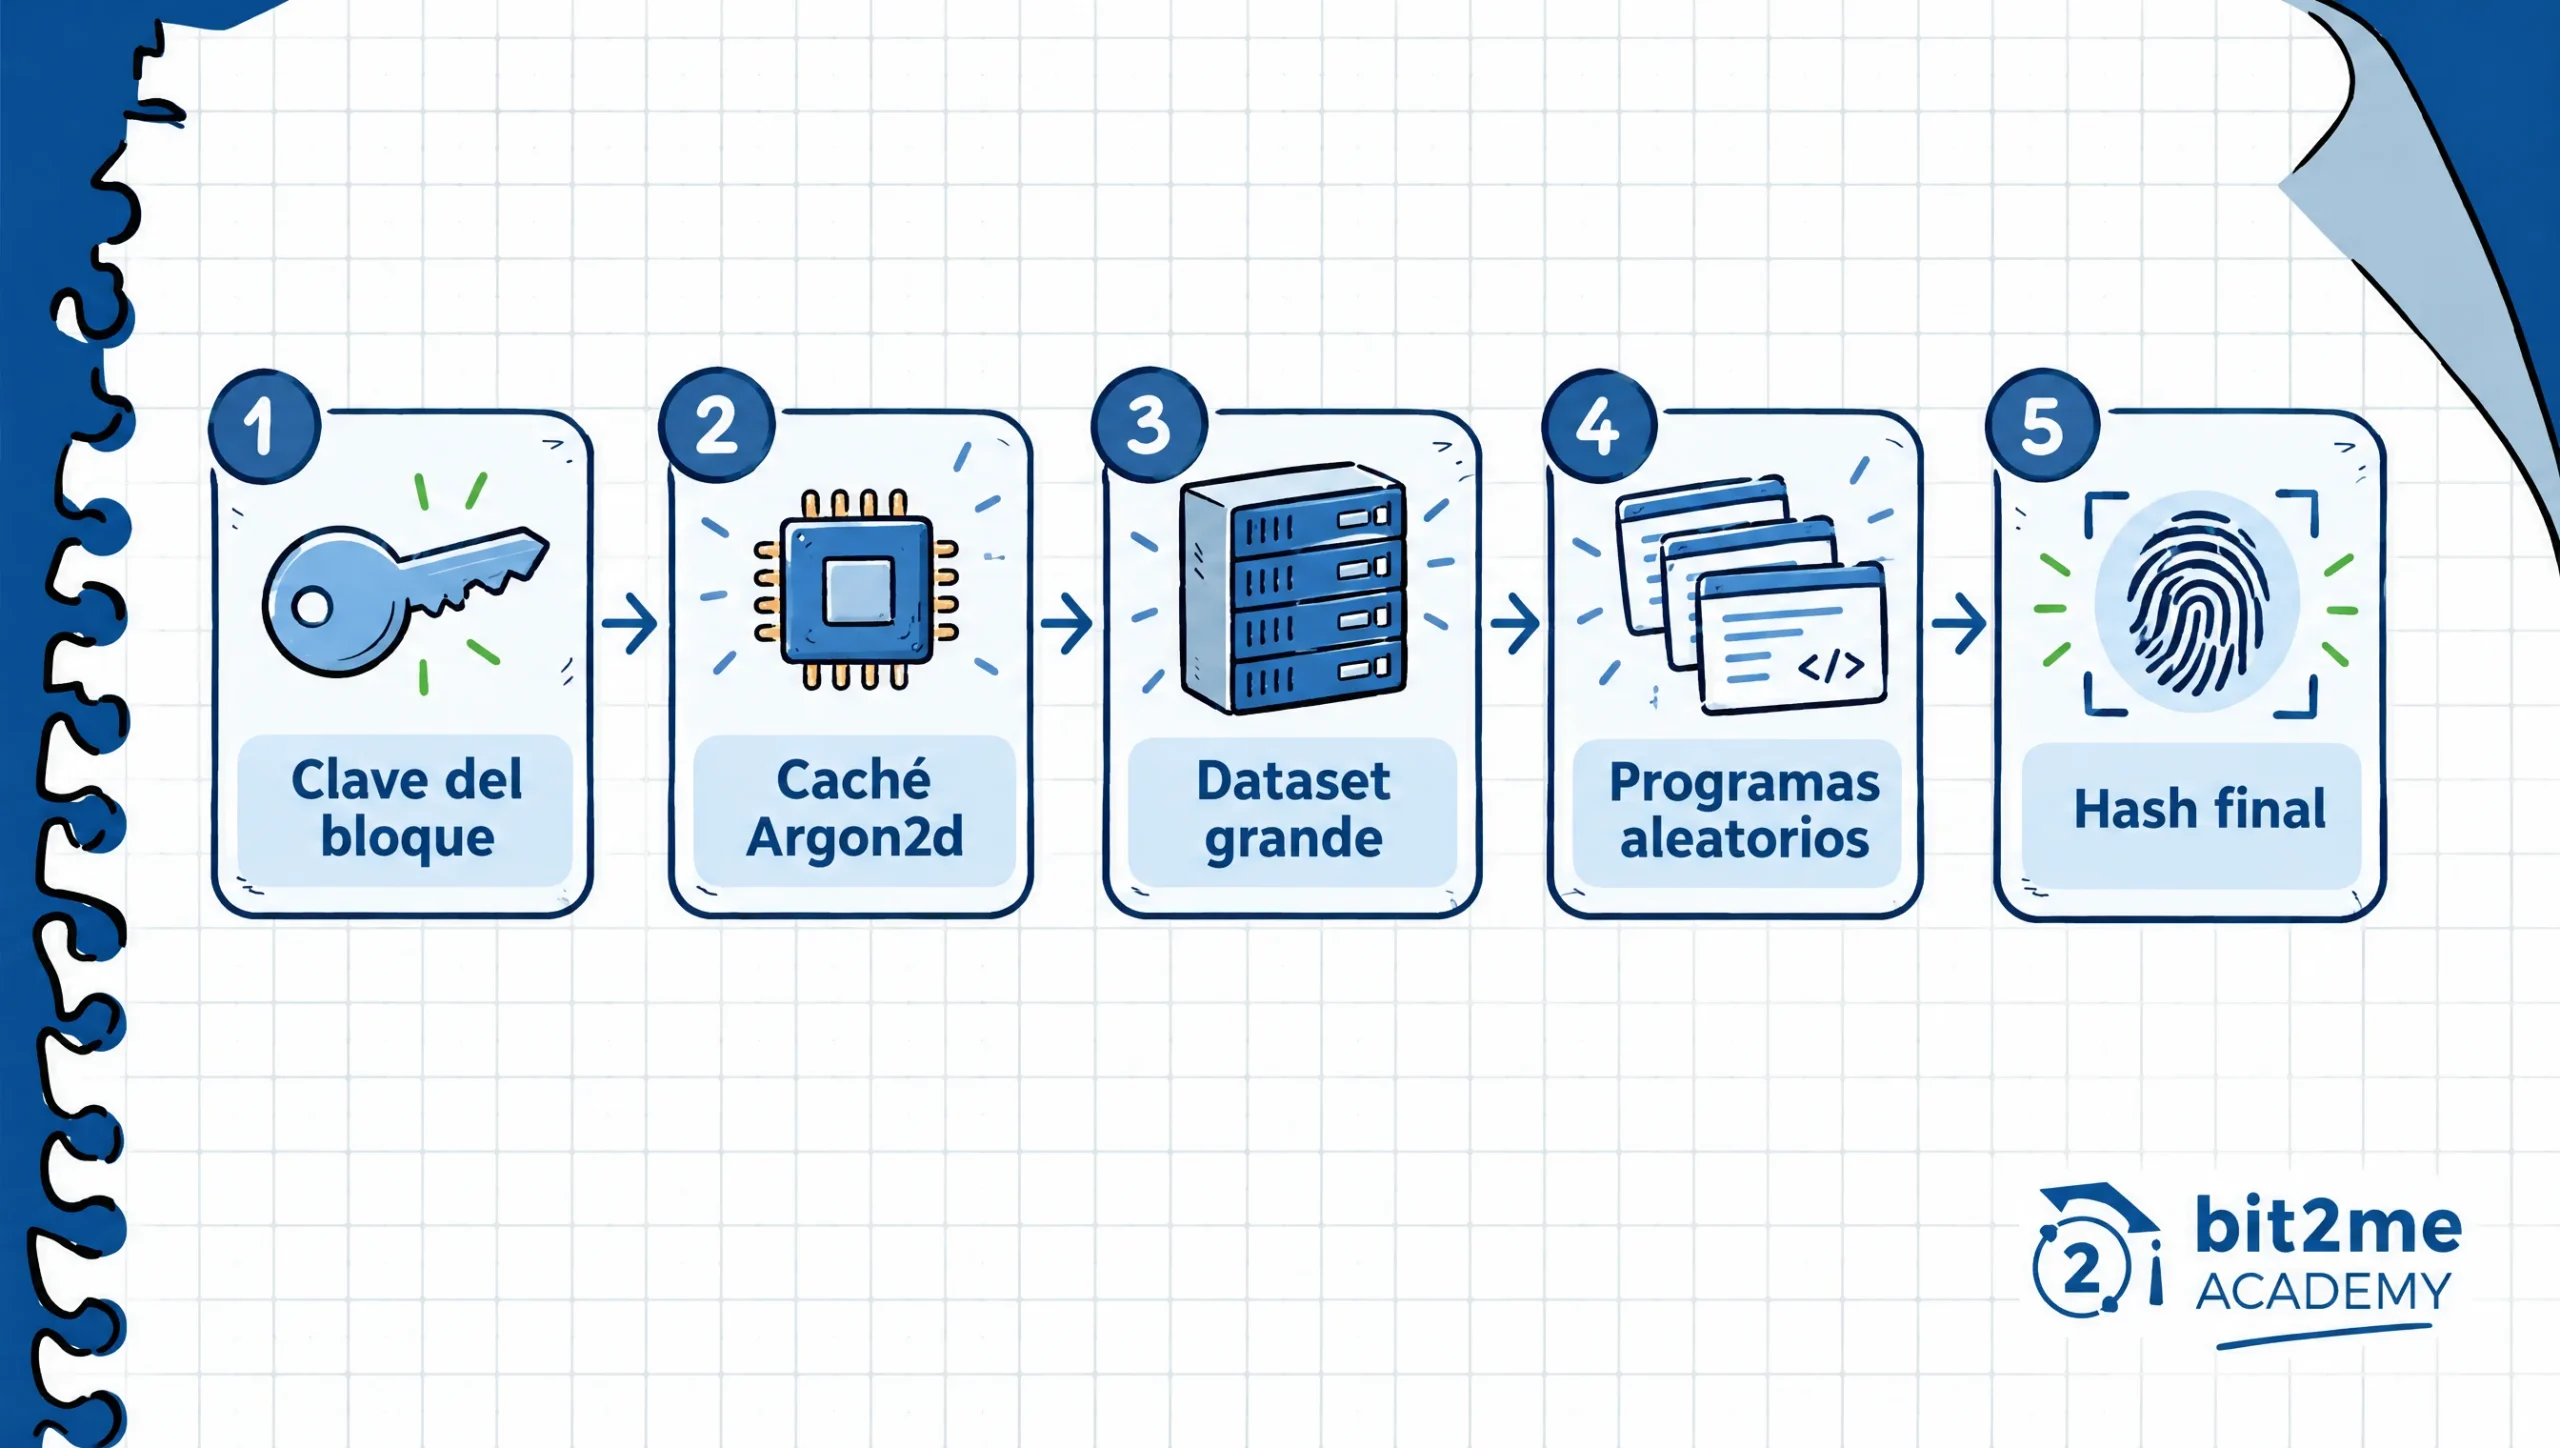
RandomX to algorytm test pracy w którym każda próba wydobycia wykonuje inne i zależne od pamięci zadanie. Zgodnie z jego specyfikacja, część klucza, wypełnia pamięć podręczną, a z pamięci podręcznej duży zbiór danych, który górnik nieustannie przeszukuje.
Kompletna ścieżka próby wydobycia jest podsumowana w pięciu kolejnych krokach. Kroki te są powtarzane dla każdej wartości dowodowej, którą górnik próbuje znaleźć podczas wyszukiwania prawidłowego skrótu dla bloku.
- Klucz pochodzi z hasha poprzedniego bloku w łańcuchu i górnik nie może go wybrać.
- Przy użyciu tego klucza funkcja Argon2d wypełnia pamięć podręczną o rozmiarze 256 MiB po 3 iteracjach.
- W trybie szybkim pamięć podręczna rozszerza się do zbioru danych o rozmiarze około 2 GiB, a każdy element jest tworzony na podstawie 8 losowych dostępów do pamięci podręcznej.
- Na podstawie danych blokowych i jednorazowych generowanych jest 8 losowych programów, a każdy z nich jest wykonywany 2048 razy na maszynie wirtualnej.
- Stan końcowy jest podsumowywany za pomocą AES i funkcji skrótu Blake2b, aż do uzyskania 256-bitowego skrótu, który jest następnie porównywany z trudnością.
Kryptografia, której używa, jest dobrze znana: Blake2b do haszowania, AES do generowania i podsumowywania pamięci roboczej oraz Argon2d, wariant Argon2 intensywnie wykorzystujący pamięć. Jeśli chcesz przypomnieć sobie podstawy, przewodnik znajdziesz pod adresem [link do przewodnika]. kryptografia z Akademii i nuncjusz Jest to wartość, którą górnik zmienia przy każdej próbie.
RandomX ma dwa tryby działania. Tryb szybki, przeznaczony do kopania, wymaga 2080 MiB pamięci współdzielonej, natomiast tryb lekki, przeznaczony do weryfikacji, wymaga tylko 256 MiB, ale działa znacznie wolniej, zgodnie z plikiem README. Tryb lekki pozwala na weryfikację bloków na komputerze o mniejszej mocy obliczeniowej bez kopania, a oba tryby dają ten sam rezultat.
Jak wygląda maszyna wirtualna RandomX?
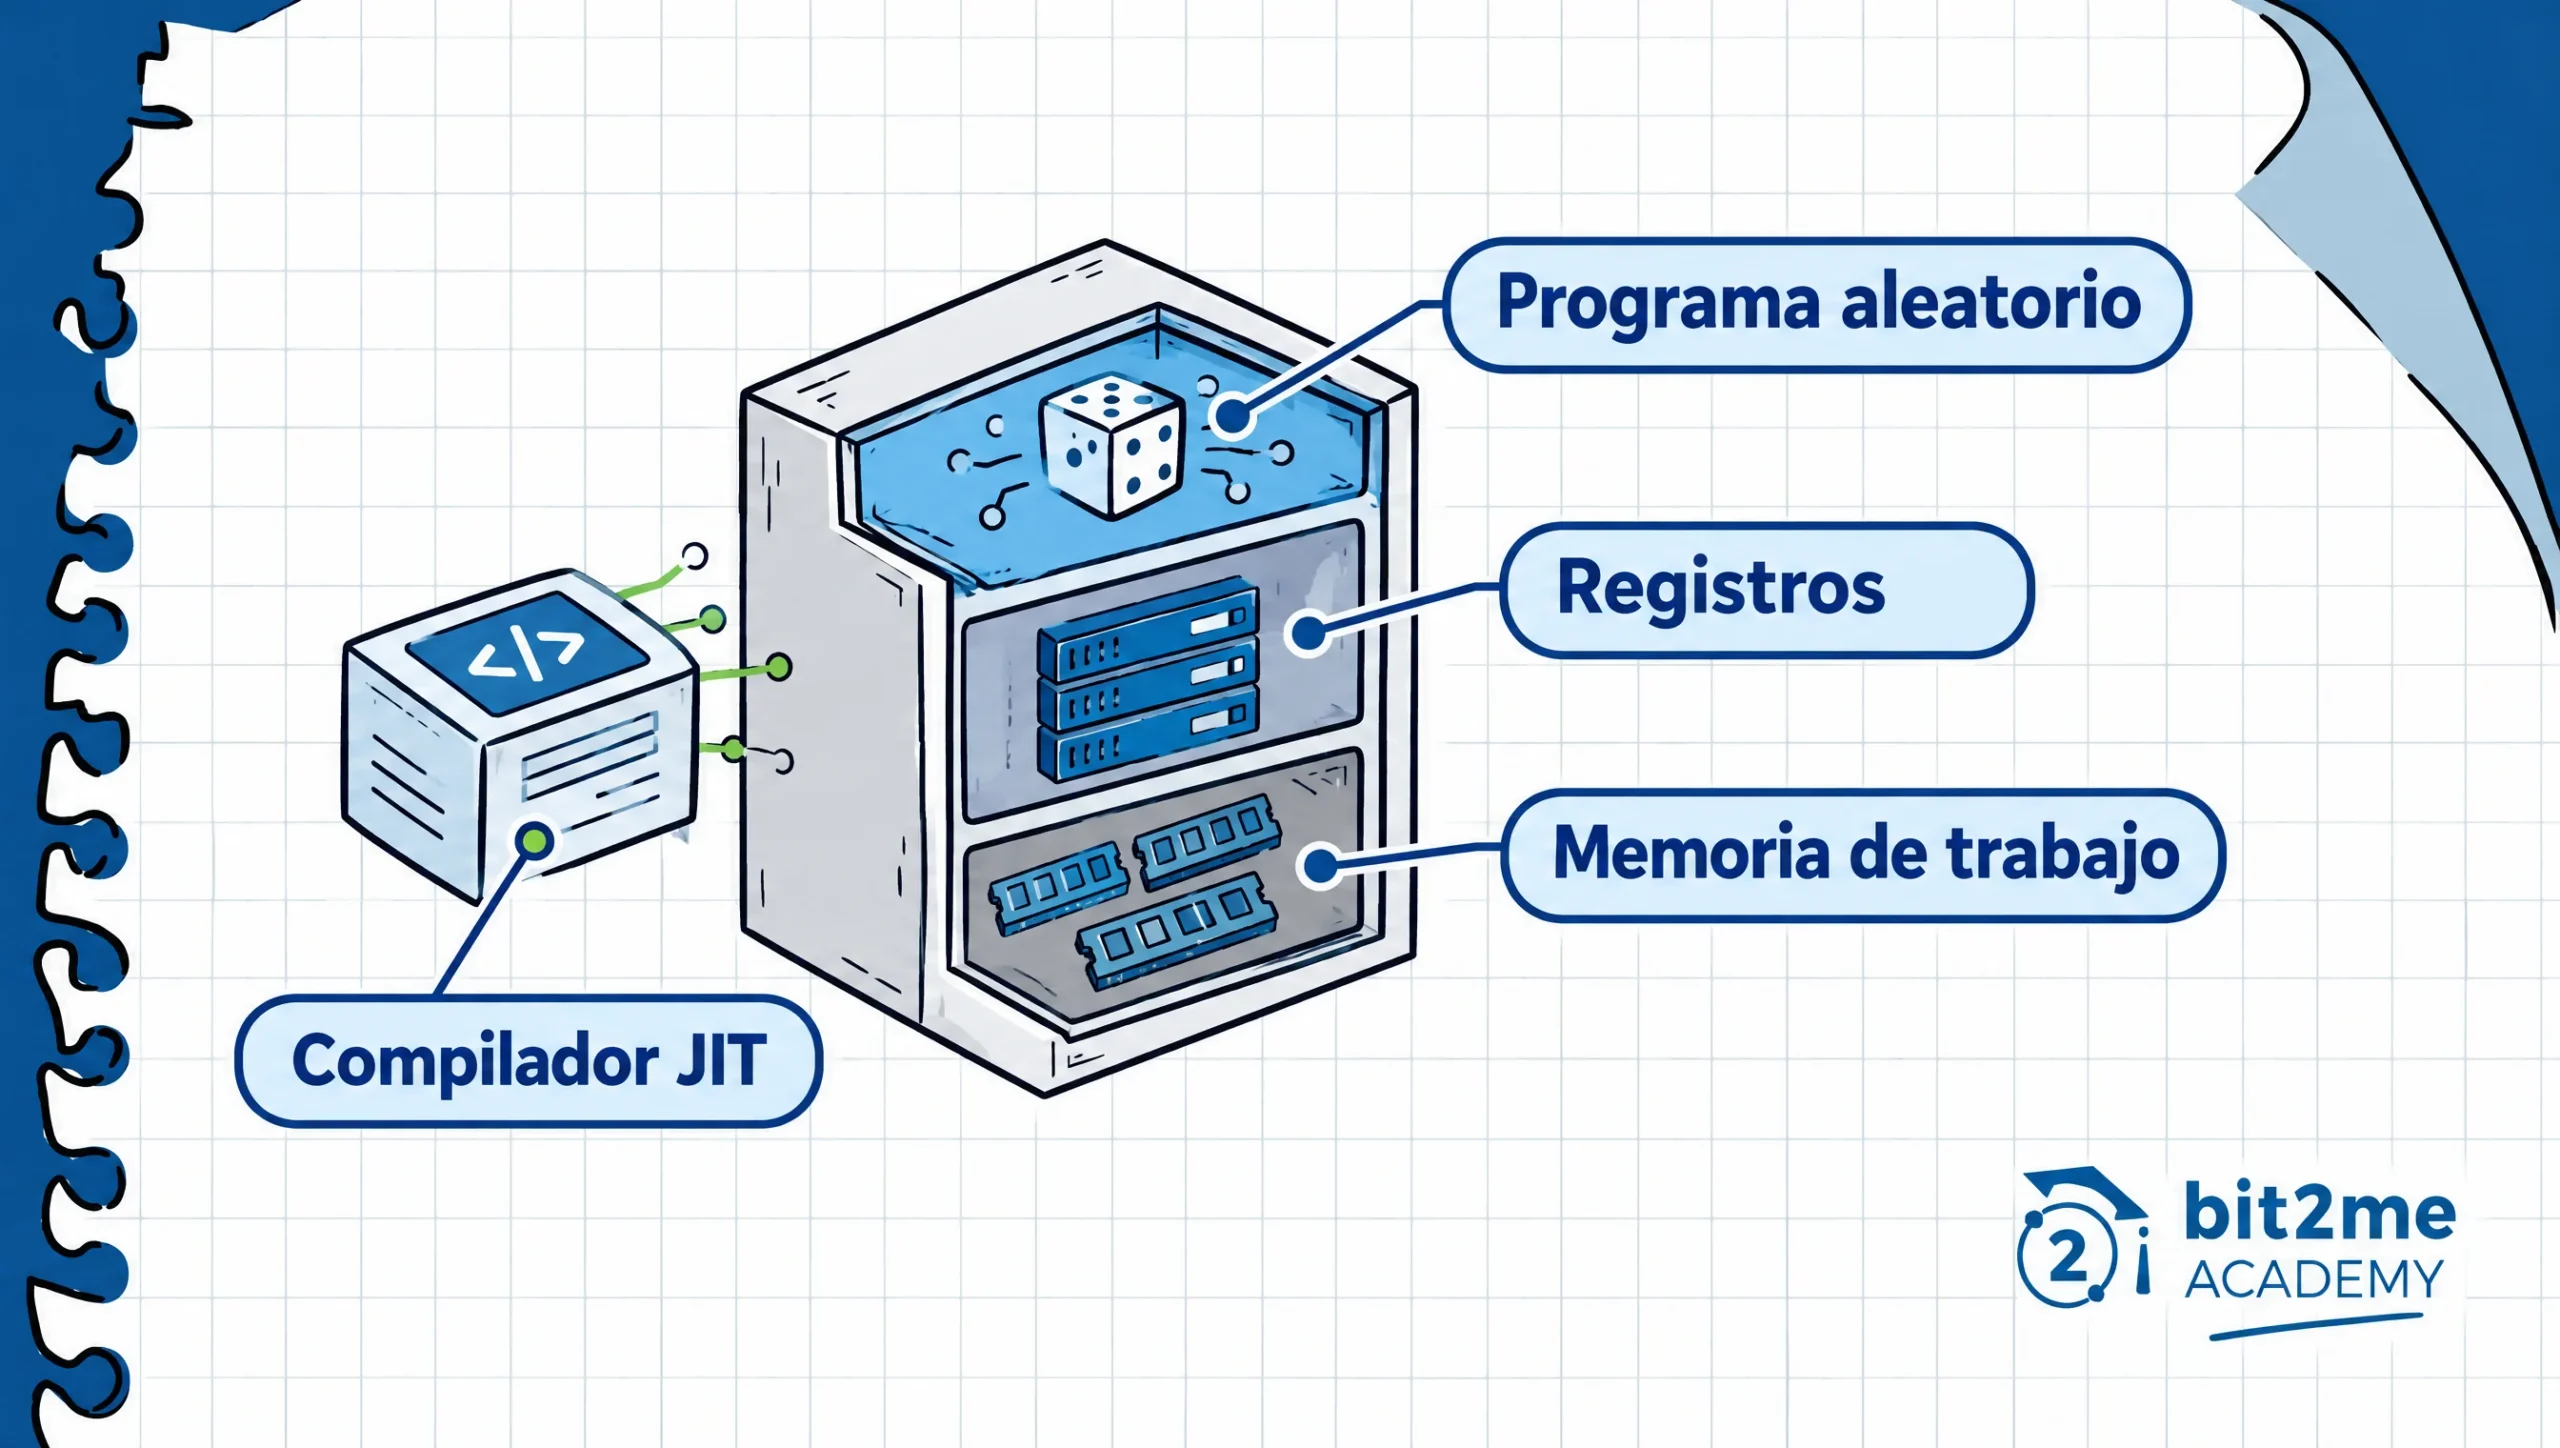
Najbardziej charakterystyczną częścią algorytmu jest jego maszyna wirtualna, gdzie każdy losowy program działa z własnym zestawem instrukcji. Idea jest prosta: procesor akceptuje zarówno dane, jak i kod, układ stały akceptuje tylko dane, a jeśli kod zmienia się z każdym hashem, układ traci swoją przewagę.
La specyfikacja Opisuje złożoną maszynę z zestawem instrukcji, składającą się z ośmiu 64-bitowych rejestrów całkowitych i dwunastu 128-bitowych rejestrów zmiennoprzecinkowych. Zawiera 256 kodów operacji rozłożonych na 29 różnych instrukcji, pogrupowanych w cztery rodziny: 17 całkowitych, 9 zmiennoprzecinkowych, 2 sterujące i 1 pamięciową.
Każdy program w wersji 1 jest pętlą składającą się z 256 losowo generowanych instrukcji, a w wersji 2 liczba ta została rozszerzona do 384. Zbiór możliwych kombinacji jest tak duży, że plik README szacuje liczbę 2 do potęgi 512 różnych programów, co uniemożliwia wcześniejsze przygotowanie osobnych obwodów dla każdego z nich.
Pamięć robocza, czyli „scratchpad”, jest podzielona na trzy poziomy, które odzwierciedlają hierarchię pamięci podręcznej procesora: 16 KiB, 256 KiB i 2 MiB. Rozmiar ten został dobrany tak, aby w całości mieścił się w pamięci podręcznej procesora, a pod tym względem konwencjonalny procesor ma naturalną przewagę nad dedykowanym układem.
Aby przyspieszyć działanie, RandomX tłumaczy każdy program na kod natywny za pomocą kompilatora JIT, który generuje go tuż przed wykonaniem. dokument projektowy Szacuje się, że każda instrukcja RandomX odpowiada od 1 do 7 instrukcjom x86, ze średnią 1,8, a plik README wskazuje, że istnieje kompilator JIT dla x86-64, ARM64 i RISCV64. Dla pozostałych architektur używany jest przenośny, znacznie wolniejszy interpreter.
Jakiego sprzętu potrzebujesz do kopania za pomocą RandomX?
Wymagania sprzętowe stanowią kolejną istotną barierę dla układów ASIC. Tabela zawiera listę wymagań dotyczących efektywnego kopania, zgodnie z plikiem README repozytorium, udostępnionym 1 listopada 2026 r.
| Wymagania | Wyświetlana wartość | Po co to jest |
|---|---|---|
| Pamięć w trybie szybkim | 2080 MiB współdzielonych | Zapisz zbiór danych, który jest kwerendowany przy każdej próbie |
| Pamięć trybu oświetlenia | 256 MiB współdzielonych | Sprawdź niewydobyte bloki |
| Wolna pamięć RAM | Co najmniej 2,5 GiB na węzeł NUMA | Przechowuj zbiór danych w systemach wieloprocesorowych |
| Gotówka za wątek | 16 KiB z L1, 256 KiB z L2 i 2 MiB z L3 | Zachowaj pamięć roboczą w procesorze |
| Architektura | 64-bitowy, FPU zgodny ze standardem IEEE 754 i sprzętowym AES | Szybkie uruchamianie programów i generowanie danych |
| Strony pamięci | Obsługa dużych stron | Zredukuj koszty dostępu do tak dużej ilości pamięci |
| Ancho de banda | Do około 1500-2000 H/s na kanał z DDR3 i około 4000-6000 H/s z DDR4 | Ogranicza hashrate, który zależy od pamięci, a nie tylko od procesora. |
NUMA to skrót od Non-Uniform Memory Access (nierównomierny dostęp do pamięci) i w ten sposób serwery z wieloma procesorami alokują między sobą pamięć RAM. Fakt, że pamięć jest czynnikiem ograniczającym, wyjaśnia, dlaczego zakup procesora z większą liczbą rdzeni nie zawsze przyspiesza kopanie: jeśli kanały pamięci nie są w stanie obsłużyć obciążenia, rdzenie czekają na dane.
Projekt zakłada również GPUZgodnie z dokumentacją projektową nie ma wspólnej instrukcji mnożenia liczb całkowitych dla układów NVIDIA i AMD, a ich zestawy instrukcji są zazwyczaj zastrzeżone. strona górnicza Monero można podsumować stwierdzeniem, że można je wydobywać zarówno przy użyciu procesora CPU, jak i karty graficznej, ale procesor CPU jest znacznie wydajniejszy.
Plik README dodaje praktyczną konsekwencję w kwestii złośliwego oprogramowania: wydajne wydobywanie danych wymaga więcej niż 2 GiB pamięci, co wyklucza wiele urządzeń IoT z botnetów, a wydobywanie danych w sieci jest niepraktyczne. cryptojacking Dzięki RandomX wykrywanie jest łatwiejsze: projekt korzysta z narzędzia testowego RandomX Sniffer, które identyfikuje nielegalne kopanie kryptowalut w systemie Windows.
Jak często zmienia się klucz RandomX?
Klucz zasilający pamięć podręczną nie może zostać wybrany przez górnika. W pliku README zaleca się pobranie go z hasha bloku w łańcuchu, zwanego blokiem klucza, i zmianę go co 2048 bloków, czyli około 2,8 dnia, z opóźnieniem 64 bloków, czyli około 2 godzin, między blokiem klucza a faktyczną zmianą.
W praktyce osiąga się to poprzez zmianę klucza, gdy blockHeight % 2048 == 64 i wybierając jako klucz blok tego, który spełnia keyBlockHeight % 2048 == 0Operator % jest resztą z dzielenia, więc klucz jest odnawiany na wysokościach 64, 2112, 4160 i tak dalej, zawsze według tych samych reguł dla wszystkich węzłów.
Sam plik README wyjaśnia, dlaczego to jest ważne: aby osiągnąć odporność na ASIC, klucz musi się zmienić i nie może zostać wybrany przez górnika. Gdyby górnik mógł wybrać klucz, mógłby z wyprzedzeniem przygotować zoptymalizowaną konfigurację, a okresowe odnawianie wymaga przebudowy pamięci podręcznej i zestawu danych co kilka dni.
Czy RandomX jest naprawdę odporny na układy ASIC?
Szczera odpowiedź jest taka, że zmniejsza to przewagę konkretnych obwodów, ale ich nie eliminuje. Monero FAQ W dokumencie stwierdzono, że RandomX znacznie obniża wydajność układów ASIC i sprawia, że ich produkcja staje się nieopłacalna. Ponadto dokument projektowy ostrożniej określa cel: minimalizowanie zalet specjalistycznego sprzętu.
Istnieją trzy mechanizmy. Programy dynamiczne uniemożliwiają zastosowanie stałego obwodu, duży zbiór danych wymaga użycia zewnętrznej pamięci DRAM, a funkcja skrótu superskalarnego zużywa znaczną ilość energii podczas oczekiwania na dane. W przypadku układów FPGA, plik README wskazuje, że mogą one kopać tylko poprzez emulację procesora, co czyni je znacznie mniej wydajnymi niż procesor.
Najlepszym wskaźnikiem tego ograniczenia jest fakt, że autorzy wciąż udoskonalają algorytm. Dokument RandomX v2 W dokumencie przyznano, że w wersji 1 instrukcja CFROUND kosztuje do 10% mocy obliczeniowej procesorów Ryzen i że specjalny układ ASIC lub procesor mógłby łatwo uzyskać przewagę. Przedstawiono to jako ulepszenie zapobiegawcze i nie opisano żadnych mierzalnych ataków.
Ryzyko, że ktoś wyprodukuje konkretne urządzenie, również nie jest teoretyczne. W grudniu 2025 roku użytkownik otworzył incydent 10270 w repozytorium Monero, aby powiadomić o koparce dedykowanej RandomX, której wydanie, według jej autora, Bitmain planował na lipiec 2026 r.
Incydent został zamknięty 3 stycznia 2026 roku, a oficjalne źródła, z którymi się skontaktowano, nie potwierdziły, czy urządzenie kiedykolwiek trafiło do sprzedaży. Dlatego zaleca się traktowanie odporności układów ASIC jako właściwości monitorowanej, a nie faktu dokonanego.
| Cel | Jak RandomX próbuje | Limit uznany przez projekt |
|---|---|---|
| Zatrzymaj ASIC | Programy losowe, zbiór danych DRAM i funkcja skrótu superskalarnego | To cel projektu, a wersja 2 koryguje punkty, w których układ ASIC miałby przewagę. |
| Zwolnij procesory graficzne | Nie ma żadnych standardowych instrukcji, a zapotrzebowanie na pamięć jest duże. | Procesory graficzne są w niekorzystnej sytuacji, ale nie są zakazane. |
| Utrudnij atakowanie złośliwego oprogramowania. | Dużo pamięci i łatwiejsze wykrywanie | Zmniejsza liczbę botnetów tworzonych przez mniejsze zespoły, ale ich nie eliminuje. |
| Unikaj koncentracji w basenach | Kopanie na domowym procesorze i kopanie solo lub kopanie z P2Pool | Koncentracja puli pozostaje otwartym tematem badań |
Jeśli chodzi o ostatni punkt tabeli, strona poświęcona wydobywaniu Monero ostrzega, że zbyt wiele osób w jednej puli może sprawić, że będzie ona posiadać ponad 50% całkowitego hashrate'u.
Tematy Zmiany w protokole wydobywczym mające na celu zwalczanie centralizacji puli y „Wzmocnienie PoW, aby zapewnić odporność na ataki 51%” Pozostają one otwarte w repozytorium Monero Research Lab, a zespół umieścił je w porządek obrad spotkania 27 sierpnia 2025 r.
Kto przeprowadził audyt RandomX?
Między majem a sierpniem 2019 roku cztery niezależne zespoły przeprowadziły audyt RandomX: Trail of Bits, X41 D-SEC, Kudelski Security i QuarksLab. Organizacja OSTIF koordynowała cztery przeglądy, a według pliku README, pierwszy został sfinansowany przez Arweave, a pozostałe trzy z darowizn od społeczności Monero.
Żaden audyt nie wykazał krytycznych luk w zabezpieczeniach, chociaż kilka z nich doprowadziło do zmian w algorytmie i kodzie. Raporty są dostępne w folder audytu z repozytorium, a skrót OSTIF znajduje się w Twoim strona wyników.
Ważne jest, aby czytać te recenzje z dystansem. Pochodzą z 2019 roku i dotyczą wersji 1, a źródła, z których korzystano, nie wspominają o podobnym audycie dla wersji 2. Audyt zmniejsza ryzyko błędów, ale nie dowodzi ich braku, dlatego projekt stale publikuje poprawki.
Aktualny stan RandomX w listopadzie 2026 r.
Od 1 listopada 2026 r. repozytorium RandomX utrzymuje jednocześnie dwie linie wersji: 1.x, która odpowiada wersji algorytmu aktywnej w Monero, oraz 2.x, która uwzględnia zmiany z wersji 2. Tabela zawiera listę najbardziej istotnych publikacji według notatki do każdej wersji.
| Wersja | Data publikacji | Jakie zmiany |
|---|---|---|
| 1.0.0 | 5 2019 maja | Primera versión estable |
| 1.2.1 | 20 października 2023 | Kompilator JIT dla RISC-V i poprawki dla ARM64 |
| 2.0 | 25 marca 2026 | Algorytm RandomX v2: 384 programy instrukcji, rzadsze CFROUND, AES w pętli głównej i wstępne pobieranie z dwiema iteracjami do przodu |
| 2.0.1 i 1.2.2 | 10 2026 maja | Naprawiono lukę JIT w ARM i RISC-V, która mogła generować nieprawidłowe skróty, 1 na około 268 milionów |
| 1.2.3 | 17 de Julio de 2026 | Zmiana minimalnej wersji CMake na 3.10 |
Wersja 2 została zintegrowana z repozytorium RandomX 17 lutego 2026 r. po proponowane zmiany autorstwa Schernykh i Tevador. Oficjalny plan Monero wymienia go wśród przyszłych prac, bez podania daty, a propozycja oprogramowania MoneroPoprawka dodająca obsługę RandomX v2 i zobowiązań RandomX w wersji sieciowej 17 była nadal otwarta podczas ostatniego sprawdzania.
Innymi słowy, dopóki aktualizacja sieci nie aktywuje wersji 2, Monero będzie nadal wydobywać przy użyciu wersji 1. Tabela rozwidleń kodu Monero kończy się 1 listopada 2026 r. na wersji 16, więc wersja 2 nie jest jeszcze tą, która zabezpiecza sieć.
W artykule nie uwzględniono całkowitej mocy sieci ani aktualnego poziomu trudności, które zmieniają się co kilka minut, dlatego zaleca się sprawdzenie ich w eksploratorze bloków, gdy będą potrzebne.
Czego uczy algorytm wydobywczy RandomX
Algorytm RandomX dowodzi, że odporność na układy ASIC nie jest jednorazowym osiągnięciem, ale raczej ciągłym wyzwaniem, które jest stale weryfikowane wraz z rozwojem procesorów, pamięci i producentów. Wersja 2 sama w sobie jest tego wynikiem: według jej autorów obecne procesory są znacznie szybsze, ale opóźnienia pamięci praktycznie nie zmieniły się od 2019 roku, co skutkuje dłuższym czasem wykonywania programów.
Jeśli chcesz porównać z innymi projektami, skorzystaj z przewodnika algorytmy górnicze Akademia recenzuje te najczęściej używane, a także te z górnicy ASIC Ten przewodnik wyjaśnia, czym jest Monero i jak działa. Monero to również zasób chroniący prywatność, którego dostępność na regulowanych platformach różni się w zależności od jurysdykcji. Niniejszy przewodnik opisuje algorytm jego wydobywania, nie zalecając jednak jego zakupu ani użytkowania.

Często zadawane pytania dotyczące RandomX


 Autor