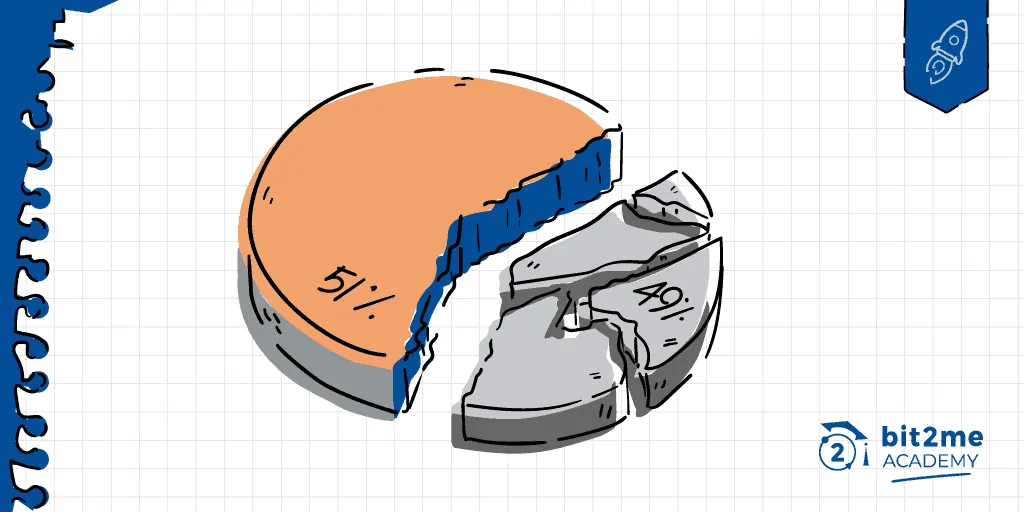
Pontos Essenciais
- Controle de consenso: O ataque de 51% não permite roubar fundos diretamente das carteiras de outras pessoas, mas sim manipular a história recente através do controle majoritário do poder computacional.
- Viabilidade econômica: Em redes massivas como o Bitcoin, o custo do hardware e da energia torna um ataque de 51% financeiramente suicida, garantindo a segurança por meio de incentivos da teoria dos jogos.
- Risco em Altcoins: As redes com baixa taxa de hash são as verdadeiras vítimas; ataques históricos ao Bitcoin Gold ou ao Ethereum Classic demonstram que a mineração centralizada é o maior vetor de risco.
- Regra da Cadeia Mais Longa: O atacante explora o protocolo de consenso que determina que os nós sempre seguirão a versão do blockchain com o maior volume de trabalho acumulado.
A tecnologia blockchain apresenta uma fragilidade de projeto desde sua concepção, que seus desenvolvedores estão tentando contornar: ela é chamada de Ataque de 51%. Esse ataque permite que um ou mais agentes maliciosos que controlam pelo menos 51% da rede façam o que querem com ele. Não há limites para as ações que eles podem executar no blockchain. Eles são maioria e, como tal, podem reescrever ou até executar um Ataque DoS através da rede.
Essa fraqueza está relacionada à maneira como as redes blockchain são estruturadas. Estas são apenas uma série de nós distribuído. Todos eles dirigindo um protocolo de consenso Baseia-se na confiança e no trabalho oferecidos por um grupo majoritário de participantes. Isso é para evitar que a existência de uma baixa porcentagem de nós maliciosos possa criar caos na rede.
No entanto, a história muda completamente quando atores mal-intencionados têm 51% ou mais do poder da rede. Nesse ponto, como dissemos antes, eles podem fazer o que quiserem. Daí deriva o nome do ataque, porque essa porcentagem de energia é o mínimo necessário para executá-lo.

Anatomia de um ataque de 51%: Será mesmo tão fácil derrubar uma rede?
Realizar um ataque de 51% não exige ser um gênio da criptografia. Tecnicamente, a receita é simples: Você implanta um nó de mineração e obtém o controle da maior parte do poder de votação ou computação da rede.É isso aí. No papel, parece uma vulnerabilidade clássica, mas a teoria se choca de frente com a realidade econômica assim que vamos ao que interessa. O verdadeiro obstáculo não é o código, é o dinheiro.
Quanto custa silenciar uma blockchain? Depende de quem você quer atingir. Em redes de grande escala, a ação pode custar bilhões; em projetos pequenos, pode custar apenas o preço de um computador de última geração.
Muralha de aço do Bitcoin
Se analisarmos o Bitcoin, seu protocolo de consenso Proof of Work (PoW) e o algoritmo SHA-256 Esses são objetivos claros. Temos as máquinas à nossa disposição. ASIC y FPGA Com seu poder bruto assustador, tornaria a mineração de blocos muito mais fácil para o egoísmo. No entanto, tentar quebrar o Bitcoin é, hoje, suicídio financeiro.
Você não precisaria de alguns computadores; precisaria de prédios industriais inteiros repletos de hardware e uma infraestrutura elétrica capaz de abastecer uma pequena cidade. Alguém realmente investiria uma fortuna para derrubar a rede onde armazena seus criptoativos? Não faz sentido. O atacante destruiria o valor de seus próprios ativos antes mesmo que eles pudessem aproveitá-los.
O perigo para os ecossistemas menores
As coisas mudam quando analisamos projetos residuais ou redes com pouca tração. Se tomarmos como exemplo uma pequena rede (vamos chamá-la de LeaCoin) que mantém a mesma estrutura do Bitcoin, mas sem seu poder computacional, a segurança desaparece. Com um poder computacional total que mal chega a tera-hash, qualquer token hospedado ali é inútil.
Um único ASIC moderno poderia sequestrar toda essa rede enquanto você toma um café.
Se um atacante visse uma oportunidade real de lucro, a LeaCoin entraria em colapso em minutos. Felizmente para seus três usuários, ninguém se dá ao trabalho de atacar algo sem valor. Essas "shitcoins" sobrevivem apenas porque destruí-las não compensa o esforço.
Essa vulnerabilidade não é exclusiva da mineração tradicional. Ela se replica, com nuances diferentes, em protocolos de Prova de Participação (PoS) ou modelos delegados, nos quais o atacante não compra máquinas, mas acumula a oferta circulante de ativos digitais para manipular a governança. Em última análise, a segurança de uma rede reside não apenas em seu algoritmo, mas também no custo de comprometê-la.
O verdadeiro impacto: O que acontece quando a rede perde o controle?
Controlar a maior parte da rede não é apenas uma demonstração de habilidade técnica; é obter as chaves do cofre. Quando um agente malicioso alcança essa posição dominante, a confiança — a verdadeira força motriz por trás de qualquer ativo digital — evapora. As repercussões vão muito além de uma simples falha técnica, impactando tudo, desde a integridade do registro até a viabilidade financeira de todo o ecossistema.
O monopólio das recompensas
Em um cenário de ataque, o atacante se torna o único juiz e júri do processo de emissão. Ao possuir a maior parte do poder computacional, o sistema quase sistematicamente lhe atribui a validação de cada novo bloco. Isso lhe permite monopolizar todas as recompensas de mineração e taxas de transação.
Não se trata apenas de ele estar ganhando dinheiro de forma desonesta; ele está expulsando à força os mineradores legítimos. Se os nós restantes não conseguem competir, acabam desligando suas máquinas, concentrando ainda mais o controle nas mãos do atacante. A criptomoeda deixa de ser descentralizada e se torna o feudo privado de uma única entidade.
O pesadelo do gasto duplo
A ameaça mais prejudicial à reputação de uma blockchain é, sem dúvida, o gasto duplo. Imagine que você compra um ativo físico de alto valor usando tokens e, assim que o produto está em sua posse, um atacante reescreve o histórico da rede de forma que o pagamento nunca tenha ocorrido.
- Reorganização da cadeia de suprimentos: O atacante gera uma ramificação privada da blockchain a uma velocidade superior à da rede pública.
- Estorno de transação: Ao publicar sua cadeia mais longa, a rede a aceita como válida por consenso, apagando as transações que ocorreram na versão anterior.
Quem aceitaria um pagamento em uma rede onde o dinheiro pode desaparecer do bolso do destinatário minutos depois de recebê-lo? Ninguém. Um ataque como esse geralmente significa a morte imediata do valor de mercado do token.
Censura e Negação de Serviço (DoS)
No extremo mais destrutivo, temos o bloqueio total da rede. Um atacante com 51% de controle pode decidir quais transações serão incluídas nos bloqueios e quais não serão. Isso resulta em censura seletiva ou, no pior cenário, em um ataque de negação de serviço (DoS) que congela toda a atividade na rede.
Se um grupo decide suspender todas as transações, a rede se torna inutilizável. Para empresas que operam nessa infraestrutura, as perdas podem chegar a milhões em questão de horas. Até 2026, com a integração da logística e das finanças tradicionais ao blockchain, uma paralisação dessa magnitude afetará não apenas os especuladores, mas também a economia real que depende desses protocolos. Podemos nos dar ao luxo de ter infraestruturas tão frágeis? A resposta curta é que o mercado geralmente as pune com negligência.
FAQ – O que é o ataque de 51%?


 autor