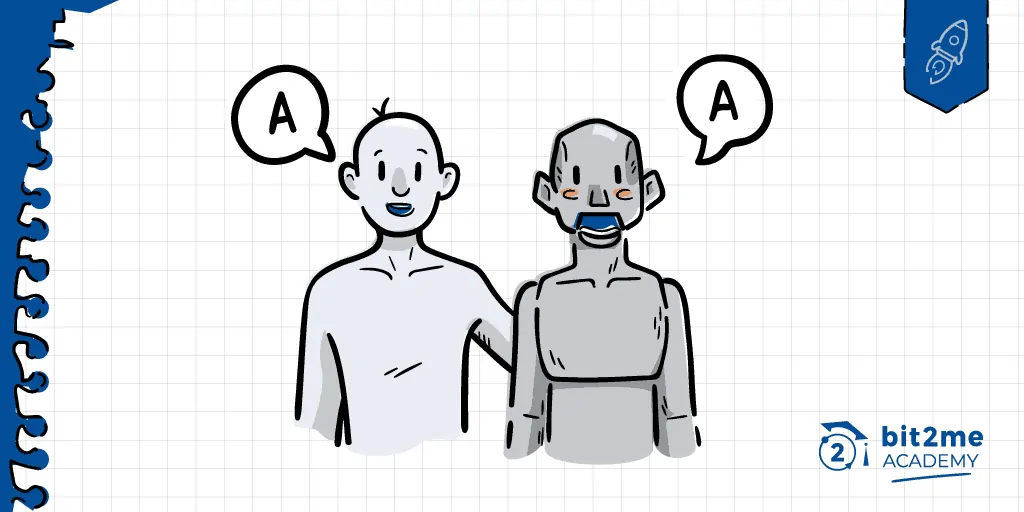
Technologia blockchain jest wysoce bezpieczna, ale nie jest idealna, a jednym z ataków, które mogą wpłynąć na tego typu sieci, jest atak Sybil. To ciekawa luka w zabezpieczeniach, która może mieć znaczący wpływ na sieci blockchain, umożliwiając atakującemu uzyskanie silniejszej obecności w sieci poprzez przybieranie fałszywych tożsamości.
Ew świecie kryptowaluty i technologia blockchain, Znanych jest wiele ataków i luk w zabezpieczeniach, a jedną z nich jest Atak SybilliAtak Sybilli odnosi się do gdy system zostaje naruszony przez podmiot kontrolujący dwie lub więcej odrębnych tożsamości w sieci. Dzieje się tak, gdy dana osoba kontroluje dwa lub więcej punktów, które powinny należeć do różnych osób lub tożsamości.
Nazwa Sybil Attack pochodzi z książki "Sybilla", dzieło znanego pisarza Flora Rheta SchreiberW tej książce wspomniano o Sybil Dorsett, młodej kobiecie cierpiącej na [tę chorobę]. zaburzenie dysocjacyjne tożsamości (DID), zaburzenie psychiczne, które sprawia, że osoba tworzy kilka odrębnych tożsamości.
To właśnie ten fakt byłby obecny w tego typu cyberataku na sieć rozproszoną. Tyle że w tym przypadku zamiast osoby, mówilibyśmy o węzłach, które wydają się działać niezależnie, ale są kontrolowane przez tę samą osobę. Jednak dopiero w 2002 roku… Brian Zill Nazwę stanowiska zaproponował znany informatyk pracujący w firmie Microsoft. John R. Douceur. Douceur, który jest kolejnym badaczem Microsoftu, opisać tego typu ataki są częścią ich prac badawczych.
W tym sensie możemy to podsumować Atak Sybil to nic innego jak próba przejęcia kontroli nad siecią poprzez utworzenie wielu kont. węzły lub komputerów, które są ich własnością. Wszystko to przy jednoczesnym udawaniu, że każdy z punktów ma inną tożsamość, aby nie wzbudzać podejrzeń.
Ale jak tego typu ataki mogą wpłynąć na technologię blockchain i kryptowaluty? Jakie środki są podejmowane, aby temu zapobiec? Cóż, o tym wszystkim i o wiele więcej dowiemy się poniżej.

Wpływ ataku Sybil na sieć blockchain
Wpływ ataku Sybil na sieć blockchain koncentruje się przede wszystkim na uzyskaniu nieuprawnionego wpływu na decyzje sieciowe. Aby to osiągnąć, atakujący tworzy i kontroluje liczne pseudonimy, umożliwiając im wywieranie takiego wpływu. W rezultacie atakujący uzyskuje nieproporcjonalnie dużą kontrolę nad decyzjami sieciowymi.
Przyjrzyjmy się przykładowi, aby to lepiej zrozumieć. W sieciach takich jak Bitcoin wiele decyzji wpływających na jej działanie jest poddawanych głosowaniu. Głosowanie pozwala górnikom i osobom utrzymującym węzły sieci głosować za lub przeciw danej propozycji. Gdyby jednak złośliwy podmiot uzyskał wiele tożsamości w sieci, mógłby głosować tyle razy, ile tożsamości jest pod jego kontrolą. Taka sytuacja jest sprzeczna z wszelkimi pożądanymi założeniami i stawiałaby innych uczestników w niekorzystnej sytuacji.
Ale to nie wszystko; atak Sybil może również kontrolować przepływ informacji w sieci. Na przykład, atak Sybil na Bitcoina może zostać wykorzystany do uzyskania informacji o adresach IP użytkowników łączących się z siecią. Zagraża to bezpieczeństwu, prywatności i anonimowości użytkowników sieci. Brzmi to niemożliwie, ale atak Sybil na Bitcoina może to urzeczywistnić. Atakujący musi jedynie przejąć kontrolę nad kilkoma węzłami w sieci i rozpocząć zbieranie z nich informacji do analizy.
Sytuacja osiąga punkt kulminacyjny, gdy atakujący, oprócz uzyskania tych informacji, stosuje aktywną cenzurę. Uniemożliwia to użytkownikom legalne korzystanie z sieci w dowolnym momencie.
Jak przeprowadza się atak Sybilli?
Powszechnie wierzymy, że technologia pozwoliła nam stworzyć bezpieczniejszy świat. Do pewnego stopnia to prawda, ale technologia nie jest doskonała i istnieją wektory ataku na wszelkiego rodzaju systemy. W tym sensie możemy powiedzieć, że absolutne bezpieczeństwo nie istnieje. Atak Sybil jest tego dobrym przykładem.
Na przykład systemy peer-to-peer (P2P) Działają w zdecentralizowanej i rozproszonej sieci, w której każdy węzeł jest zarządzany przez różne podmioty rozproszone po całym świecie. To sprawia, że ich sieci są podatne na ataki i całkowite naruszenie ich bezpieczeństwa. Ten poziom odporności jest idealny dla systemów krytycznych i jest powodem, dla którego blockchain i kryptowaluty go wykorzystują. W końcu są bezpieczne, stabilne, skalowalne, odporne na cenzurę i wysoce dostępne.
Pero Co się stanie, jeśli wróg podszyje się pod przyjaciela i rozmnoży się w sieci, używając fałszywych tożsamości? To jest właśnie atak Sybilli, a pierwszym, który go opisał, był John R. Douceur.
Pomysł Douceura jest prosty i można go podsumować następująco:
System P2P może zostać naruszony, jeśli znaczną część jego węzłów (które powinny być bezpieczne i należą do różnych osób) w rzeczywistości kontroluje ta sama osoba, która pozostaje w ukryciu.
W zależności od systemu P2P może to oznaczać znaczne inwestycje, jak w przypadku Bitcoina, gdzie konieczny jest zakup sprzętu do kopania, aby wpłynąć na sieć. W innych systemach koszt może być praktycznie zerowy. Na przykład w systemach, w których decyzje podejmowane są poprzez głosowanie wśród członków sieci. W takich przypadkach atakujący może utworzyć tysiące fałszywych kont kontrolowanych przez jedną osobę i wpływać na decyzje sieciowe.
We wszystkich przypadkach narzędzia lub formy ataku różnią się w zależności od sieci i jej struktury operacyjnej.
Przykład ataku Sybilli
Przykładem ataku Sybil może być naruszenie bezpieczeństwa sieci TorSieć ta działa w modelu P2P, w którym jej węzły gwarantują anonimowe przeglądanie internetu. Jednakże, złośliwy podmiot lub podmiot śledzący (taki jak NSA) mógłby potencjalnie podszywać się pod dziesiątki, setki, a nawet tysiące węzłów, całkowicie naruszając jej bezpieczeństwo. Dzieje się tak, ponieważ NSA kontrolowałaby węzły wejściowe i wyjściowe, umożliwiając im monitorowanie ruchu sieciowego wszystkich użytkowników tych zainfekowanych węzłów.
Ten przykład ataku jest bardziej praktyczny niż teoretyczny. W rzeczywistości, W 2014 roku sieć Tor padła ofiarą ataku tego typu..
Czy sieci blockchain są podatne na atak Sybil?
Tak, sieci blockchain są podatne na tego typu ataki. Jednak każda sieć jest pod tym względem wyjątkowa. Wynika to z faktu, że każdy blockchain stosuje własne środki bezpieczeństwa, aby chronić się przed tego typu lukami. Warto pamiętać, że ataki typu Sybil nie są niespotykane. W odpowiedzi deweloperzy podejmują kroki w celu ochrony sieci i jej użytkowników.
Jednym z najważniejszych działań w tym momencie jest łańcuch zaufaniaNa przykład w Bitcoinie blockchain i jego historia są rozproszone pomiędzy wszystkie węzły. Wszystkie korzystają z tego samego rejestru i jeśli choć jeden węzeł próbuje go zmienić, próba jest po prostu odrzucana. W ten sposób, gdy węzeł rozpoczyna synchronizację z siecią, gromadzi dane z różnych źródeł. Porównuje informacje z nich wszystkich i jeśli którykolwiek węzeł próbuje zmienić jakiekolwiek dane, próba jest po prostu odrzucana, a dane są następnie pobierane z innego zaufanego węzła.
Ta metoda chroni Bitcoina przed tego typu atakami, znacznie utrudniając identyfikację złośliwych węzłów i ich ujawnienie. W rzeczywistości, podobne zdarzenie miało miejsce w Bitcoinie w 2015 roku. Firma Chainalysis agresywnie dążyła wówczas do uzyskania informacji ze wszystkich węzłów. Próba została wykryta przez społeczność i następnie analizowane przez Gregory Maxwell, główny deweloper Bitcoinów.
Podobnie sieci takie jak Ethereum, Bitcoin Cash, myślnik i nawet SZEROKI UŚMIECH Są podatne na ten typ ataku. Jednak każdy z nich ma swoją specyfikę.
Jak można zapobiegać tego typu atakom?
Ataki typu Sybil nie są czymś, co my, użytkownicy, możemy kontrolować. W rzeczywistości za środki zapobiegające im odpowiadają twórcy sieci P2P. Do najczęściej stosowanych środków zapobiegawczych tego typu atakom należą:
- Stosuj systemy walidacji i łańcuchy zaufaniaPozwala to na wykluczenie atakujących i uniemożliwienie wykorzystania zasobów sieciowych do szkodliwych celów.
- Używaj protokołów konsensusu, które wiążą się z kosztami identyfikacji lub dostępu do zasobów sieciowychW ten sposób każda czynność wykonywana w sieci wiązałaby się z kosztami, które mnożyłyby się proporcjonalnie do liczby skradzionych tożsamości. Chociaż nie zapobiega to atakom typu Sybil, to ich wysokie koszty ograniczają ich potencjał.
- Innym sposobem zapobiegania tego typu atakom jest stworzenie systemu reputacji. System ten zasadniczo przyznaje większą władzę użytkownikom, którzy są w sieci dłużej i wykazali się dobrym zachowaniem. Innymi słowy, przekształca blockchain w sieć opartą na zasługach, w której władzę otrzymują ci, którzy mają największe zasługi. Jednocześnie zmniejsza on władzę nowych użytkowników. W ten sposób, nawet jeśli atakujący utworzy setki lub tysiące nowych kont, ich łączna władza nigdy nie osiągnie poziomu istotnego dla sieci. Dzieje się tak, ponieważ system równoważy potencjał każdego nowego konta, zmniejszając go w porównaniu z kontami z bardziej doświadczonymi użytkownikami.

 Autor