Wesentliche Punkte
- SHA-256 wandelt beliebige Daten in einen 256-Bit-Fingerabdruck um, der als 64 Hexadezimalzeichen geschrieben wird, und dieselben Daten erzeugen immer denselben Hashwert.
- Die Berechnung eines Hashwerts erfolgt sofort, die Rückgängigmachung ist mit der aktuellen Rechenleistung jedoch nicht möglich, und die Änderung eines einzigen Zeichens verändert das gesamte Ergebnis.
- Bitcoin verwendet doppeltes SHA-256 für den Header jedes Blocks, und im August 2026 berechnete das Netzwerk etwa 900 EH/s.
- SHA-256 eignet sich gut zur Überprüfung der Integrität und von Signaturen, jedoch nicht zur Speicherung von Passwörtern an sich: OWASP empfiehlt Argon2id.
Bei jedem Versuch eines Bitcoin-Miners, einen Block zu schließen, wiederholt er dieselbe Berechnung: Er wendet den SHA-256-Algorithmus zweimal auf den Blockkopf an und prüft, ob das Ergebnis den Vorgaben des Netzwerks entspricht. Im August 2026 verarbeitete das gesamte Netzwerk etwa 900 Exahashes pro Sekunde (EH/s), also rund 900 Billionen Hashes pro Sekunde – eine Geschwindigkeit, die kein Heimcomputer erreichen kann.
Ein Hashwert ist ein digitaler Fingerabdruck von Daten. Der SHA-256-Hashwert belegt stets 256 Bit, die als 64 Hexadezimalzeichen dargestellt werden. Er ist im NIST-Bundesstandard verankert. FIPS 180-4Im Gegensatz zur Verschlüsselung kann ein Hash mit keinem Schlüssel rückgängig gemacht werden. Bitcoin verwendet ihn, um Blöcke zu verknüpfen und den Mining-Aufwand zu messen.
Wenn man versteht, wie es funktioniert, kann man besser unterscheiden, was diese Funktion tatsächlich schützt und was von anderen Teilen davon abhängt. BitcoinDazu gehören beispielsweise der Konsens der Knoten und die Rechenleistung des Netzwerks. Es ermöglicht auch, übertriebene Behauptungen aufzudecken, etwa dass ein einfacher Hash zur Speicherung von Passwörtern ausreiche – etwas, wovon der OWASP-Leitfaden selbst abrät. Die Verdeutlichung dieser Grenzen ist der schnellste Weg, eine mathematische Funktion nicht mit einem vollständigen Sicherheitssystem zu verwechseln.
 bescheinigt
Was ist der SHA-256-Algorithmus?
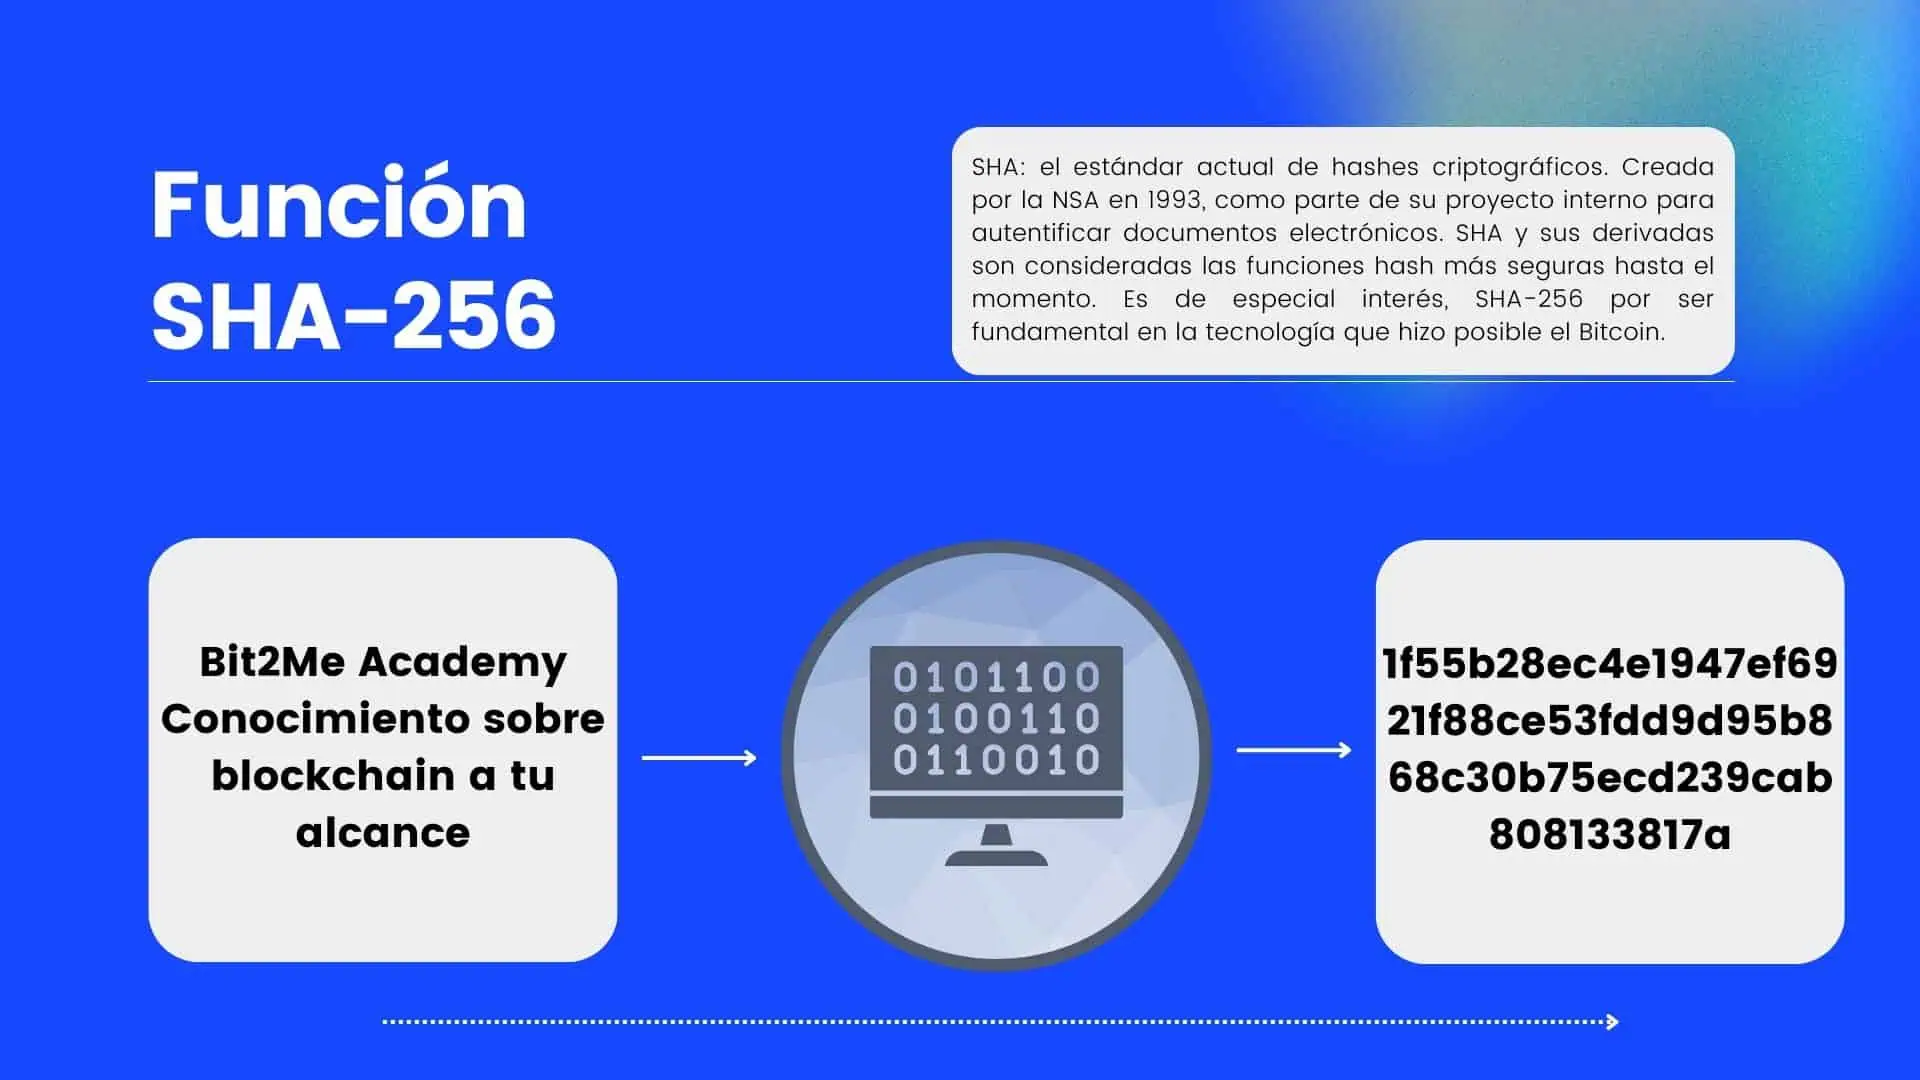
SHA-256 steht für Secure Hash Algorithm 256-Bit und ist eine der Funktionen der SHA-2-Familie, die vom NIST in FIPS 180-4 spezifiziert wurde. Eine Hash-Funktion nimmt eine Eingabe beliebiger Größe – sei es ein Satz, eine Datei oder ein Blockheader – und fasst sie zu einer Zeichenkette fester Länge zusammen, die als digitaler Fingerabdruck des ursprünglichen Inhalts dient. Wenn Sie das allgemeine Konzept noch einmal nachlesen möchten, wie eine Hash-Funktion funktioniert Er erklärt es von Grund auf.
Die Funktion ist deterministisch, d. h. dieselbe Eingabe erzeugt immer dieselbe Ausgabe, und sie ist unidirektional: Die Berechnung des Hashwerts eines Datenelements erfolgt sofort, die Daten selbst können jedoch nur durch sukzessives Testen der Eingaben abgerufen werden. Darüber hinaus ist die Ausgabe immer 256 Bit lang, unabhängig davon, ob es sich um einen einzelnen Buchstaben oder eine mehrere Gigabyte große Datei handelt.
Es gibt unendlich viele mögliche Eingaben und nur 2<sup>256</sup> Ausgaben. Theoretisch können also zwei verschiedene Eingaben denselben Hashwert erzeugen – ein Phänomen, das als Kollision bezeichnet wird. Praktisch würde das gezielte Finden einer solchen Kollision etwa 2<sup>128</sup> Operationen mittels des Birthday-Angriffs erfordern, eine Zahl, die mit der aktuellen Rechenleistung nicht realisierbar ist.
Was ist ein SHA-Algorithmus?
Die erste Version der Familie, bekannt als SHA-0, wurde im Mai 1993 als FIPS 180-Bundesstandard des NIST veröffentlicht und im April 1995 durch SHA-1 ersetzt. Diese zweite Version blieb bis zum Auftreten praktischer Kollisionsangriffe in Gebrauch, und das NIST erklärte sie 2011 für veraltet.
Der aktuelle NIST-Zeitplan sieht den 31. Dezember 2030 als Stichtag vor, ab dem FIPS-140-validierte Module, die noch SHA-1 unterstützen, in die Liste der historischen Module aufgenommen werden. Ab diesem Zeitpunkt wird empfohlen, in allen Anwendungen SHA-2 oder SHA-3 zu verwenden.
SHA-2 ist eine Familie von sechs Funktionen, darunter SHA-256 und SHA-512, die alle in FIPS 180-4 aufgeführt sind. SHA-3, definiert im FIPS-202-Standard, verwendet eine andere Keccak-basierte Konstruktion und wurde nicht als Ersatz für SHA-2 entwickelt, da das NIST selbst angibt, dass keine Notwendigkeit für eine Migration von einem zum anderen besteht.
Wie funktioniert SHA-256?
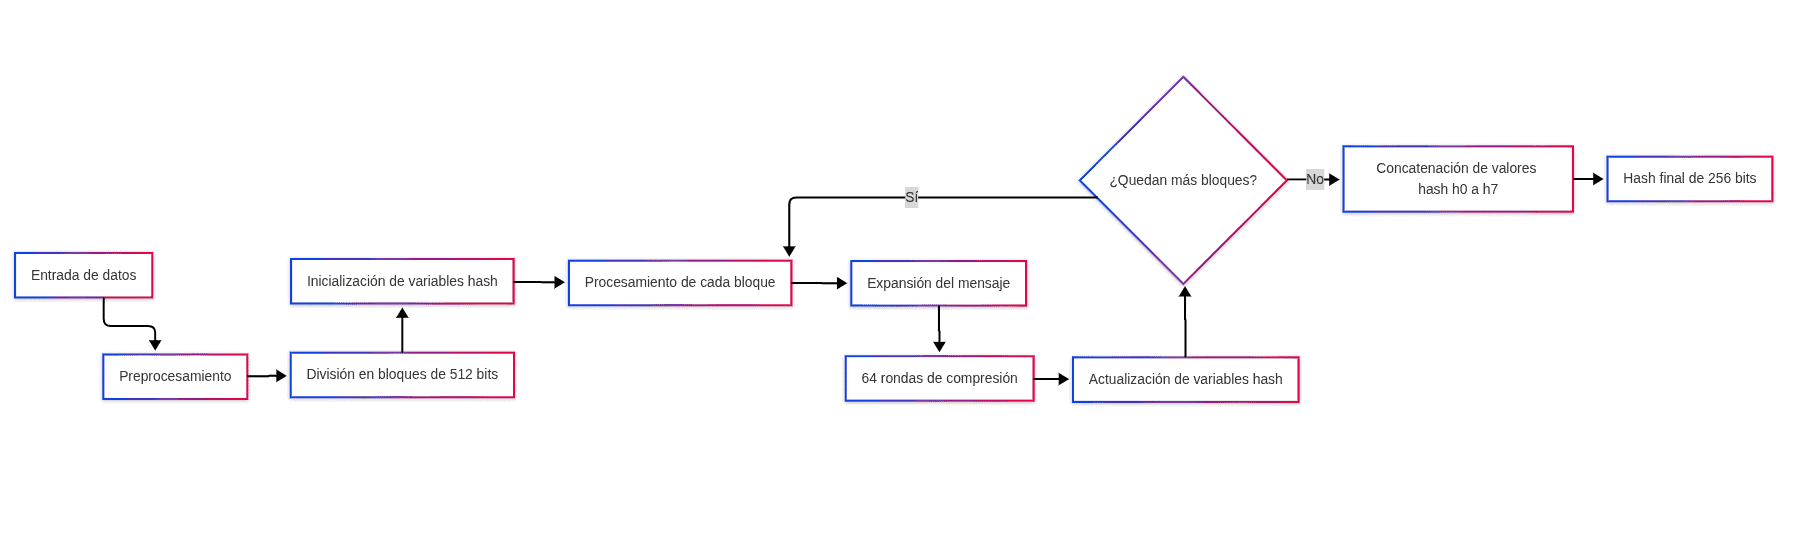
SHA-256 verarbeitet die Nachricht in 512-Bit-Blöcken und wiederholt die gleichen Schritte für jeden Block, bis ein 256-Bit-Hashwert entsteht. Obwohl die internen Operationen Bitadditionen und -verschiebungen sind, lässt sich das Gesamtverfahren anhand von fünf Schritten, die dem FIPS-180-4-Standard entsprechen, leicht verstehen.
- Vorverarbeitung: Die Nachricht wird mit Füllzeichen und ihrer Länge vervollständigt, um 512-Bit-Blöcke zu bilden.
- Initialisierung: Der Algorithmus beginnt mit acht 32-Bit-Werten, von h0 bis h7, die durch den Standard festgelegt sind.
- Erweiterung: Jeder Block wird zu einem 64-Wort-Adressbuch mit 32 Bit erweitert.
- Komprimierung: 64 Runden mischen diese Wörter mit Standardkonstanten mittels bitweiser Addition und Operationen.
- Ergebnis: Nach dem letzten Block werden die acht Werte h0 bis h7 verkettet und bilden die 256 Bit des Hashwerts.
Dieses Design erklärt, warum die Eingabegröße die Ausgabegröße nicht beeinflusst und warum sich jede Änderung an der Nachricht in allen Runden auswirkt. Weitere Informationen finden Sie im PDF. Kryptographie: SHA-256-FunktionDer von Javier Domínguez Gómez entwickelte und auf Academy gehostete Algorithmus geht detaillierter auf die technischen Gegebenheiten ein.
Was ist der Lawineneffekt?
Eine gut konzipierte Hashfunktion reagiert selbst auf kleinste Änderungen mit einem Ergebnis, das keinerlei Ähnlichkeit mit dem Original aufweist: Die Änderung nur eines Buchstabens der Eingabe kann die Ausgabe nahezu vollständig verändern. Aufgrund dieser Eigenschaft lässt sich die Eingabe nicht durch den Vergleich ähnlicher Hashwerte erschließen, da es keine ähnlichen Hashwerte gibt, die ähnliche Eingaben offenbaren könnten.
Die folgende Tabelle zeigt dies anhand zweier Einträge, die sich nur durch einen Großbuchstaben unterscheiden. Die Hashwerte wurden am 30. Oktober 2026 mit der Python-Bibliothek hashlib berechnet, wobei der Text in UTF-8 kodiert und kein Zeilenumbruch am Ende eingefügt wurde.
| Eingang | Hash SHA-256 |
|---|---|
| Bit2Me Academy | b35937a6ee578fa550000f9fd122f89182b5f4697fccefdbf26c8778c4880da4 |
| Bit2Me academy | b0beaada4e84b9089a0de57a369988aa6ca08de4226ff602bdd86e3f9e57f7fd |
Von den 256 Bits in jedem Ergebnis unterscheiden sich 145 zwischen den beiden Eingaben, also etwas mehr als die Hälfte. Dieses Verhältnis ist bei einer guten Hash-Funktion zu erwarten, da sich jedes Ausgabebit so verhalten sollte, als hinge es gleichermaßen von allen Eingabebits ab.
Sie können den Test auf Ihrem Computer wiederholen mit printf 'Bit2Me Academy' | sha256sum und dann mit einem kleinen „a“, und Sie erhalten dieselben Hashwerte wie in der Tabelle. Verwenden Sie printf und nicht echo um einen Zeilenumbruch zu vermeiden, da dieses zusätzliche Zeichen das Ergebnis ebenfalls verändern würde.
Diese Eigenschaft ist für Bitcoin die Grundlage der Arbeit der Miner. Da es keinen direkten Weg gibt, einen bestimmten Hash zu ermitteln, besteht die einzige Strategie darin, verschiedene Eingaben auszuprobieren und das Ergebnis zu überprüfen. Das Netzwerk kann dann den Aufwand für diese Suche anpassen.
Wie kommt es, dass Bitcoin in jedem Block doppelten SHA-256-Algorithmus verwendet?
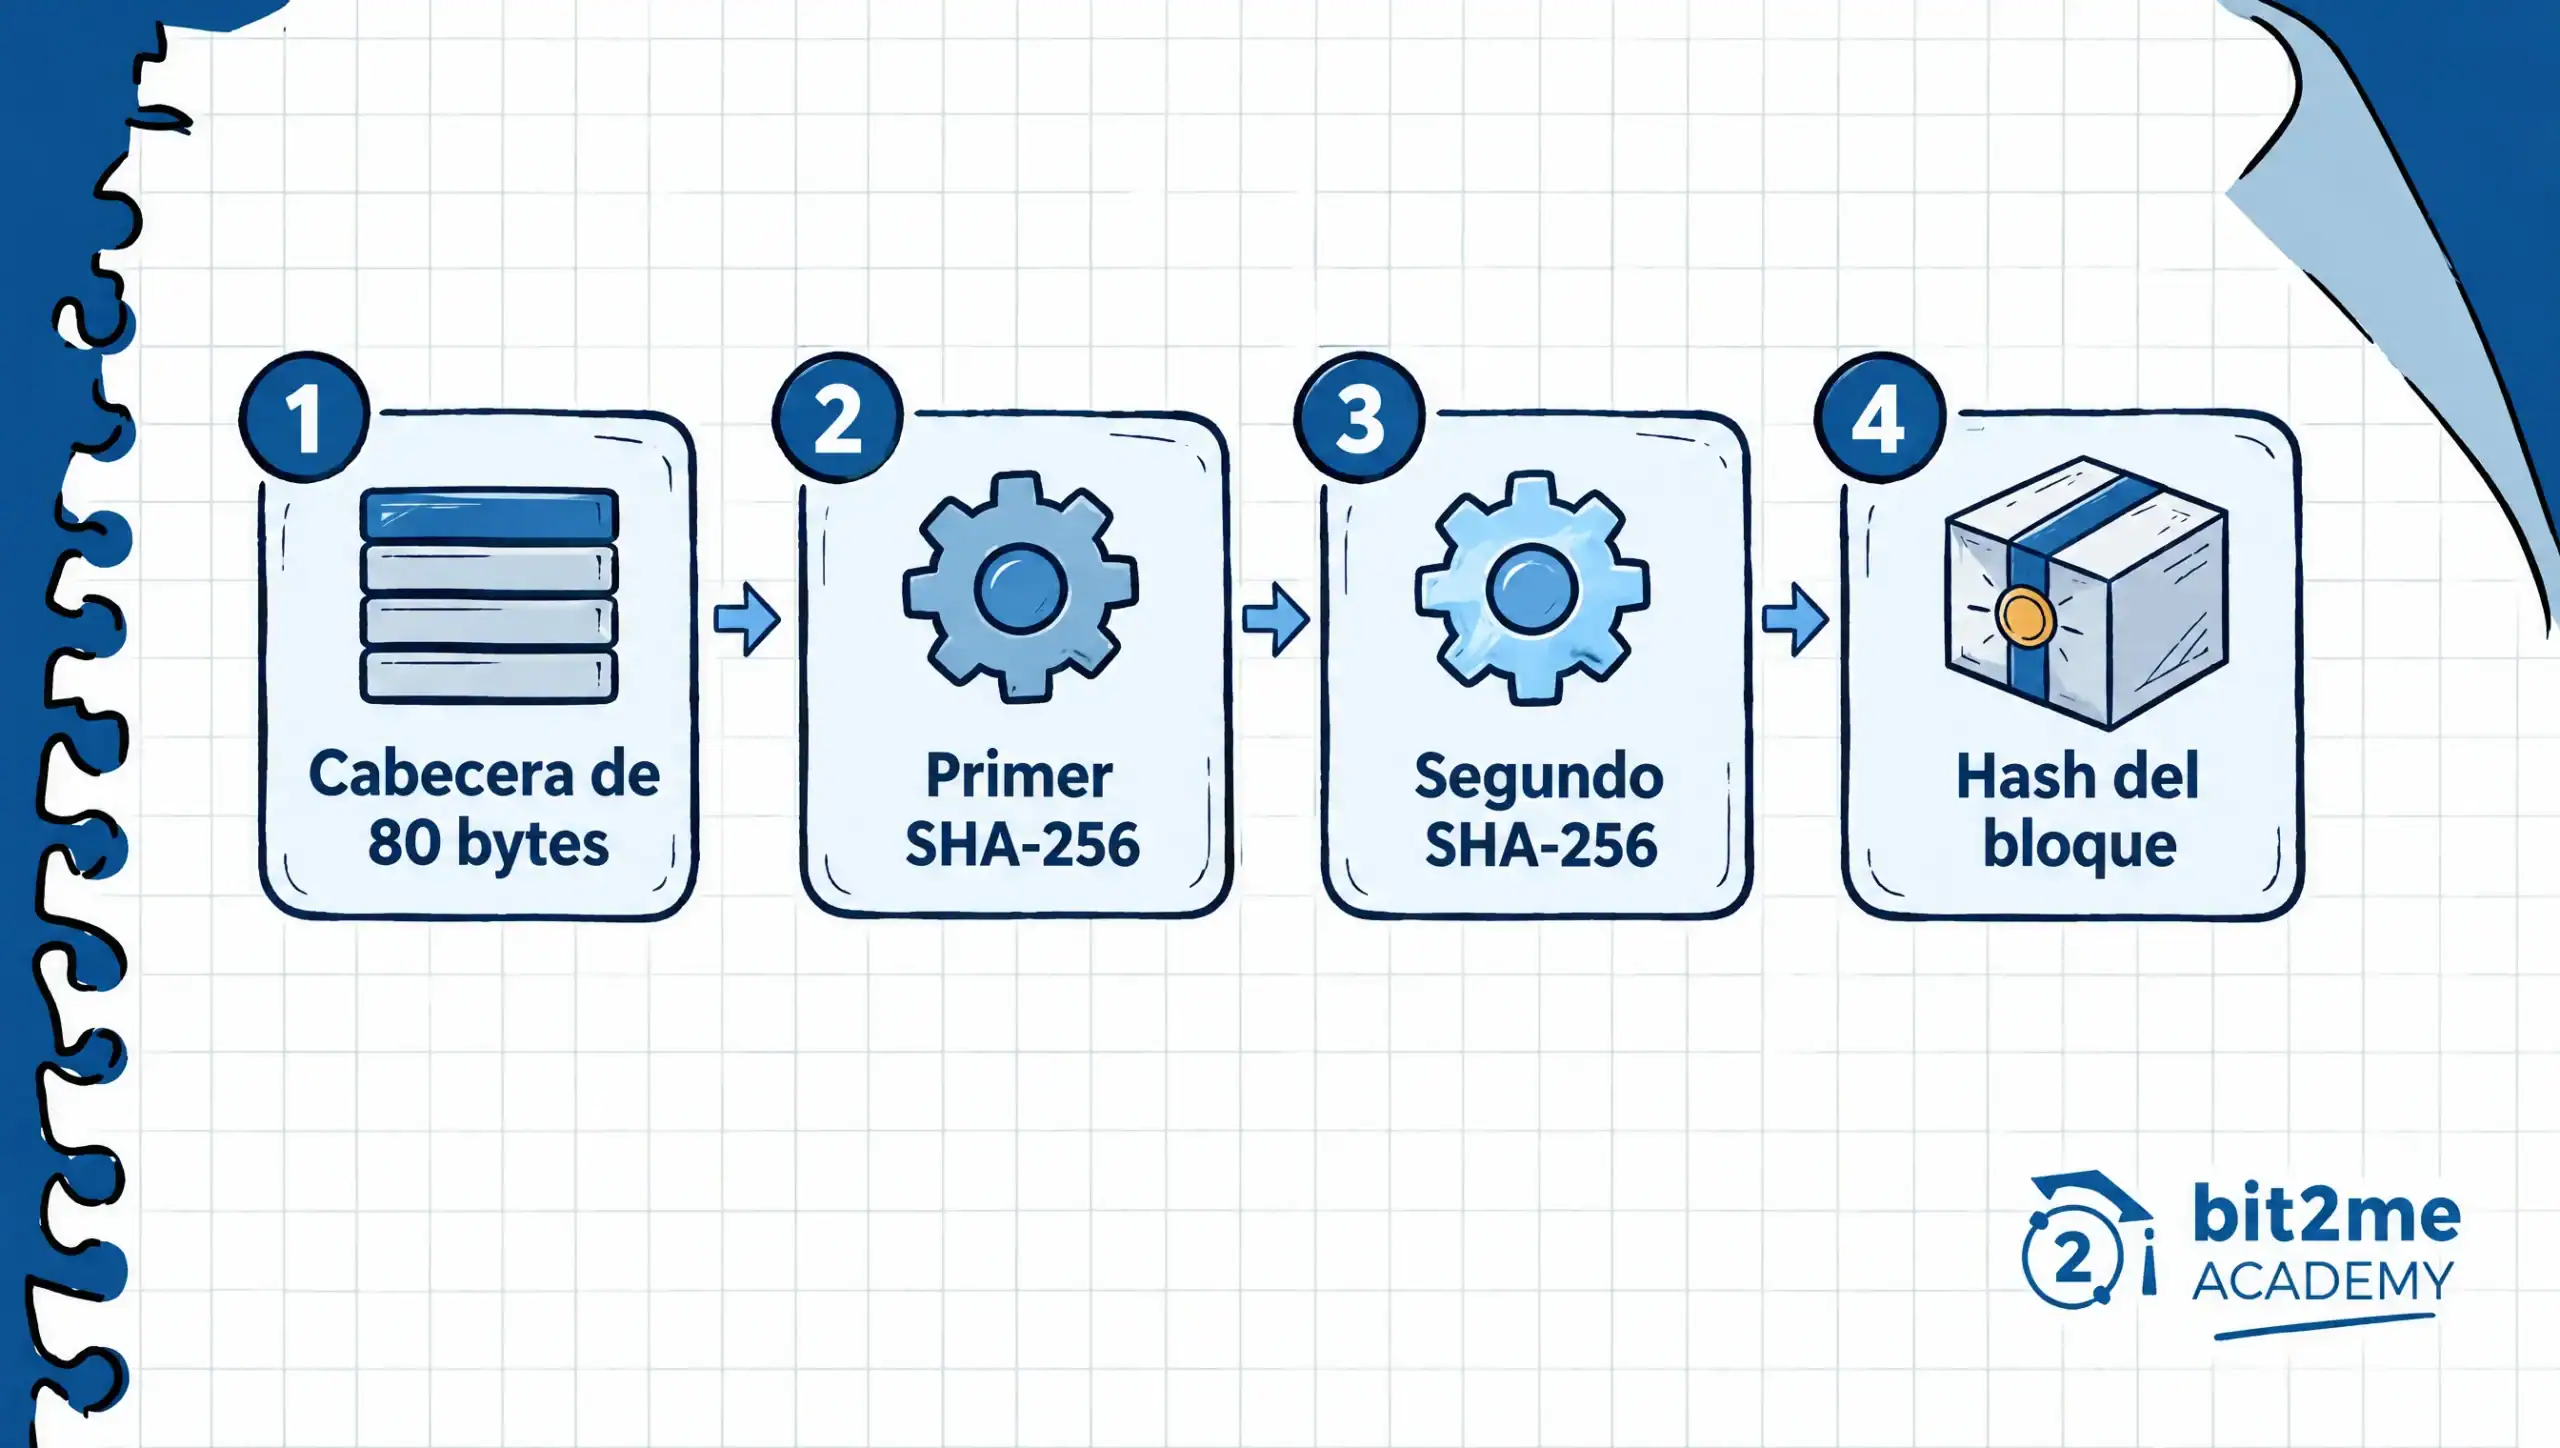
Zwei aufeinanderfolgende Durchläufe derselben Funktion, geschrieben SHA256(SHA256()), erzeugen den Hash des Headers jedes Blocks und die Hashes jedes Paares im Merkle-Baum gemäß der Bitcoin-EntwicklerdokumentationDas Ergebnis des ersten Durchlaufs dient als Eingabe für den zweiten.
Jeder Block fasst seine Transaktionen in einem Merkle-Baum zusammen. Die Transaktions-IDs werden paarweise erfasst, verkettet und mit doppeltem SHA-256 authentifiziert, um die nächste Zeile zu bilden usw., bis nur noch ein einzelner Hash übrig bleibt – die Wurzel des Merkle-Baums. Enthält eine Zeile eine ungerade Anzahl von Hashes, wird der letzte Hash dupliziert.
Die Wurzel befindet sich im Blockheader, der 80 Byte lang ist. Dieser enthält den Hash des vorherigen Blocks und die Merkle-Wurzel, zusammen mit dem Zeitstempel, dem Schwierigkeitsgrad und der Nonce. Der Hash im Header identifiziert den Block, und nur diese 80 Byte werden für den Proof-of-Work verarbeitet.
Hier liegt der Ursprung der Unveränderlichkeit der Blockchain. Würde jemand eine ältere Transaktion verändern, würde er die Merkle-Wurzel, dann den Header und schließlich den Hash, der den nächsten Block speichert, ändern, sodass alle nachfolgenden Blöcke nicht mehr zusammenpassen würden.
Wenn ein Knoten einen Block empfängt, berechnet er den doppelten SHA-256-Hash des Headers neu und prüft, ob dieser den aktuellen Schwierigkeitsgrad nicht überschreitet. Sollte etwas nicht stimmen, verwirft er den Block. Eine Anleitung zum Erstellen eines solchen Blocks finden Sie unter [Link einfügen]. Bitcoin-Knoten einrichtenund wie jede Transaktion strukturiert ist Vervollständigen Sie die Tabelle.
In welchem Zusammenhang steht SHA-256 mit der Mining-Schwierigkeit?
Beim Mining wird die Header-Nonce geändert und ihr SHA-256-Doppelhash so lange neu berechnet, bis ein Hash gefunden wird, der einen Maximalwert nicht überschreitet – das Ziel des Netzwerks, wie im Blockleitfaden erläutert. developer.bitcoin.orgJe niedriger der Zielwert, desto weniger Hashes erfüllen ihn und desto mehr Versuche sind im Durchschnitt nötig. Jedes zusätzliche Nullbit am Anfang des gesuchten Hashs halbiert die Anzahl gültiger Hashes und verdoppelt somit die durchschnittliche Anzahl der Versuche.
Das Netzwerk berechnet den Schwierigkeitsgrad alle 2.016 Blöcke neu, indem es anhand der Zeitstempel misst, wie lange die letzten Blöcke zur Ausführung benötigt wurden. Der Schwierigkeitsgrad erhöht sich, wenn Blöcke zu schnell abgeschlossen wurden, und verringert sich, wenn sie zu lange dauerten. Bei einem idealen Zeitrahmen von zwei Wochen für diese 2.016 Blöcke liegt das Zieltempo bei einem Block alle zehn Minuten.
Dieser Zusammenhang erklärt, warum die Hashrate, also die Anzahl der Hashes, die das Netzwerk pro Sekunde berechnet, heute in Exahashes gemessen wird. Ein EH/s entspricht einer Billion oder 10<sup>18</sup> Hashes pro Sekunde. Die 900 EH/s im August 2026 entsprechen also etwa 9 × 10<sup>20</sup> SHA-256-Berechnungen pro Sekunde. Um das praktisch zu verdeutlichen, Was ist Kryptowährungs-Mining? Beschreiben Sie den Prozess aus der Sicht des Bergmanns, und Sie können sich an den/die/das wenden. Bitcoin-Preis heute en Bit2Me.
Merkmale des SHA-256-Algorithmus
SHA-256 besitzt vier Eigenschaften, die seine weite Verbreitung erklären: Es ist deterministisch und erzeugt stets einen 256-Bit-Hash; es ist unidirektional; und es ist mit der heutigen Rechenleistung kollisionsresistent. Darüber hinaus ist es effizient, da es Sicherheit und Rechenaufwand in Einklang bringt, und lässt sich auf Servern ebenso wie auf einfachen Rechnern implementieren, ohne die Verarbeitungsgeschwindigkeit zu beeinträchtigen.
Die folgende Tabelle ordnet SHA-256 anderen Funktionen mit ähnlicher Historie zu. Die Daten zu Größe und Status stammen vom NIST (FIPS 180-4, FIPS 202 und dessen Richtlinie zu Hashfunktionen) und wurden am 30. Oktober 2026 abgerufen.
| Algorithmus | Familie | Hashgröße | Situation laut NIST |
|---|---|---|---|
| SHA-1 | SHA-1 | 160 Bits | Nicht mehr empfehlenswert seit 2011; validierte Module verlieren diese Gültigkeit nach dem 31.12.2030. |
| SHA-256 | SHA-2 | 256 Bits | Genehmigt gemäß FIPS 180-4 |
| SHA-512 | SHA-2 | 512 Bits | Genehmigt gemäß FIPS 180-4 |
| SHA3-256 | SHA-3 | 256 Bits | Genehmigt gemäß FIPS 202 |
Die Standards unterscheiden drei Arten von Resistenz. Die Urbildresistenz verlangt, dass zu einem gegebenen Hashwert keine Eingabe gefunden werden kann, die diesen Hashwert erzeugt. Die Zweiturbildresistenz verhindert, dass eine weitere Eingabe mit demselben Hashwert wie eine bekannte Eingabe gefunden wird, und die Kollisionsresistenz verhindert, dass Paare übereinstimmender Eingaben gefunden werden.
Der Unterschied zwischen SHA-256 und SHA-512 beschränkt sich nicht nur auf die Ausgabegröße. SHA-512 arbeitet mit 1.024-Bit-Blöcken und 64-Bit-Wörtern, während SHA-256 512-Bit-Blöcke und 32-Bit-Wörter verwendet. Aus diesem Grund nutzt Bitcoin SHA-256, und die Wahl zwischen den beiden hängt vom jeweiligen System ab, nicht davon, ob eines der beiden insgesamt sicherer wäre.
SHA-256-Anwendungen jenseits von Bitcoin
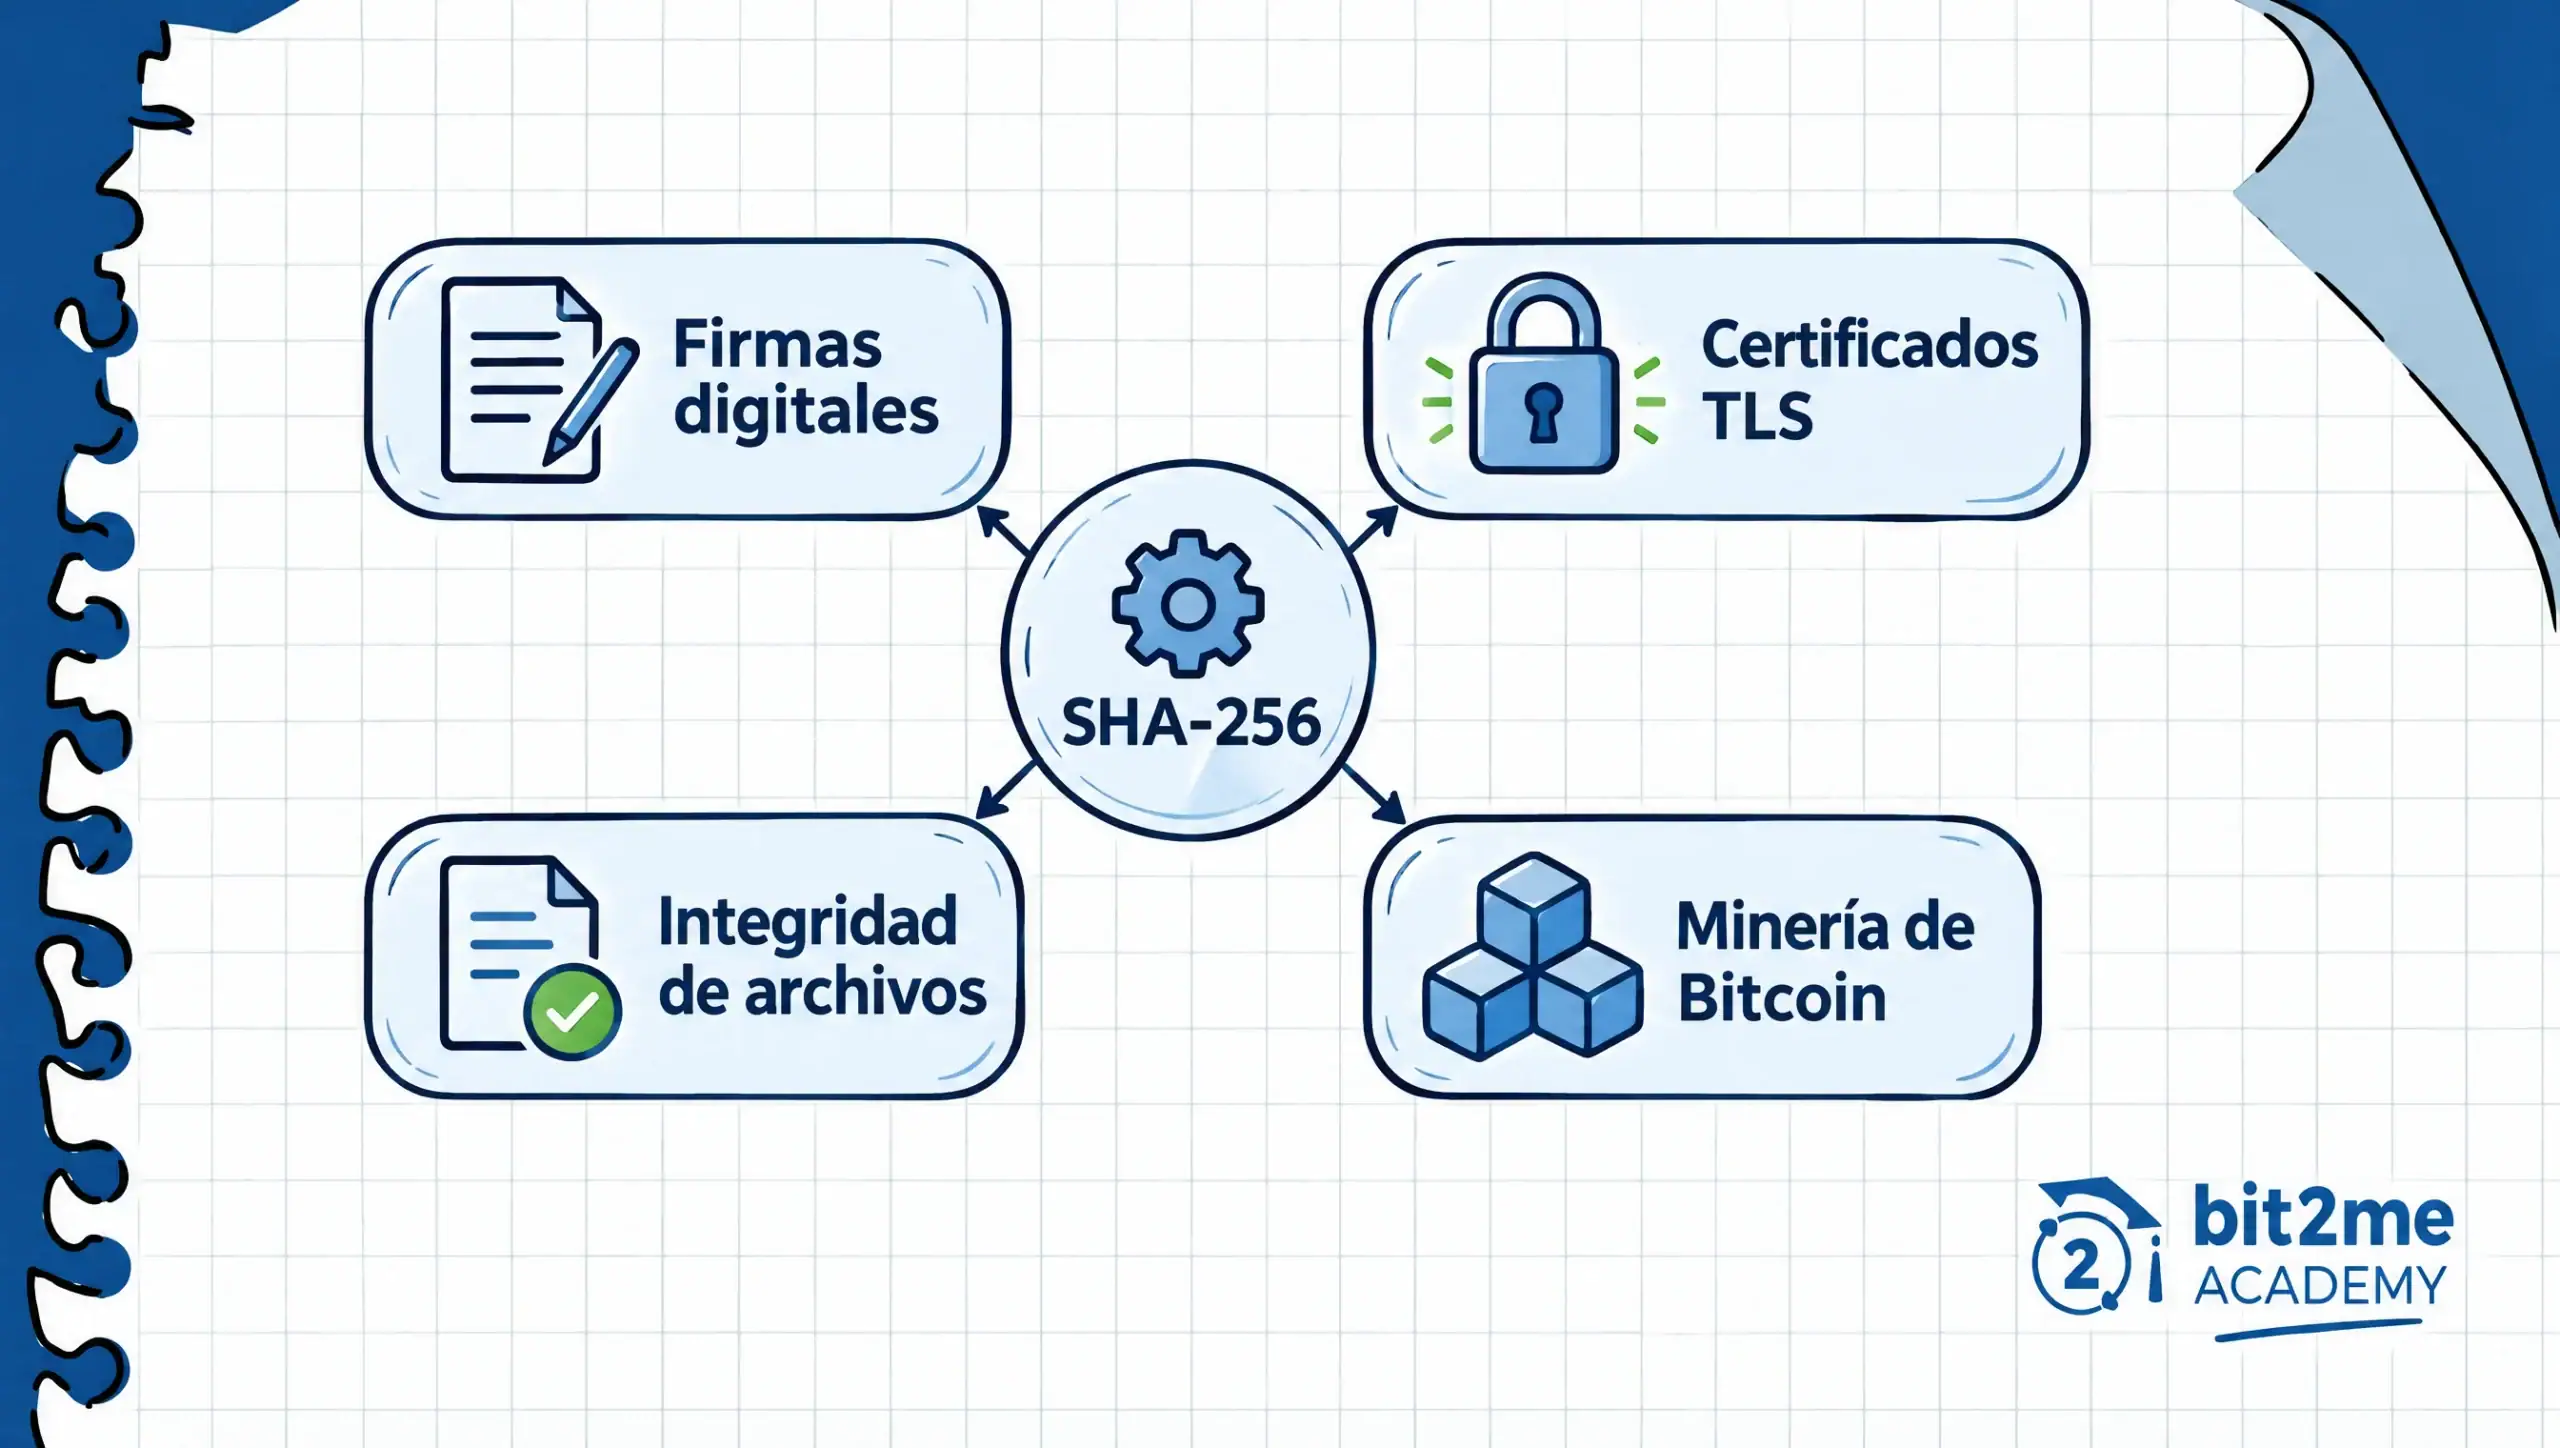
SHA-256 findet in vielen Systemen Anwendung, die nichts mit Kryptowährungen zu tun haben. Digitale Zertifikate und elektronische Signaturen basieren auf dem Hashwert des Inhalts, sodass jede nachträgliche Änderung die Signatur ungültig macht. In einer TLS-Verbindung überprüft SHA-256 die Integrität und sichert Signaturen ab, die Verschlüsselung des Datenverkehrs erfolgt jedoch durch andere Algorithmen.
Die häufigste Anwendung ist die Download-Verifizierung. Viele Projekte veröffentlichen ihren SHA-256-Hash zusammen mit dem Programm, und man kann den Hash der heruntergeladenen Datei mit … berechnen. sha256sum archivo unter Linux, shasum -a 256 archivo unter macOS oder Get-FileHash archivo in PowerShell. Stimmen beide Hashwerte überein, handelt es sich um die vom Entwickler veröffentlichte Datei, die nicht beschädigt oder manipuliert wurde.
Git ist ein weiteres Beispiel, bei dem Klarstellung notwendig ist. Standardmäßig identifiziert Git jeden Commit mit SHA-1 und bietet SHA-256 als optionales Repository-Format an. Die Dokumentation zu inkompatiblen Änderungen (Bahnbrechende Änderungen) geht davon aus, dass SHA-256 in Git 3.0 zum Standard-Hash werden wird, ein bestätigtes Datum gibt es jedoch erst im Oktober 2026.
Bei Passwörtern besteht ein häufiger Fehler darin, zu glauben, dass die einfache Anwendung von SHA-256 ausreicht. OWASP-Leitfaden Darin wird erklärt, dass schnelle Algorithmen wie SHA-256 für die Passwortspeicherung ungeeignet sind, da sie das Testen einer enormen Anzahl von Kombinationen pro Sekunde ermöglichen. Empfohlen wird Argon2id als erste Wahl und scrypt als Alternative. bcrypt soll für ältere Systeme reserviert bleiben, während PBKDF2 mit HMAC-SHA-256 und 600.000 Iterationen denjenigen vorbehalten sein soll, die die Anforderungen von FIPS-140 erfüllen müssen.
Aktueller Status von SHA-256
Die Sicherheit von SHA-256 wird anhand der offiziellen Quelle bewertet, und eine direkte Überprüfung auf csrc.nist.gov ist zuverlässiger als jeder Artikel, einschließlich dieses. Die Tabelle zeigt den Status der am häufigsten geänderten Daten mit Stand vom 30. Oktober 2026.
| Datum | Situation | Quelle und Datum |
|---|---|---|
| FIPS 180-4 | Gültig seit August 2015; Überprüfung angekündigt im März 2023 und ohne Veröffentlichung von FIPS 180-5 | NIST, 30.10.2026 |
| SHA-2 vs. SHA-3 | Ohne von einem System zum anderen migrieren zu müssen | NIST, Richtlinie zu Hashfunktionen |
| SHA-1 | Validierte Module verlieren nach dem 31.12.2030 ihre Gültigkeit. | NIST, Dezember 2022 |
| Git | Standardmäßig SHA-1; standardmäßig SHA-256, wie in Git 3.0 vorgesehen, kein Datum | Git, BreakingChanges, 30.10.2026 |
| Bitcoin-Hashrate | Etwa 900 EH/s, verglichen mit einem vorherigen Höchstwert von 1,14 ZH/s | 18-08-2026 |
Die Hashrate ist die sich am schnellsten verändernde Kennzahl. Daher sollten Sie aktuelle Daten heranziehen, bevor Sie sie zitieren. Der Rückgang auf 900 EH/s im August 2026 ist darauf zurückzuführen, dass weniger profitable Miner ihre Geräte abgeschaltet haben, nicht auf eine Änderung der Hash-Funktion selbst.
Die nächste Bitcoin-Halbierung ist für 2028 geplant. Bei diesem Ereignis wird die Blockbelohnung halbiert, die Hash-Funktion des Netzwerks bleibt jedoch unverändert bei doppeltem SHA-256, bis die Entwickler etwas anderes beschließen.
Warum SHA-256 die Grundlage von Bitcoin bleibt
Nach eingehender Untersuchung des SHA-256-Algorithmus wird deutlich, dass er nicht allein für die Stabilität des Netzwerks verantwortlich ist. Diese Funktion liefert zwar den digitalen Fingerabdruck jedes Blocks und verdeutlicht den Aufwand, der für dessen Erstellung erforderlich ist, doch die Sicherheit von Bitcoin hängt auch vom Konsens zwischen Tausenden von Knoten und der gesamten Rechenleistung der Miner ab.
Diese Kombination erklärt, warum die Funktion seit über fünfzehn Jahren ohne praktische Möglichkeit, sie zu umgehen, im Einsatz ist und warum jede zukünftige Änderung die breite Zustimmung der gesamten Community erfordern würde. Wenn Sie wissen möchten, welche Daten SHA-256 schützt, können Sie Bitcoin kaufen bei Bit2Me und sehen Sie selbst, wie jede Transaktion in einem Block aufgezeichnet wird.

Häufig gestellte Fragen zu SHA-256


 Autor