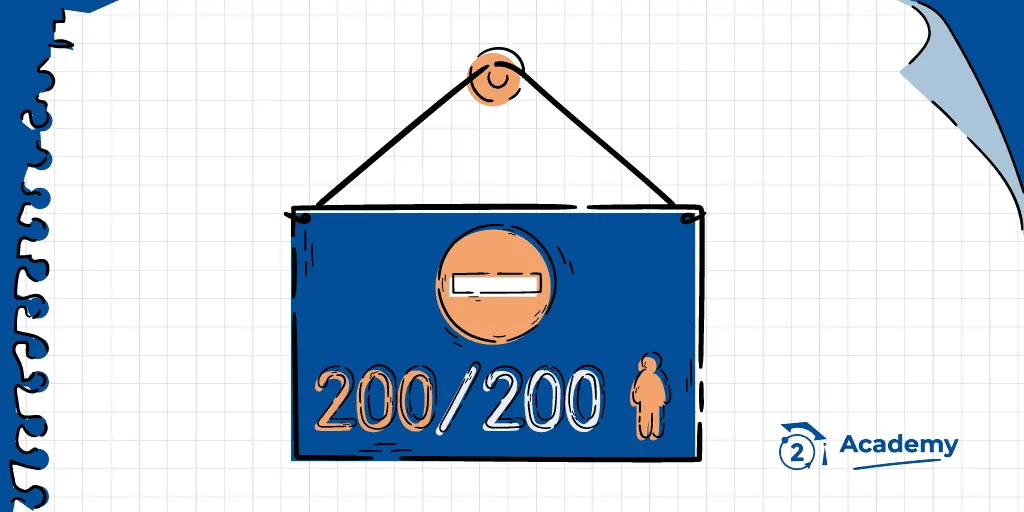
Jednym z najczęstszych ataków w świecie informatyki są ataki DoS, czyli rodzaj ataku, w którym cyberprzestępcy starają się uniemożliwić użytkownikom dostępu do podłączonego do sieci systemu komputerowego, wysyłając do niego mnóstwo nielegalnych żądań usług.
ETo jest rodzaj atak komputerowy oferuje nasz konfigurator Jego celem jest wyłączenie systemu komputerowego na określony czasProsty przykład ilustrujący ten typ ataku wygląda następująco:
Wyobraź sobie klub nocny z miejscem dla 200 osób i darmowym wstępem. Jeśli konkurent chce go zepsuć, musi przyprowadzić tylko 200 znajomych i, bez kupowania czegokolwiek, pozostać tam przez cały czas otwarcia klubu. W ten sposób konkurent przeprowadza prawdziwy atak DoS. W informatyce takim klubem nocnym mogłaby być strona internetowa obsługująca określoną liczbę jednoczesnych wizyt. Jeśli atakujący będzie w stanie zasymulować te wizyty i uniemożliwić legalnym użytkownikom dostęp do witryny, uda mu się przeprowadzić ten atak.
Taka sytuacja uniemożliwia prawowitym użytkownikom korzystanie z systemu i świadczonych za jego pośrednictwem usług. Tego typu ataki mogą mieć na celu zaatakowanie źródła informacji, aplikacji lub kanału transmisyjnego systemu.Zazwyczaj osiąga się to poprzez wykorzystanie luk w zabezpieczeniach lub przeciążenie serwera. Ta druga metoda jest najpopularniejsza, ponieważ jest prosta, szybka i bardzo skuteczna.
 certyfikat
Rodzaje ataków DoS
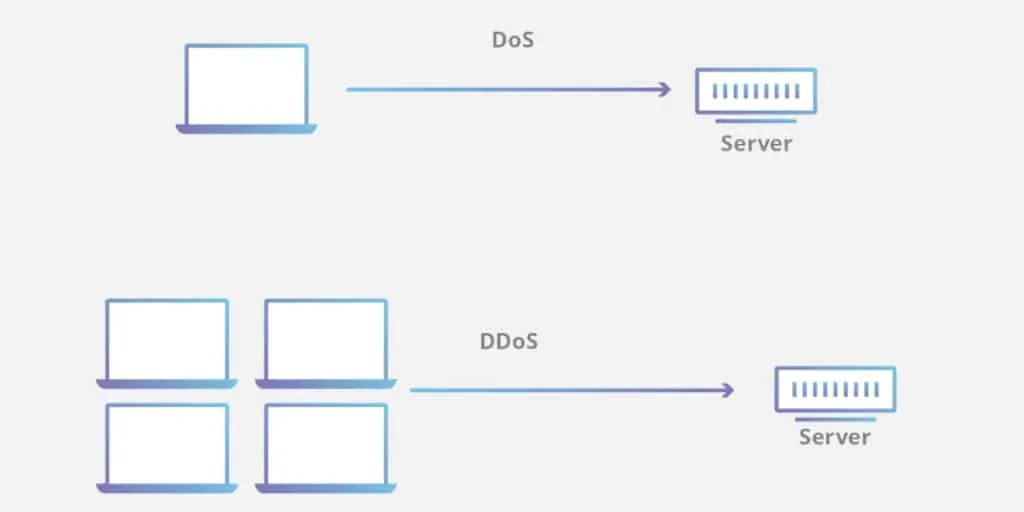
Istnieją dwie techniki tego typu ataków: Odmowa usługi lub DoS (Odmowa usługi)rozproszona odmowa usługi, czyli DDoS (Rozproszona odmowa usługi). Różnica między nimi polega na liczbie komputerów lub adresów IP, które przeprowadzają atak.
W atakach DoS ogromna liczba żądań do usługi jest generowana z tego samego komputera lub adresu IP. W efekcie zasoby usługi są zużywane, aż do momentu przekroczenia jej pojemności i rozpoczęcia odrzucania żądań. W rezultacie usługa staje się bezużyteczna do czasu podjęcia kroków w celu rozwiązania problemu.
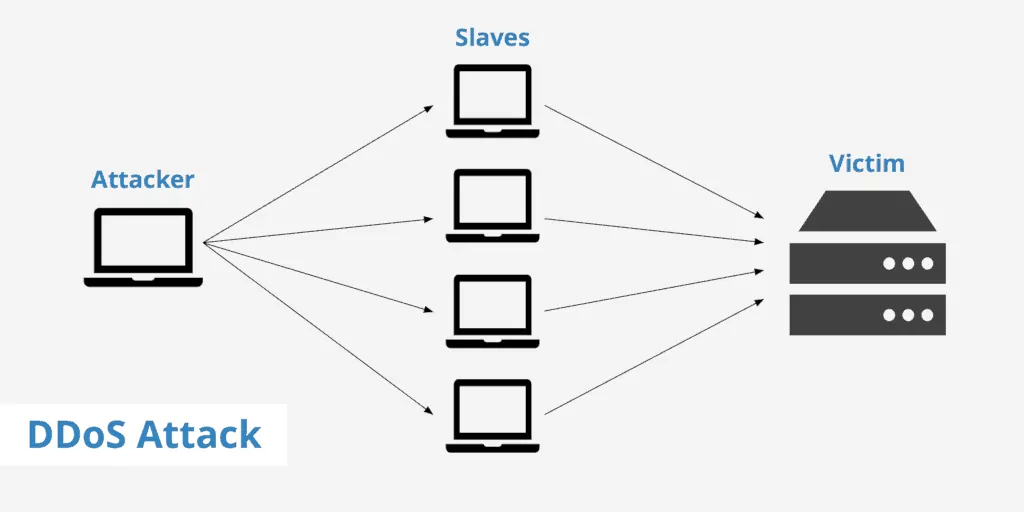
W przypadku ataków DDoS żądania lub połączenia są nawiązywane przy użyciu dużej liczby komputerów lub adresów IP. Wszystkie te żądania są wysyłane jednocześnie i kierowane do tej samej usługi, która jest atakowana. Atak DDoS jest trudniejszy do opanowania. Wynika to z faktu, że żądania pochodzą z różnych adresów IP i administrator nie może ich wszystkich zablokować. Ten schemat ataku jest bardzo skuteczny w przypadku systemów odpornych na ataki DoS.
Komputery lub urządzenia przeprowadzające ataki DDoS są rekrutowane poprzez infekcję złośliwym oprogramowaniem. To złośliwe oprogramowanie zamienia zainfekowane maszyny w sieć botów lub zombie, którymi cyberprzestępca może sterować zdalnie. Ze względu na rozmiar i funkcjonalność tej sieci, ma ona większą zdolność do wyłączania serwerów niż atak przeprowadzany przez pojedynczą maszynę. Dlatego są one obecnie szeroko stosowane do ataków na bardzo duże systemy.
Ale jak działają te ataki?
Tego typu ataki mogą przybierać różne formy. Ale wszystkie mają ten sam cel: wyłączenie usługi świadczonej przez sieć lub system komputerowyZasadniczo ataki polegają na:
- Zużycie zasobów obliczeniowych sieci w celu zamknięcia usługi. Głównymi celami ataków są zasoby takie jak przepustowość, przestrzeń dyskowa i czas procesora.
- Zmiana informacji konfiguracyjnych. Tego typu ataki są bardziej złożone i wiele z nich wymaga znajomości luk w zabezpieczeniach systemu lub protokołów umożliwiających jego działanie (TCP/IP, UDP lub inne).
- Zmiana informacji o stanietakie jak przerwanie sesji TCP (resetowanie TCP).
- Utrudnianie komunikacji pomiędzy użytkownikami usługi a ofiarąw związku z czym nie mogą się już prawidłowo komunikować.
- Wykorzystanie luk w usłudze lub częściach systemu w celu spowodowania jej zatrzymania.
Ataki DoS i blockchain: Czy jesteśmy chronieni?
Jedną z głównych zalet technologii blockchain, To właśnie odporność na ataki DoS i DDoSDzieje się tak ze względu na zdecentralizowaną naturę blockchaina, co zwiększa jego odporność na tego typu ataki.
Wynika to z faktu, że zdecentralizowana platforma umożliwia użytkownikom sieci przetwarzanie znacznie większej ilości danych. Taka sytuacja znacznie zmniejsza ryzyko udanych ataków DoS i DDoS. To właśnie ze względu na taką konstrukcję i nieodłączny koszt przesyłania transakcji w różnych sieciach blockchain, ataki te są nieskuteczne i bardzo kosztowne. Innym sposobem przeprowadzania ataków DoS jest wykorzystanie... Ataki Sybil, im Atak Zaćmienia lub za pomocą Atak ErebusaOstatnia opcja jest najniebezpieczniejsza ze wszystkich, gdyż ma zasięg globalny, wymaga niewielu zasobów i pozostaje niewykrywalna, dopóki cała sieć nie ulegnie awarii.
Mimo to zawsze zdarzają się przypadki, w których sieci blockchain mogą paść ofiarą ataków DoS lub DDoS. Bitcoin Na przykład wersja 0.14 Bitcoin Core miała wrażliwość oprogramowania, które umożliwiło tego typu ataki. Zostało ono odkryte w 2017 roku i wyjaśnione przez Andreasa Antonopoulosa w ćwierkać na ich oficjalnym koncie. Dzięki otwartemu charakterowi oprogramowania i pracy setek programistów i współpracowników, błąd został szybko naprawiony.
Ta sytuacja podkreśla wagę tworzenia otwartego i podlegającego audytowi oprogramowania. Co więcej, wyraźnie pokazuje wagę cyberbezpieczeństwa i aktualizacji systemów. Wszystko to ma na celu zapobieganie potencjalnie katastrofalnym sytuacjom dla użytkowników usług IT.
Jaki byłby rzeczywisty wpływ ataku DoS lub DDoS na dowolny blockchain?
Chociaż sieci blockchain są odporne na tego typu ataki ze względu na swoją zdecentralizowaną naturę, wciąż pozostaje wiele do odkrycia: Co by się stało, gdyby taki atak zakończył się sukcesem? Aby podać przykład, weźmy sieć Ethereum:
Skuteczny atak typu „odmowa usługi” na Ethereum dotknąłby miliony użytkowników sieci. Dotyczy to nie tylko użytkowników sieci głównej, ale także wszystkich innych tokenów działających na jej bazie. Aplikacje zdecentralizowane, zdecentralizowane giełdy, rozproszone infrastruktury obliczeniowe – wszystko, co jest zależne od Ethereum – zostałoby wyłączone z sieci.
Miałoby to bezpośredni negatywny wpływ na możliwości Ethereum, a wielu użytkowników kwestionowałoby przydatność sieci dla swoich projektów. W najgorszym przypadku sytuacja ta wpłynęłaby na cenę ETH, prowadząc do gwałtownego spadku kapitalizacji rynkowej – co byłoby niekorzystne finansowo dla sieci. Mogłoby to również znacząco wpłynąć na trwający rozwój oprogramowania Ethereum. Należy się spodziewać pojawienia się nowych hard forków i pochodnych projektów mających na celu „ulepszenie” Ethereum.
Opisany powyżej scenariusz jest z pewnością dość zniechęcający i choć trudny, jest prawdopodobny, biorąc pod uwagę potencjalne konsekwencje takiego ataku. Ten przykład podkreśla wagę bezpieczeństwa. Chociaż blockchain jest bardzo bezpieczną technologią, istnieje wiele podatnych na wykorzystanie luk w zabezpieczeniach. Ich minimalizacja jest kluczowym zadaniem, nie tylko dla jakości świadczonych usług, ale także dla bezpieczeństwa i ciągłości ich dostarczania użytkownikom.
Należy jednak podkreślić, że Bitcoin jest wolnym oprogramowaniem i charakteryzuje się bardzo wysokim stopniem przejrzystości. Dzięki temu mamy dostęp do takich zasobów. sieć gdzie możemy przejrzeć luki w zabezpieczeniach Bitcoina odkryte i naprawione.
naciśnij tutaj aby bezpłatnie i bezpiecznie założyć konto użytkownika w języku hiszpańskim i otrzymać prezent o wartości 15 €.
 Autor