Puntos Esenciales
- Cómo proteger criptomonedas depende tanto de la plataforma como de tus hábitos diarios: contraseñas, 2FA y atención a los mensajes que recibes.
- Una app de autenticación es más segura que el SMS como 2FA porque no depende de la red telefónica, vulnerable al SIM swapping.
- El phishing se reconoce por tres señales combinadas: urgencia artificial, petición de datos sensibles y un enlace que no escribiste tú mismo.
- Ningún control aislado es suficiente: la seguridad real está en aplicar todas las medidas juntas, no en confiar en una sola de ellas.
Si ya compraste tus primeros criptoactivos y llevas un tiempo moviéndote entre tu exchange y tu wallet, probablemente hayas empezado a hacerte una pregunta distinta a la que tenías al principio. Ya no es «cómo empiezo», sino «cómo evito que algo salga mal»: un descuido, un enlace equivocado, una red wifi que no debería haber usado para entrar a tu cuenta. Esa segunda pregunta es exactamente el objetivo de esta guía.
Aquí vas a encontrar cómo proteger criptomonedas de forma práctica una vez que ya las tienes: desde el cuidado de tu frase semilla hasta la manera correcta de configurar el 2FA (autenticación de dos factores), pasando por cómo reconocer un intento de phishing antes de que te pida un solo dato, qué hacer y qué evitar en redes wifi públicas, y las precauciones básicas si usas una wallet de hardware. No hace falta ser un experto en ciberseguridad para aplicar estas medidas; hace falta convertirlas en costumbre.
Aviso importante: la adquisición de criptoactivos no está totalmente regulada, puede no ser adecuada para usuarios minoristas debido a su alta volatilidad y existe riesgo de pérdida total de los importes destinados a su compra. Es importante leer y comprender los riesgos antes de tomar cualquier decisión, tal y como recoge el marco del Reglamento (UE) de Mercados de Criptoactivos (MiCA). Este artículo tiene fines exclusivamente educativos e informativos y no constituye asesoramiento financiero, legal ni fiscal.
 Certificado
Por qué la seguridad personal es responsabilidad tuya, no solo del exchange
Cuando compras criptoactivos en una plataforma de intercambio regulada, buena parte de la infraestructura de seguridad —cifrado, monitorización antifraude, custodia técnica— ya corre de su cuenta. Pero hay una capa que ninguna plataforma puede blindar por ti: tus propios hábitos digitales. Nadie más decide si activas el 2FA con una app o con SMS, si reconoces un correo falso a tiempo o si conectas tu cuenta desde una red wifi abierta en un aeropuerto.
Esa combinación de responsabilidades compartidas es la que define realmente la seguridad de tus criptoactivos. La plataforma protege la infraestructura; tú proteges el acceso. Cuando uno de los dos lados falla, el otro no siempre puede compensarlo, sobre todo si el fallo es haber entregado tus propias credenciales a alguien que no debía tenerlas.
Por eso aprender cómo proteger criptomonedas no es un ejercicio puntual que se hace una vez y se olvida, sino un conjunto de hábitos que se repiten cada vez que entras a tu cuenta, cada vez que recibes un mensaje inesperado y cada vez que te conectas desde un lugar distinto al habitual. El resto de esta guía desarrolla cada uno de esos hábitos con el detalle necesario para aplicarlos desde hoy.
Protege tu frase semilla: la base de toda tu seguridad
Si tienes parte de tus criptoactivos en una wallet no custodial, la frase semilla es, con diferencia, el elemento más crítico de toda tu seguridad personal. Esa secuencia de palabras es la única copia de la llave maestra que da acceso a tus fondos, y quien la consiga —por descuido tuyo o por un engaño— controla esa wallet exactamente igual que tú.
La guía de Bit2Me Academy Qué es una frase semilla y cómo protegerla explica en detalle cómo funciona esta copia de seguridad, por qué nunca debe guardarse en la nube ni en una captura de pantalla, y qué hacer si sospechas que ha quedado expuesta. Si todavía no la has leído, es probablemente el primer paso que deberías dar antes de seguir avanzando en esta guía, porque todo lo demás que veremos aquí protege el acceso a tu cuenta, mientras que la frase semilla protege el control directo de tus fondos.
Lo que sí conviene remarcar aquí es una regla que se repite en cada intento de phishing dirigido a usuarios cripto: nadie legítimo te pedirá jamás esa frase completa, ni por chat, ni por email, ni por teléfono. Si algún mensaje te la solicita bajo cualquier pretexto —una verificación, un error de cuenta, un premio pendiente—, la respuesta correcta es no compartirla y desconfiar del origen del mensaje.
Activa el 2FA correctamente: por qué una app de autenticación es mejor que el SMS
El 2FA (autenticación de dos factores) añade una segunda verificación al acceso de tu cuenta, de forma que conocer tu contraseña ya no basta para entrar. Es una de las medidas de seguridad criptomonedas más efectivas que existen, y sin embargo no todos los métodos de 2FA ofrecen el mismo nivel de protección real.
El SMS como segundo factor es mejor que no tener nada, pero tiene una debilidad conocida: el SIM swapping, una técnica en la que alguien consigue que tu operador móvil transfiera tu número a una tarjeta SIM bajo su control, normalmente mediante ingeniería social o documentación falsificada. Si eso ocurre, los códigos por SMS destinados a ti llegan directamente al atacante, sin que tú lo notes hasta que pierdes acceso a tu propio número.
Una aplicación de autenticación dedicada —del tipo que genera códigos temporales directamente en tu móvil sin depender de la red telefónica— elimina ese punto débil por completo, porque el código nunca viaja por una red que un tercero pueda interceptar o redirigir. Activar este tipo de 2FA en tu exchange y revisar qué otras medidas de protección de sesión tienes disponibles es exactamente el tipo de práctica que conviene repasar en la guía de buenas prácticas de seguridad en tu exchange, donde se detalla cómo combinar el 2FA con otras capas de control de acceso.
Un detalle que mucha gente pasa por alto: al activar una app de autenticación, la plataforma suele entregarte también códigos de recuperación de un solo uso. Guárdalos con el mismo cuidado que tu frase semilla, porque son la única vía para recuperar el acceso si pierdes el móvil donde generas los códigos.
Cómo reconocer un intento de phishing antes de que sea tarde
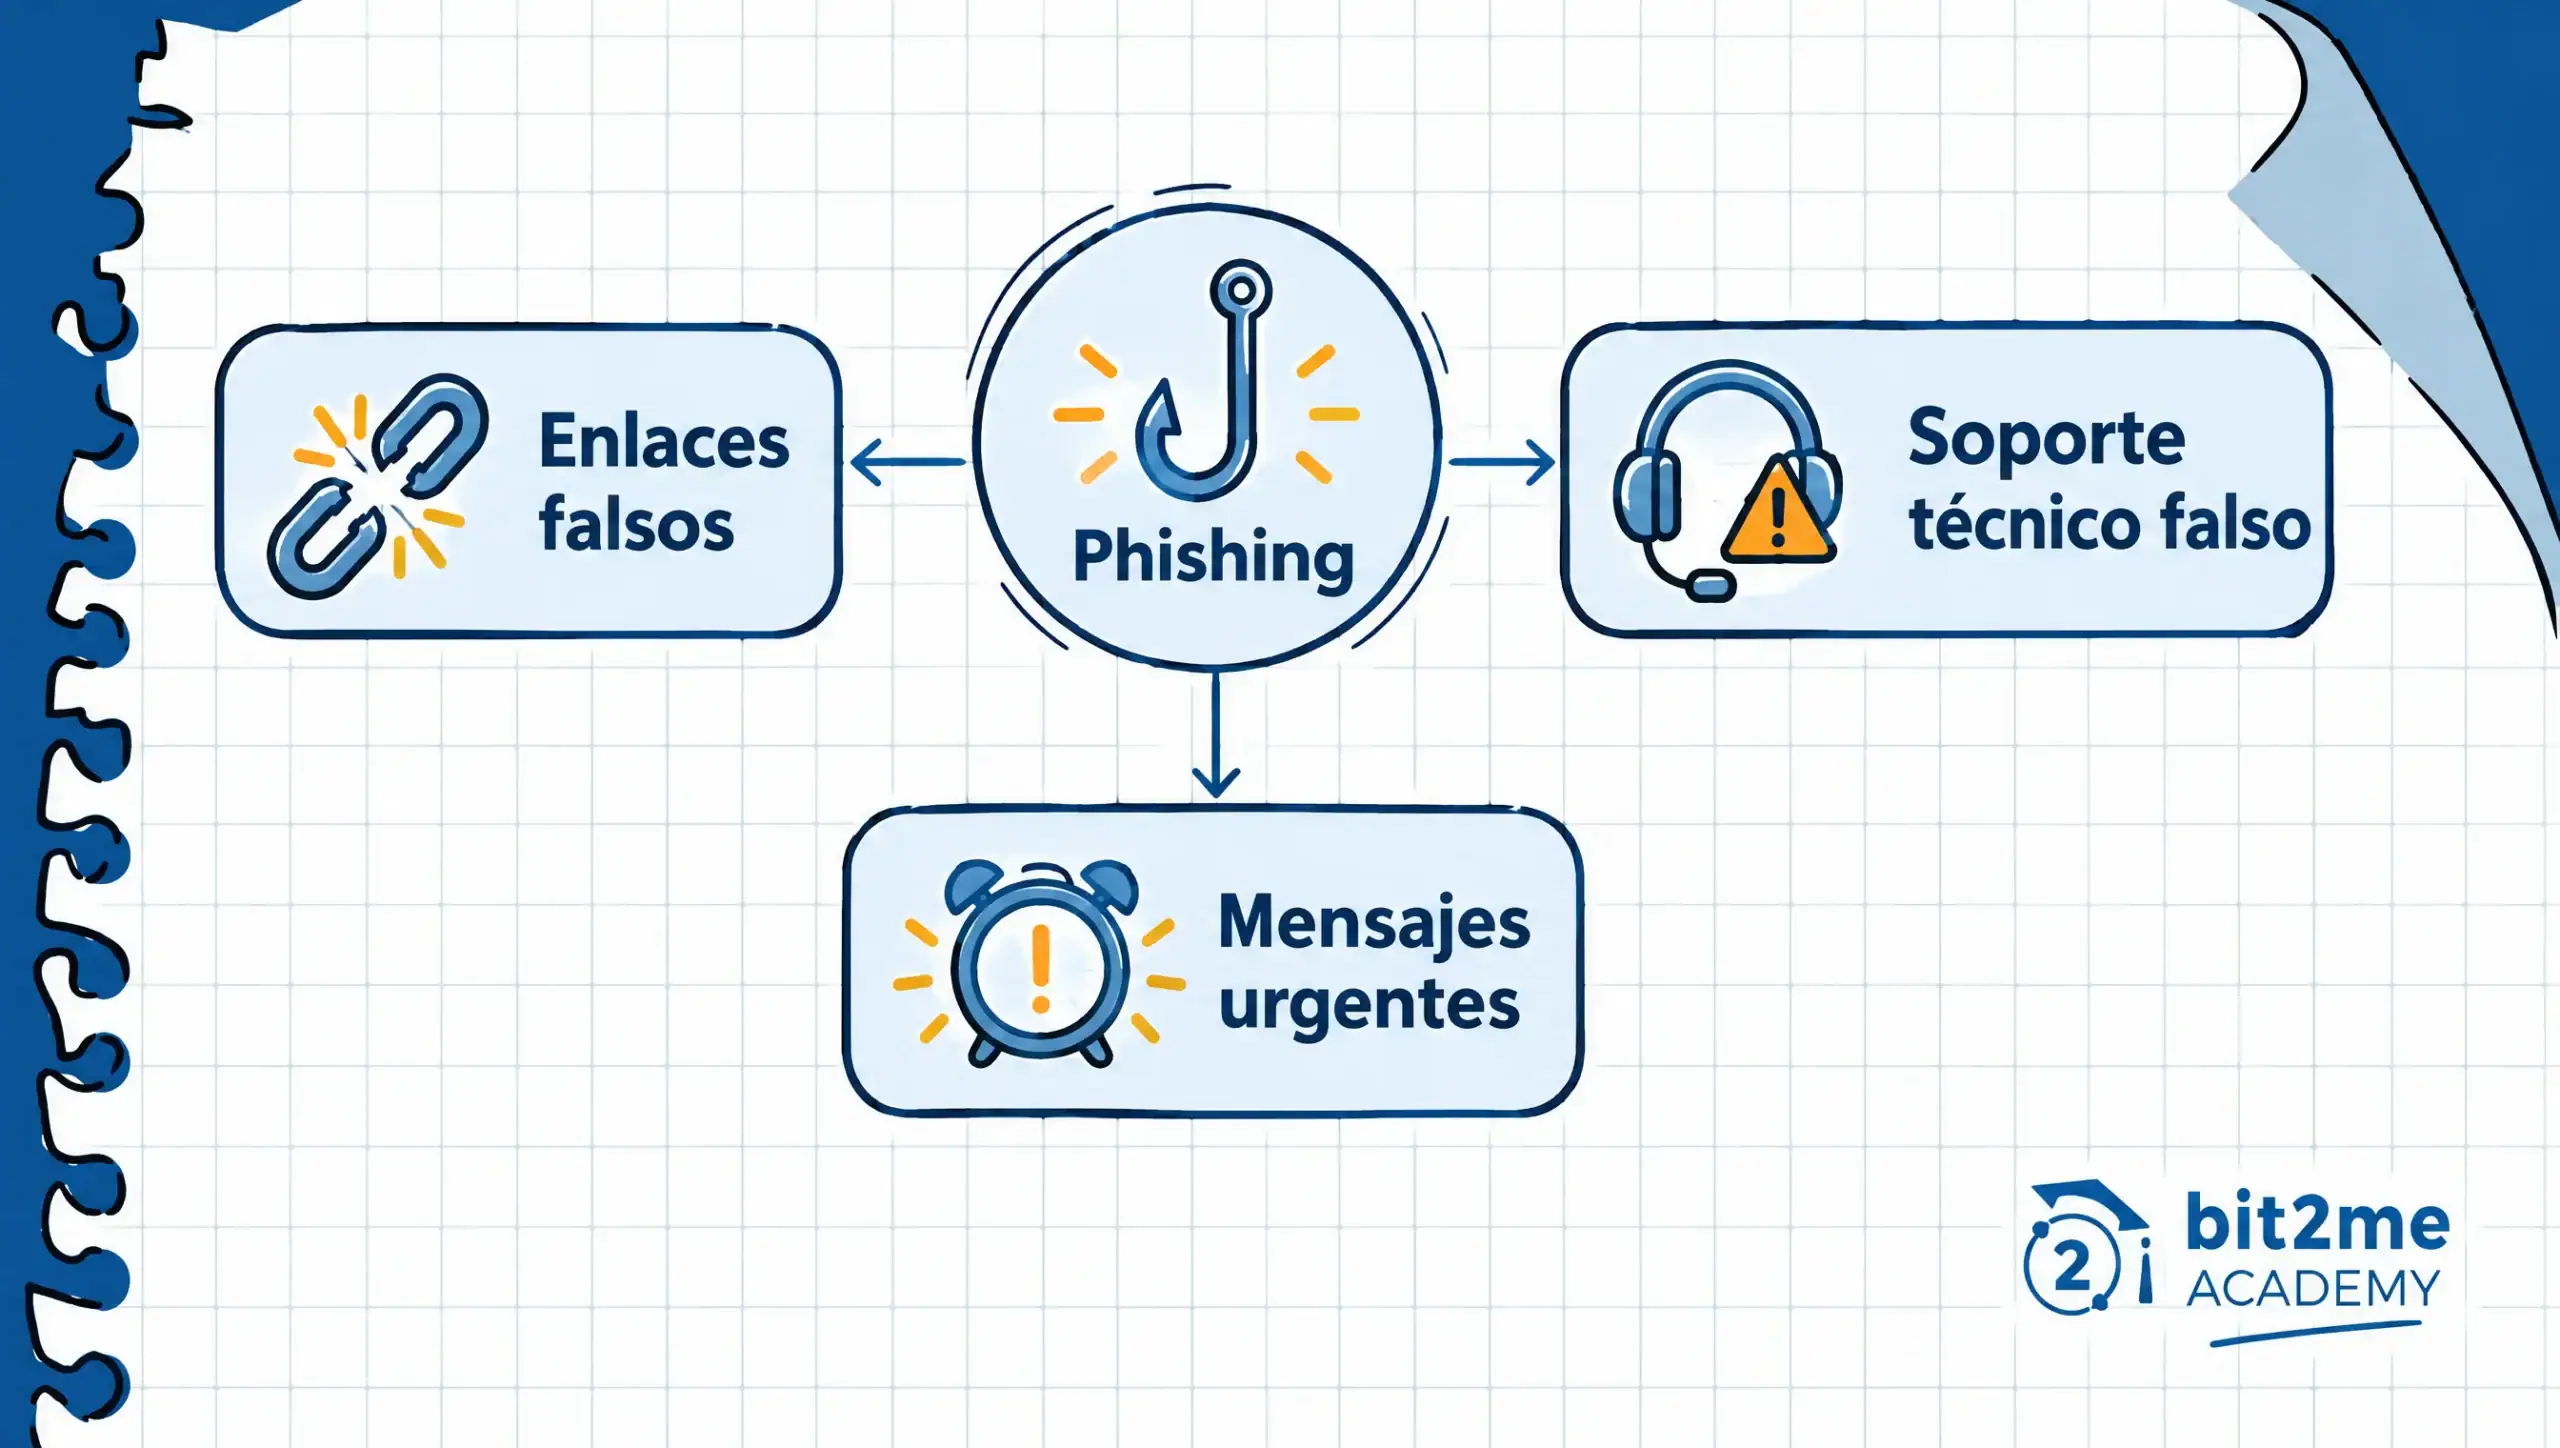
Aprender a evitar estafas cripto empieza por reconocer los tres patrones de phishing que más se repiten contra usuarios que ya tienen experiencia en el sector. Ninguno de los tres requiere conocimientos técnicos para detectarlo, solo un momento de pausa antes de actuar.
Enlaces falsos que imitan tu exchange o tu wallet. Suelen llegar por email, SMS o incluso anuncios en redes sociales, con un dominio que se parece mucho al oficial pero cambia una letra, añade un guion o usa una extensión distinta. La página de destino puede ser prácticamente idéntica a la original, así que la única defensa fiable no es fijarse en el diseño, sino en la dirección exacta de la URL.
Soporte técnico falso. Aparece en comentarios de redes sociales bajo publicaciones reales de la plataforma, en grupos de mensajería o incluso llamando por teléfono haciéndose pasar por un agente. Su objetivo casi siempre es el mismo: convencerte de compartir tu contraseña, tu frase semilla o de instalar un programa de acceso remoto «para solucionar un problema» que en realidad no existe.
Mensajes urgentes que piden tu frase semilla o tus credenciales. Estos combinan presión de tiempo —»tu cuenta será suspendida en 24 horas»— con una supuesta necesidad de «verificar» tu wallet introduciendo la frase semilla en un formulario. Ninguna plataforma seria necesita esa frase para verificar nada, y la urgencia artificial es, en sí misma, la señal de alarma más clara de todo el mensaje.
Tal y como recuerda la propia comunicación de seguridad de Bit2Me, ningún equipo legítimo pedirá jamás tu frase semilla completa ni tu contraseña por chat, email o teléfono, bajo ningún pretexto. Cuando un mensaje combina urgencia con una petición de datos sensibles, la reacción correcta no es responder rápido, sino verificar despacio.
Verifica siempre la URL oficial antes de introducir tus credenciales
La mayoría de los intentos de phishing dependen de un solo momento: el instante en que introduces tu usuario y contraseña en una página que no es la que crees que es. Comprobar la URL antes de escribir nada en un formulario de acceso reduce ese riesgo a prácticamente cero, y toma menos de cinco segundos hacerlo.
El hábito más simple es no acceder nunca a tu exchange haciendo clic en un enlace recibido por email, SMS o redes sociales, por convincente que parezca el mensaje. En su lugar, escribe la dirección directamente en el navegador o utiliza un marcador que hayas guardado tú mismo con anterioridad, cuando tenías la certeza de estar en la página correcta.
Antes de introducir cualquier credencial, revisa tres cosas en la barra de direcciones: que el dominio sea exactamente el oficial, sin letras cambiadas ni caracteres añadidos; que la conexión use el candado de sitio seguro; y que no haya subdominios extraños insertados antes del nombre real de la plataforma. Los tres chequeos juntos tardan segundos y evitan buena parte de los casos de phishing dirigidos a usuarios cripto.
Precauciones al usar wifi público para gestionar tus criptoactivos
Conectar tu móvil u ordenador a una red wifi pública —la de un aeropuerto, una cafetería o un hotel— es cómodo, pero conlleva un riesgo específico cuando lo haces para entrar a tu exchange o a tu wallet. Estas redes suelen carecer de cifrado adecuado o pueden ser suplantadas por una red falsa con un nombre casi idéntico al legítimo, diseñada para interceptar el tráfico de quienes se conectan a ella.
Si necesitas revisar tu cuenta mientras estás fuera de casa, la opción más segura es usar los datos móviles de tu propio operador en lugar del wifi público, porque esa conexión no depende de una red compartida con desconocidos. Cuando el wifi público es la única opción disponible, usar una VPN (red privada virtual) de confianza añade una capa de cifrado adicional que dificulta mucho la interceptación del tráfico.
Hay una regla simple que conviene aplicar siempre, tengas o no VPN: nunca introduzcas tu frase semilla ni completes una operación sensible de tu wallet no custodial mientras estás conectado a una red que no controlas. Esperar a estar en una red de confianza cuesta poco y elimina por completo ese riesgo concreto.
Buenas prácticas si usas una wallet de hardware
Si ya diste el paso de guardar parte de tus criptoactivos en una wallet de hardware —un dispositivo físico dedicado exclusivamente a firmar transacciones sin exponer tus claves privadas a internet—, hay una serie de hábitos que multiplican esa protección adicional. El dispositivo en sí es una barrera fuerte, pero solo si se usa correctamente.
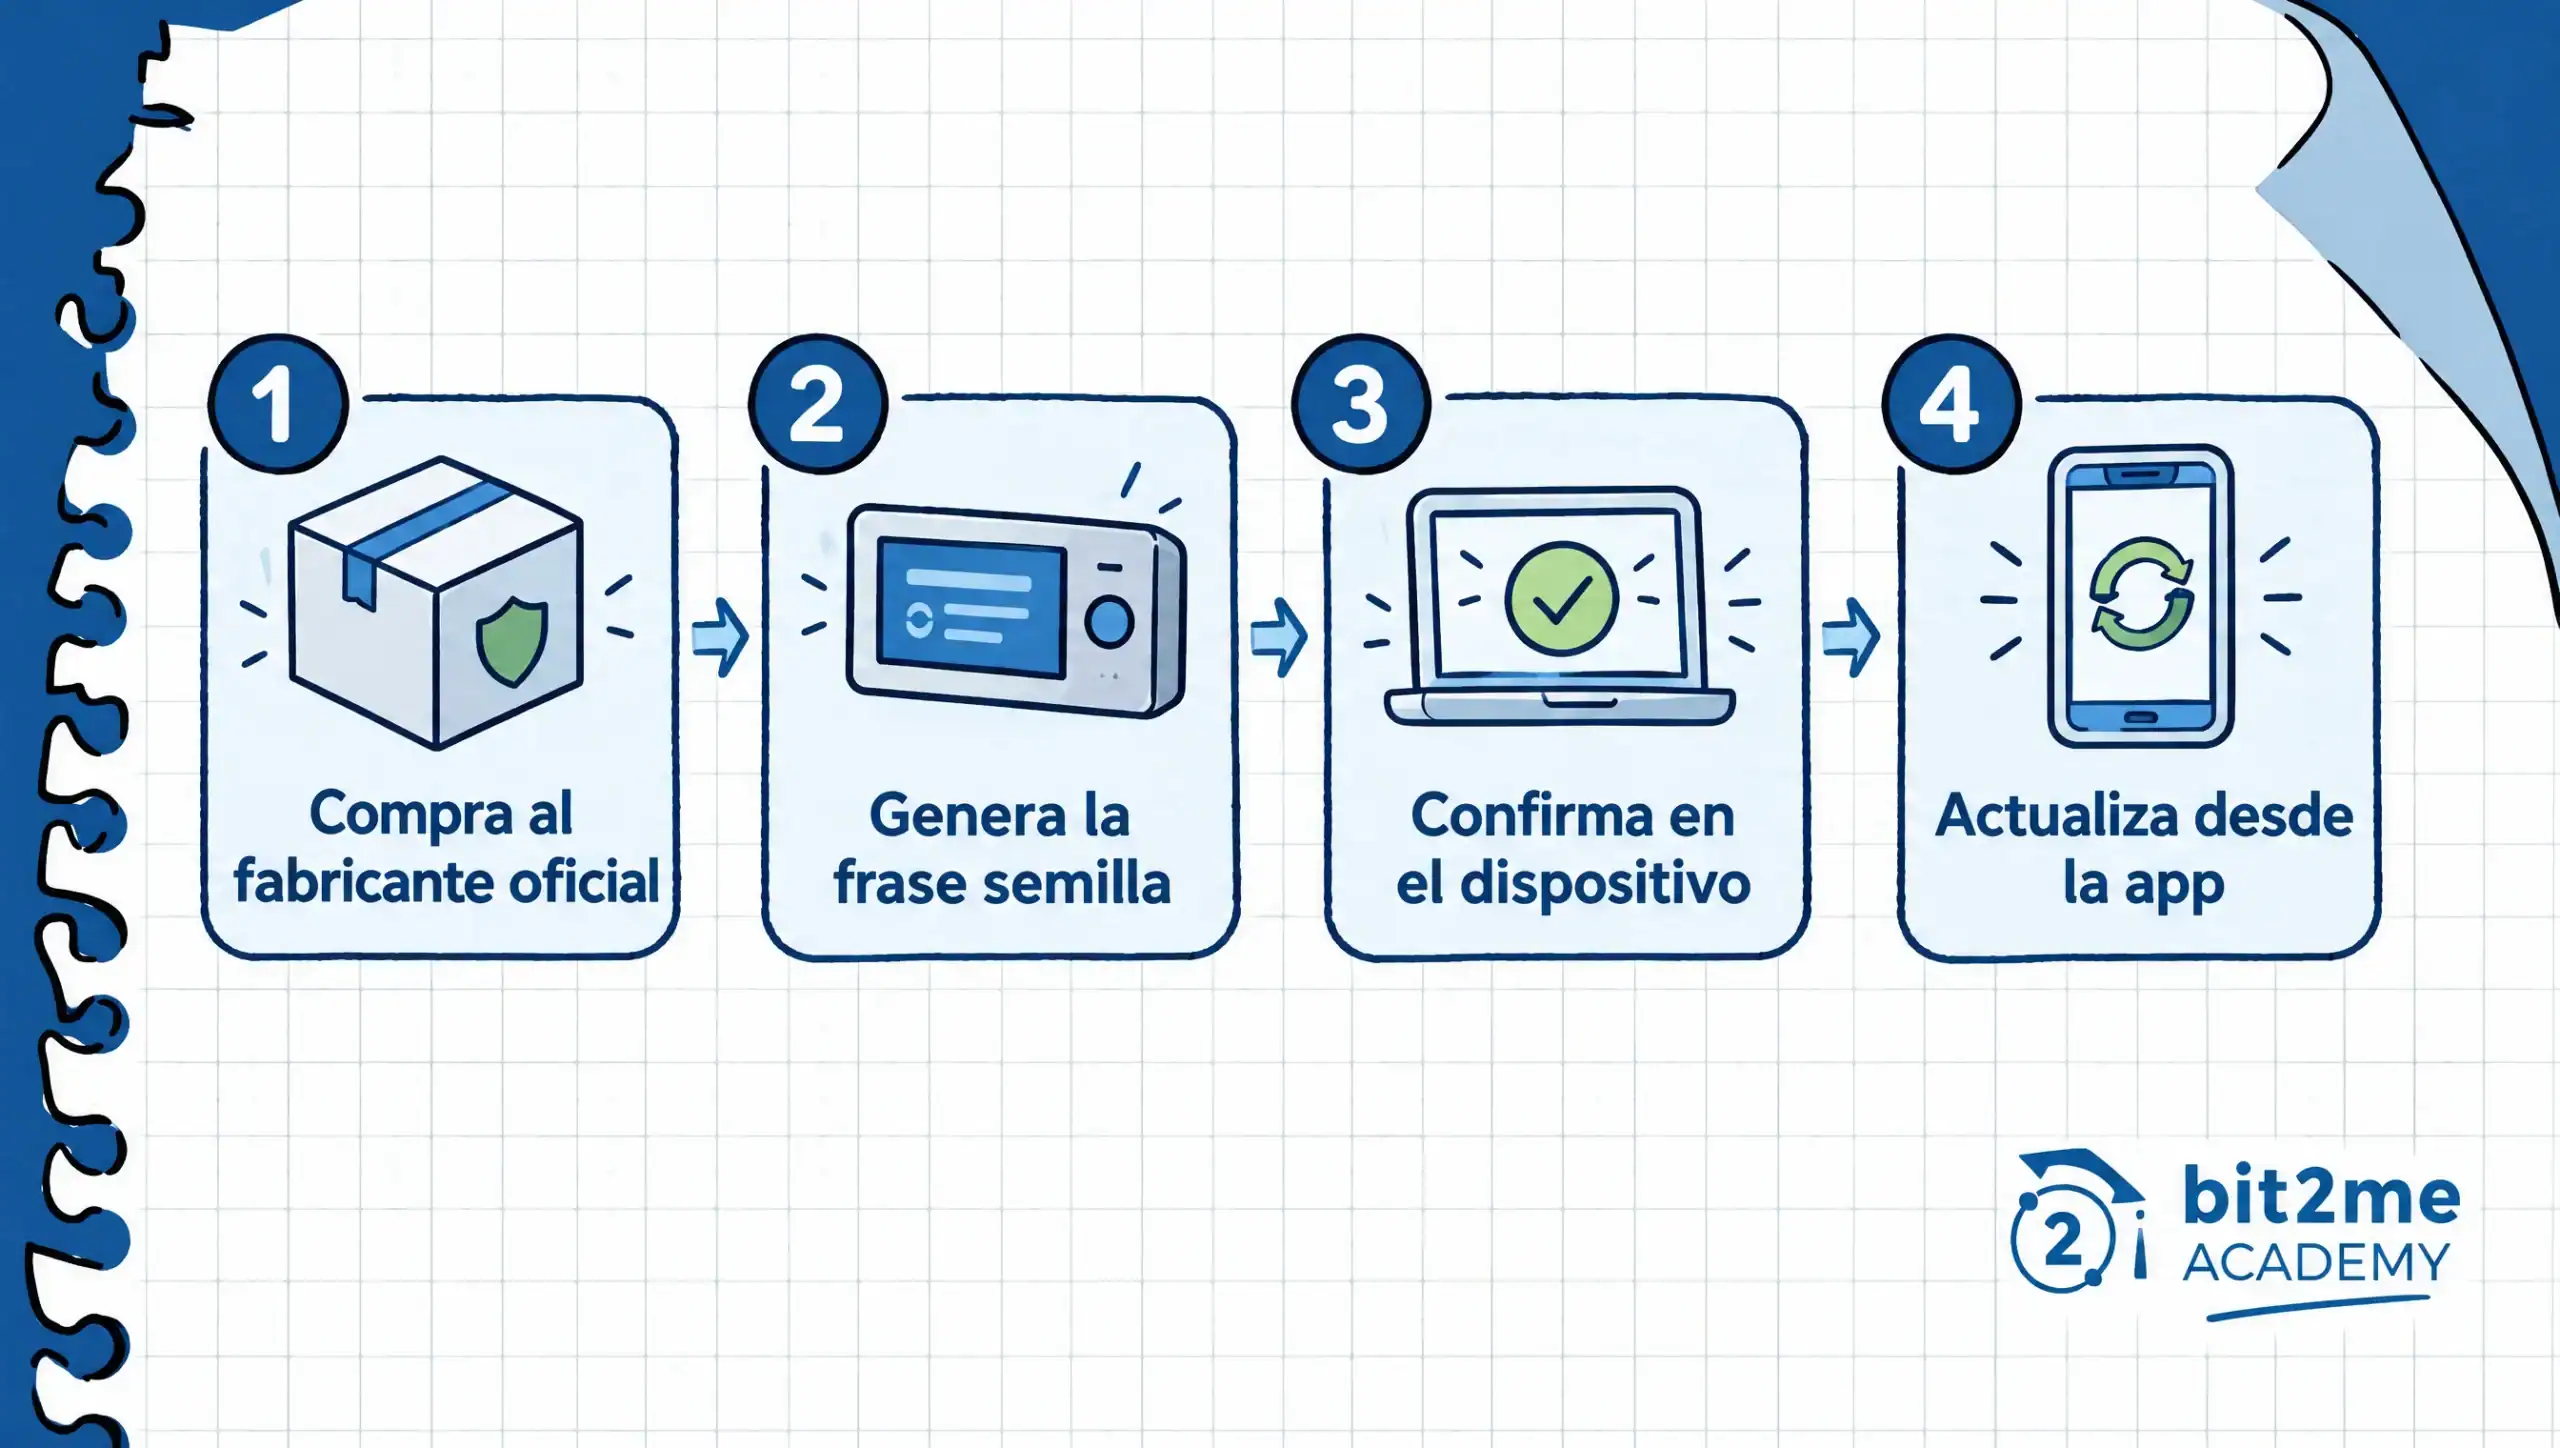
Compra siempre el dispositivo directamente del fabricante oficial o de un distribuidor autorizado, nunca de segunda mano ni de un vendedor sin garantías verificables. Un dispositivo manipulado antes de llegar a tus manos puede parecer nuevo y funcionar con normalidad mientras filtra información en segundo plano, algo que un usuario sin herramientas técnicas difícilmente detectaría a simple vista.
Al configurarlo por primera vez, genera tú mismo la frase semilla desde el propio dispositivo y verifica que la pantalla del hardware —no la del móvil ni el ordenador conectado— es donde confirmas cada dirección y cada importe antes de firmar una transacción. Esa pantalla independiente es precisamente lo que protege la operación aunque el ordenador conectado estuviera infectado con software malicioso.
Mantén el firmware del dispositivo actualizado únicamente a través de la aplicación oficial del fabricante, y desconfía de cualquier actualización que llegue por otra vía o que te pida introducir la frase semilla en un ordenador para «sincronizar» el dispositivo. Ese paso nunca es necesario en un proceso legítimo de actualización.
Lista citable: medidas esenciales para proteger tus criptoactivos
Reunidas en un solo bloque, estas son las medidas de seguridad criptomonedas más importantes que puedes aplicar hoy mismo, ordenadas de la más básica a la más avanzada:
- Guarda tu frase semilla en papel o metal, nunca en la nube, el email o una captura de pantalla.
- Activa el 2FA con una app de autenticación en lugar de SMS en cada plataforma que lo permita.
- Guarda tus códigos de recuperación del 2FA en un lugar tan seguro como tu frase semilla.
- Escribe siempre la URL de tu exchange a mano o desde un marcador propio, nunca desde un enlace recibido.
- Verifica el dominio exacto y el candado de sitio seguro antes de introducir cualquier credencial.
- Desconfía de cualquier mensaje urgente que te pida tu frase semilla, tu contraseña o instalar software remoto.
- Recuerda que ningún soporte técnico legítimo necesita conocer tu frase semilla para ayudarte.
- Evita operar tu wallet o exchange desde wifi público; usa datos móviles o una VPN de confianza.
- Compra tu wallet de hardware solo del fabricante oficial y actualiza su firmware únicamente desde la app oficial.
- Revisa periódicamente los dispositivos y sesiones activas conectadas a tu cuenta desde el panel de seguridad.
Ninguna de estas diez medidas sustituye a las demás; se refuerzan entre sí. Aplicar solo la mitad reduce el riesgo, pero es la combinación completa la que realmente cierra las puertas más comunes por las que se pierden fondos.
Qué hacer si sospechas que tu cuenta o wallet está comprometida
Actuar rápido marca la diferencia cuando algo no encaja: un acceso que no reconoces, una notificación de una operación que no hiciste o la sospecha de haber introducido tu frase semilla en un sitio equivocado. El primer paso siempre es el mismo, independientemente de cuál sea la causa exacta.
Cambia de inmediato la contraseña de tu cuenta en el exchange y revisa desde el panel de seguridad qué dispositivos y sesiones tienen acceso activo, cerrando cualquiera que no reconozcas. Si la sospecha involucra tu frase semilla, la recomendación de seguridad es tratarla como comprometida sin esperar confirmación: crea una wallet nueva, genera una copia de seguridad distinta y traslada tus criptoactivos hacia esa nueva dirección cuanto antes.
Contacta también con el soporte oficial de tu plataforma a través de los canales verificados en su web, nunca respondiendo a un mensaje sospechoso que pudiera ser precisamente el origen del problema. Cuanto menor sea el tiempo entre la sospecha y la reacción, menor es la ventana real de exposición de tus fondos.
Si todavía no tienes cuenta en una plataforma que te permita aplicar estos controles desde el primer día —2FA con app de autenticación, alertas de acceso, panel de sesiones activas—, puedes crear tu cuenta en Bit2Me y construir tus hábitos de seguridad desde el momento en que compres tus primeros criptoactivos, en lugar de esperar a que un susto te obligue a aprenderlos deprisa.
Preguntas frecuentes sobre cómo proteger tus criptomonedas


 Autor