Puntos Esenciales
- El slashing es la penalización que un protocolo Proof of Stake aplica a un validador por doble firma o inactividad prolongada, no un fallo del usuario.
- Existe para incentivar que los validadores mantengan alta disponibilidad y se comporten con honestidad, protegiendo la seguridad económica de la red.
- Operar a través de un CASP regulado bajo MiCA, con infraestructura profesional y monitorización 24/7, puede reducir la probabilidad de errores operativos que provocan slashing.
- Ninguna regulación elimina el riesgo de slashing por completo: sigue siendo un riesgo técnico del propio protocolo, no algo que la supervisión de un CASP pueda garantizar que nunca ocurra.
El slashing es la penalización automática que aplica un protocolo Proof of Stake a un validador que actúa mal, restándole parte de su stake. Cada vez que alguien delega activos digitales en un validador para hacer staking, esa penalización deja de ser un detalle abstracto y pasa a ser una condición real de la actividad. A medida que el staking a través de proveedores regulados gana peso frente al staking autogestionado, entender qué papel juega realmente un proveedor de servicios de criptoactivos (CASP) frente a ese riesgo se ha vuelto una pregunta recurrente entre quienes usan Bit2Me Earn.
Este artículo explica el mecanismo del slashing con precisión técnica: qué lo provoca, por qué el diseño económico de las redes Proof of Stake lo necesita, y cómo se reduce la probabilidad de sufrirlo al operar a través de una infraestructura profesional supervisada bajo el Reglamento (UE) MiCA. También aclara, sin ambigüedad, qué es lo que un CASP regulado no puede ofrecer frente a este riesgo. Si ya conoces el resto de riesgos del staking —liquidez, contraparte, protocolo y volatilidad—, esta guía complementa esa base centrándose en el mecanismo de penalización más citado y menos comprendido del sector.
En el marco regulatorio de la Unión Europea, el Reglamento (UE) MiCA (Markets in Crypto-Assets), vigente desde 2024, establece las obligaciones de autorización y supervisión que deben cumplir los proveedores de servicios de criptoactivos (CASP, por sus siglas en inglés) que ofrecen servicios de staking a sus usuarios. BITCOINFORME, PSC, S.L., que opera bajo el nombre comercial de Bit2Me, es un proveedor de servicios de criptoactivos autorizado y regulado por la Comisión Nacional del Mercado de Valores (CNMV) en España, de conformidad con el artículo 59 del Reglamento MiCA.
Aviso importante: Este artículo tiene fines exclusivamente educativos e informativos. El contenido no constituye asesoramiento financiero, legal ni fiscal. Los servicios relacionados con la generación de recompensas conllevan riesgos específicos, entre los que se incluyen el riesgo de liquidez, el riesgo de contraparte, el riesgo de garantía y las condiciones propias de cada protocolo, que debes examinar detenidamente antes de participar. Las recompensas pasadas no constituyen un indicador fiable de las recompensas futuras.
 Certificado
Qué es el slashing en una red Proof of Stake
El slashing es un mecanismo codificado directamente en las reglas de consenso de una red Proof of Stake (PoS). Cuando un validador incumple esas reglas —normalmente por doble firma de bloques o por permanecer desconectado durante un tiempo prolongado—, el propio protocolo reduce automáticamente parte del stake bloqueado como garantía. No hay una persona ni un comité decidiendo caso por caso: el software detecta la infracción y ejecuta la penalización según reglas predefinidas y públicas.
Esta penalización afecta directamente al validador, pero también puede repercutir en quienes han delegado activos digitales en él, ya que la parte proporcional de stake delegada puede verse reducida en la misma medida. Eso convierte la elección de validador o de proveedor en una decisión con consecuencias económicas reales. La magnitud varía: algunas redes aplican penalizaciones mínimas para faltas leves, mientras que otras imponen reducciones severas ante comportamiento malicioso claro.
Conviene distinguir el slashing de otros mecanismos que suenan parecidos pero no lo son. El unbonding period es simplemente el plazo de espera para retirar fondos y no implica pérdida de stake, y la comisión de gestión que cobra un proveedor tampoco es una penalización staking: es el coste del servicio, acordado de antemano y ajeno al comportamiento del validador.
Las dos causas técnicas más comunes del slashing
Doble firma (double signing)
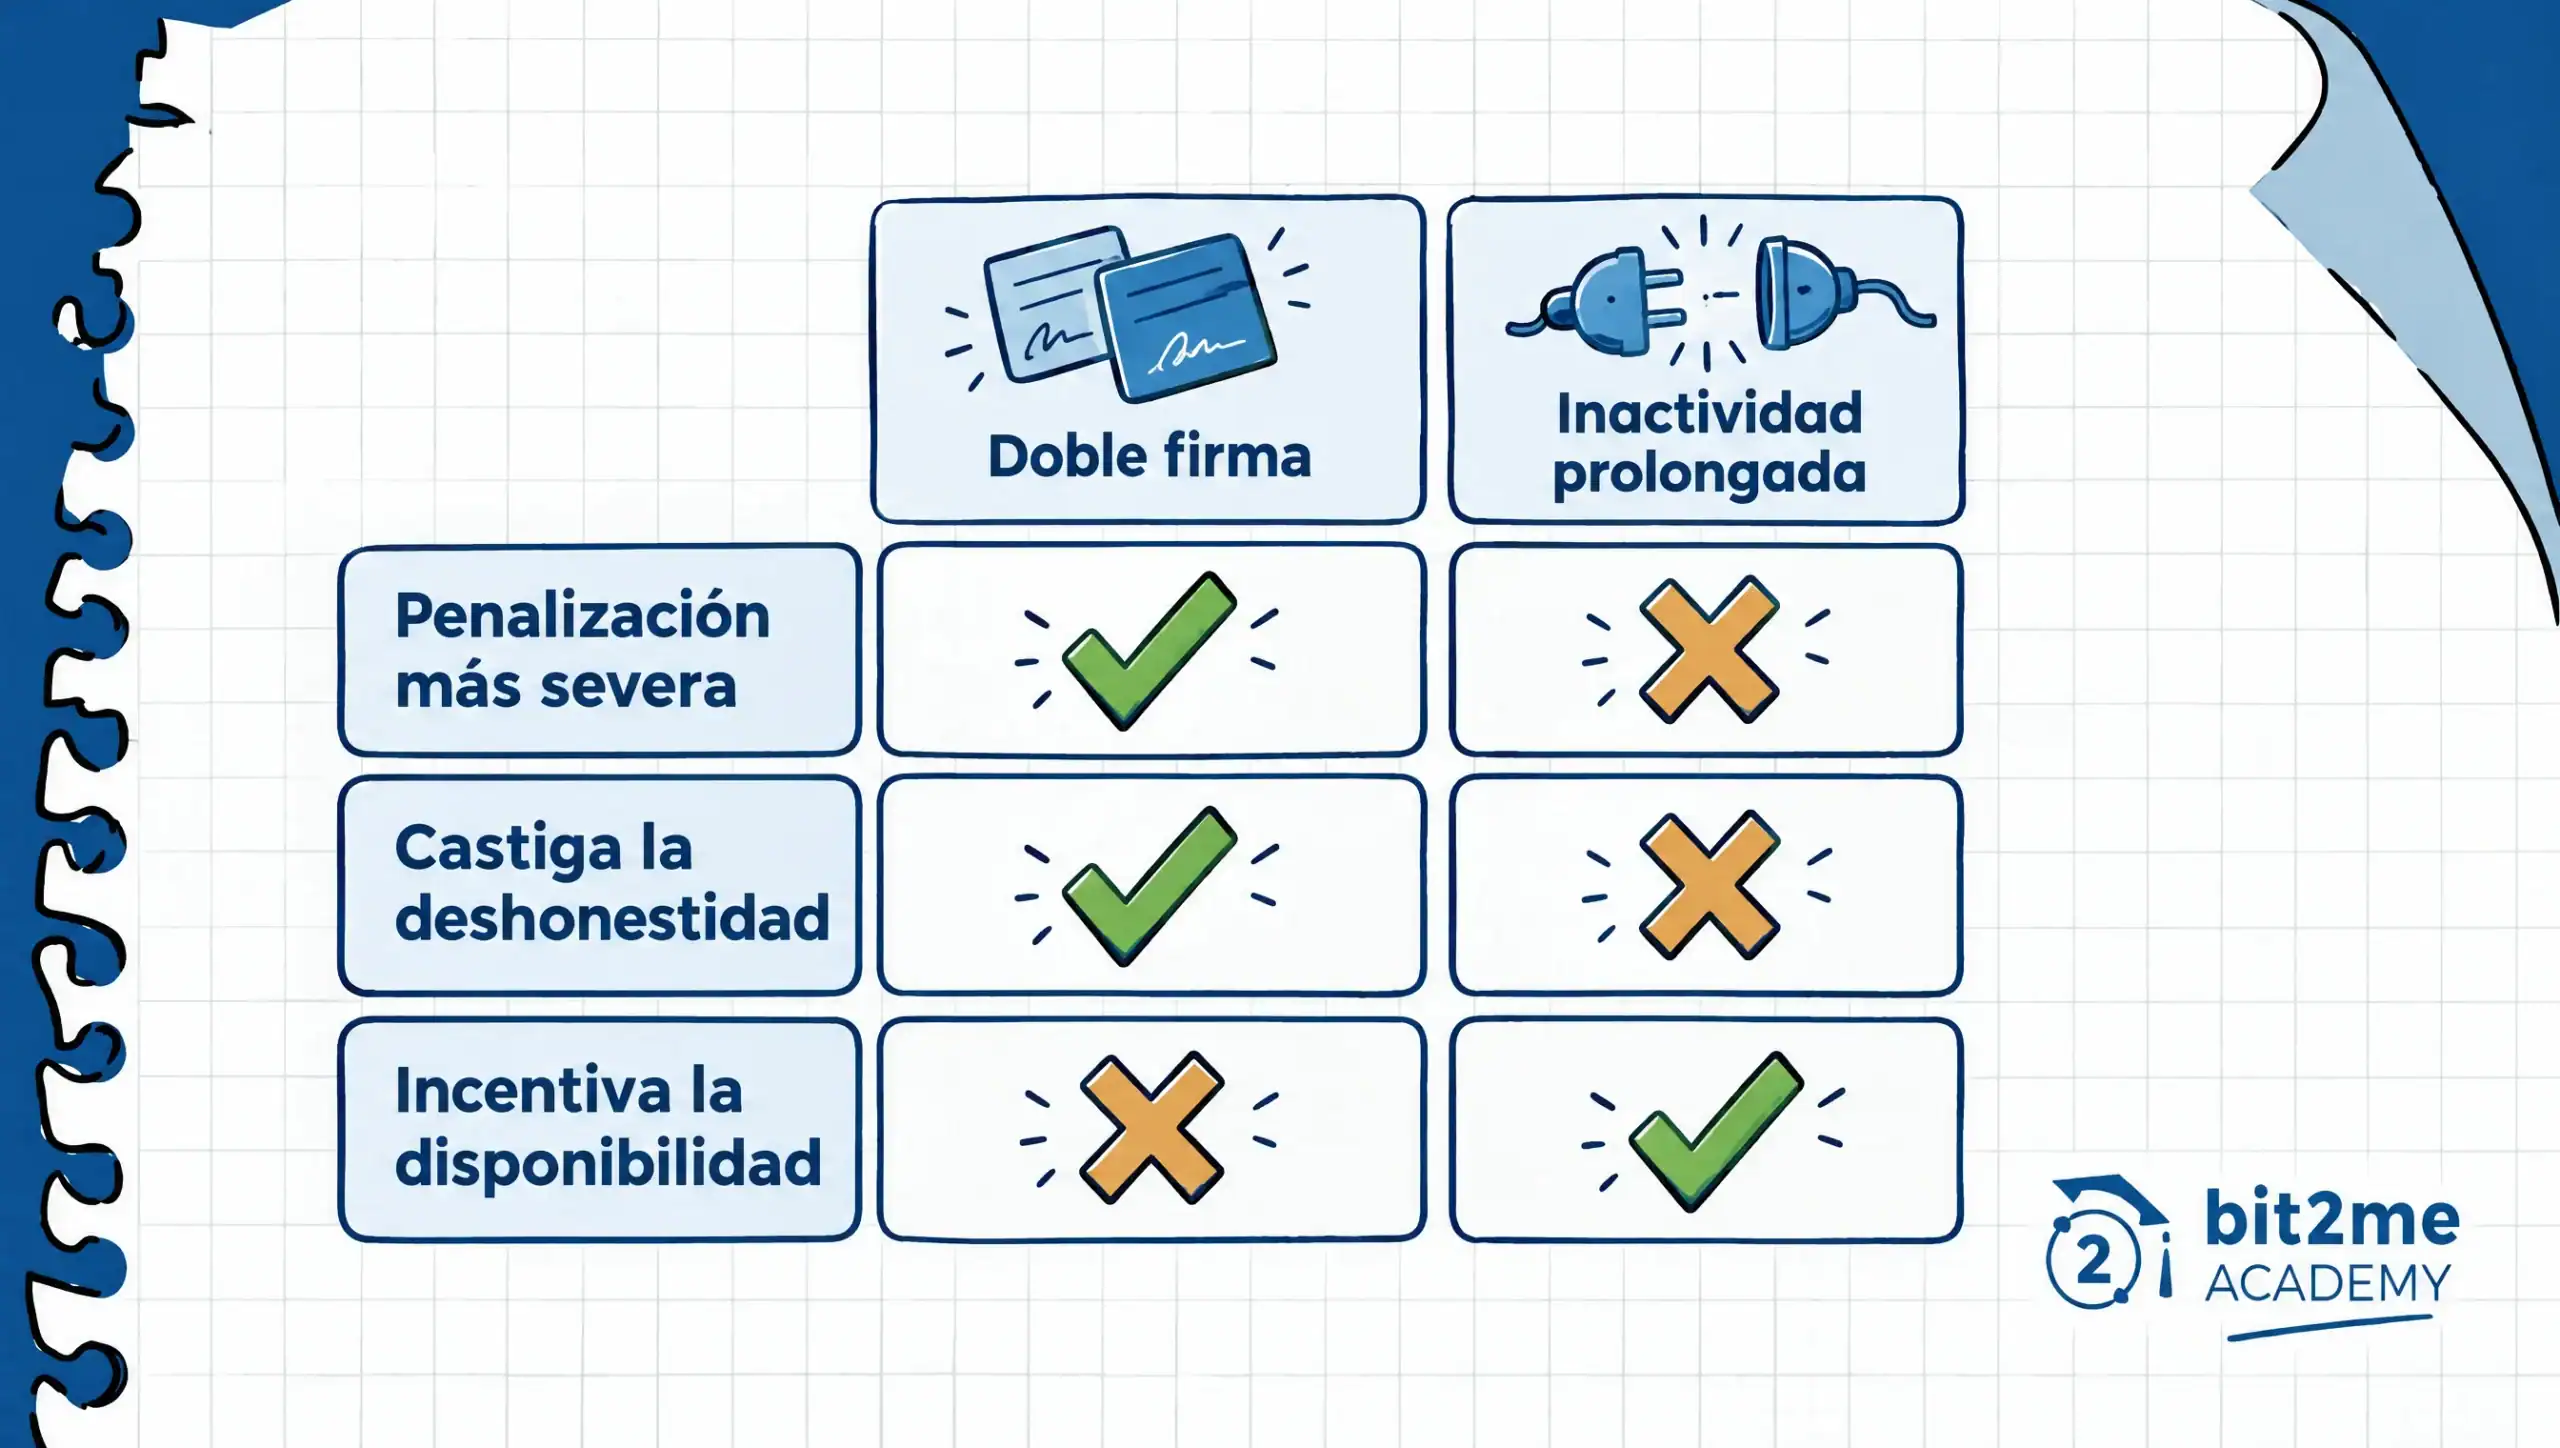
La doble firma ocurre cuando un validador firma dos bloques distintos para la misma posición de la cadena, algo que las reglas de consenso interpretan como un intento de manipular el historial de la red o, como mínimo, un fallo grave de configuración. Puede ser maliciosa, pero en la práctica ocurre más por errores operativos: ejecutar el mismo validador en dos máquinas a la vez durante una migración de infraestructura es una causa habitual de doble firma accidental. La penalización por esta infracción suele ser la más severa de cada protocolo, porque compromete la integridad del historial de bloques.
Inactividad prolongada (downtime)
La segunda causa es la inactividad prolongada, cuando un validador deja de atestiguar o proponer bloques durante un periodo sostenido. A diferencia de la doble firma, esta penalización suele ser menor y busca incentivar la disponibilidad más que castigar la deshonestidad. Redes como Ethereum implementan además el llamado inactivity leak, que incrementa gradualmente la penalización si una parte significativa de la red permanece inactiva a la vez, para restaurar la finalidad económica de la cadena.
Ambas causas comparten un origen común: fallos en la infraestructura o en la operación del validador, no decisiones puntuales de quien delega. Por eso la calidad de esa infraestructura —redundancia, monitorización, gestión de claves— es la variable que más influye en la probabilidad real de sufrir slashing, más incluso que la elección de la red en sí.
Por qué existe el slashing: el incentivo económico detrás del diseño
El slashing no es una medida punitiva añadida por capricho: es la pieza que sostiene la seguridad económica de cualquier red Proof of Stake. Un validador se compromete a mantener su nodo disponible y a seguir las reglas de consenso a cambio de recibir recompensas de staking; el slashing es la contrapartida que da coste real a ese compromiso si se incumple. Sin esa penalización, un validador podría actuar con negligencia o incluso de forma maliciosa sin ninguna consecuencia económica, lo que debilitaría la confianza que sostiene a toda la red.
Este diseño responde a un problema clásico de la teoría de juegos: cómo alinear el interés individual de cada validador con el interés colectivo de que la cadena funcione sin interrupciones ni manipulaciones. Al exigir que cada validador bloquee activos digitales como garantía y penalizar económicamente el mal comportamiento, el protocolo convierte la honestidad y la alta disponibilidad en la estrategia más rentable para cualquier participante racional.
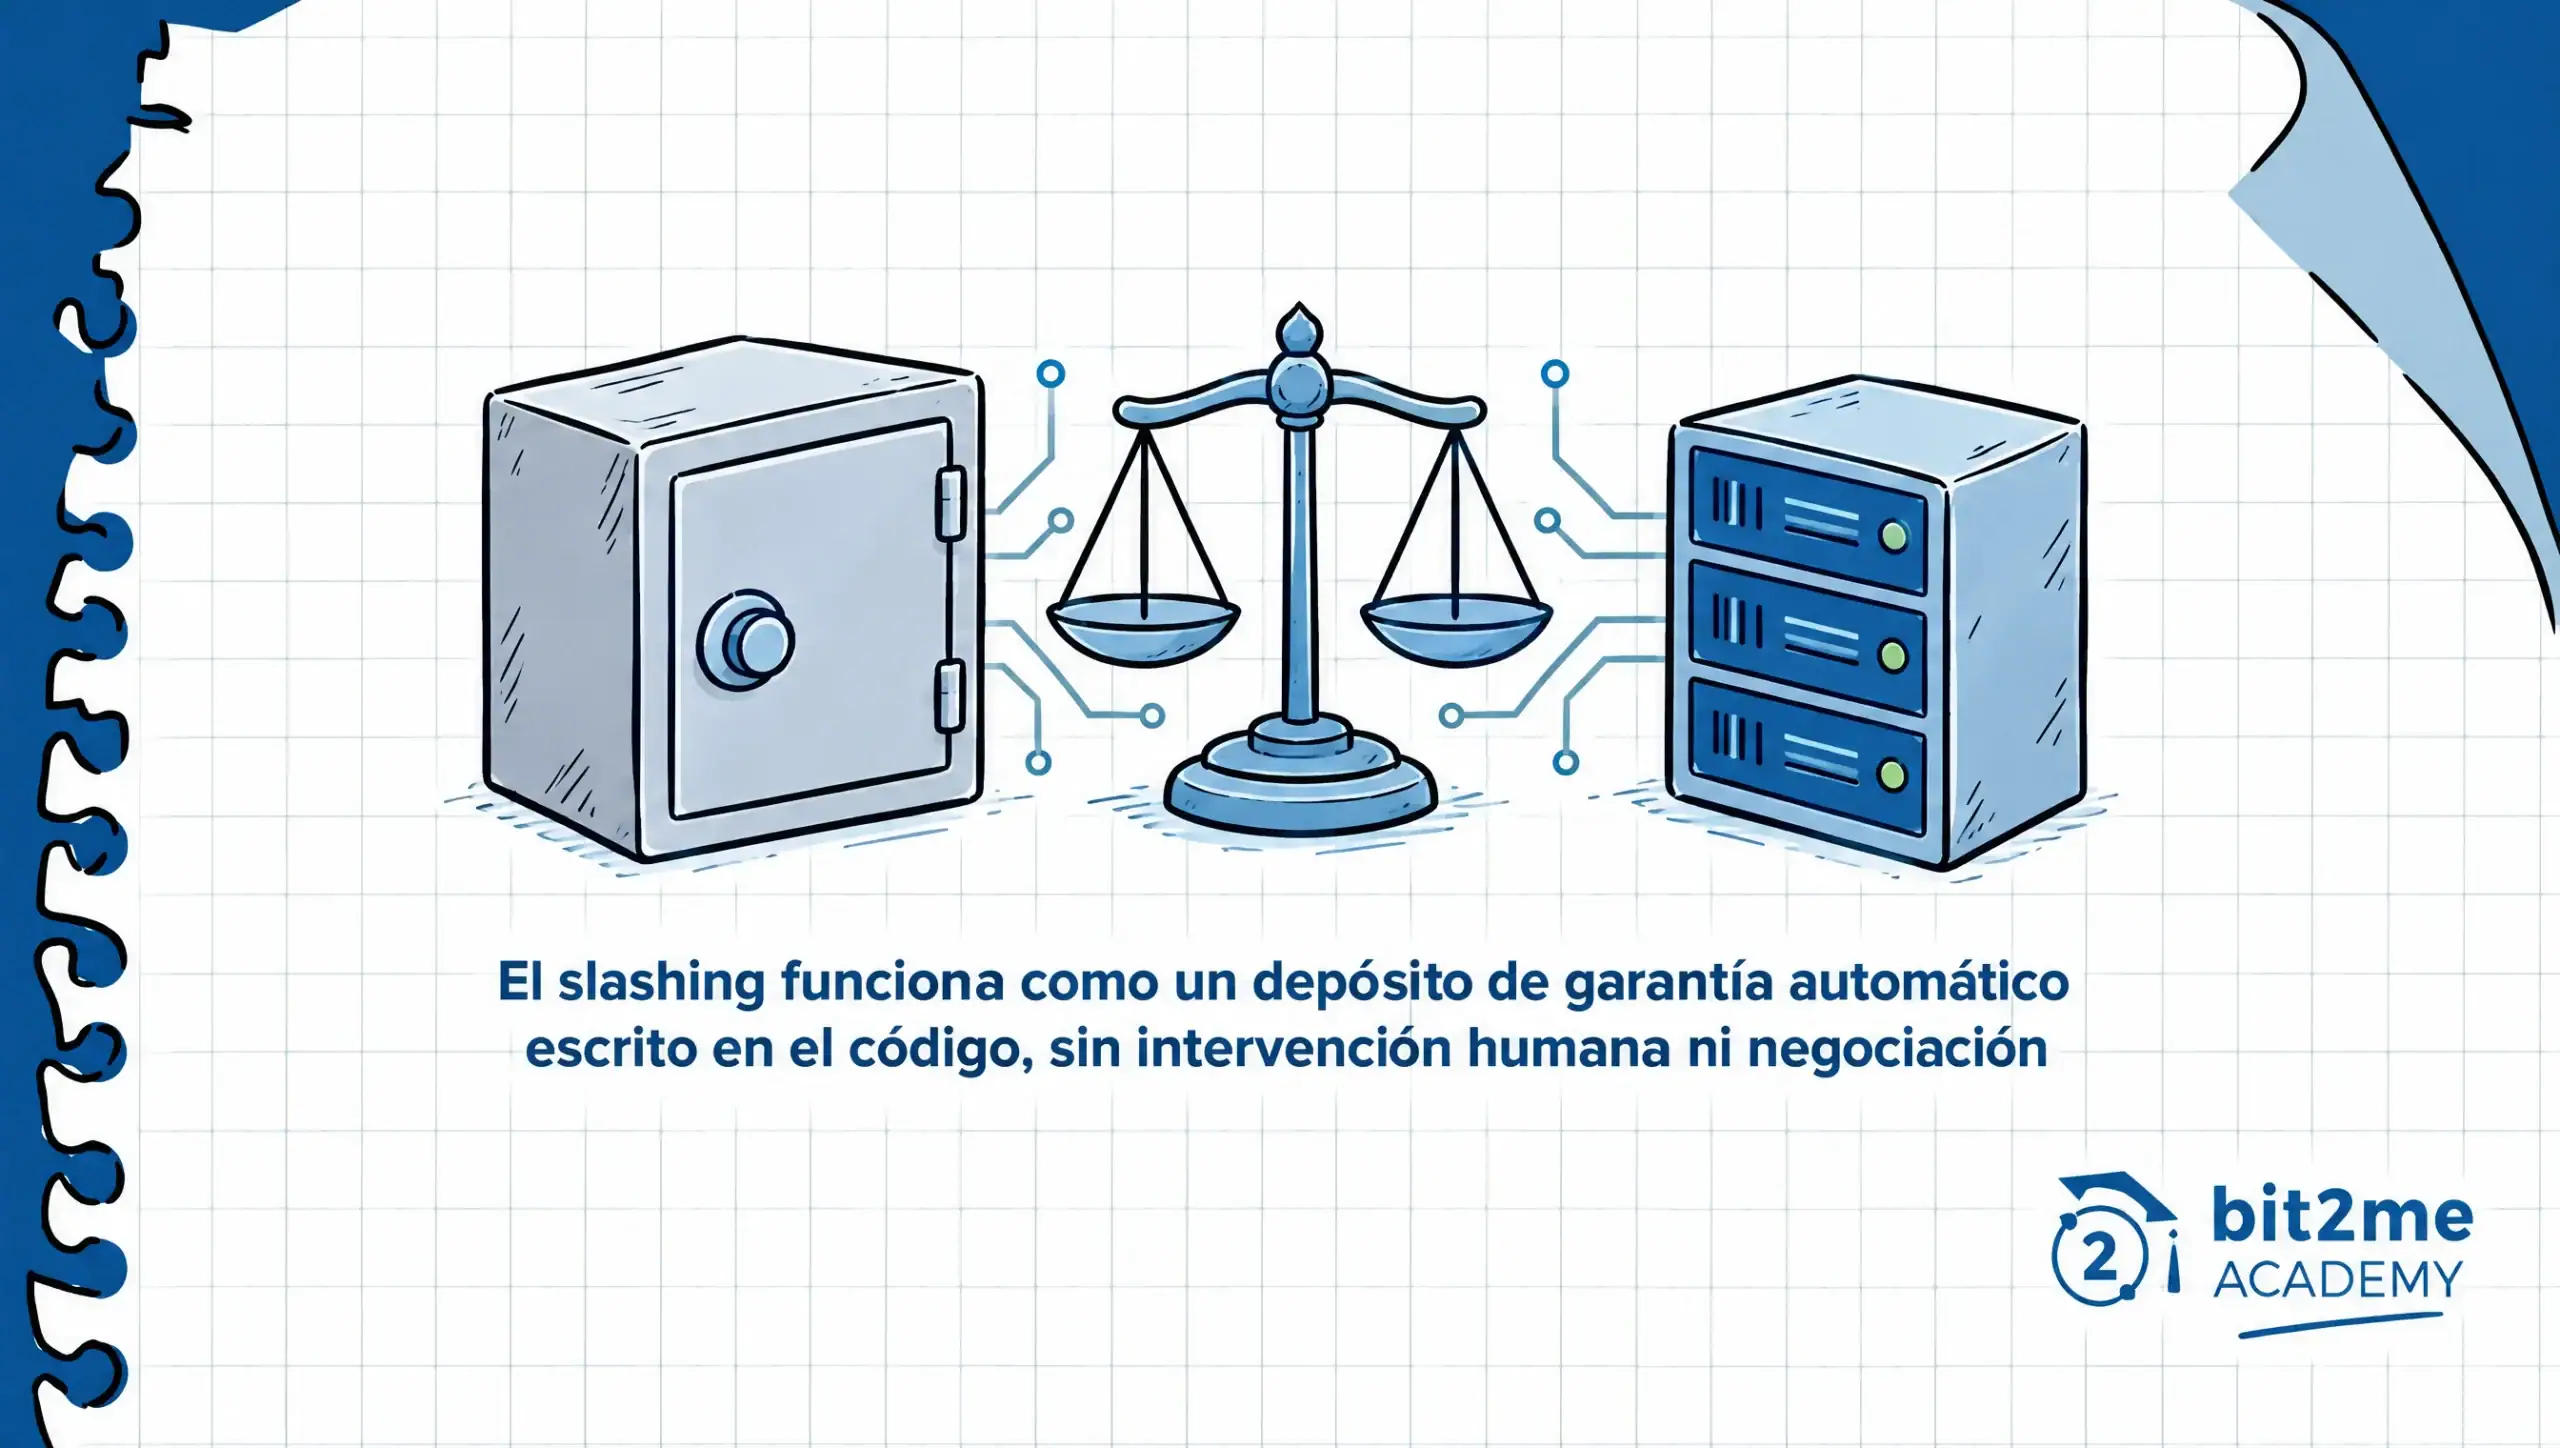
Visto así, el slashing cumple una función parecida a la de un depósito de garantía, con la diferencia de que la ejecución es automática y está escrita en el propio código, sin intervención humana ni margen de negociación. Esa automatización es la que impide que ningún proveedor externo —regulado o no— pueda alterar cuándo y cómo se aplica una penalización staking: esas reglas pertenecen a la red, no a quien opera el validador.
Qué es un CASP y qué cambia cuando operas a través de uno regulado
Un CASP (Crypto-Asset Service Provider, o proveedor de servicios de criptoactivos) es una entidad autorizada por un regulador competente para prestar servicios relacionados con activos digitales, incluido el staking, bajo un marco de supervisión definido. En la Unión Europea, esa autorización se otorga conforme al Reglamento MiCA, que exige a los CASP cumplir requisitos de gobernanza, seguridad operativa, custodia y transparencia frente al usuario. En España, la CNMV es la autoridad competente que autoriza y supervisa a estos proveedores.
Operar a través de un CASP regulado significa que la selección y gestión de validadores deja de depender de la capacidad técnica individual del usuario y pasa a manos de un equipo especializado sujeto a requisitos de diligencia definidos por la normativa. Eso no cambia las reglas del protocolo blockchain subyacente —ninguna autorización regulatoria puede hacerlo—, pero sí cambia quién gestiona la infraestructura que determina si esas reglas se cumplen o se incumplen. Esta distinción conviene tenerla presente antes de asumir que «regulado» equivale automáticamente a «sin riesgo de slashing».
La supervisión bajo MiCA se centra en cómo opera el proveedor —controles internos, custodia, información al usuario, gestión de conflictos de interés— y no en modificar la mecánica de consenso de Ethereum, Cosmos o cualquier otra red PoS. Esa mecánica sigue siendo la misma exista o no un CASP de por medio, lo que sitúa correctamente dónde puede influir la regulación y dónde no.
Cómo un CASP regulado puede reducir la probabilidad de errores operativos
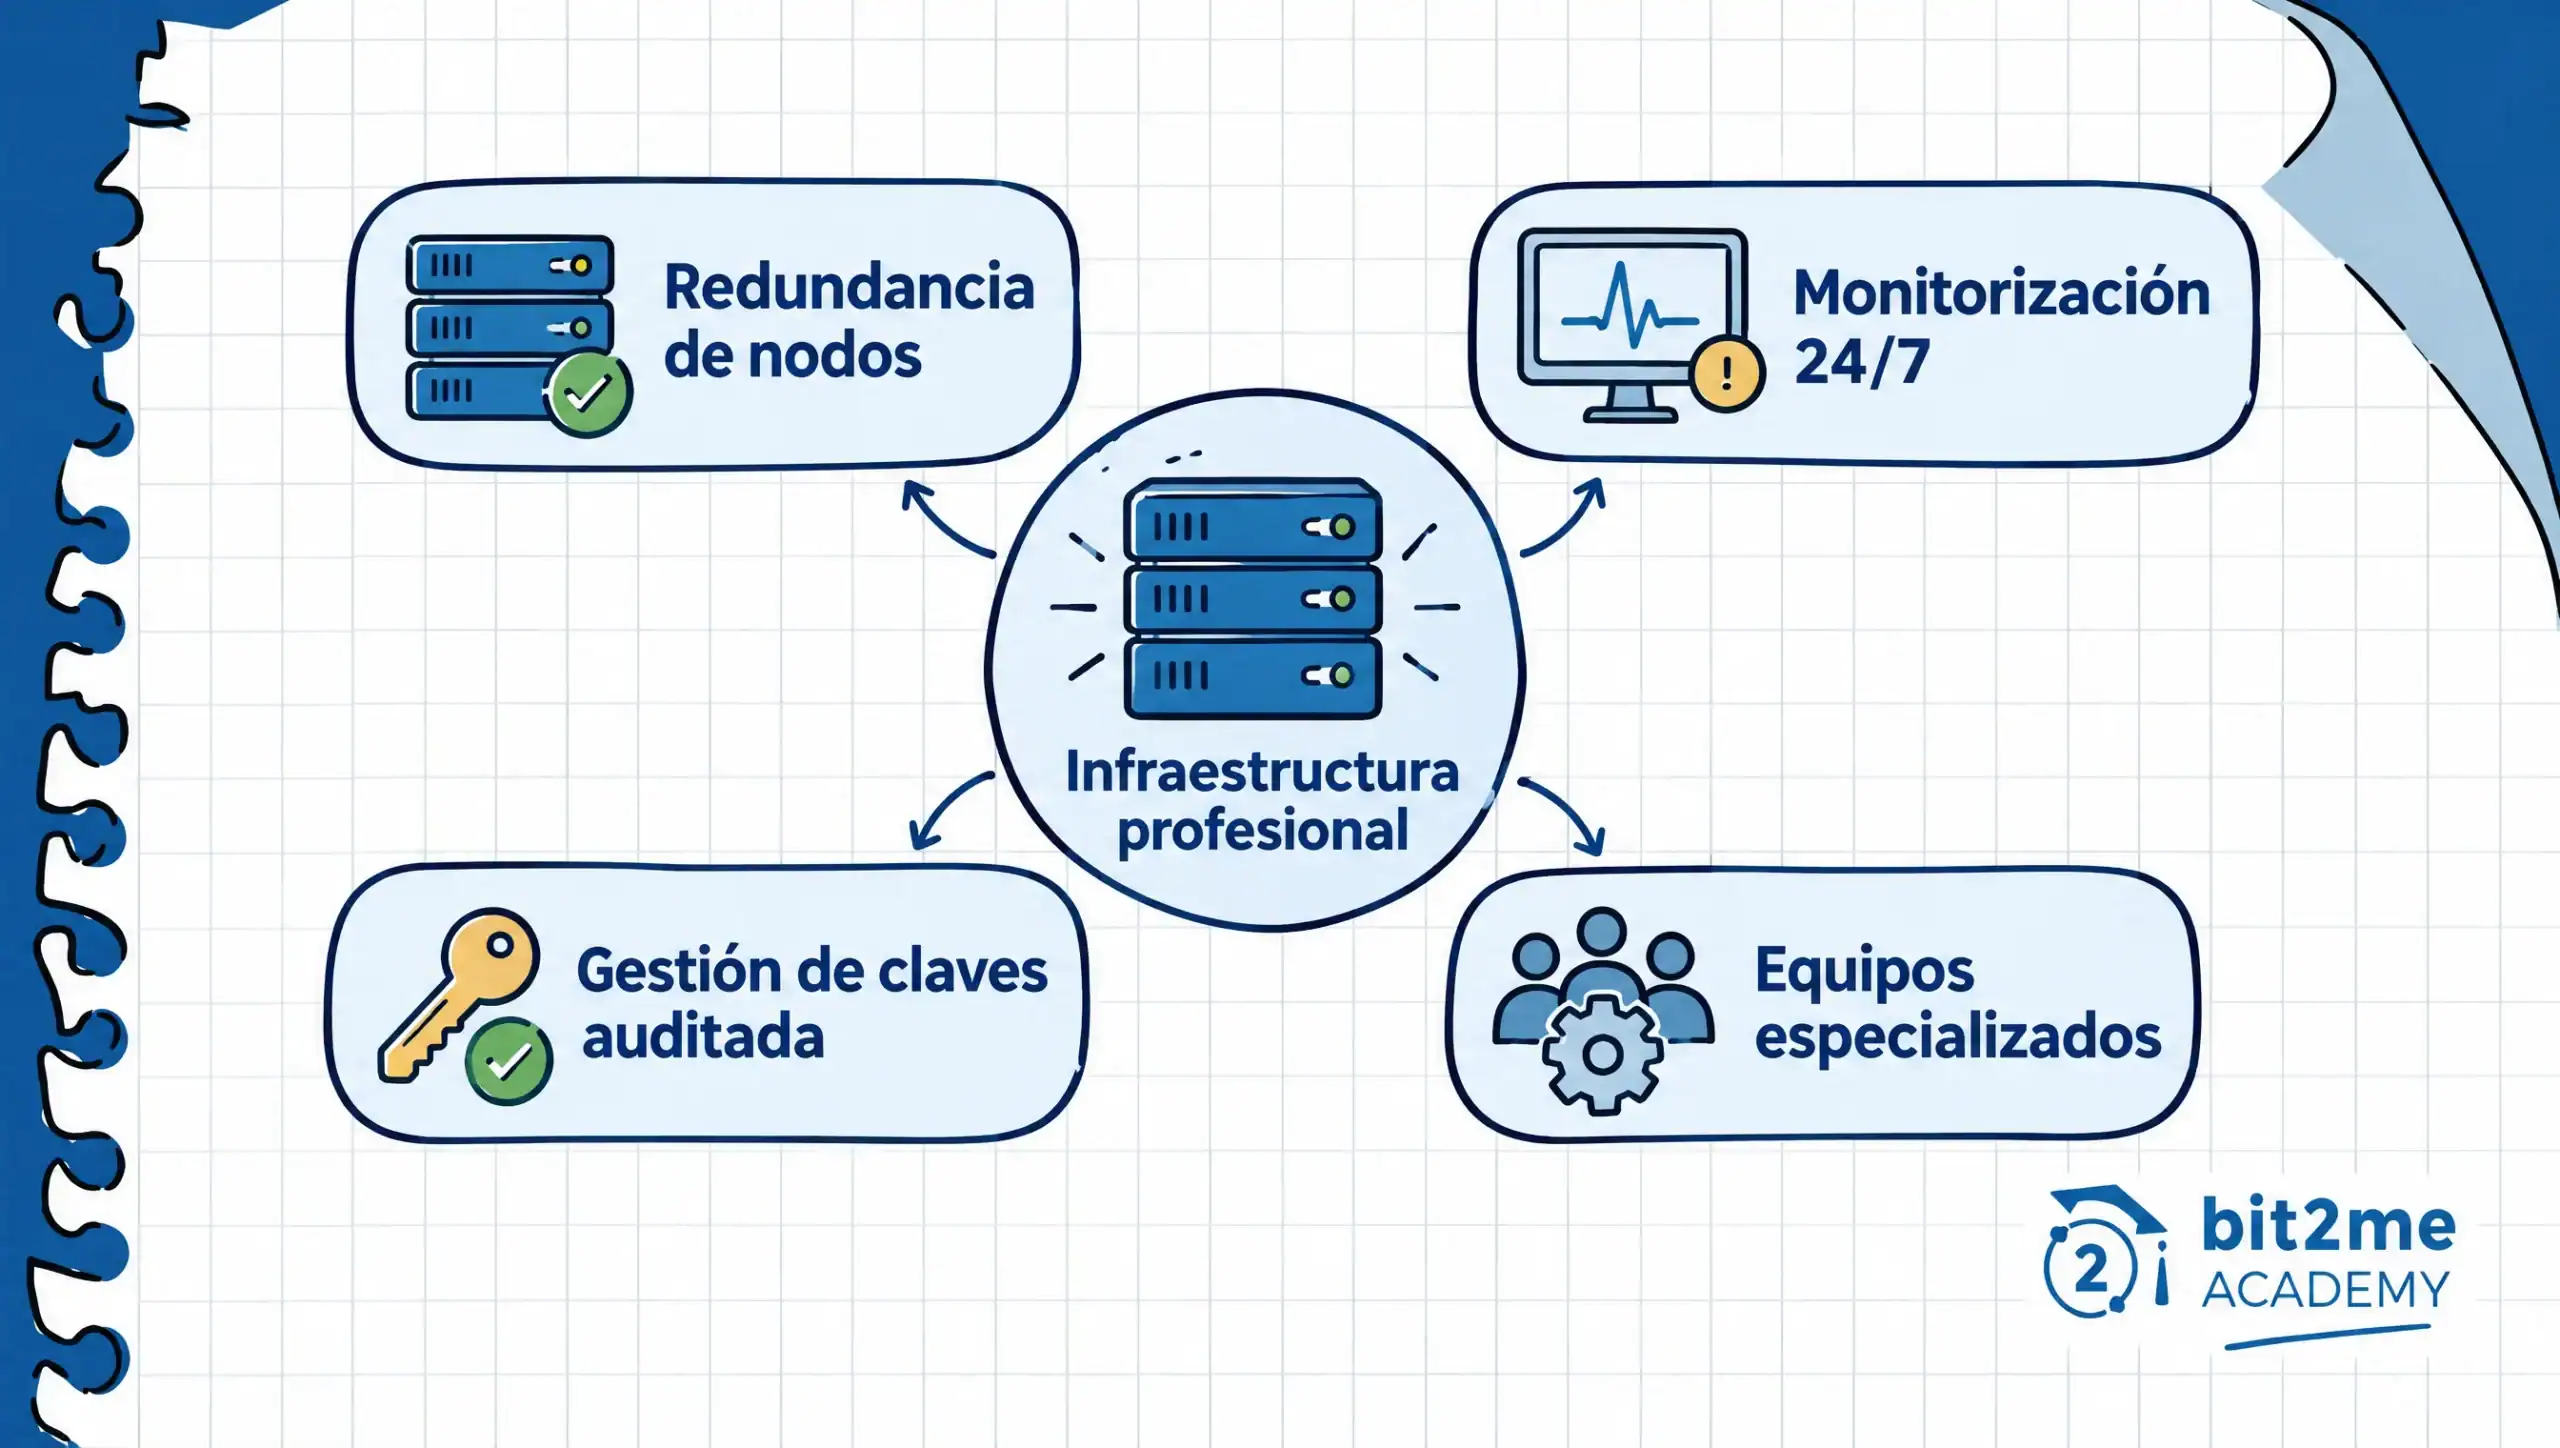
La contribución real de un CASP regulado frente al slashing no está en modificar el protocolo, sino en reducir la probabilidad de que ocurran los errores operativos que suelen desencadenarlo. Una infraestructura profesional dedicada al staking incorpora, de forma habitual, varios elementos que un usuario individual difícilmente puede replicar por sí solo con la misma consistencia.
- Redundancia de nodos e infraestructura distribuida geográficamente, que reduce la probabilidad de inactividad prolongada por un fallo puntual de hardware o de conexión.
- Monitorización 24/7 de la salud de cada validador, con alertas automáticas que permiten intervenir antes de que una desconexión se prolongue lo suficiente como para activar una penalización.
- Procesos de gestión de claves y de despliegue auditados, diseñados específicamente para evitar el escenario de doble firma accidental que se produce cuando un mismo validador se ejecuta sin control en más de una máquina.
- Equipos de operaciones especializados que aplican actualizaciones de cliente y cambios de configuración siguiendo procedimientos revisados, en lugar de intervenciones manuales improvisadas.
Estas prácticas no son exclusivas de un marco regulatorio concreto, pero la supervisión de un CASP bajo MiCA añade exigencia sobre la solidez de esos procesos internos, al obligar al proveedor a demostrar controles de gobernanza y seguridad operativa ante la autoridad competente. El resultado esperable es una menor probabilidad de que ocurran los fallos operativos que provocan slashing, no la desaparición de esa posibilidad.
Lo que un CASP regulado no elimina: los límites que hay que tener claros
Aquí conviene ser muy precisos, porque es el punto donde más fácil resulta confundirse. La autorización de un CASP bajo MiCA no elimina el riesgo de slashing ni lo reduce a cero. El slashing es una propiedad del protocolo blockchain subyacente, escrita en sus reglas de consenso; no es una consecuencia del marco regulatorio bajo el que opera el proveedor que gestiona la infraestructura del validador.
Ni MiCA ni ningún otro marco de supervisión puede modificar cómo Ethereum, Cosmos o cualquier otra red Proof of Stake decide penalizar a un validador que incumple sus reglas. Lo único que puede cambiar con un proveedor regulado es la probabilidad de que ese proveedor concreto cometa el tipo de error operativo que activa la penalización, gracias a mejores prácticas de infraestructura, monitorización y gestión de claves. Esa reducción de probabilidad es real y relevante, pero es distinta de una eliminación del riesgo.
Ningún proveedor, regulado o no, puede prometer que un evento de slashing no vaya a producirse nunca, del mismo modo que ninguna aseguradora puede prometer que un siniestro jamás ocurrirá pese a todas las medidas de prevención aplicadas. Cualquier comunicación que sugiera protección total frente al slashing, o que dé a entender que la regulación MiCA «garantiza» la ausencia de penalizaciones, no describe correctamente cómo funciona el protocolo ni el alcance real de la supervisión regulatoria. La forma correcta de plantearlo es en términos de reducción de probabilidad de errores operativos, nunca en términos de garantía o de riesgo cero.
Cómo se compara el slashing entre distintas redes Proof of Stake
Las políticas de slashing no son universales: cada protocolo define sus propios porcentajes y condiciones, y comparar redes sin ese matiz lleva a conclusiones erróneas. Según la documentación oficial de Ethereum (consultada en 2026), la penalización mínima por doble firma parte de una fracción del stake del validador individual, pero puede escalar si el evento se produce de forma correlacionada entre muchos validadores a la vez, un diseño pensado para disuadir ataques coordinados más que errores aislados.
Otras redes de la familia Cosmos aplican, según su documentación técnica, porcentajes de penalización por doble firma sensiblemente más altos en proporción al stake individual, mientras que la inactividad prolongada suele penalizarse de forma más leve en la mayoría de protocolos, al interpretarse como negligencia y no como intento de manipulación. Conocer la política de slashing concreta de la red en la que se participa es más útil que asumir que «el staking» tiene un único perfil de riesgo homogéneo, y también explica por qué algunas plataformas priorizan ciertas redes en su oferta de Earn más allá del APY que ofrecen.
Cómo minimizar tu exposición al slashing como usuario
Aunque el slashing no depende directamente de tu comportamiento como usuario que delega, sí existen decisiones que reducen tu exposición. Revisar el historial de uptime del validador o del proveedor es el punto de partida más básico, junto con comprobar si existen incidentes previos de slashing documentados en exploradores de red.
Diversificar entre varios validadores o proveedores en lugar de concentrar todo el stake en uno solo limita el impacto de un evento puntual, igual que se recomienda frente a cualquier riesgo de contraparte. Priorizar proveedores que publiquen de forma transparente sus prácticas de seguridad y auditorías también aporta una señal fiable sobre la calidad operativa detrás del validador. Ninguna de estas prácticas elimina el riesgo por completo, pero todas reducen su probabilidad de forma medible.
La guía de Bit2Me Academy sobre los riesgos del staking profundiza en el resto de riesgos que conviene conocer junto al slashing —liquidez, protocolo, contraparte y volatilidad del activo subyacente— antes de delegar activos digitales. Leer ambos artículos en conjunto ofrece una visión más completa que centrarse solo en el porcentaje de APY anunciado.
Estado actual: slashing y supervisión de CASP bajo MiCA a diciembre de 2026
A diciembre de 2026, el régimen de autorización MiCA para proveedores de servicios de criptoactivos lleva más de dos años en aplicación plena en la Unión Europea, y la CNMV continúa perfeccionando sus criterios de supervisión sobre gobernanza operativa y gestión de riesgos técnicos en servicios de staking. Estos criterios inciden en cómo debe documentar y controlar un CASP sus procesos internos, pero no introducen cambios en las reglas de consenso de las redes Proof of Stake, competencia exclusiva de cada protocolo y su comunidad técnica.
En paralelo, redes como Ethereum siguen revisando parámetros de su mecanismo de penalización mediante propuestas de mejora públicas, por lo que cualquier cifra concreta debe entenderse como referencia general sujeta a la versión vigente del protocolo en el momento de la consulta, no como un dato fijo permanente. La recomendación práctica no cambia: revisar la documentación oficial de la red y las prácticas operativas del proveedor elegido antes de delegar activos digitales.
Entender el slashing con esta precisión —qué lo provoca, por qué existe y qué puede y no puede influir un proveedor regulado— cambia la forma de evaluar cualquier oferta de staking, porque deja de ser un riesgo abstracto y pasa a ser una variable que se puede investigar antes de decidir. Quien quiera participar en el staking de una red Proof of Stake a través de una infraestructura profesional, con los controles operativos propios de un CASP regulado bajo MiCA, puede Empezar en Earn y revisar las condiciones vigentes de cada red antes de fondear cualquier cantidad de activos digitales.
Preguntas frecuentes sobre el slashing


 Autor