Puntos Esenciales
- El staking institucional convierte la participación en redes Proof of Stake en un proyecto de infraestructura crítica, no en una simple decisión de tesorería.
- La seguridad de las claves —con HSM o esquemas MPC— y la alta disponibilidad determinan si una empresa evita penalizaciones de red.
- Sirve para que fondos, tesorerías corporativas y exchanges pequeños decidan entre montar su propia operación de nodos o delegarla en un proveedor especializado.
- Ninguna recompensa de staking está garantizada: el slashing por downtime o doble firma puede erosionar el capital delegado si la operación falla.
El staking institucional es la infraestructura, los controles de seguridad y los procesos de cumplimiento que permiten a una empresa operar staking a gran escala sin depender de una cuenta minorista. Fondos, tesorerías corporativas con posiciones relevantes en activos digitales y exchanges de tamaño medio tratan cada vez más la participación en redes Proof of Stake (PoS) como una línea operativa con sus propios requisitos de auditoría, continuidad de negocio y gobernanza de claves.
Este artículo describe qué exige montar esa infraestructura o contratarla: alta disponibilidad y redundancia, seguridad de claves con HSM o MPC, gestión del riesgo de slashing, cumplimiento como proveedor de servicios de criptoactivos (CASP) bajo MiCA, y el análisis entre operar internamente o externalizar en un proveedor especializado. El objetivo es dar a un responsable de tesorería o de infraestructura un marco de decisión, no una recomendación de producto concreto.
Aviso de riesgo (MiCA): La inversión en criptoactivos no está totalmente regulada, puede no ser adecuada para inversores minoristas debido a su alta volatilidad y existe riesgo de perder la totalidad de los importes invertidos. Es importante leer y comprender los riesgos de esta inversión, que se explican detalladamente en: https://up.bit2me.com/legalbit2me
Las rentabilidades pasadas no constituyen un indicador fiable de las rentabilidades futuras. Los servicios relacionados con la generación de rendimiento conllevan riesgos específicos, entre los que se incluyen el riesgo de liquidez, el riesgo de contraparte, el riesgo de garantía y las condiciones específicas de cada producto, que las empresas deben examinar detenidamente antes de comprometer capital. Ninguna recompensa de staking, en ningún volumen ni bajo ningún proveedor, está garantizada.
 Certificado
Qué es el staking institucional y por qué ha dejado de ser un experimento
El staking institucional describe la participación de una organización —no de un usuario individual— en el consenso de una red Proof of Stake, con volúmenes de capital y requisitos de gobernanza que superan lo que resuelve un producto pensado para particulares. La diferencia no es solo de tamaño: cuando una empresa delega o gestiona activos digitales de terceros, o compromete parte de su balance, entran en juego obligaciones de auditoría, trazabilidad y responsabilidad fiduciaria que no existen en el staking retail.
Esta evolución responde a un cambio de perfil del comprador. Fondos con exposición a activos digitales, tesorerías corporativas con posiciones en redes PoS y exchanges de tamaño medio que quieren ofrecer staking a sus clientes comparten la misma pregunta: cómo participar en el consenso sin asumir un riesgo operativo desproporcionado.
La respuesta no pasa por replicar el staking en exchange de un usuario particular a mayor escala, sino por tratar la participación en redes PoS como cualquier otra pieza de infraestructura crítica: con requisitos de disponibilidad, segregación de responsabilidades y planes de contingencia documentados. Para el mecanismo básico de recompensas y validación en el que se apoya todo lo anterior, la guía general de staking de Bit2Me Academy explica en detalle cómo funciona el consenso Proof of Stake antes de entrar en la escala institucional que aborda este artículo.
Requisitos de infraestructura: alta disponibilidad y redundancia
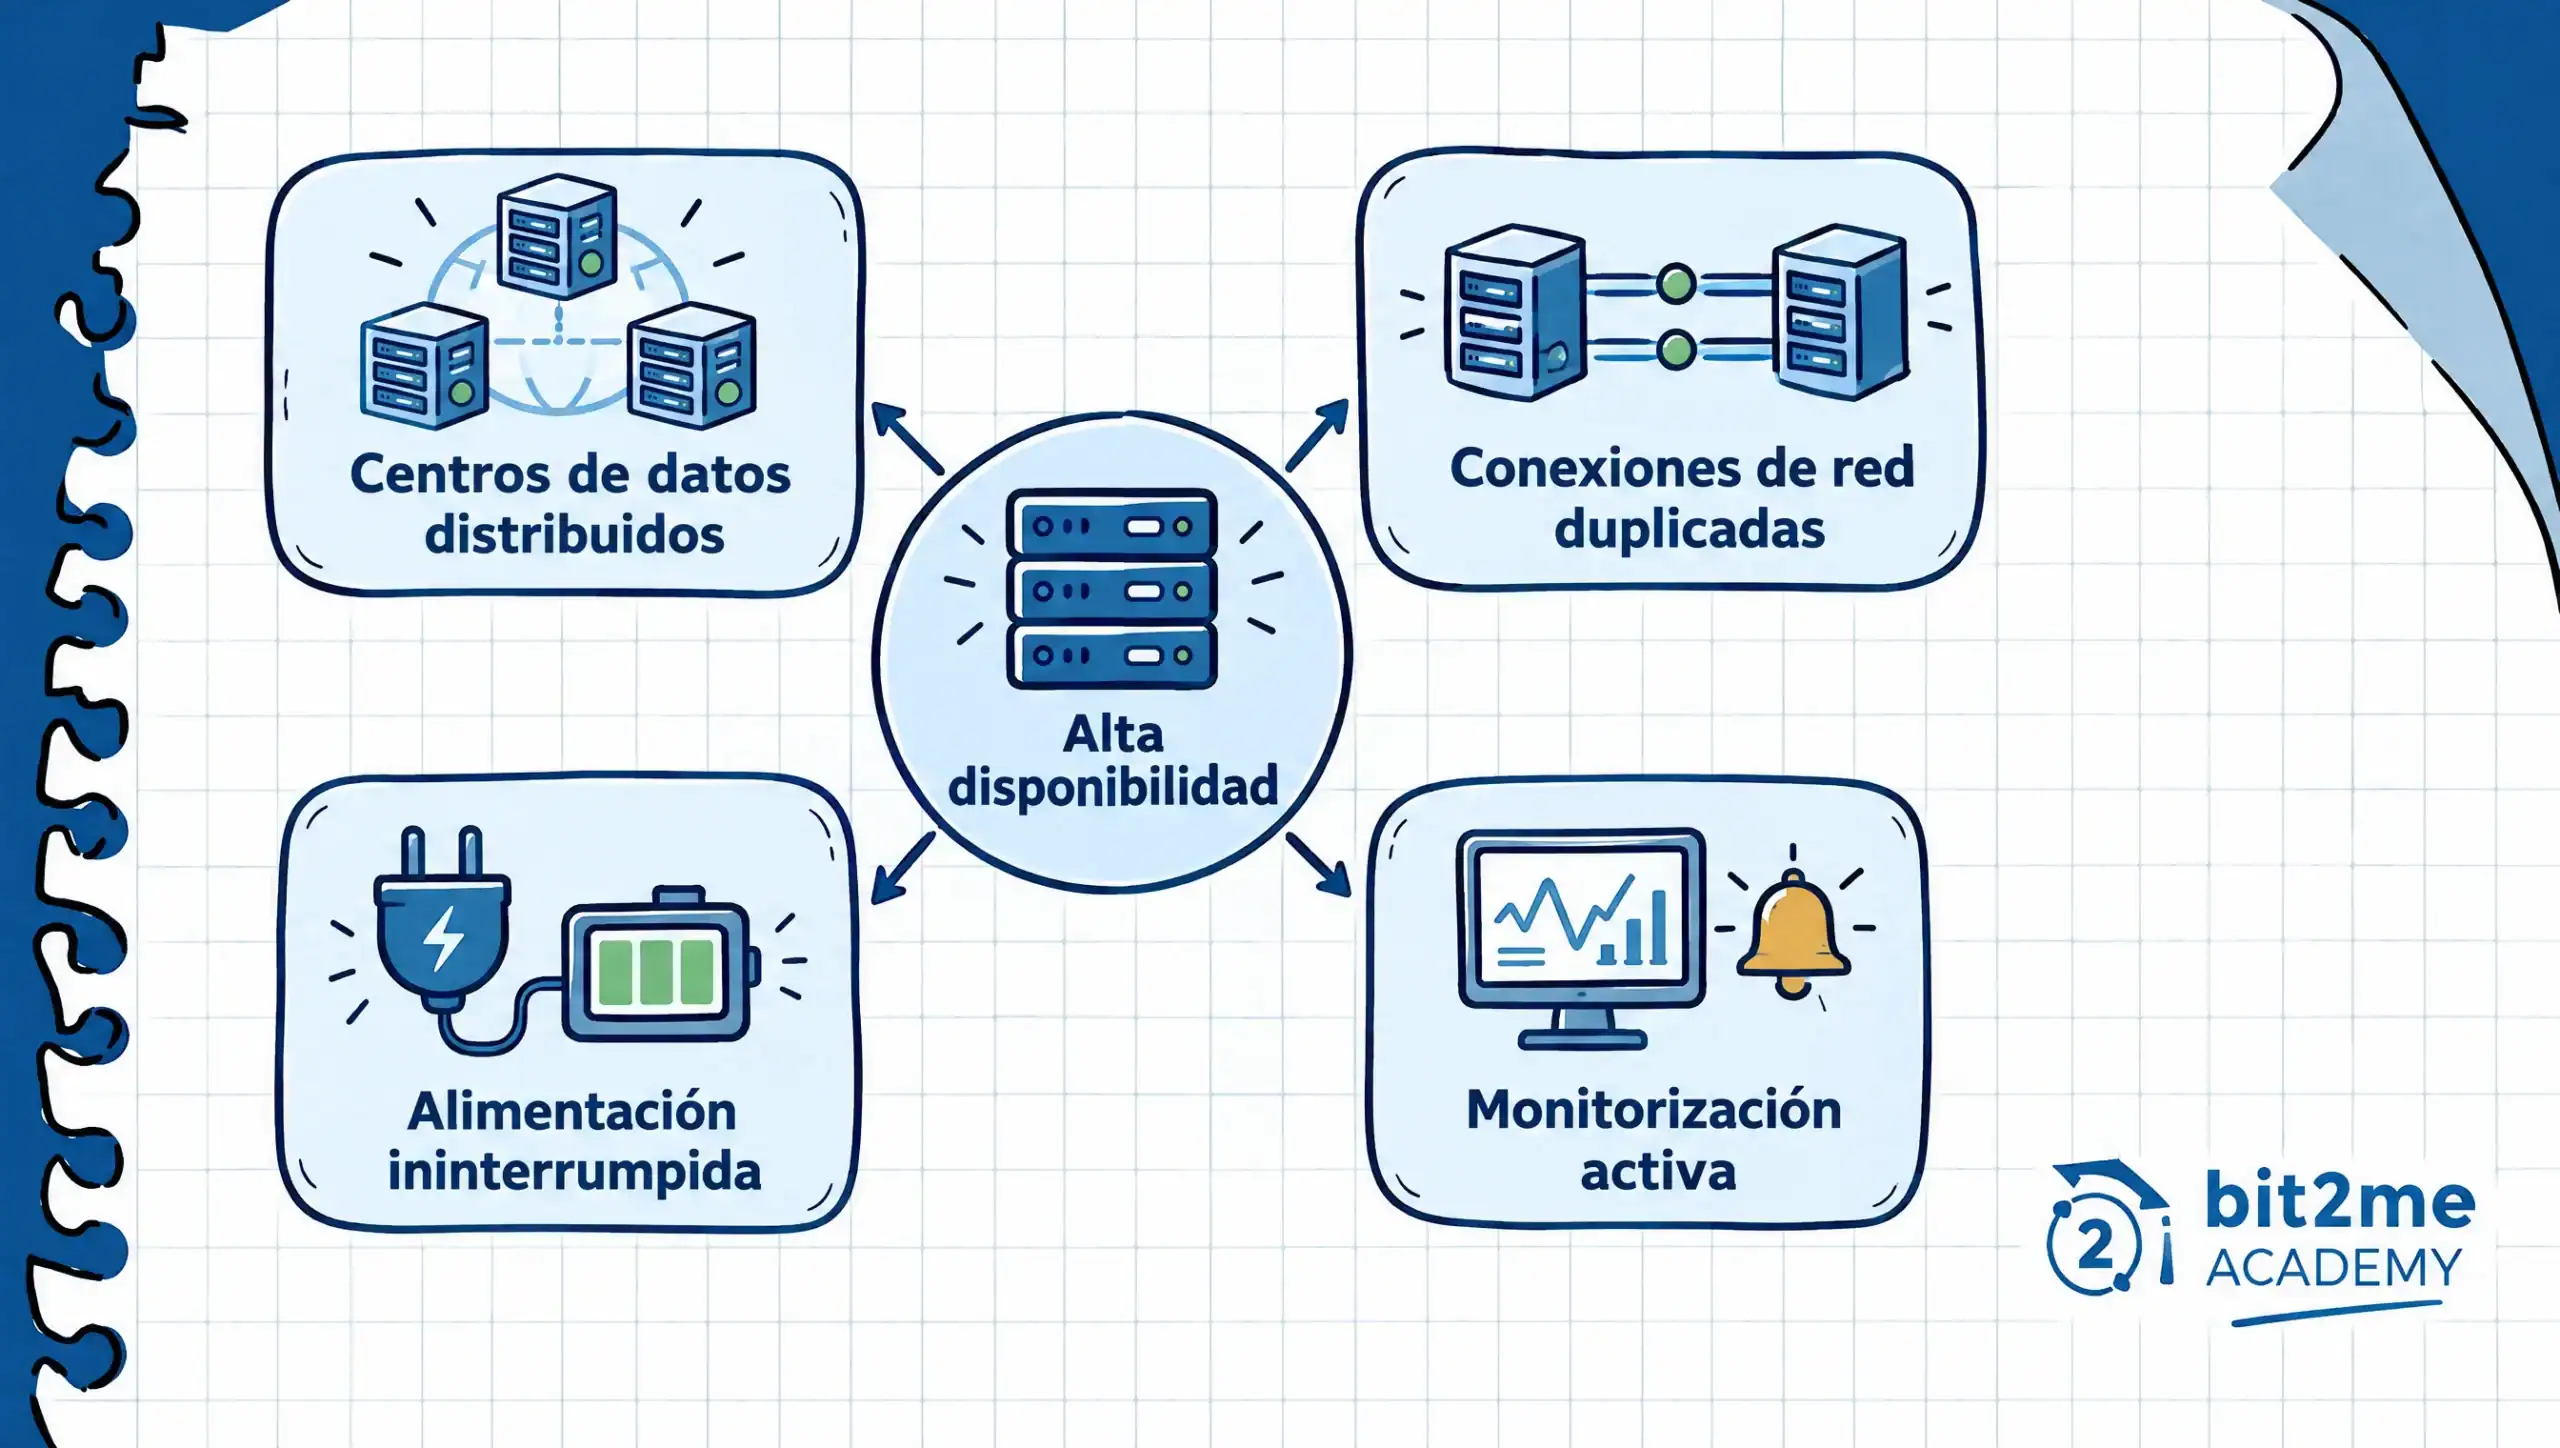
Un validador institucional no puede permitirse el mismo margen de error que un nodo doméstico. La primera exigencia es la alta disponibilidad: la infraestructura debe permanecer sincronizada y operativa las veinticuatro horas, porque cada ventana de propuesta o atestiguación de bloque tiene un margen estrecho y las interrupciones se traducen directamente en penalizaciones o en recompensas perdidas.
Para sostener esa disponibilidad, una operación institucional necesita redundancia en varios niveles a la vez: centros de datos o proveedores cloud distribuidos geográficamente, conexiones de red duplicadas con failover automático, alimentación eléctrica ininterrumpida y una capa de monitorización que alerte antes de que un fallo se convierta en downtime prolongado. Ningún componente individual debería ser un punto único de fallo capaz de tumbar la operación completa.
La redundancia, sin embargo, introduce su propio riesgo si no se diseña con cuidado: dos instancias del mismo validador ejecutándose simultáneamente por error de configuración es una de las causas más habituales de penalización grave en redes PoS. Diseñar redundancia sin duplicar por accidente el proceso de firma es, precisamente, el reto de ingeniería que separa una operación institucional madura de una improvisada.
- Sincronización continua de clientes de ejecución y consenso, con monitorización activa de retrasos y desconexiones.
- Conectividad redundante con conmutación automática ante caída de proveedor de red.
- Alimentación eléctrica ininterrumpida y planes de recuperación ante desastres documentados y probados periódicamente.
Seguridad de claves: HSM y MPC en operaciones de staking a gran escala
Si la disponibilidad protege la operación frente a caídas, la seguridad de claves protege el capital frente a un compromiso directo. En staking institucional, la clave de firma del validador debe estar disponible de forma constante, lo que la convierte en un objetivo más expuesto que una clave privada que solo se usa ocasionalmente para autorizar una transacción.
Un módulo de seguridad hardware (HSM, por sus siglas en inglés) es un dispositivo físico certificado que genera y protege claves criptográficas, ejecutando la firma dentro de un entorno aislado que no expone la clave al sistema operativo del servidor. Es el estándar histórico en banca e infraestructura financiera crítica, y su aplicación al staking institucional traslada esa disciplina a la gestión de claves de validador.
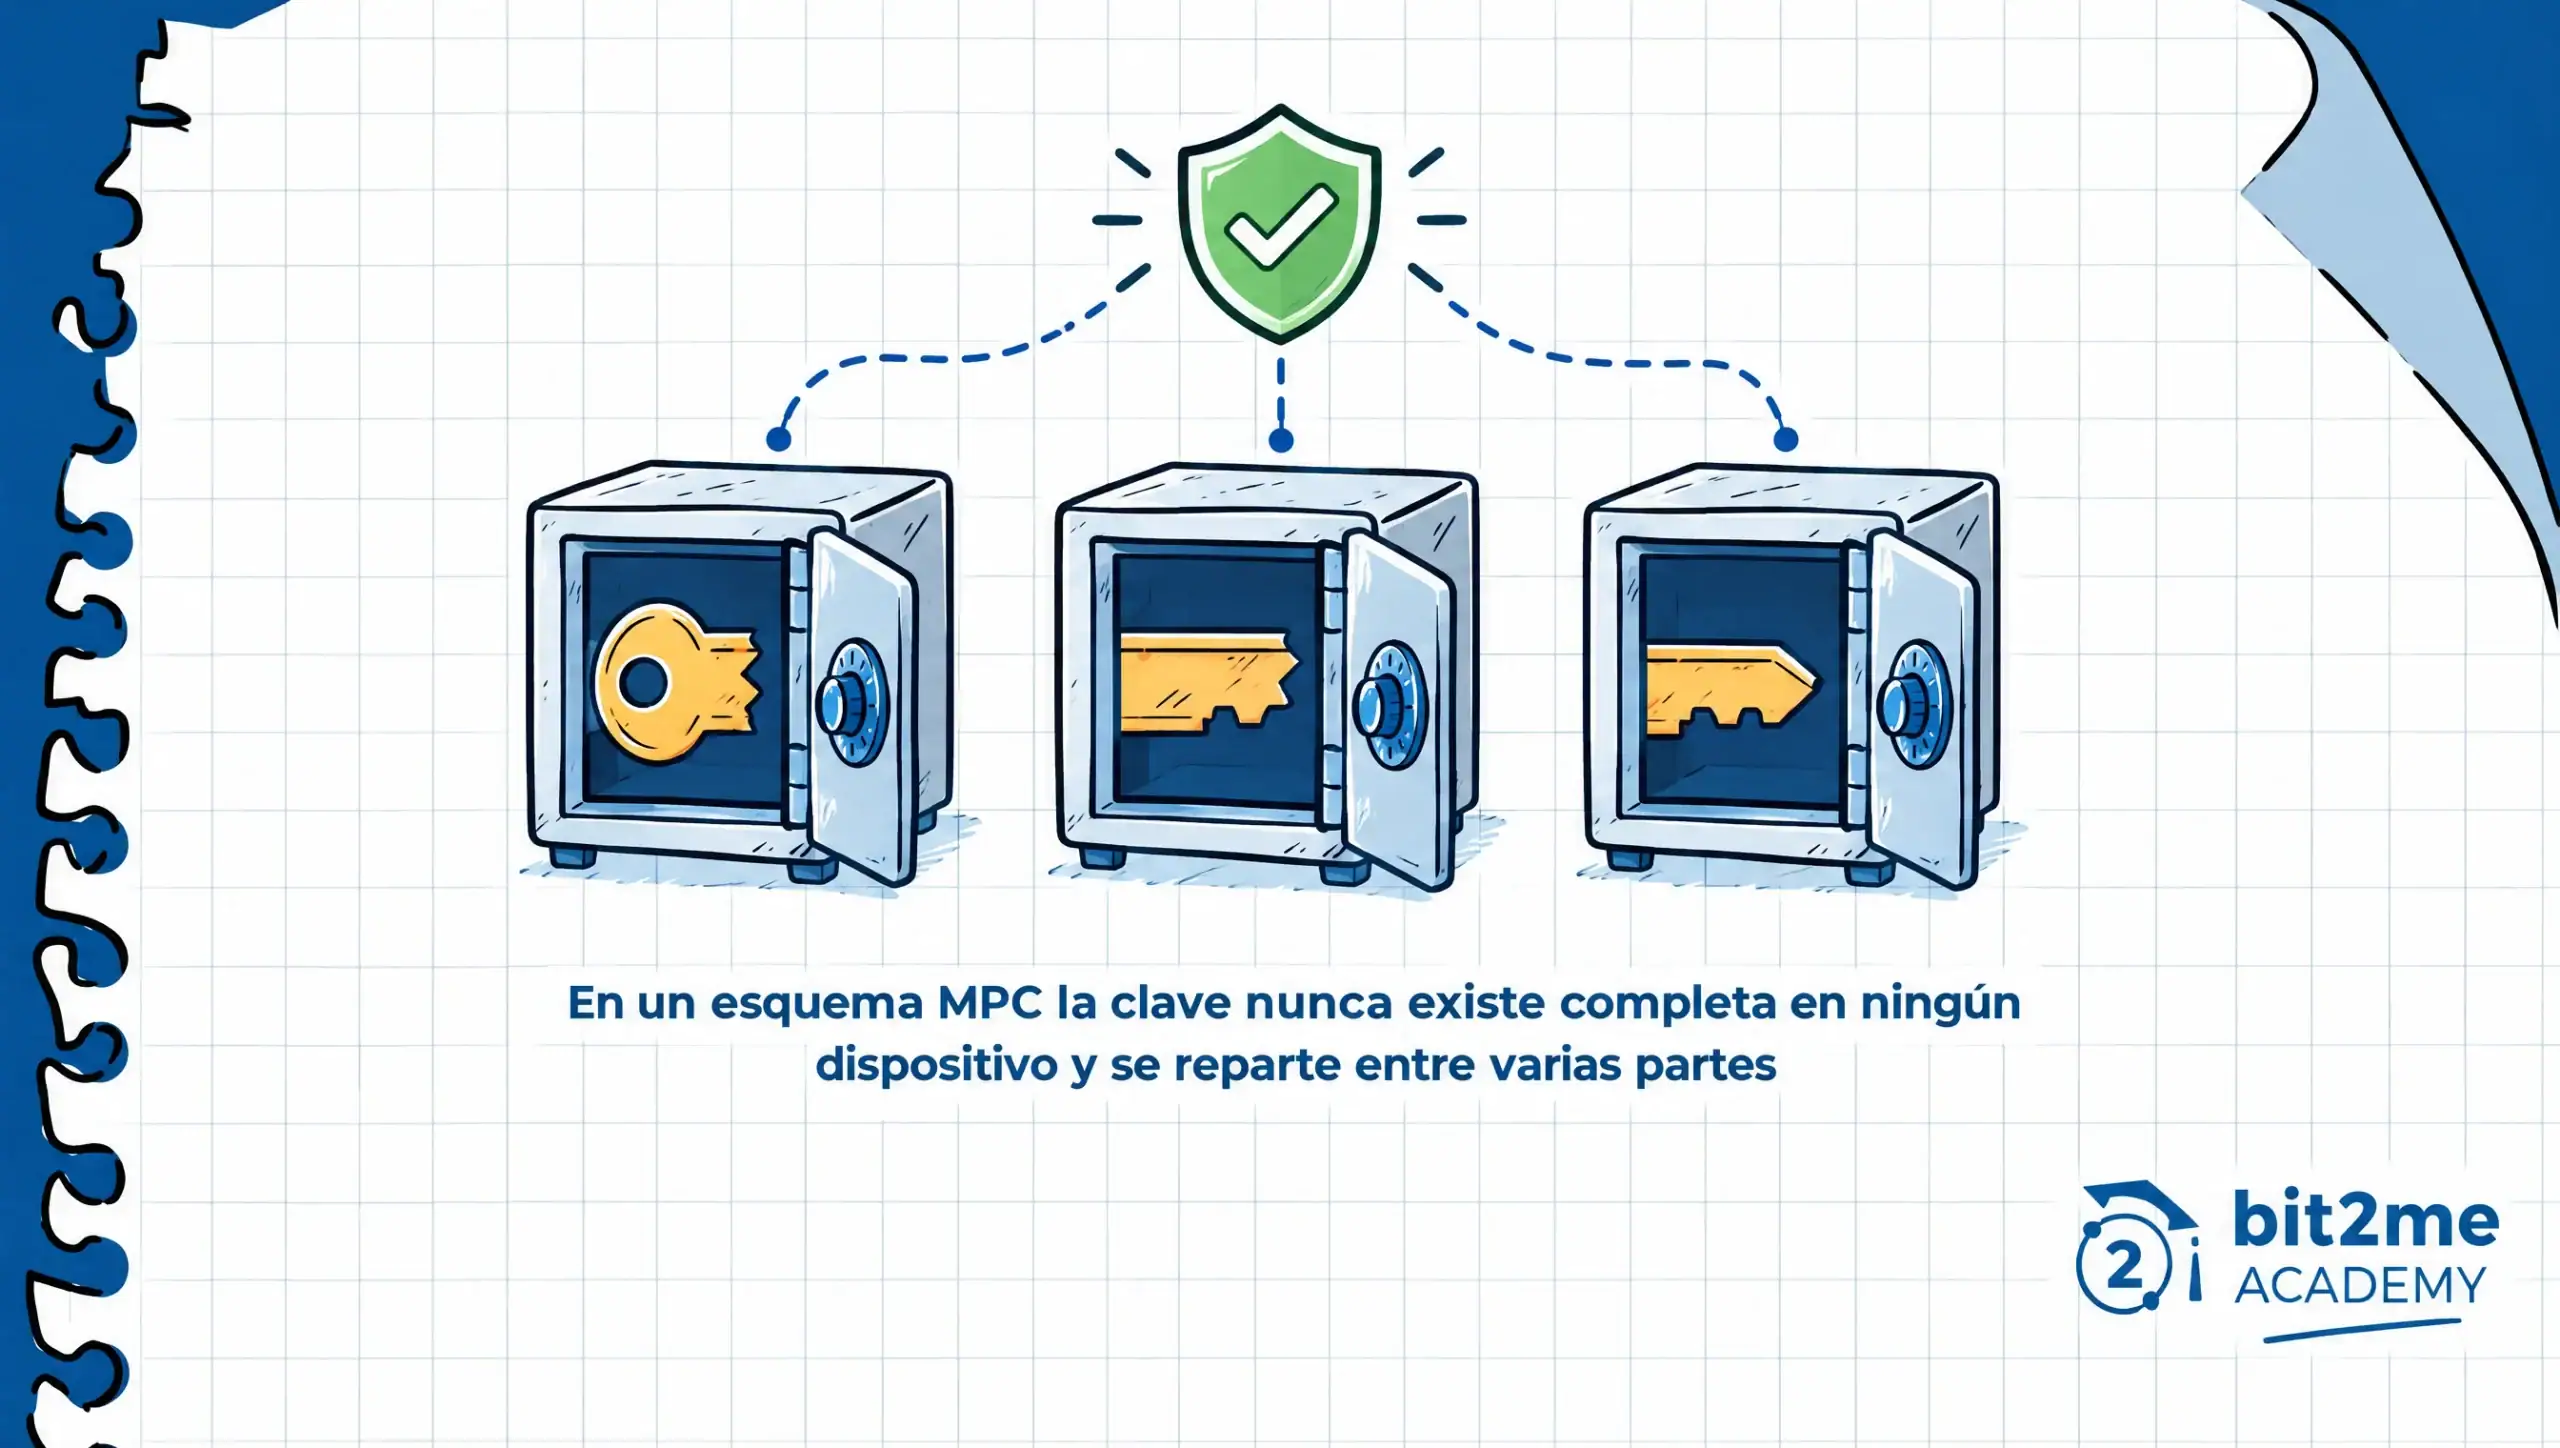
La computación multipartita (MPC, por sus siglas en inglés) sigue una lógica distinta pero persigue el mismo objetivo. En un esquema MPC, la clave nunca existe completa en ningún dispositivo: se divide en fragmentos distribuidos entre varias partes independientes, y una firma solo se completa cuando un número mínimo de esos fragmentos coopera de forma criptográfica, sin llegar a reconstruir la clave. Esto reduce el riesgo de que el compromiso de un único sistema exponga la capacidad de firma completa.
Ninguna de las dos soluciones es superior en abstracto: un HSM aporta un estándar certificado y ampliamente auditado, mientras que un esquema MPC facilita la distribución geográfica y organizativa del control sin depender de hardware específico en cada ubicación. Lo exigible en cualquier operación de staking institucional es que la gestión de claves esté documentada, auditada por un tercero independiente y sometida a un proceso formal con varias partes involucradas antes de cualquier cambio de configuración crítico.
Gestión del riesgo operativo: slashing por downtime y doble firma
La mayoría de protocolos PoS incorporan un mecanismo de penalización, conocido como slashing, diseñado para castigar comportamientos que ponen en riesgo la seguridad de la red. En una operación institucional, entender qué activa ese mecanismo es tan importante como entender los requisitos de infraestructura, porque el slashing reduce directamente el capital comprometido, no solo las recompensas futuras.
El primer disparador habitual es el downtime prolongado. Cuando un validador permanece desconectado o desincronizado durante un periodo extendido, muchas redes activan una penalización gradual —el llamado inactivity leak en Ethereum— que reduce el stake de forma progresiva mientras dura la desconexión. No es una penalización por ataque malicioso, sino por negligencia operativa, exactamente el escenario que los requisitos de alta disponibilidad están diseñados para evitar.
El segundo disparador, más severo, es la doble firma: proponer dos bloques distintos en el mismo turno o atestiguar votos incompatibles con las mismas claves. Activa penalizaciones mucho más agresivas porque el protocolo lo interpreta como una señal de que las claves de un mismo validador se ejecutan en más de una máquina a la vez, típicamente por un fallo en una migración o una configuración de redundancia mal diseñada. Por eso la redundancia debe construirse con mecanismos anti doble firma explícitos, y no simplemente duplicando el proceso de firma sin coordinación.
Ninguna empresa puede eliminar por completo el riesgo operativo de participar en el consenso de una red PoS, pero sí puede controlar la probabilidad de que se materialice: procedimientos de cambio documentados, alertas ante desincronización y una política clara sobre quién puede modificar la configuración de un validador en producción.
Cumplimiento regulatorio: la autorización CASP bajo MiCA
En el marco regulatorio de la Unión Europea, el Reglamento MiCA (Markets in Crypto-Assets) exige que cualquier entidad que preste servicios relacionados con criptoactivos por cuenta de terceros —incluida la operación de staking en nombre de un cliente— cuente con autorización como proveedor de servicios de criptoactivos (CASP, por sus siglas en inglés). Para una empresa que evalúa delegar su staking institucional en un tercero, verificar esa autorización es el requisito mínimo antes de considerar viable a cualquier proveedor dentro de la Unión Europea.
BITCOINFORME, PSC, S.L., que opera bajo el nombre comercial de Bit2Me, es un proveedor de servicios de criptoactivos autorizado y regulado por la Comisión Nacional del Mercado de Valores (CNMV) en España, de conformidad con el artículo 59 del Reglamento MiCA. Ese marco de autorización enmarca legalmente cualquier servicio de staking institucional o de infraestructura de nodos ofrecido a empresas, y obliga al proveedor a informar con claridad sobre cómo gestiona las claves del cliente y qué ocurre ante un incidente operativo.
Una empresa que negocia con un proveedor de staking institucional debería exigir el número de autorización CASP, la autoridad que lo ha emitido y el alcance exacto de servicios que cubre, igual que verificaría la licencia de cualquier otro proveedor financiero crítico. También conviene preguntar cómo se documenta la segregación entre los activos del cliente y los del proveedor.
Operar la infraestructura internamente no elimina la exposición regulatoria: una empresa que gestiona staking para su propio balance sigue sujeta a sus obligaciones de auditoría y contabilidad, pero la responsabilidad de demostrar ese cumplimiento recae íntegramente en su equipo, sin un proveedor autorizado que comparta esa carga.
Nodos blockchain para empresas: operar infraestructura propia
Cuando una empresa decide no delegar y operar sus propios nodos blockchain, entra en un terreno de responsabilidad técnica más amplio. Operar nodos blockchain para empresas a esa escala implica gestionar clientes de ejecución y consenso sincronizados, mantener actualizada la infraestructura ante cada mejora de protocolo y sostener un equipo especializado en sistemas distribuidos, no solo en desarrollo o finanzas.
Esta vía tiene sentido cuando el volumen de capital gestionado justifica el coste de construir ese equipo interno, y cuando el control directo sobre las claves y la configuración es un requisito no negociable, por ejemplo por política de riesgo de la casa matriz. Un exchange de tamaño medio que quiere ofrecer staking a sus clientes, o un fondo con exposición estructural a varias redes PoS, son los perfiles que con más frecuencia justifican este nivel de inversión.
La contrapartida es que operar nodos blockchain para empresas exige asumir directamente todo lo descrito en las secciones anteriores: alta disponibilidad propia, gestión de claves propia con HSM o MPC, y responsabilidad exclusiva sobre cualquier evento de slashing. No existe una entidad intermedia que absorba parte de ese riesgo, lo que convierte esta opción en la más exigente en recursos técnicos, aunque también en la que ofrece mayor control directo sobre cada decisión de configuración.
Externalizar en un proveedor especializado frente a operar internamente
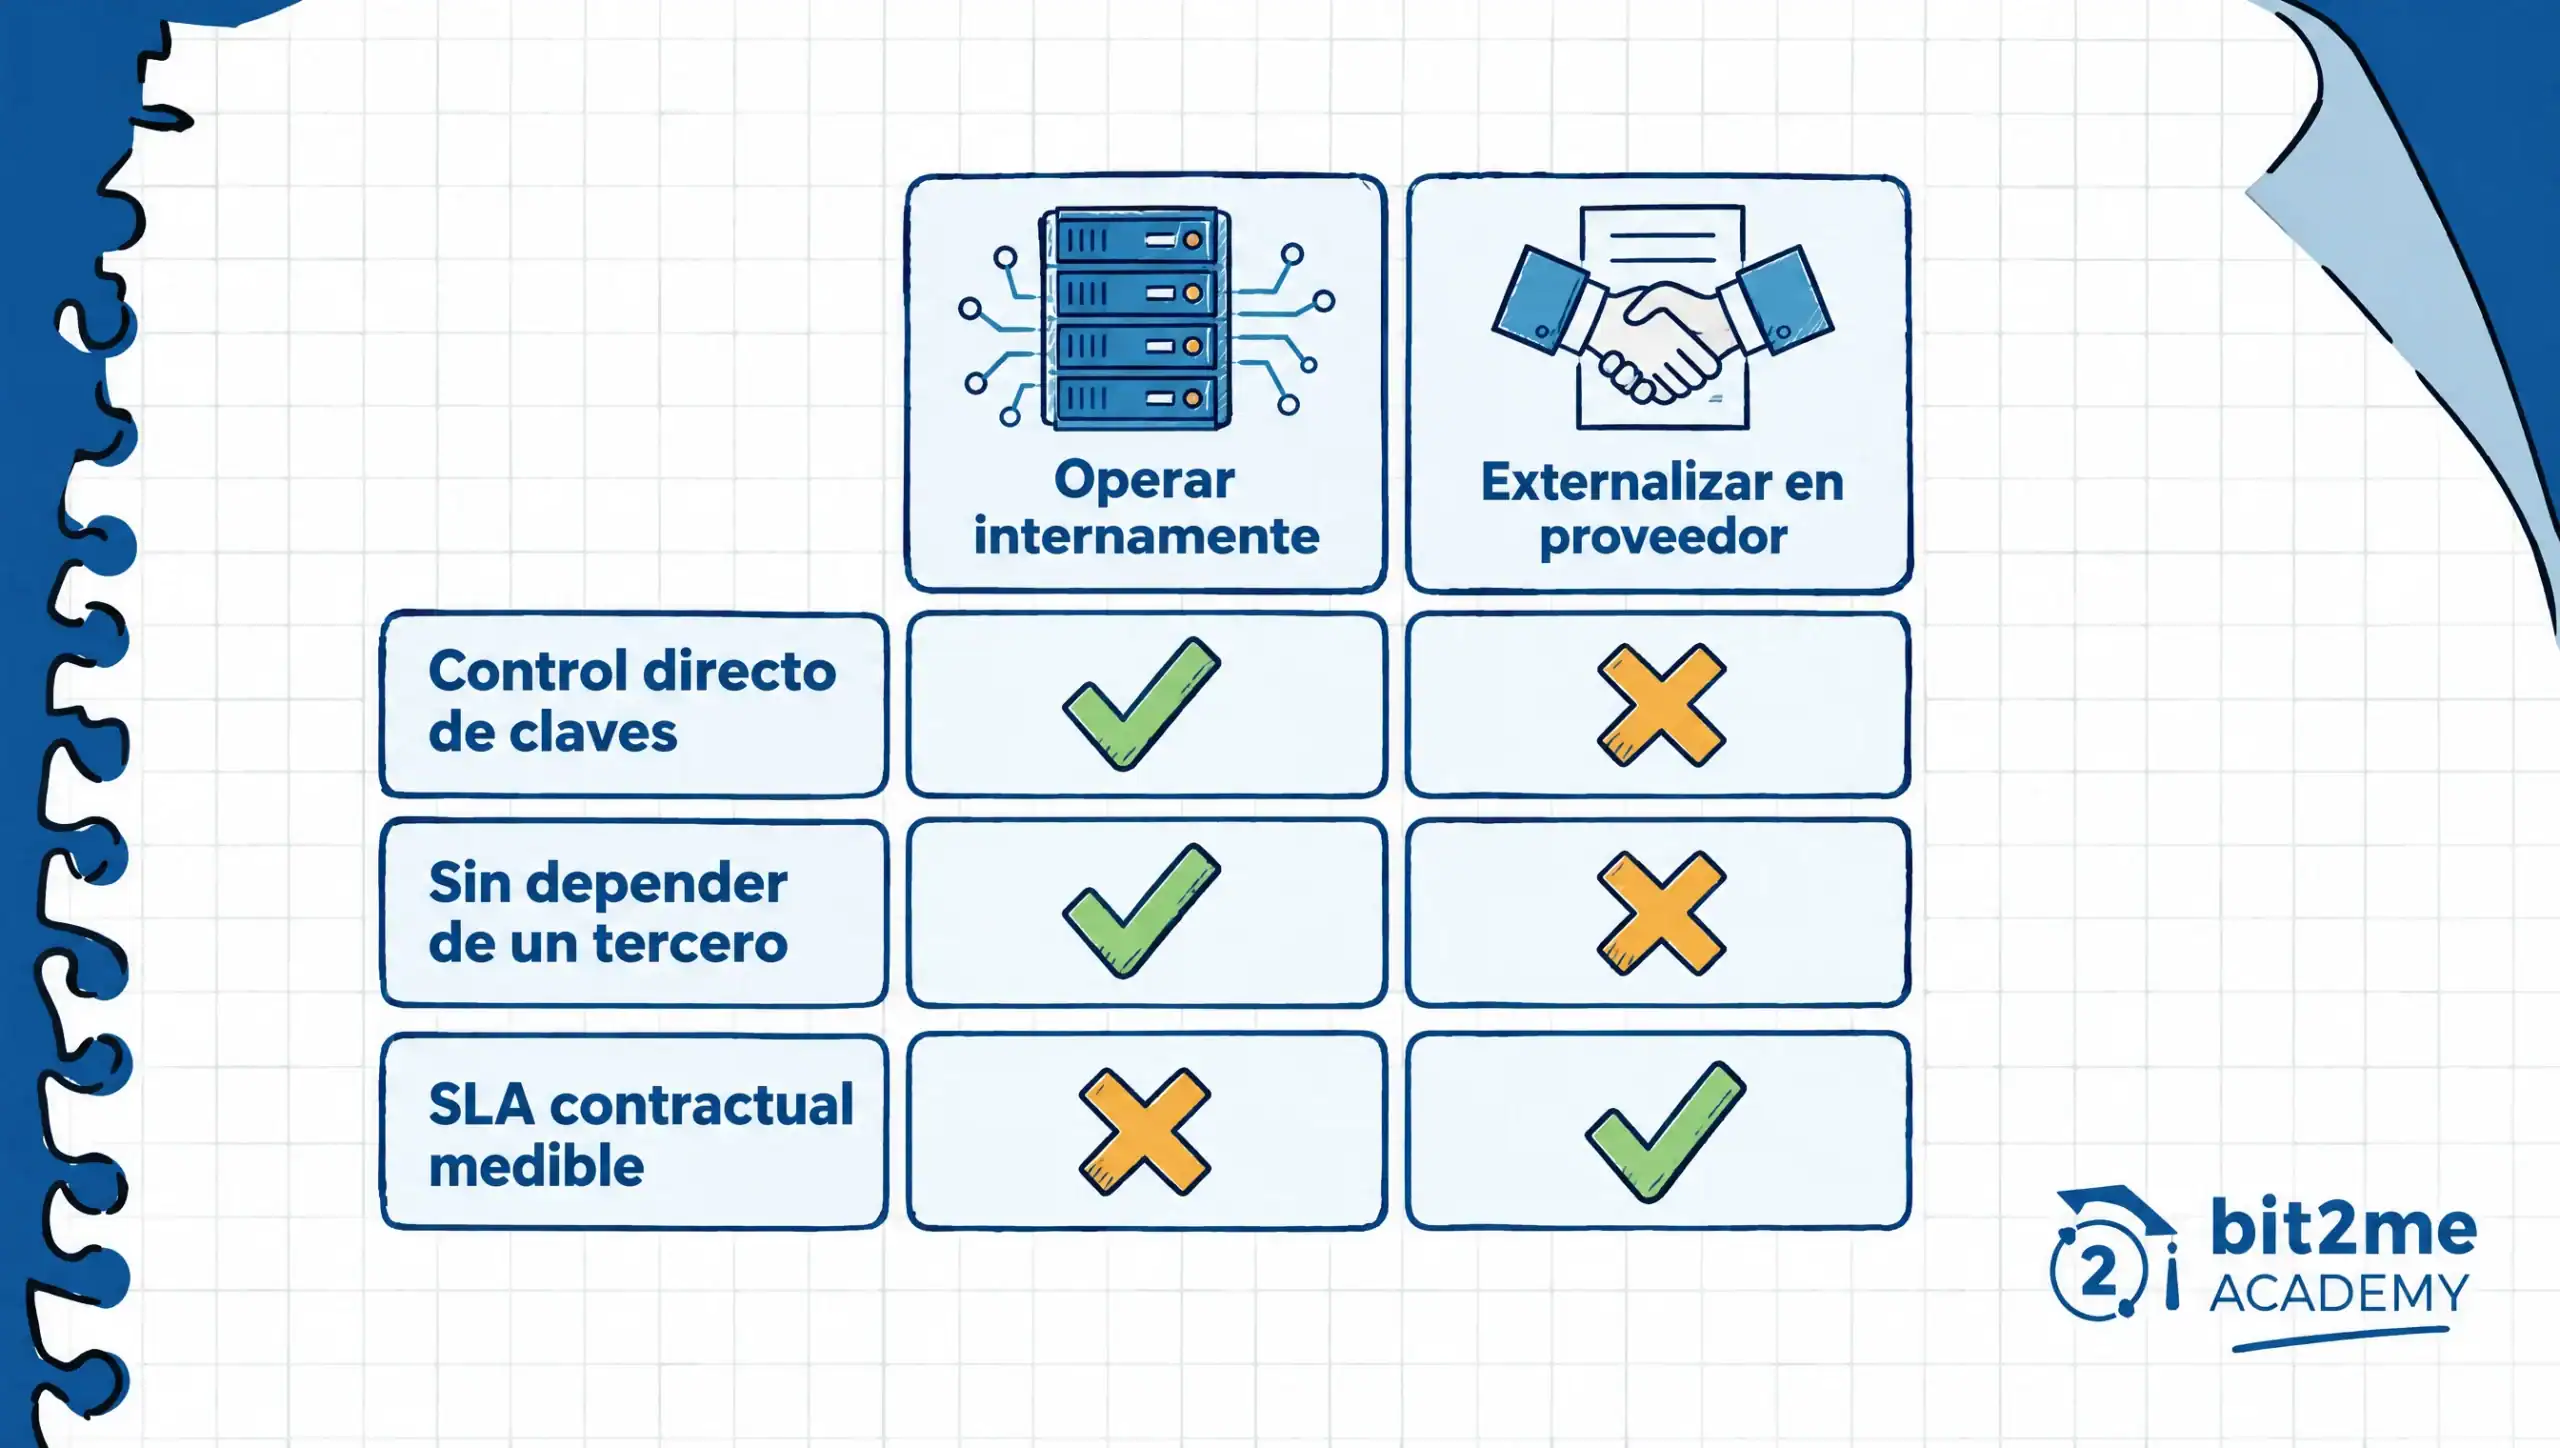
La alternativa a construir infraestructura propia es externalizar el staking institucional en un proveedor especializado que ya opera validadores en múltiples redes bajo un acuerdo contractual con condiciones de servicio definidas. Esta vía traslada la carga de la alta disponibilidad, la gestión de claves y la respuesta ante incidentes al proveedor, mientras la empresa mantiene la titularidad de los activos digitales y la relación contractual como mecanismo de control.
La principal ventaja de esta opción es que convierte un proyecto de infraestructura crítica en un servicio con acuerdos de nivel de servicio (SLA) medibles: disponibilidad comprometida, tiempos de respuesta ante incidentes y auditoría periódica, todo documentado en el contrato en lugar de depender de un equipo propio que quizás nunca ha operado un validador en producción a esa escala. Para un fondo o una tesorería sin vocación de convertirse en operador de infraestructura blockchain, esto reduce de forma sustancial la superficie de riesgo operativo descrita en la sección de slashing.
La contrapartida es la dependencia de un tercero y la necesidad de verificar, con la misma rigurosidad descrita en la sección de cumplimiento, que ese proveedor cuenta con autorización CASP vigente, segregación de activos verificable y un historial operativo auditable. Bit2Me B2B ofrece servicios de infraestructura de nodos para empresas que necesitan operar validadores en distintas redes Proof of Stake bajo condiciones de disponibilidad y soporte técnico definidas contractualmente, pensados para organizaciones que prefieren no asumir la totalidad de la carga operativa descrita en la sección anterior.
Ninguna de las dos vías es superior en abstracto. La decisión depende de si el volumen de capital y la estrategia de la empresa justifican construir una capacidad interna que probablemente no se usará para ningún otro fin, frente a delegar esa infraestructura en un proveedor cuya actividad principal es operar staking institucional con la disciplina que exige un entorno de producción crítico.
Cómo evaluar la decisión: preguntas antes de comprometer capital
Los criterios anteriores se resumen en una lista de verificación que un responsable de tesorería o de infraestructura puede usar en el proceso de decisión, sea cual sea el resultado final.
- ¿El volumen de capital destinado a staking institucional justifica construir y mantener un equipo interno de operación de nodos?
- ¿Qué esquema de gestión de claves se utilizará —HSM, MPC o ambos— y quién lo audita de forma independiente?
- ¿Qué SLA de disponibilidad y de notificación ante incidentes puede comprometerse, en interno o por un proveedor externo?
- ¿Qué autorización CASP respalda al proveedor evaluado, y qué alcance de servicios cubre?
- ¿Cómo se documenta y se prueba el procedimiento de respuesta ante un evento de slashing?
Esta lista no sustituye una diligencia debida completa, pero sirve como filtro inicial para descartar opciones que no responden con evidencia documental a preguntas básicas. Ninguna respuesta debería incluir promesas de rentabilidad fija: un proveedor o equipo interno que ofrezca una recompensa de staking garantizada comunica algo que ningún protocolo PoS puede sostener por diseño.
Si tu organización está evaluando estos criterios o necesita contrastarlos con un caso concreto de infraestructura de nodos, hablar con el equipo B2B de Bit2Me puede ayudar a ordenar la decisión antes de comprometer capital con cualquier proveedor.
Estado actual: staking institucional y regulación MiCA a diciembre de 2026
A diciembre de 2026, el marco MiCA continúa consolidando la autorización CASP como referencia obligatoria para cualquier entidad de la Unión Europea que preste staking institucional por cuenta de terceros, incluida la operación delegada de nodos para empresas. Cada vez más fondos y tesorerías exigen contractualmente evidencia de segregación de activos y auditorías recientes antes de firmar, un nivel de exigencia antes propio solo de la banca institucional.
En el terreno técnico, la adopción de esquemas MPC sigue creciendo entre proveedores especializados, en paralelo al uso más tradicional de HSM certificados, sin que ninguno se haya convertido en estándar único del sector. Las empresas deberían revisar el estado de autorización y las certificaciones de cualquier proveedor de forma periódica, no solo al firmar el contrato.
Decidir entre operar nodos blockchain para empresas de forma interna o externalizar no es una elección permanente. El volumen de capital y el talento técnico disponible cambian con el tiempo, y la infraestructura de staking institucional debería revisarse con la misma disciplina que cualquier otro proveedor financiero crítico del negocio.
Preguntas frecuentes sobre staking institucional


 Autor