Puntos Esenciales
- Elegir un proveedor cripto empresas ya no depende solo del precio: licencia, custodia y SLA pesan tanto como la comisión final.
- Un RFP (Request for Proposal) bien diseñado convierte promesas comerciales en criterios verificables con documentación de por medio.
- Sirve para comparar proveedores de forma objetiva, sin depender de la impresión que deje una demo o una llamada comercial.
- El mayor riesgo no es elegir mal un proveedor, sino no tener ningún criterio escrito con el que comparar las respuestas del RFP.
Cuando una empresa decide incorporar activos digitales a su operativa —ya sea para tesorería, pagos a proveedores o servicios a sus propios clientes— llega un momento en que la decisión deja de ser técnica y se convierte en un proceso de compra formal. Ese proceso suele adoptar la forma de un RFP, el documento con el que un departamento de compras o de tecnología solicita propuestas comparables a varios proveedores antes de firmar un contrato. La dificultad es que el mercado de proveedores de servicios de criptoactivos es todavía joven, heterogéneo en su nivel de regulación y con un vocabulario comercial que no siempre facilita la comparación directa entre candidatos.
Este artículo propone un marco de evaluación neutral: un conjunto de criterios objetivos que cualquier empresa puede aplicar a cualquier proveedor cripto empresas que participe en su RFP, con independencia del sector, el tamaño de la operación o el proveedor que finalmente resulte elegido. No compara marcas ni evalúa a ningún competidor por su nombre. Explica, en cambio, qué preguntar, qué documentación exigir y cómo puntuar las respuestas para que la decisión se sostenga ante un comité de riesgos, un auditor o el propio consejo de administración.
Este artículo forma parte de la guía general de soluciones B2B de Bit2Me Academy, donde se explican en profundidad los servicios cripto disponibles para empresas. Si tu evaluación incluye de forma específica la custodia de activos, conviene complementar este checklist con la guía sobre custodia institucional de criptoactivos, que detalla los criterios de segregación de fondos y gobernanza de claves con mayor profundidad técnica.
Aviso de riesgo (MiCA): La inversión en criptoactivos no está totalmente regulada, puede no ser adecuada para inversores minoristas debido a su alta volatilidad y existe riesgo de perder la totalidad de los importes invertidos. Es importante leer y comprender los riesgos de esta inversión, que se explican detalladamente en: https://up.bit2me.com/legalbit2me
 Certificado
¿Por qué un RFP de proveedor cripto empresas necesita criterios objetivos?
Un RFP tradicional de tecnología financiera ya cuenta con décadas de práctica: hay plantillas conocidas, referencias de mercado y un vocabulario regulatorio estable. El sector de los criptoactivos no tiene ese mismo recorrido, y eso genera un problema concreto para el equipo que redacta el pliego de condiciones. Si las preguntas del RFP son demasiado abiertas («¿cómo garantiza la seguridad de los activos?»), cada proveedor responderá con el lenguaje que mejor le convenga, y el comité de evaluación terminará comparando discursos comerciales en lugar de hechos verificables.
La solución no es complicar el RFP, sino precisarlo. Cada criterio de evaluación debería traducirse en una pregunta que solo admite una respuesta documental: un número de autorización, un informe de auditoría, una cláusula contractual concreta. Esa disciplina es la que separa un proceso de selección serio de uno que se resuelve, en la práctica, por la calidad de la presentación comercial del último proveedor que ha pasado por la sala de reuniones.
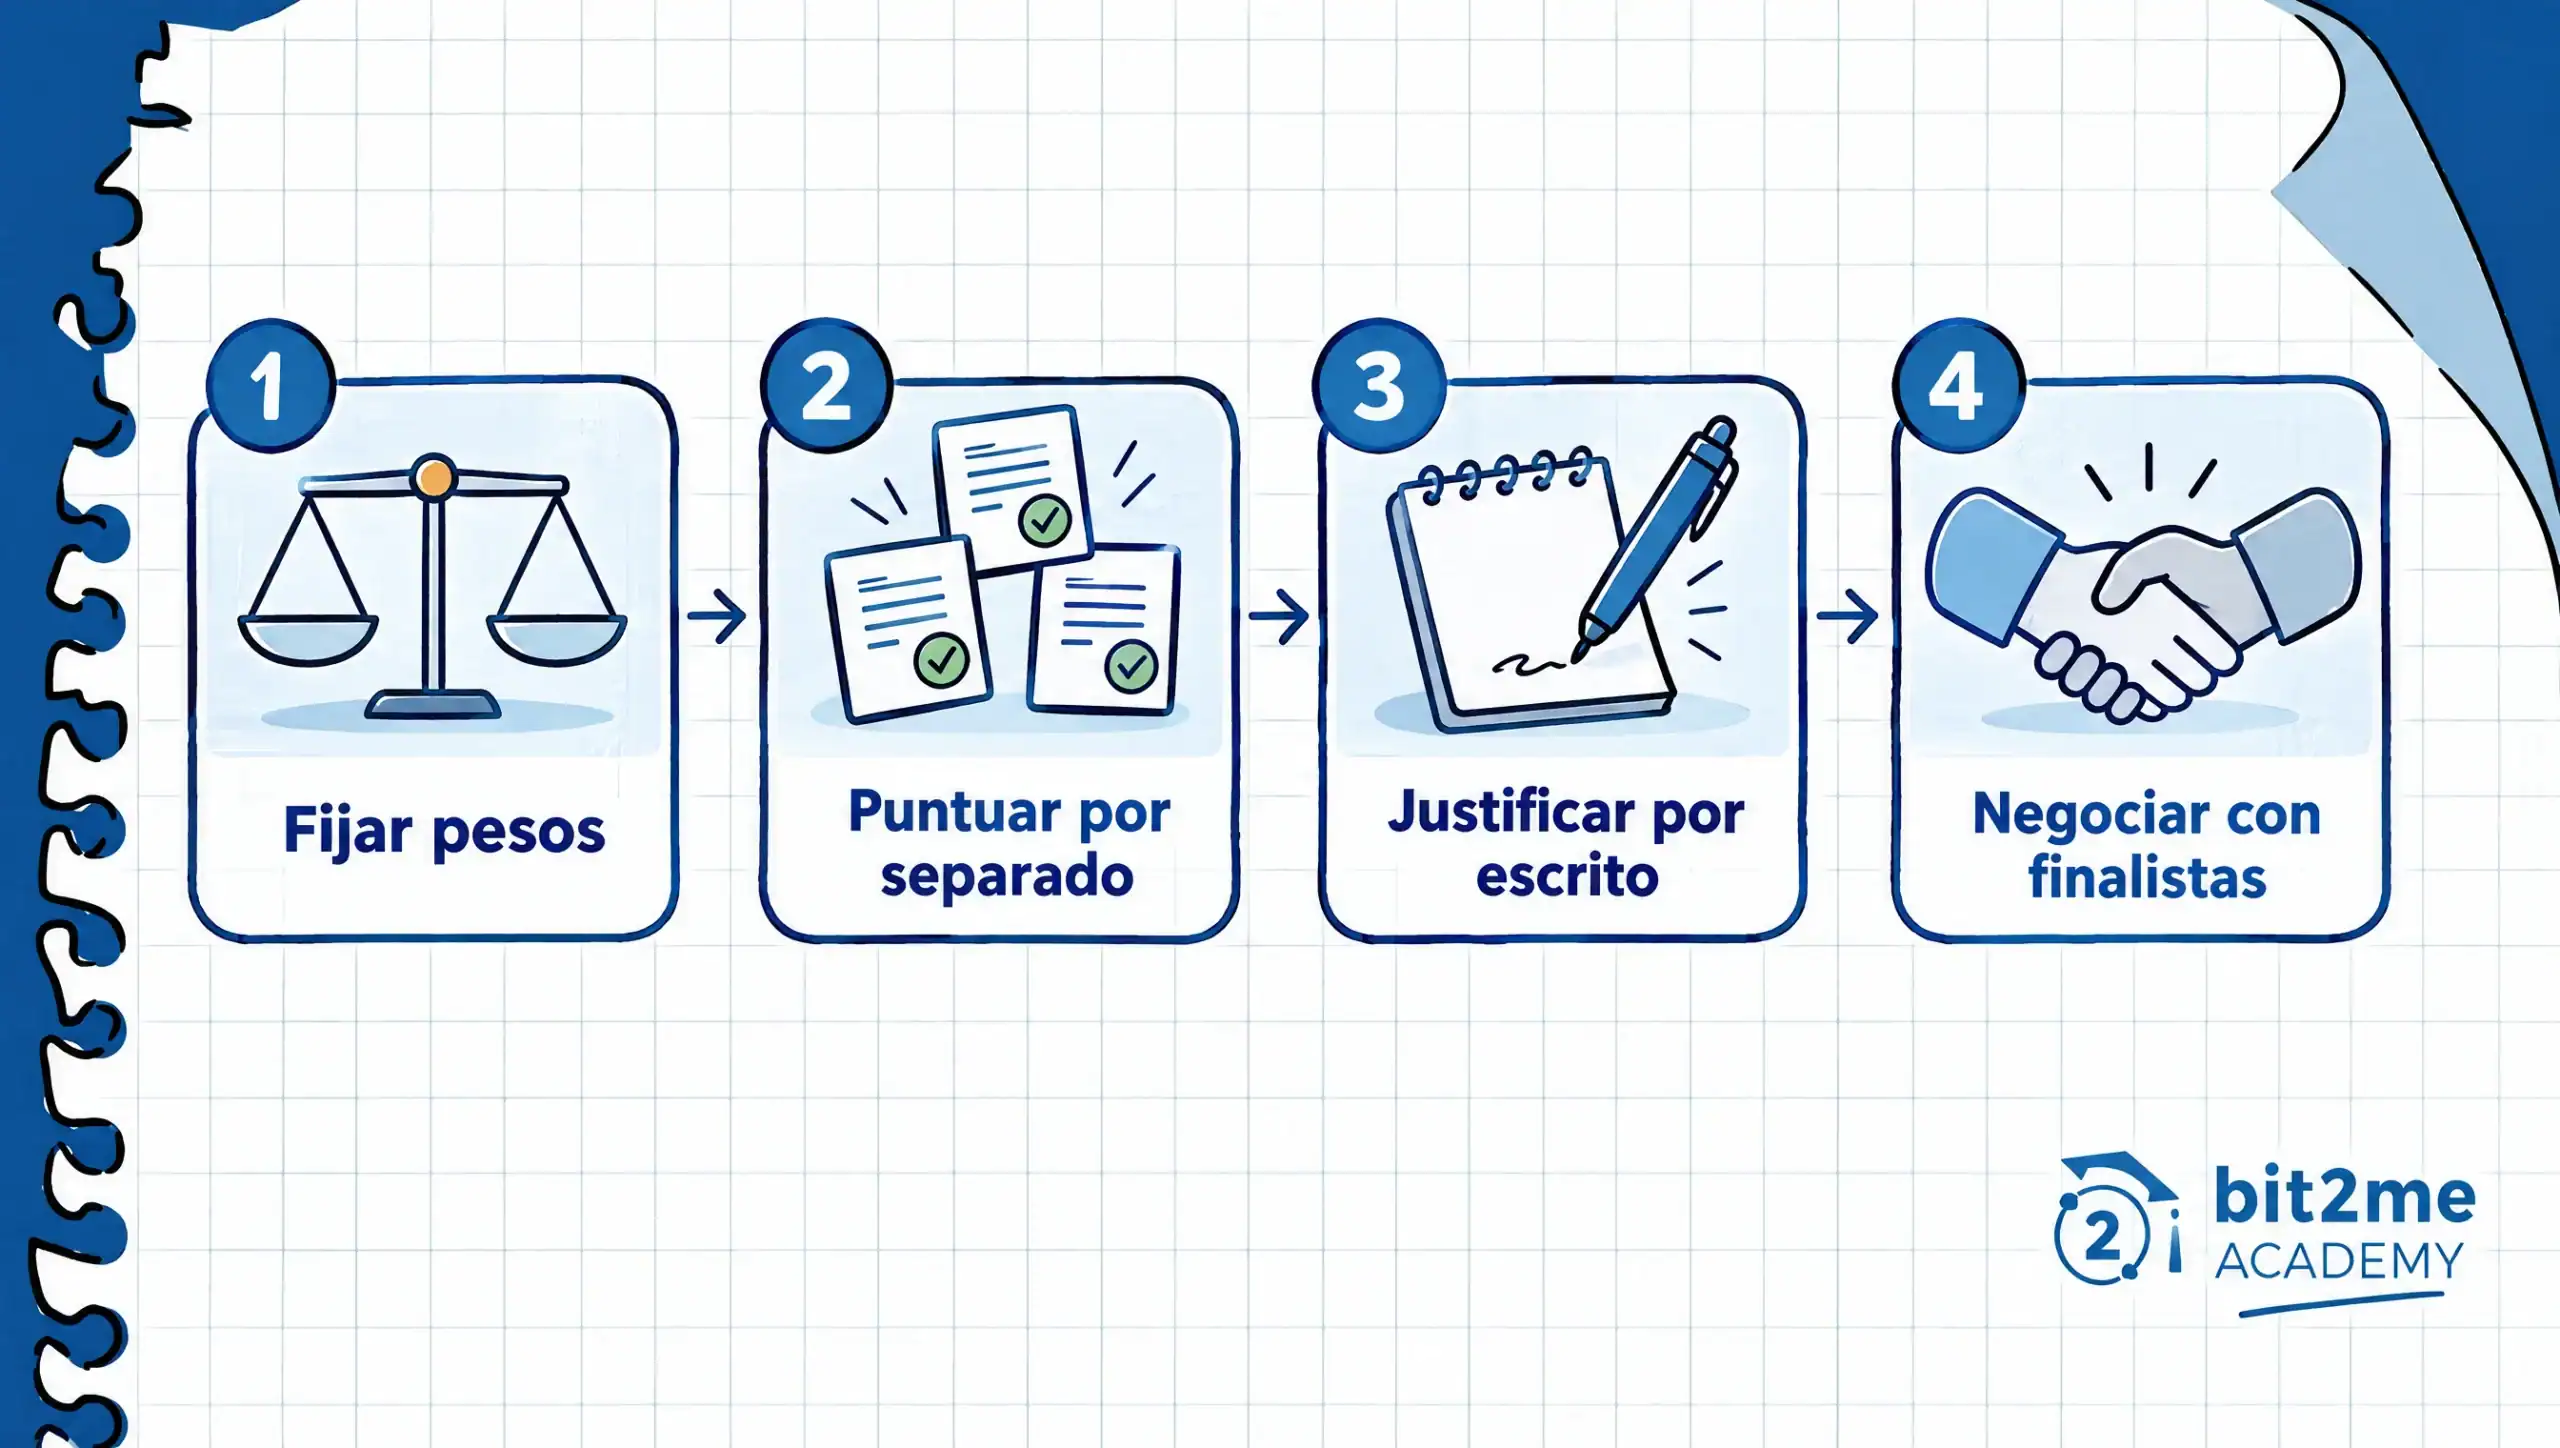
Conviene además fijar de antemano el peso relativo de cada bloque de criterios antes de recibir ninguna propuesta. Si la seguridad y la licencia regulatoria valen el 40% de la puntuación total y las comisiones solo el 15%, ese reparto debería figurar en el propio documento del RFP, no decidirse a posteriori en función de qué proveedor ha quedado mejor situado. Este es precisamente el tipo de rigor que evita que la decisión final se perciba como arbitraria cuando se presenta ante dirección financiera o ante el comité de riesgos.
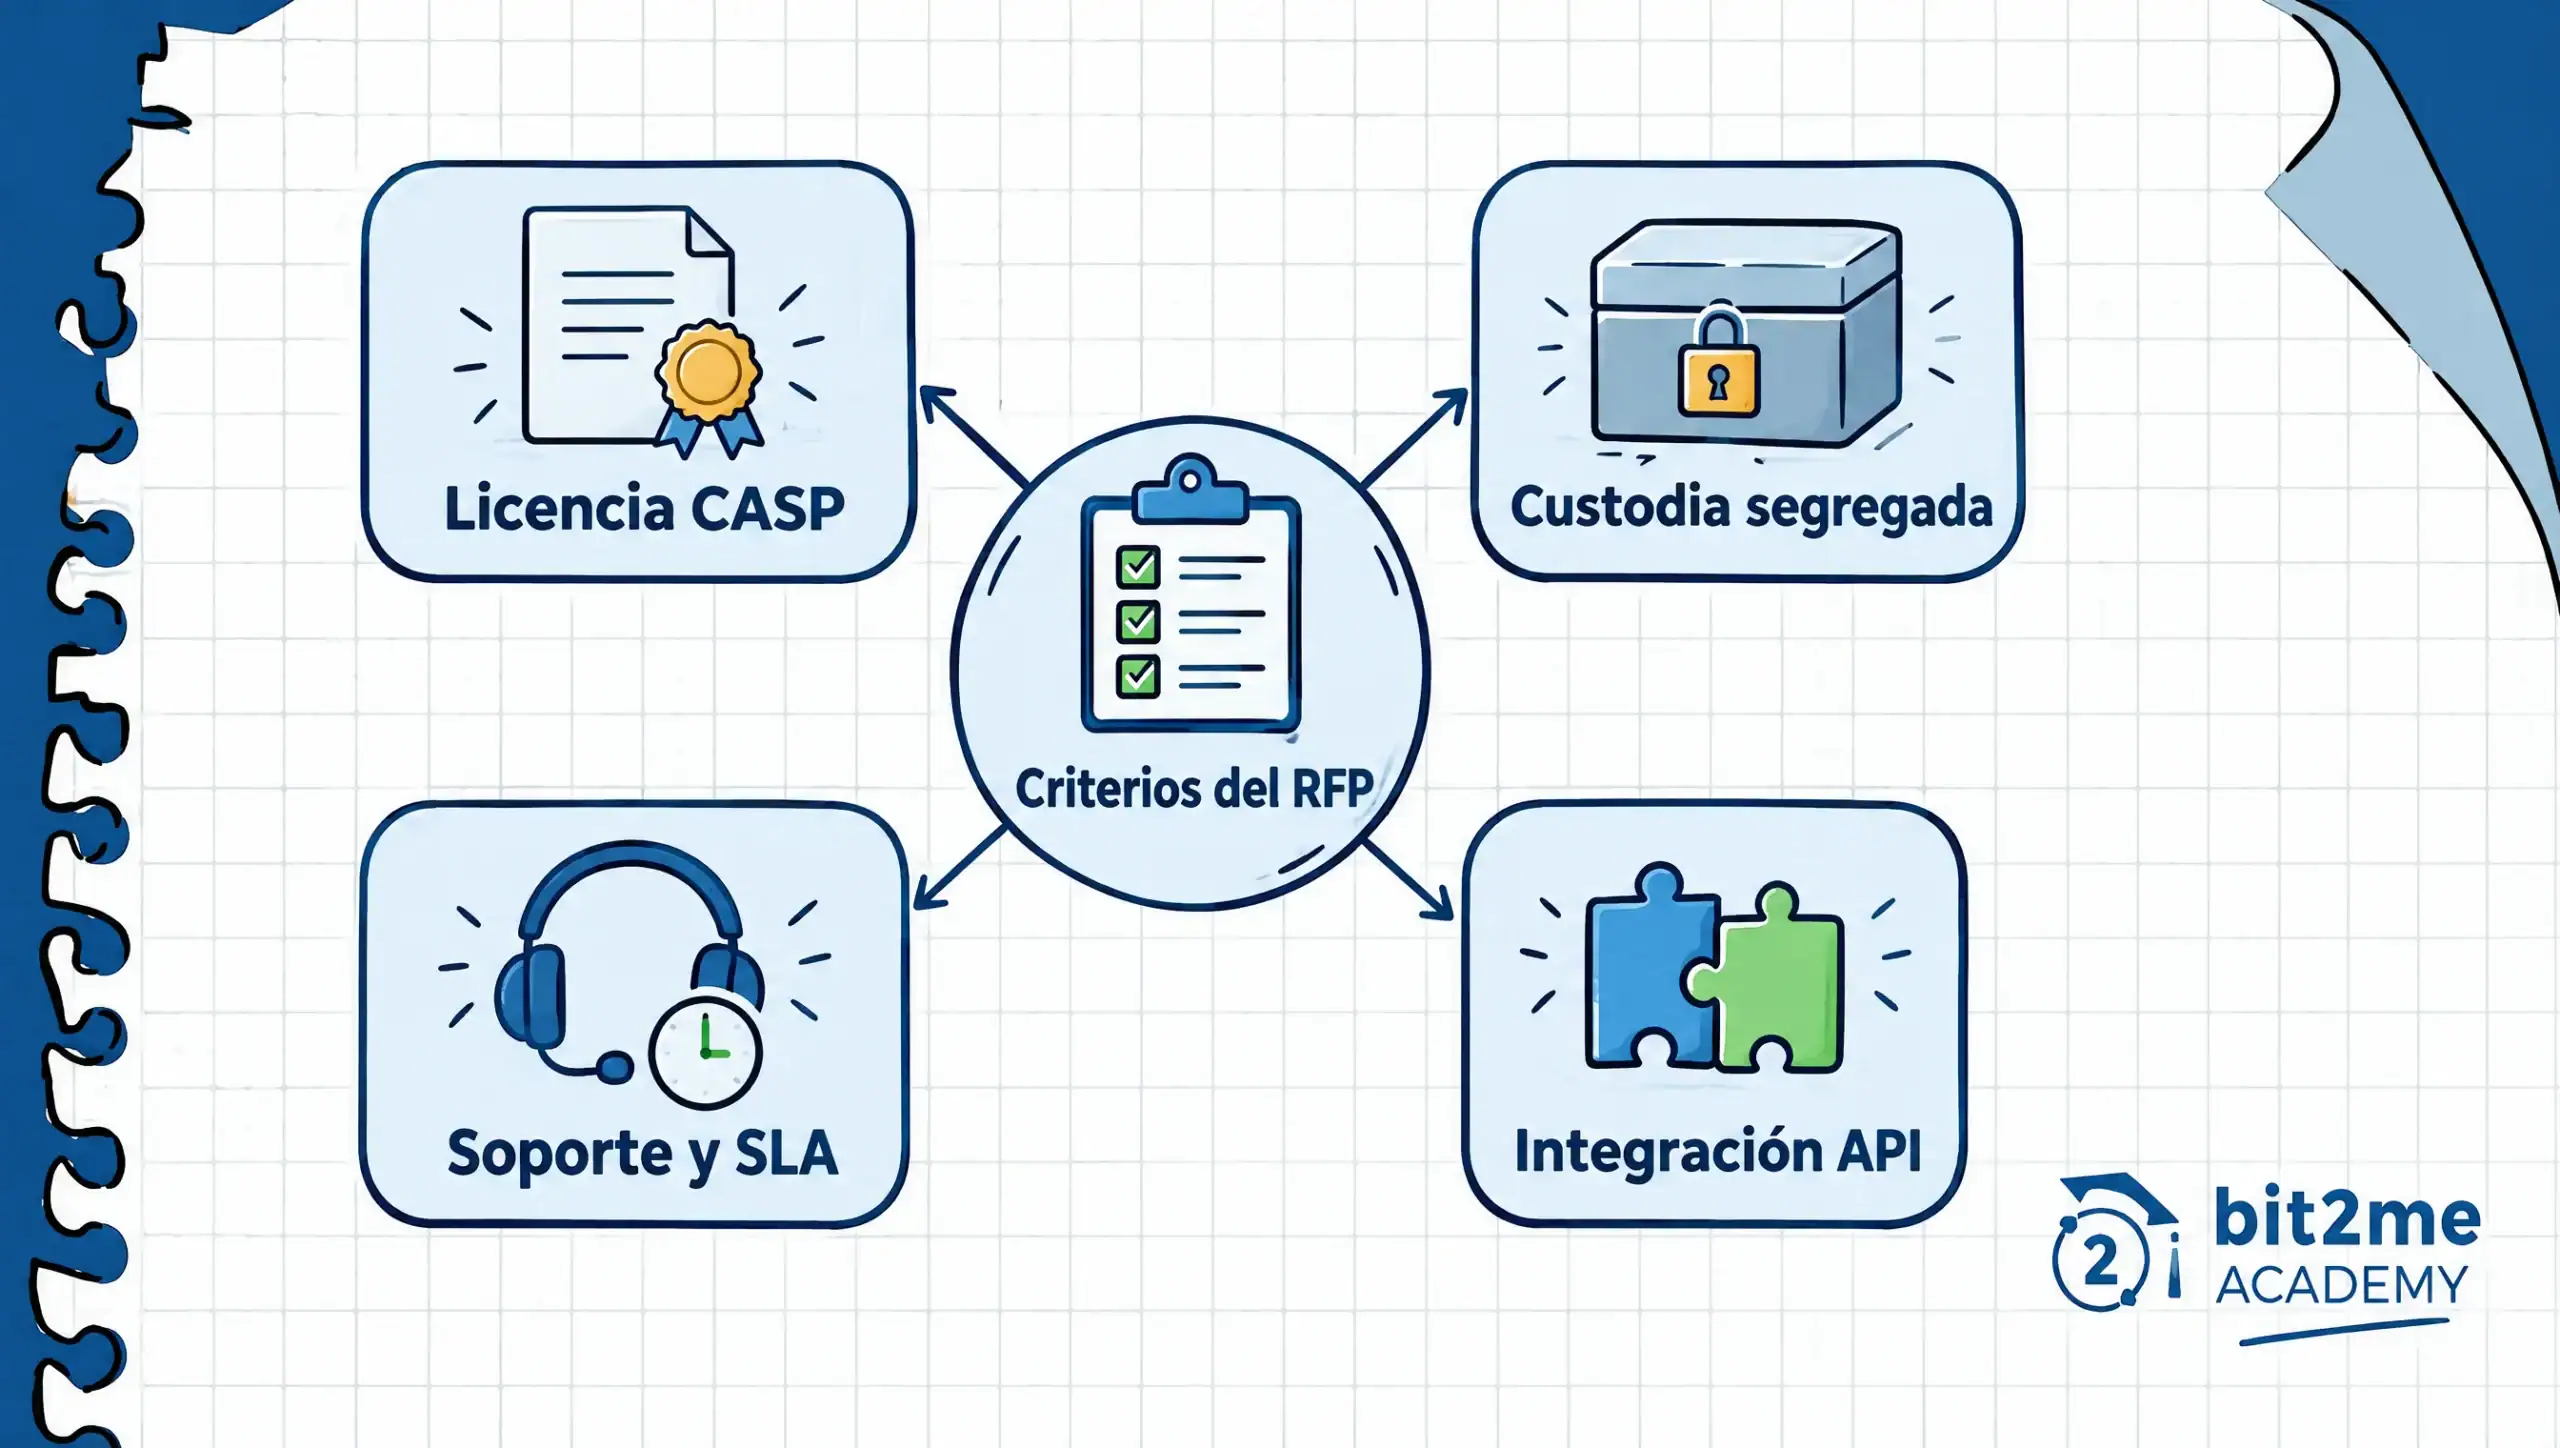
Licencia y autorización regulatoria: el filtro CASP bajo MiCA
El primer filtro de cualquier RFP para seleccionar proveedor cripto debería ser regulatorio, no comercial. En el marco de la Unión Europea, el Reglamento MiCA (Markets in Crypto-Assets) establece la figura del CASP (Crypto-Asset Service Provider, o proveedor de servicios de criptoactivos), una autorización que habilita a una entidad a prestar servicios como custodia, intercambio o ejecución de órdenes bajo la supervisión de una autoridad competente. En España, esa autoridad es la Comisión Nacional del Mercado de Valores (CNMV).
Preguntar simplemente «¿estáis regulados?» no basta, porque la respuesta puede referirse a un registro informativo, a una autorización parcial o a una licencia obtenida en otra jurisdicción con supervisión distinta a la del país donde opera la empresa. El RFP debería exigir el número de autorización CASP, la autoridad que la ha emitido, el ámbito de servicios que cubre exactamente esa autorización y si el proveedor opera bajo pasaporte comunitario para prestar servicios en el país de la empresa contratante. Un proveedor serio no debería tener ningún inconveniente en aportar esta documentación de forma verificable, incluyendo el registro público donde puede comprobarse.
También conviene preguntar por el régimen transitorio, porque MiCA contempla un periodo de adaptación durante el cual algunas entidades pueden operar bajo registros previos mientras completan su autorización completa como CASP. Conocer en qué fase se encuentra exactamente cada candidato del RFP, y no solo si «está en proceso de regulación», permite anticipar riesgos de continuidad del servicio si la autorización definitiva se retrasara o no llegara a concederse. Esta es, además, una de las pocas secciones de este checklist que puede quedar desactualizada con el tiempo, a medida que avance la implementación de MiCA en cada país miembro.
Seguridad y custodia: segregación de activos y auditorías
Una vez verificada la licencia, el siguiente bloque de criterios objetivos se centra en cómo el proveedor protege los fondos de la empresa. El criterio más determinante aquí es la segregación de activos: los fondos de los clientes corporativos deben mantenerse separados del balance propio del proveedor, de forma que un problema financiero de la entidad no arrastre los activos custodiados. El RFP debería pedir una descripción explícita de esa segregación, no una afirmación genérica de que «los fondos están seguros».
Junto a la segregación, es razonable exigir evidencia de auditorías externas de seguridad y de controles operativos, como los informes de tipo SOC 2, que certifican que un tercero independiente ha revisado los procesos internos del proveedor. También conviene preguntar por la política de custodia en frío frente a custodia en caliente: qué porcentaje de los activos se mantiene fuera de línea, con qué frecuencia se revisan los umbrales de movimiento entre ambas modalidades y qué mecanismos de autorización múltiple (multisignature o similares) se aplican a las transacciones de mayor volumen.
Un proveedor que no pueda aportar documentación concreta sobre estos dos puntos —segregación verificable y auditoría externa reciente— debería quedar en desventaja frente a candidatos que sí la aportan, con independencia de cualquier otra ventaja comercial que ofrezca. La seguridad no es negociable en un proceso de selección serio, y es precisamente el tipo de criterio que un RFP bien diseñado convierte en pregunta cerrada en lugar de dejarlo como impresión subjetiva del comité evaluador.
Soporte y SLA: qué exigir por escrito
Un acuerdo de nivel de servicio (SLA, Service Level Agreement) es el documento que traduce promesas de soporte en compromisos exigibles, y su ausencia en la propuesta de un proveedor cripto para empresas es en sí misma una señal de alerta. El RFP debería solicitar tiempos de respuesta concretos por nivel de incidencia (crítica, alta, media, baja), horario de cobertura del soporte y si existe un gestor de cuenta dedicado o el contacto se resuelve siempre a través de un canal genérico de atención al cliente.
También conviene preguntar por el tiempo de disponibilidad comprometido de la plataforma (uptime), expresado como porcentaje anual, y por las compensaciones contractuales previstas si ese porcentaje no se cumple. Un proveedor que ofrece un SLA detallado, con penalizaciones claras por incumplimiento, está asumiendo una obligación contractual real; uno que solo promete «soporte prioritario» sin cifras verificables no ha comprometido nada exigible en caso de incidencia.
Para una empresa que integra servicios cripto en procesos críticos —pagos a proveedores, tesorería o servicios a sus propios clientes finales— el SLA no es un anexo administrativo, sino uno de los documentos que más debería pesar en la puntuación final del RFP. Cualquier interrupción no planificada en estos procesos tiene un coste operativo directo, y el SLA es la única herramienta contractual que permite exigir una respuesta concreta cuando ese coste se materializa.
Integraciones técnicas: API, documentación y tiempos de implementación
Para la mayoría de empresas, la relación con un partner cripto B2B no se limita a una interfaz web: requiere integrar sus servicios en sistemas contables, ERPs o plataformas de pago propias a través de una API. El RFP debería pedir acceso a la documentación técnica completa antes de firmar, no una descripción genérica de «API robusta y flexible». Una documentación pública, versionada y con ejemplos de código verificables dice mucho más sobre la madurez técnica del proveedor que cualquier afirmación comercial.
Otros criterios técnicos que merece la pena incluir en el RFP son la disponibilidad de un entorno de pruebas (sandbox) para validar la integración antes de pasar a producción, el modelo de autenticación de la API, los límites de peticiones por minuto (rate limits) y el histórico de cambios en versiones anteriores, que permite valorar si el proveedor introduce cambios que rompen integraciones existentes con frecuencia. También conviene preguntar por el tiempo medio de implementación que reportan otros clientes corporativos con una arquitectura similar a la de la empresa evaluadora, y si el proveedor ofrece soporte técnico dedicado durante la fase de integración.
Un proveedor con una API bien documentada y con soporte técnico durante la integración reduce de forma directa el tiempo y el coste interno del proyecto, un factor que a menudo se subestima al comparar propuestas centradas solo en comisiones. Pedir acceso anticipado a la documentación, incluso antes de firmar ningún contrato, es una prueba razonable que cualquier proveedor serio debería poder ofrecer sin fricción.
Transparencia de comisiones: cómo comparar estructuras de precio
Comparar comisiones entre proveedores de servicios cripto parece, a primera vista, el criterio más sencillo del RFP, pero en la práctica es uno de los que más se presta a comparaciones engañosas si no se estandariza la pregunta. Una comisión de intercambio baja puede compensarse con comisiones de retirada elevadas, mínimos operativos altos o cargos por servicios adicionales que no aparecen en la tabla comercial inicial. El RFP debería pedir una tabla de comisiones completa y desglosada por tipo de operación: intercambio, retirada, depósito, custodia, uso de API y cualquier servicio adicional relevante para el volumen previsto de la empresa.
Es igualmente importante preguntar si existen descuentos por volumen, cómo se calculan y a partir de qué umbral se aplican, así como si la estructura de comisiones puede variar durante la vigencia del contrato y con qué preaviso se comunicaría un cambio. Una empresa que firma un contrato a varios años sin esa cláusula de estabilidad de precios puede encontrarse, en la práctica, negociando de nuevo las condiciones económicas cada pocos meses.
La transparencia de comisiones no consiste en pedir el precio más bajo, sino en exigir que el precio sea comparable entre candidatos bajo las mismas condiciones de volumen y servicio. Un RFP que fuerza a cada proveedor a completar la misma plantilla de comisiones, en lugar de aceptar una propuesta comercial en formato libre, es la única forma de que esa comparación sea realmente objetiva.
Reputación y trayectoria: qué verificar más allá del marketing
La antigüedad de un proveedor cripto para empresas y su trayectoria en el sector son indicadores razonables de estabilidad, pero deberían verificarse con datos concretos y no solo con lo que la propia empresa comunica en su material de marketing. El RFP puede pedir el año de fundación, el volumen histórico gestionado, el número de clientes corporativos activos por sector y referencias de clientes existentes que el comité evaluador pueda contactar directamente.
También es razonable preguntar por el historial de incidentes de seguridad relevantes, cómo se gestionaron y qué cambios se introdujeron después de cada uno. Ningún proveedor con suficiente trayectoria está exento de haber gestionado algún incidente; lo que diferencia a un proveedor maduro no es la ausencia total de incidentes, sino la transparencia con la que los comunica y la solidez del plan de respuesta que aplicó. Un candidato que niega haber tenido nunca ningún problema operativo, sin más matices, merece una pregunta de seguimiento antes de avanzar en el proceso.
Los respaldos institucionales y las alianzas estratégicas del proveedor —capital institucional en su accionariado, socios tecnológicos, acuerdos con entidades financieras reguladas— también aportan una señal indirecta de solidez, siempre que puedan verificarse de forma independiente y no se limiten a un logotipo en la web corporativa. Este bloque de criterios pesa menos que la licencia o la seguridad, pero puede resultar decisivo cuando dos candidatos empatan en el resto de la evaluación.
Cobertura geográfica y atención al cliente dedicada B2B
Una empresa con operaciones en varios países necesita saber, antes de firmar, si el proveedor puede prestar servicio en todos esos mercados bajo la misma autorización o si requiere entidades locales distintas por jurisdicción. El RFP debería preguntar explícitamente por los países donde el proveedor está autorizado a operar, si existen restricciones de producto por país y qué ocurre operativamente si la empresa contratante amplía su actividad a un nuevo mercado durante la vigencia del contrato.
Junto a la cobertura geográfica, conviene evaluar si el proveedor ofrece una estructura de atención al cliente diferenciada para cuentas corporativas, frente al canal de soporte genérico que utilizan los usuarios particulares. Un gestor de cuenta B2B con conocimiento del contrato específico, capacidad de escalado directo y disponibilidad en el idioma y huso horario de la empresa reduce de forma sustancial la fricción operativa del día a día, especialmente durante los primeros meses posteriores a la firma.
Preguntar por el proceso de onboarding corporativo —qué documentación se solicita, cuánto tiempo tarda la verificación KYB (Know Your Business) y quién acompaña ese proceso por parte del proveedor— completa este bloque de criterios. Un proceso de onboarding lento o poco claro es, con frecuencia, un anticipo fiable de cómo será la relación operativa una vez firmado el contrato.
Checklist completo para tu RFP de proveedor cripto B2B
Los criterios anteriores se pueden condensar en una lista de verificación pensada para incluirse literalmente en el documento de un RFP o para usarse como guion en una reunión de evaluación con cada candidato. Cada punto debería responderse con documentación concreta, no con una afirmación verbal del equipo comercial del proveedor.
- ¿Cuál es el número de autorización CASP del proveedor, qué autoridad lo ha emitido y qué servicios cubre exactamente?
- ¿Los fondos de clientes corporativos están segregados del balance propio del proveedor, y puede acreditarse documentalmente?
- ¿Existe una auditoría externa reciente (tipo SOC 2 u homóloga) disponible para revisión?
- ¿Qué porcentaje de los activos se mantiene en custodia en frío frente a custodia en caliente?
- ¿Qué tiempos de respuesta y qué disponibilidad (uptime) garantiza el SLA por escrito, y qué compensación existe si no se cumplen?
- ¿Existe un gestor de cuenta dedicado para clientes B2B o el soporte se resuelve por canal genérico?
- ¿La documentación técnica de la API es pública, versionada y accesible antes de firmar el contrato?
- ¿Existe un entorno de pruebas (sandbox) y soporte técnico dedicado durante la fase de integración?
- ¿La tabla de comisiones está desglosada por tipo de operación y es comparable con la de otros candidatos bajo el mismo volumen?
- ¿Existen descuentos por volumen y una cláusula de estabilidad de precios durante la vigencia del contrato?
- ¿Puede el proveedor aportar referencias verificables de clientes corporativos activos en un sector similar?
- ¿Cómo gestionó el proveedor su incidente de seguridad más reciente y qué cambios introdujo después?
- ¿En qué países está autorizado a operar y qué ocurre si la empresa amplía su actividad a un nuevo mercado?
- ¿Cuánto tiempo tarda el proceso de verificación KYB y quién lo acompaña por parte del proveedor?
Esta lista no sustituye una revisión legal completa del contrato ni el análisis específico de riesgos de cada empresa, pero funciona como filtro de primera fase: cualquier candidato que no pueda responder con documentación a la mayoría de estos puntos debería quedar fuera de la siguiente ronda del proceso, con independencia de lo atractiva que resulte su oferta comercial.
¿Cómo puntuar las respuestas del RFP sin sesgos?
Recopilar las respuestas de varios proveedores candidatos no resuelve el proceso de selección si después no existe un método objetivo para compararlas. La práctica más habitual en compras de tecnología financiera es construir una matriz de puntuación ponderada: cada bloque de criterios (regulación, seguridad, SLA, integración técnica, comisiones, reputación, cobertura) recibe un peso porcentual definido antes de recibir ninguna propuesta, y cada candidato obtiene una puntuación numérica por bloque en función de la calidad y la verificabilidad de su respuesta.
Es importante que la puntuación la asignen varias personas del comité de forma independiente antes de poner en común los resultados, para reducir el sesgo de que una sola persona con buena relación comercial con un candidato incline la decisión final. También conviene registrar por escrito la justificación de cada puntuación, no solo el número: si un proveedor recibe la máxima nota en seguridad, el documento debería recoger qué evidencia concreta sustenta esa nota, de forma que la decisión pueda explicarse ante cualquier auditoría posterior del proceso de compra.
Una vez cerrada la puntuación, es razonable reservar una última fase de negociación solo con los dos o tres candidatos mejor situados, en lugar de negociar en paralelo con todos los participantes del RFP. Esa fase final permite ajustar detalles de SLA o de comisiones sobre una base ya comparada objetivamente, en vez de introducir variables nuevas que distorsionen la evaluación inicial.
Aplicar este marco de criterios objetivos no garantiza que el proceso esté libre de fricciones, pero sí garantiza que la decisión sobre qué proveedor cripto empresas incorporar pueda justificarse con documentación y no con la impresión que dejó la última demo comercial. Bit2Me ofrece servicios cripto para empresas —custodia, procesamiento de pagos, integración vía API y atención dedicada B2B— y puede ser una de las opciones que tu empresa evalúe dentro de este mismo marco, aportando la documentación regulatoria y técnica que este checklist exige a cualquier candidato. Si tu empresa está preparando un RFP y quiere contrastar estos criterios con un caso concreto, lo más directo es hablar con el equipo B2B y solicitar la documentación correspondiente a cada bloque de este checklist.
Preguntas frecuentes sobre cómo elegir un proveedor cripto empresas


 Autor