Puntos Esenciales
- Bitcoin Script es un lenguaje de pila que se lee de izquierda a derecha y decide si una salida de Bitcoin puede gastarse.
- El scriptPubKey fija las condiciones de gasto, y el scriptSig o el witness aportan los datos que las cumplen.
- No tiene bucles ni es Turing completo, y los límites de consenso acotan lo que cuesta validar cada script.
- P2SH, SegWit y Taproot cambiaron dónde viven esos datos, y Tapscript añadió OP_CHECKSIGADD y retiró dos límites.
Bitcoin Script es un lenguaje de programación basado en una pila con el que cada salida de una transacción fija quién puede gastarla y qué debe presentar para hacerlo. Ningún servidor central decide si un pago es válido: cada nodo ejecuta el script y comprueba que termina con un resultado verdadero. Según el código de Bitcoin Core, un script anterior a Taproot no puede superar los 10.000 bytes ni las 201 operaciones que no sean de empuje de datos, así que su coste de validación queda acotado de antemano.
El diseño es austero a propósito. Script lee de izquierda a derecha, no tiene bucles y no guarda estado entre una ejecución y la siguiente, de modo que ningún programa puede quedarse dando vueltas ni consultar datos de otras transacciones. Con unas reglas tan estrictas caben pagos a una clave, firmas de varias personas, bloqueos hasta una fecha y condiciones que solo se revelan al gastar, y todo funciona en la misma red desde las primeras versiones del software.
Entender sus piezas te permite abrir una transacción en un explorador de bloques y saber por qué la red la aceptó. También explica por qué Script cambió tanto desde sus inicios, con opcodes que desaparecieron en 2010 y firmas que hoy viajan en un campo aparte llamado witness.
 Certificado
¿Qué es Bitcoin Script y cómo funciona la pila?
Un script es una lista corta de datos e instrucciones que cada nodo recorre de izquierda a derecha. Cada elemento aporta un dato a la pila o transforma lo que ya hay en ella, y al final la transacción es válida si nada ha fallado y arriba queda un valor verdadero, distinto de cero, según el Bitcoin Wiki.
La pila funciona como un montón de platos: el último que colocas es el primero que retiras, una norma conocida como LIFO (Last In, First Out). Si metes una firma y después una clave pública, la siguiente operación encontrará arriba la clave pública. Existe también una pila alternativa para resultados intermedios, parecida a la tecla de memoria de una calculadora.
Script no tiene bucles ni llamadas a funciones, y por eso no es Turing completo: solo admite secuencias que avanzan y terminan. Sí tiene condicionales con OP_IF y OP_ELSE, que eligen entre dos caminos sin volver atrás. Un script sin fin permitiría bloquear nodos con un ataque de denegación de servicio, y como cada instrucción se ejecuta una sola vez, un nodo calcula el trabajo máximo antes de empezar.
¿Qué son scriptPubKey y scriptSig?
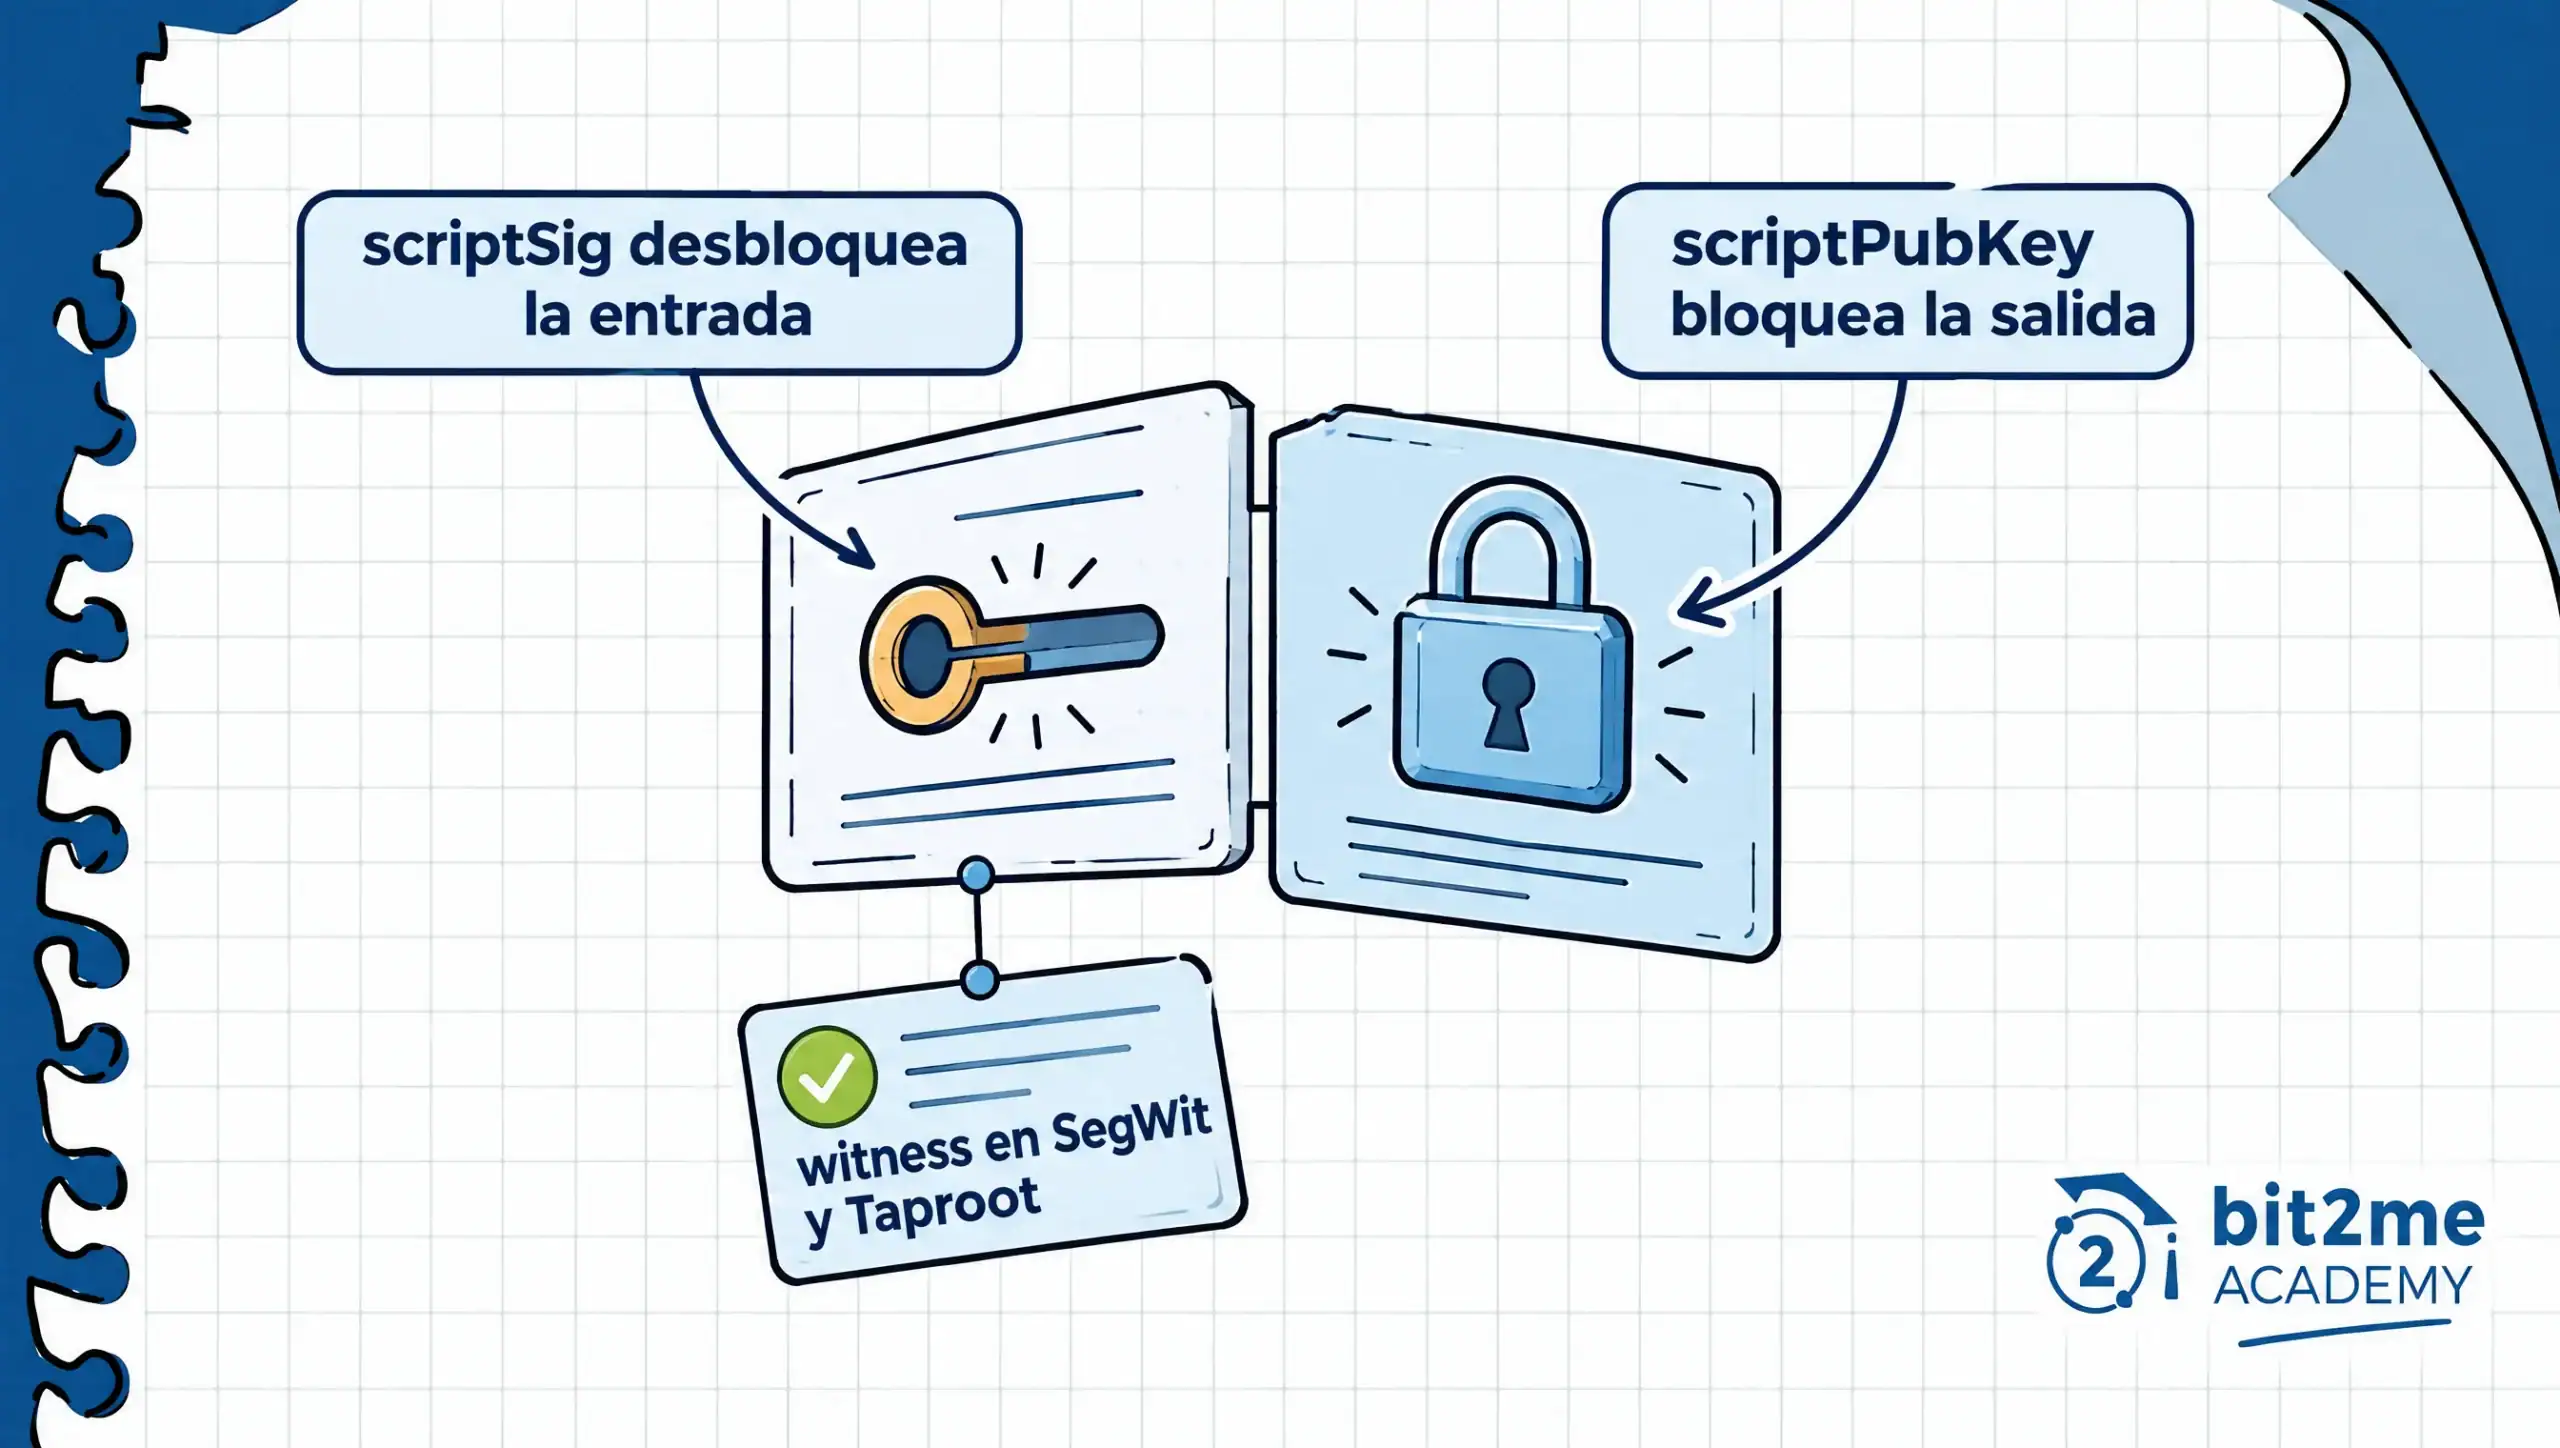
Toda salida de una transacción lleva un script de bloqueo, y toda entrada que la gasta presenta datos que lo desbloquean. El scriptPubKey es el de bloqueo: vive en la salida y fija las condiciones para gastarla. El scriptSig es el de desbloqueo: vive en la entrada que gasta una UTXO, es decir, una salida sin gastar, y aporta los datos que cumplen esas condiciones, como una firma.
Los dos scripts no se ejecutan a la vez: el nodo procesa primero los datos del scriptSig y después ejecuta el scriptPubKey sobre la pila resultante. El scriptPubKey no siempre contiene un hash de clave pública, porque eso solo ocurre en P2PKH, y otros tipos piden un hash de script, una clave directa o varias firmas. Por eso conviene definirlos en general: el scriptPubKey establece las reglas, y el scriptSig, o el witness en SegWit y Taproot, aporta los datos que las satisfacen.
Con SegWit, los datos de desbloqueo de las salidas nuevas pasan a un campo propio llamado witness, y el scriptSig queda vacío en las salidas SegWit nativas, según el BIP-141. Taproot, definido en el BIP-341, mantiene ese reparto y añade dos caminos de gasto que se explican más abajo.
¿Qué es un OP_CODE y qué operaciones permite?
Un OP_CODE es un byte que Script interpreta como una orden que opera sobre la pila, por ejemplo duplicar el elemento superior o comparar los dos últimos. La definición general de código de operación, común a cualquier procesador, la tienes en la guía sobre qué es un OP_CODE. En Bitcoin importa qué órdenes existen y cuáles ya no acepta la red.
Un byte admite 256 valores, pero no todos son instrucciones con nombre: del 0x01 al 0x4b indican cuántos bytes de datos se empujan a la pila, y el archivo script.h de Bitcoin Core define unos 113 valores con nombre a 31 de octubre de 2026. De ellos, 15 están deshabilitados: en los scripts anteriores a Tapscript, un script que contenga uno falla aunque el opcode quede en una rama que no se ejecuta, y los valores sin asignar hacen fallar el script cuando se ejecutan.
La tabla agrupa los opcodes por familias, con los nombres que usa el código de Bitcoin Core, y sus ejemplos no pretenden agotar cada familia ni sustituir a la referencia completa del Bitcoin Wiki.
| Familia | Ejemplos | Qué hacen |
|---|---|---|
| Constantes y datos | OP_0, OP_1 a OP_16, OP_PUSHDATA1 | Colocan números o datos en la pila |
| Control de flujo | OP_IF, OP_ELSE, OP_ENDIF, OP_VERIFY, OP_RETURN | Eligen un camino o hacen fallar el script |
| Pila | OP_DUP, OP_DROP, OP_SWAP, OP_TOALTSTACK | Copian, borran y reordenan elementos |
| Comparación | OP_EQUAL, OP_EQUALVERIFY | Comparan los dos elementos superiores |
| Aritmética | OP_ADD, OP_SUB, OP_NUMEQUAL, OP_WITHIN | Operan con enteros de hasta 4 bytes |
| Criptografía | OP_SHA256, OP_HASH160, OP_CHECKSIG, OP_CHECKMULTISIG | Calculan hashes y verifican firmas |
| Bloqueo de tiempo | OP_CHECKLOCKTIMEVERIFY, OP_CHECKSEQUENCEVERIFY | Impiden gastar antes de cierto momento |
| Deshabilitados (15) | OP_CAT, OP_MUL, OP_LSHIFT y otros 12 | Hacen fallar el script si aparecen |
| Reservados y sin uso | OP_RESERVED, OP_VER, OP_NOP1, OP_NOP4 a OP_NOP10 | No hacen nada o no son válidos si se ejecutan |
Esos 15 opcodes no nacieron deshabilitados. En 2010, tras descubrirse varios fallos, se desactivaron operaciones que casi nadie usaba, como OP_MUL, OP_CAT u OP_LSHIFT. El Bitcoin Wiki registra como CVE-2010-5137 el fallo de OP_LSHIFT: el 28 de julio de 2010 se demostró que procesar esa operación podía bloquear un nodo, se corrigió en la versión 0.3.5 y nunca se explotó en la red principal.
Los dos opcodes de bloqueo de tiempo ocupan los códigos que antes eran OP_NOP2 y OP_NOP3, y llegaron por soft fork con el BIP-65 y el BIP-112. El primero bloquea hasta una fecha o una altura de bloque, y el segundo hasta que pase un tiempo relativo, apoyado en el campo nSequence; la guía sobre timelock explica el concepto.
¿Cómo se ejecuta un script P2PKH paso a paso?
Los pagos a direcciones clásicas, las que empiezan por 1, usan un script estándar llamado P2PKH, siglas de Pay to Public Key Hash. Según el Bitcoin Wiki, su scriptPubKey es OP_DUP OP_HASH160 seguido del hash de la clave pública, OP_EQUALVERIFY y OP_CHECKSIG, y su scriptSig contiene una firma y la clave pública. La dirección Bitcoin contiene ese hash, y por eso el script no necesita nombrar a nadie.
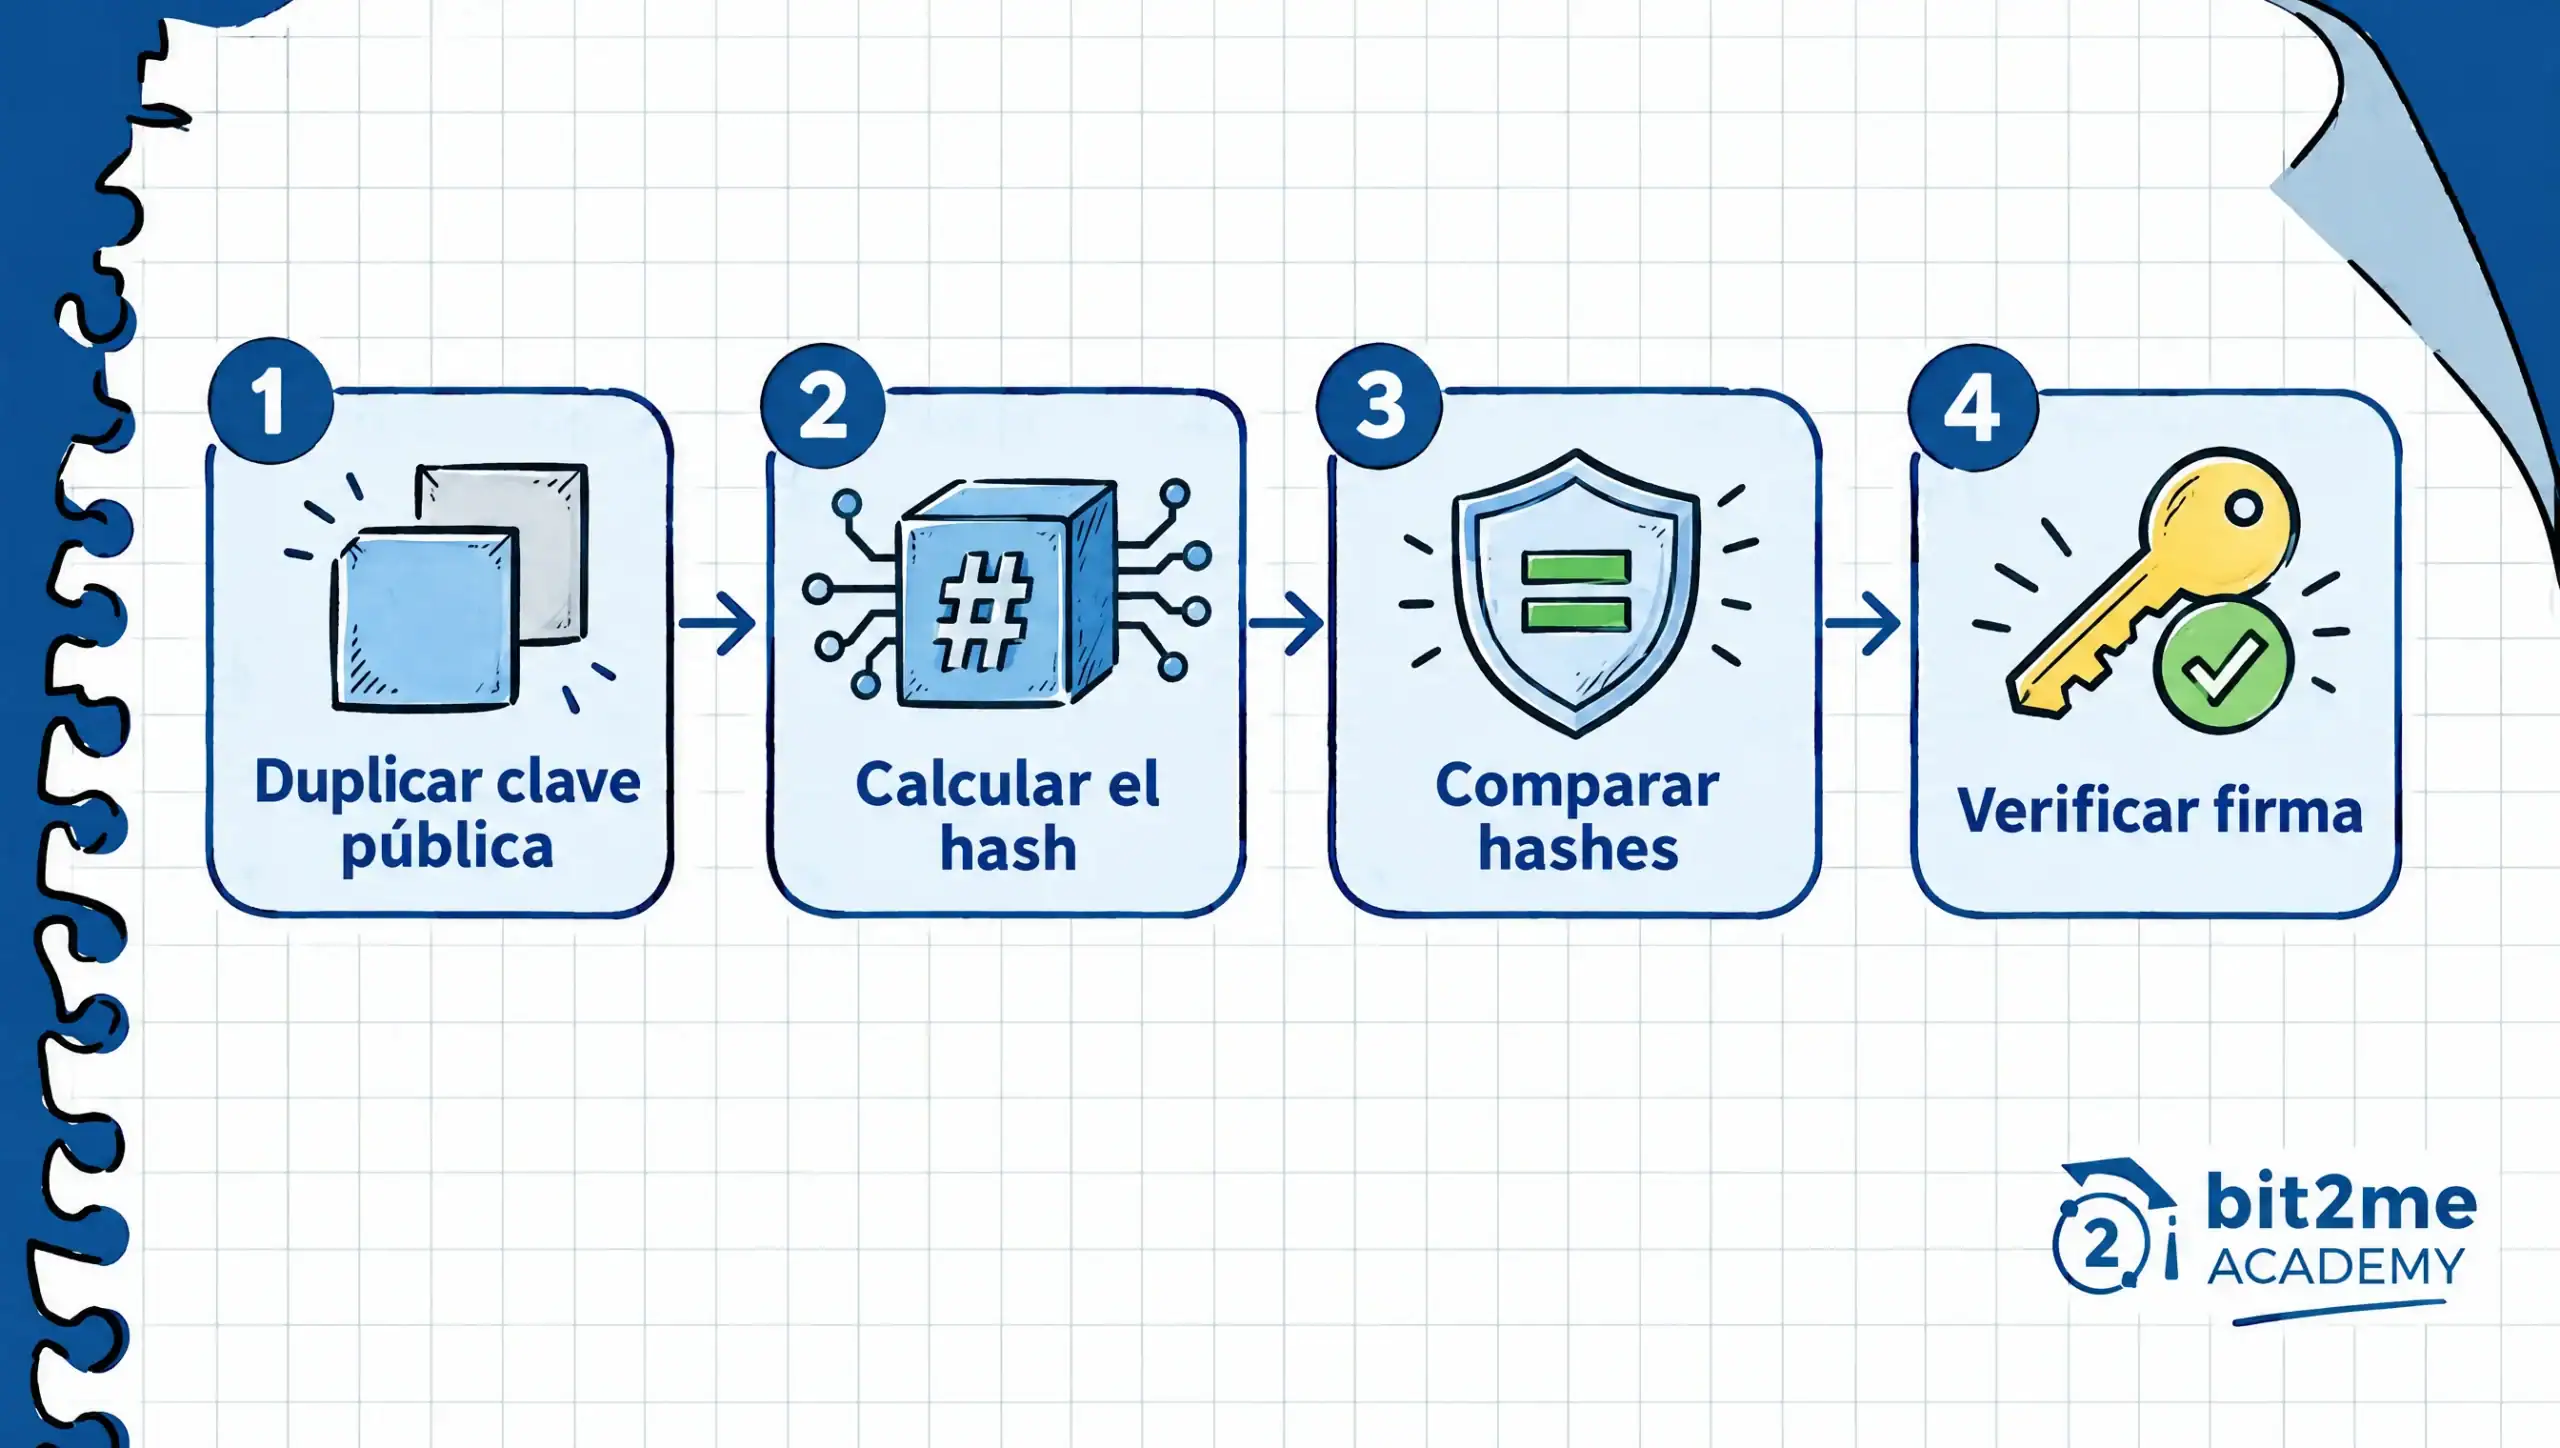
Cuatro opcodes hacen todo el trabajo en este script, y cada uno tiene una función exacta que se entiende mejor si piensas en la pila que en el texto del script. Después de cargar los datos del scriptSig, el orden de ejecución es este:
- OP_DUP copia el elemento de arriba de la pila, la clave pública, para tener dos copias.
- OP_HASH160 aplica SHA-256 y después RIPEMD-160 a la copia de arriba. Es un hash, no una codificación que pueda deshacerse.
- OP_EQUALVERIFY compara ese hash con el esperado, que está en el scriptPubKey, y hace fallar el script si no son iguales.
- OP_CHECKSIG comprueba que la firma sea válida para un resumen de la transacción y para la clave pública, y deja verdadero o falso.
La tabla recoge el estado de la pila tras cada elemento, con el fondo a la izquierda y la cima a la derecha. Los valores son ilustrativos, porque una firma y una clave reales ocupan decenas de bytes y no aportan nada al razonamiento.
| Paso | Elemento procesado | Pila después |
|---|---|---|
| 1 | firma | firma |
| 2 | clave pública | firma, clave pública |
| 3 | OP_DUP | firma, clave pública, clave pública |
| 4 | OP_HASH160 | firma, clave pública, hash calculado |
| 5 | hash esperado | firma, clave pública, hash calculado, hash esperado |
| 6 | OP_EQUALVERIFY | firma, clave pública |
| 7 | OP_CHECKSIG | verdadero |
Hasta que gastas la salida, la clave pública no aparece en la cadena, porque la dirección solo contiene su hash. Sin la clave privada no hay un modo práctico de producir una firma válida, y por eso el último paso protege los fondos.
¿Qué tipos de script existen en Bitcoin?
Con los años, Bitcoin ha sumado formas estándar de bloquear fondos, y cada una cambia qué guarda el scriptPubKey y dónde va la prueba de desbloqueo. La tabla resume seis, según el Bitcoin Wiki y los BIP-16, 141 y 341.
| Tipo | Esquema del scriptPubKey | Qué aporta quien gasta | Dónde va |
|---|---|---|---|
| P2PK | clave pública, OP_CHECKSIG | Una firma | scriptSig |
| P2PKH | OP_DUP OP_HASH160 hash de clave, OP_EQUALVERIFY OP_CHECKSIG | Firma y clave pública | scriptSig |
| P2SH | OP_HASH160 hash de script, OP_EQUAL | Datos y el script completo | scriptSig |
| P2WPKH | OP_0 y hash de 20 bytes de la clave | Firma y clave pública | witness |
| P2WSH | OP_0 y hash de 32 bytes del script | Datos y el script completo | witness |
| P2TR | OP_1 y clave pública de 32 bytes | Una firma Schnorr, o un script con su prueba | witness |
P2SH, definido en el BIP-16 y aplicado desde el 1 de abril de 2012, traslada la responsabilidad de las condiciones a quien gasta: la salida solo contiene el hash de un script, y al gastarla se entrega el script completo, llamado redeem script, con los datos que lo satisfacen. Así un remitente puede pagar a una condición compleja con un hash fijo de 20 bytes, como explica la guía sobre P2SH.
La multifirma clásica usa OP_CHECKMULTISIG, que admite hasta 20 claves y, por un fallo histórico, retira de la pila un elemento de más, así que el desbloqueo empieza con un valor de relleno. Es el mecanismo de las direcciones multifirma, que suelen envolverse en P2SH o P2WSH.
¿Qué aportan SegWit, Taproot y Tapscript?
SegWit, introducido como soft fork con el BIP-141, separó las firmas del resto de la transacción y abrió la puerta a nuevas versiones de script. Una salida es un programa de testigo si su scriptPubKey es un empuje de la versión seguido de un empuje de entre 2 y 40 bytes. La versión 0 cubre P2WPKH y P2WSH, y las versiones 1 a 16 quedaron reservadas para mejoras futuras.
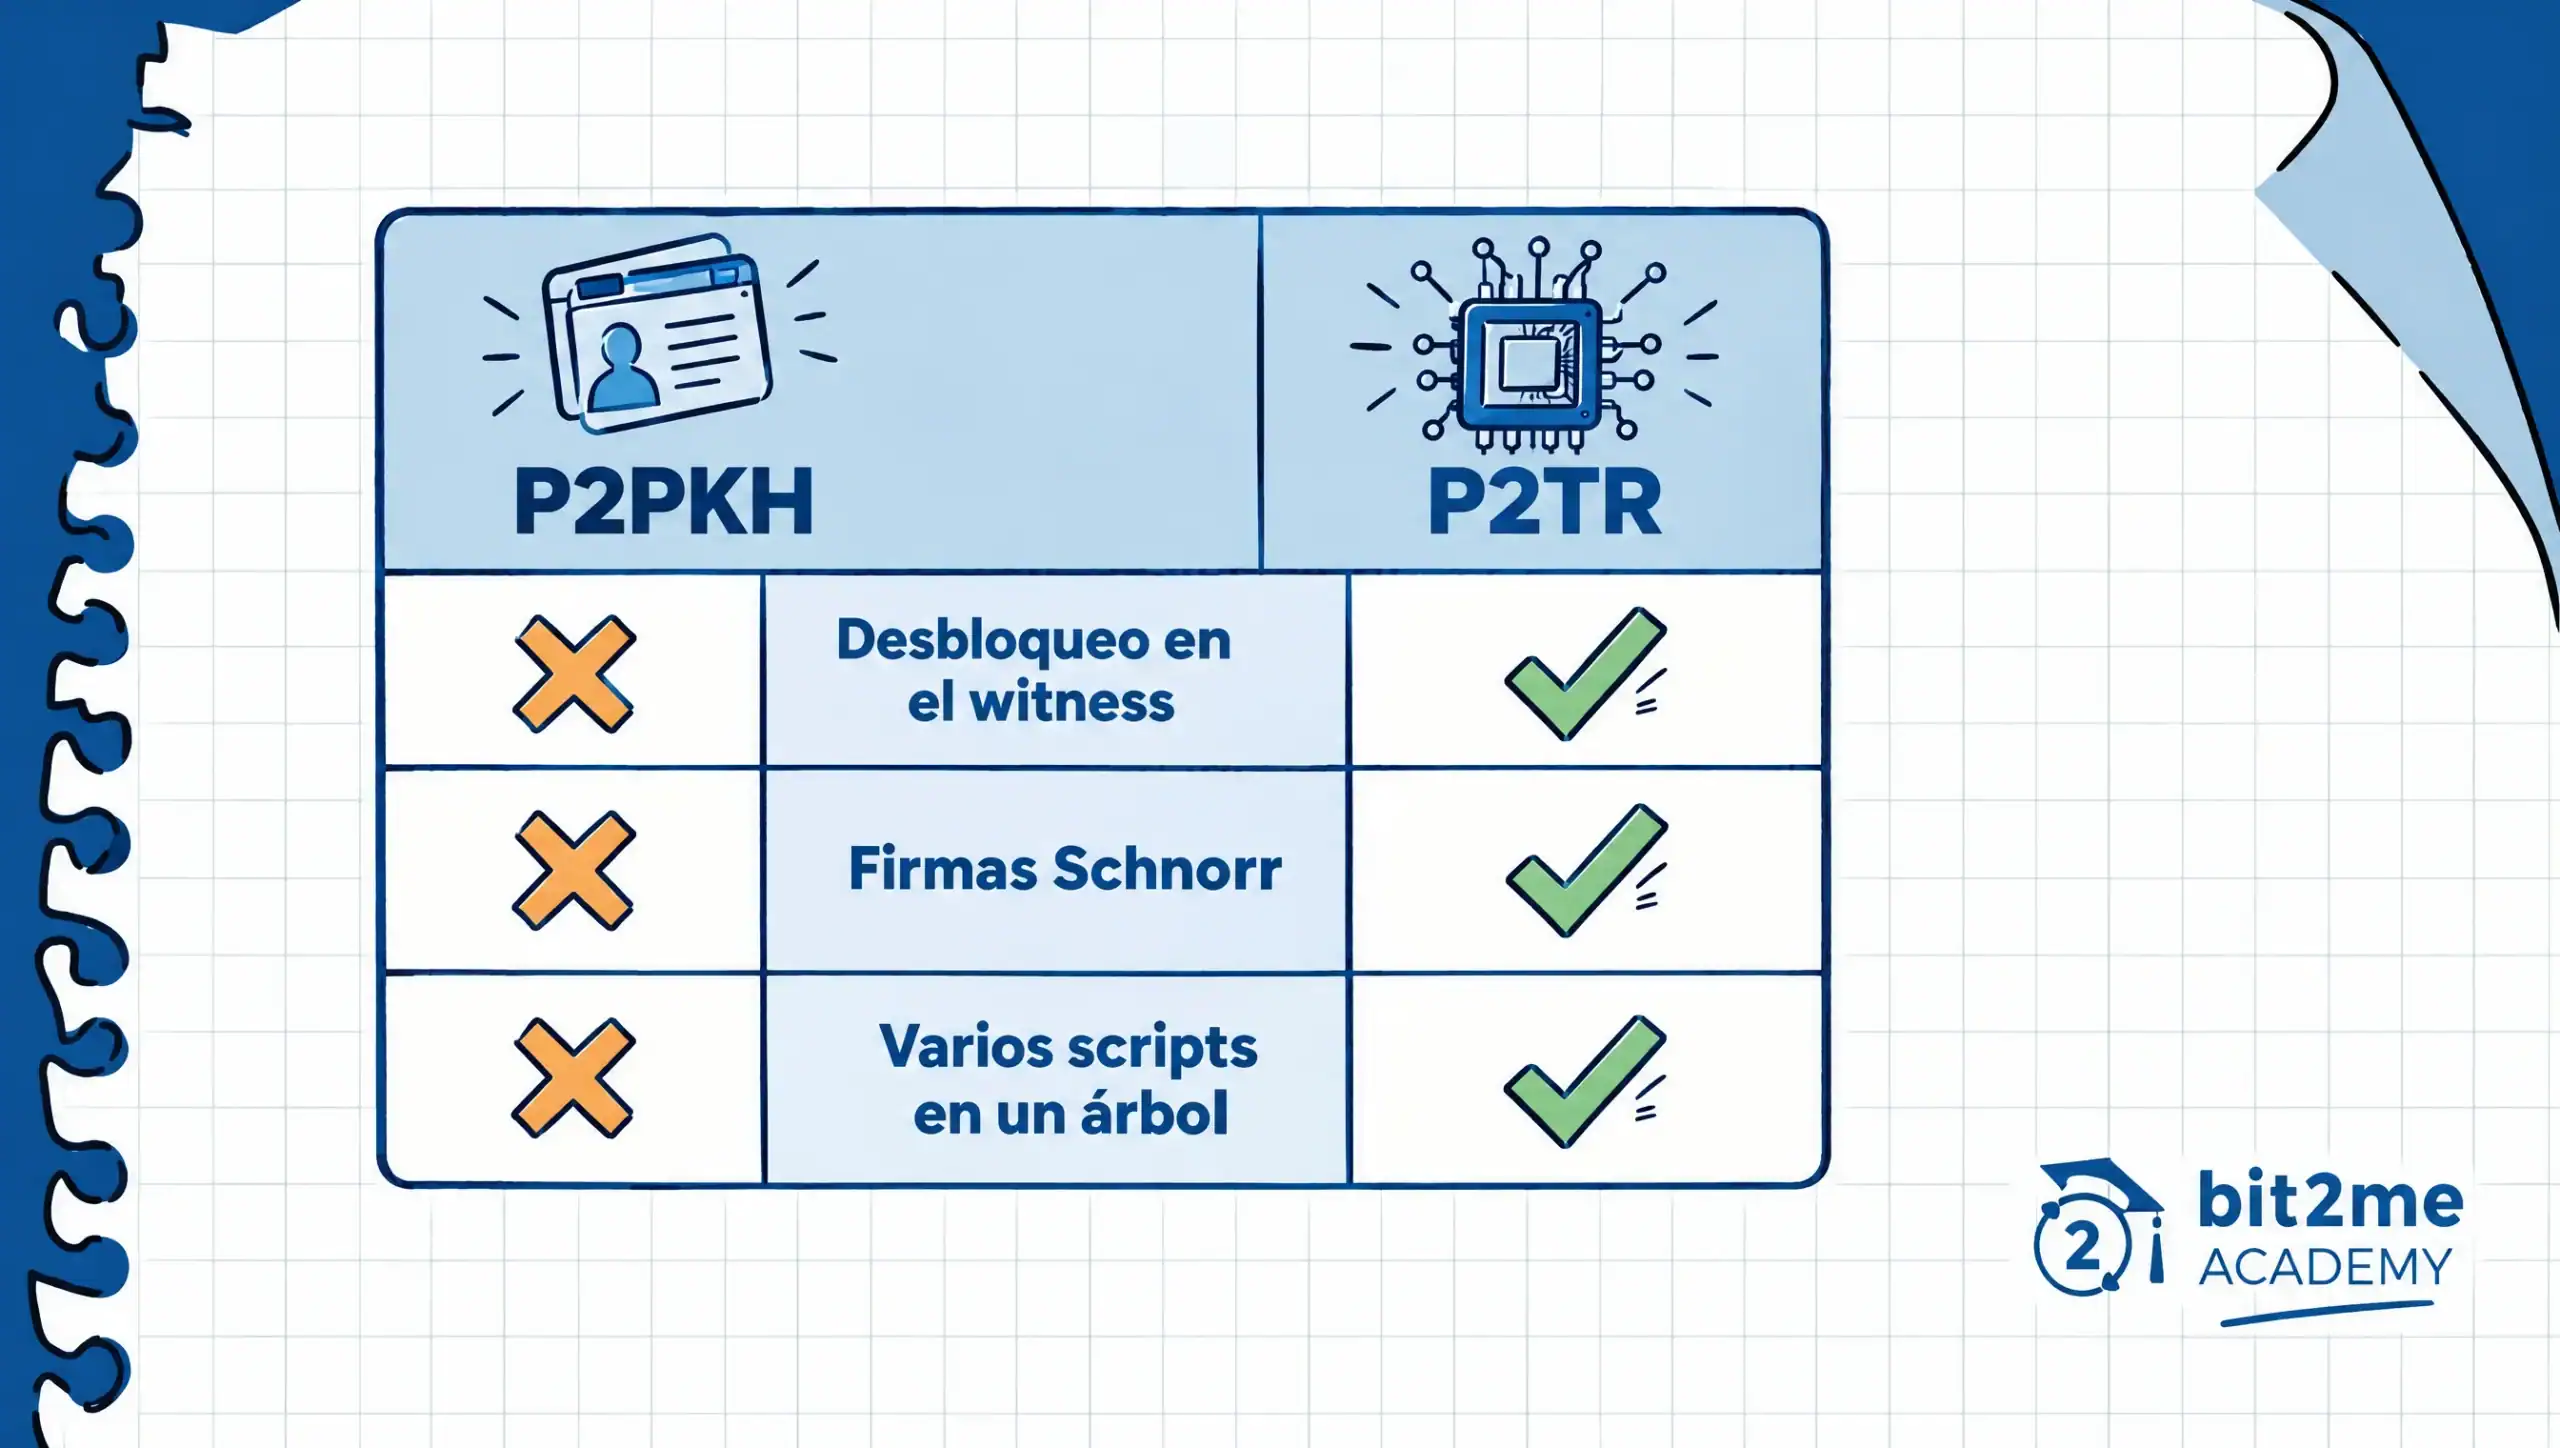
Taproot usa la versión 1 y está activo desde el bloque 709.632, según el BIP-341 y las notas de Bitcoin Core 0.21.1. Una salida P2TR contiene una clave pública de 32 bytes y se gasta de dos maneras: por el camino de clave, con una sola firma Schnorr (BIP-340), o por el camino de script, revelando uno de los scripts de un árbol de Merkle con la prueba de que pertenecía a él. Si todos cooperan, el gasto parece un pago de una sola firma y no revela otras condiciones.
Tapscript, descrito en el BIP-342, rige los scripts del camino de script. Mantiene el modelo de pila, pero OP_CHECKSIG verifica firmas Schnorr, OP_CHECKMULTISIG se deshabilita y lo sustituye OP_CHECKSIGADD, y dejan de aplicarse los límites de 10.000 bytes y de 201 opcodes. Los opcodes deshabilitados y los sin asignar pasan a llamarse OP_SUCCESSx y dan el script por válido, un mecanismo reservado para futuros soft forks, así que usarlos hoy no es seguro.
¿Qué límites de consenso tiene Bitcoin Script?
Que Script no tenga bucles no basta para acotar el coste de validar una transacción, y por eso el protocolo añade límites de consenso: un bloque que los incumpla es inválido, a diferencia de las políticas de relevo, que cada nodo ajusta. La tabla recoge los cuatro del código de Bitcoin Core a 31 de octubre de 2026.
| Límite | Valor | Para qué sirve | A qué scripts se aplica |
|---|---|---|---|
| Tamaño del script | 10.000 bytes | Evita scripts enormes que obliguen a procesar datos sin medida | Heredados y SegWit versión 0, no Tapscript |
| Opcodes que no son de empuje | 201 por script | Acota el número de operaciones de cada validación | Heredados y SegWit versión 0, no Tapscript |
| Tamaño de un elemento | 520 bytes | Evita datos gigantes en una sola posición de la pila | Todos |
| Elementos en las pilas | 1.000 entre la principal y la alternativa | Acota la memoria que usa la ejecución | Todos |
Estos límites vienen de 2010. El 31 de julio de ese año, la versión 0.3.7 incluyó un commit, firmado por Satoshi Nakamoto y subido por Gavin Andresen, cuyo título habla de «additional security limits»: redujo el tamaño máximo de un script de 20.000 a 10.000 bytes y limitó las operaciones que no son de empuje, un tope que hoy es de 201.
¿Se pueden crear smart contracts en Bitcoin?
Sí, siempre que por smart contract entiendas una condición de gasto que la red valida sin intermediarios y no un programa de propósito general. Una multifirma que exige dos de tres claves o una salida que solo puede gastarse pasado cierto bloque son smart contracts en ese sentido restringido.
Ethereum toma otro camino. Según ethereum.org, la EVM ejecuta código arbitrario sobre un estado global compartido, y el gas mide el esfuerzo de cada operación para frenar bucles accidentales o hostiles, mientras que Script no tiene estado entre ejecuciones y controla el coste con límites de consenso.
| Aspecto | Script de Bitcoin | EVM de Ethereum |
|---|---|---|
| Bucles | No existen | Existen, y el gas limita cuánto cálculo cabe |
| Estado entre ejecuciones | Ninguno | Estado global compartido |
| Cómo se acota el coste | Límites de consenso de script | Gas por operación, con un límite por transacción |
| Uso habitual | Condiciones de gasto: firmas, bloqueos de tiempo y hashes | Programas con lógica propia que guardan datos |
Ninguno de los dos enfoques es mejor en abstracto, porque responden a objetivos distintos, como explica la guía sobre Ethereum. Un lenguaje reducido reduce la superficie de ataque, pero no elimina los fallos de implementación, como demostró el CVE-2010-5137.
Estado actual de Bitcoin Script
Tapscript y OP_CHECKSIGADD están activos desde Taproot, y los cuatro límites de consenso de la tabla anterior siguen sin cambios en el código de Bitcoin Core a 31 de octubre de 2026. Las propuestas para ampliar Script se discuten como BIP, y ninguna de las dos que se citan abajo está activada.
Bitcoin Core 30.0, publicada el 10 de octubre de 2025, subió el valor por defecto de datacarriersize a 100.000 bytes, lo que elimina en la práctica el tope de 83 bytes anterior, y permitió varias salidas OP_RETURN por transacción, según las notas de la versión 30.0. Es una política de relevo y de minería, no una regla de consenso: cada nodo fija su valor, por ejemplo datacarriersize=83 para volver al límite anterior. La guía sobre Bitcoin Core y Bitcoin Knots contrasta cómo gestionan estos filtros dos programas.
El BIP-347 propone devolver OP_CAT a Tapscript y figura como completo desde el 1 de marzo de 2026, pero ese estado describe la especificación y no una activación. El BIP-119 propone OP_CHECKTEMPLATEVERIFY, que cambia el significado de OP_NOP4, y consta como borrador. Ninguna fuente primaria fija fechas de activación, y cualquier calendario que circule es especulación. Aparte, según docs.ordinals.com, las inscripciones de Bitcoin Ordinals guardan su contenido en scripts de Taproot.
Un lenguaje pequeño que puedes leer en cualquier transacción
Todo lo anterior se puede comprobar sin instalar nada: abre una transacción en un explorador de bloques, busca el scriptPubKey de sus salidas y el scriptSig o el witness de sus entradas, y reconocerás su tipo de script. Si quieres repetir la prueba con una transacción propia de poco importe, puedes consultar el precio de Bitcoin antes de mover fondos, y recuerda que el valor de los criptoactivos cambia con rapidez y que un envío confirmado no se revierte.
Script seguirá siendo pequeño por diseño. Las propuestas actuales, como OP_CAT o CTV, tendrán que pasar por el mismo proceso de BIP y por una activación por soft fork, como ocurrió con P2SH, SegWit y Taproot.
Preguntas frecuentes sobre Bitcoin Script


 Autor